
Cybersécurité : définition et concepts clés expliqués
Cybersécurité : définition, piliers CIA, menaces actuelles et gestes essentiels. Guide pour protéger vos données et comprendre les métiers du secteur.

Cybersécurité : de quoi parle-t-on exactement ?
La cybersécurité désigne l'ensemble des techniques, processus et pratiques conçus pour protéger les systèmes informatiques, les réseaux et les données contre les attaques numériques. Elle englobe la sécurité des réseaux, la sécurité des applications, la sécurité de l'information et la gestion des risques.
La définition de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) précise : la cybersécurité est "état recherché pour un système d'information lui permettant de résister à des événements issus du cyberespace susceptibles de compromettre la disponibilité, l'intégrité ou la confidentialité des données".
En 2026, la cybersécurité n'est plus un sujet réservé aux entreprises du CAC 40 ou aux administrations. Chaque individu connecté, du particulier qui consulte ses comptes bancaires sur smartphone au commerçant qui gère sa boutique en ligne, est concerné. Les cyberattaques en France ont augmenté de 400 % depuis 2020, touchant aussi bien les hôpitaux que les collectivités locales.
Les trois piliers fondamentaux : confidentialité, intégrité, disponibilité
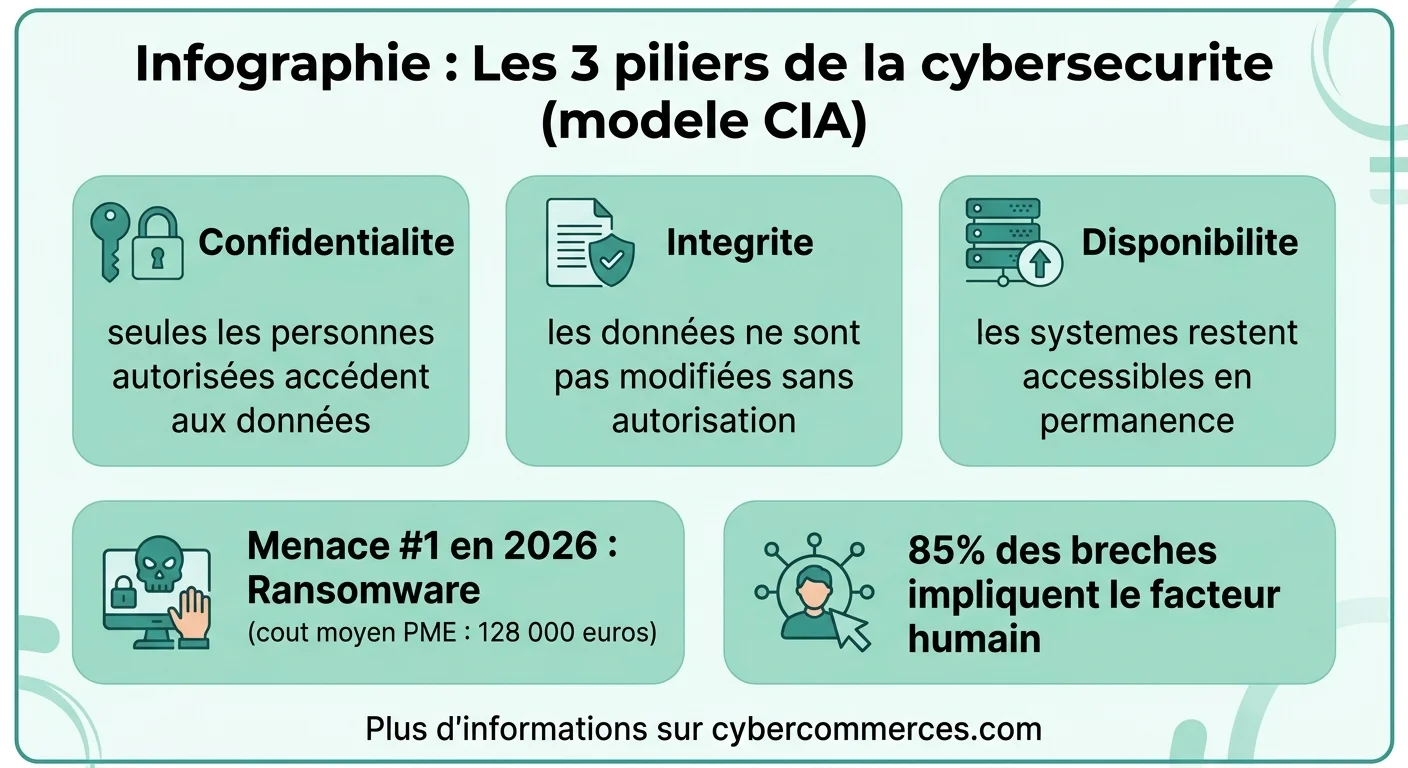
Tout édifice de cybersécurité repose sur le modèle CIA (Confidentiality, Integrity, Availability). Ces trois principes structurent chaque décision de sécurité informatique :
La confidentialité garantit que seules les personnes autorisées accèdent aux données. Elle s'appuie sur le chiffrement, l'authentification forte et le contrôle d'accès. Quand un pirate vole une base de données clients, c'est la confidentialité qui a été violée.
L'intégrité assure que les données n'ont pas été modifiées de manière non autorisée. Quand un malware modifie les coordonnées bancaires d'un virement, c'est l'intégrité qui est compromise. Les signatures numériques et les fonctions de hachage servent à la maintenir.
La disponibilité garantit que les systèmes et les données restent accessibles quand on en a besoin. Les attaques DDoS (déni de service distribué) ciblent précisément ce pilier en submergeant un serveur de requêtes jusqu'à le rendre inaccessible. La cyber résilience vise justement à maintenir cette disponibilité même sous attaque.
Une bonne stratégie de cybersécurité équilibre ces trois piliers. Privilégier la confidentialité au détriment de la disponibilité (par exemple, des mots de passe trop complexes qui bloquent les employés) crée des failles humaines. L'équilibre est la clé.
Les principales menaces en 2026
Le paysage des cybermenaces évolue chaque année. Voici les attaques les plus fréquentes et les plus dangereuses :
| Type d'attaque | Mécanisme | Cibles principales | Impact moyen |
|---|---|---|---|
| Ransomware | Chiffre les données, exige une rançon | Entreprises, hôpitaux, collectivités | 128 000 € (PME) à plusieurs millions |
| Phishing | Email frauduleux imitant un organisme légitime | Tous publics | Vol de données, accès aux comptes |
| Attaque supply chain | Compromet un fournisseur pour atteindre ses clients | Grandes entreprises | Brèche massive, difficulté de détection |
| Ingénierie sociale | Manipulation psychologique des employés | Entreprises | Transferts frauduleux, accès intérieurs |
| DDoS | Saturation de serveurs par un afflux de requêtes | Sites web, services en ligne | Indisponibilité, perte de revenus |
| Attaque IoT | Exploitation d'objets connectés mal sécurisés | Particuliers, industrie | Espionnage, contrôle à distance |
Le ransomware reste la menace numéro un en France en 2026. Le coût moyen d'une attaque pour une PME dépasse 128 000 euros, en comptant la rançon, l'arrêt d'activité et la remise en état. Les cyberattaques d'entreprises se sont professionnalisées, les groupes criminels opèrent désormais comme de véritables entreprises avec support client et négociateurs.
Cybersécurité pour les particuliers : 8 gestes essentiels
La majorité des cyberattaques ciblant les particuliers exploitent des failles humaines, pas techniques. Voici les 8 gestes qui bloquent 95 % des menaces courantes :
1. Des mots de passe uniques et complexes. Chaque compte doit avoir un mot de passe différent d'au moins 12 caractères. Un gestionnaire de mots de passe (Bitwarden, KeePass) gère cette complexité pour vous. Un seul mot de passe réutilisé compromet tous les comptes associés.
2. L'authentification à deux facteurs (2FA). Même si votre mot de passe est volé, le 2FA bloque l'accès. Activez-le sur tous les comptes critiques : email, banque, réseaux sociaux, stockage cloud. Préférez une application d'authentification (Google Authenticator, Authy) aux SMS, plus vulnérables.
3. Mises à jour immédiates. Les mises à jour corrigent des failles de sécurité connues. Reporter une mise à jour de Windows, Android ou iOS laisse une porte ouverte aux attaquants. Activez les mises à jour automatiques partout.
4. Sauvegardes régulières. La règle 3-2-1 : 3 copies de vos données, sur 2 supports différents, dont 1 hors site (cloud). En cas de ransomware, une sauvegarde récente rend la rançon inutile.
5. Vigilance face au phishing. Vérifiez l'adresse email de l'expéditeur (pas le nom affiché), ne cliquez jamais sur un lien dans un email inattendu et accédez aux sites sensibles en tapant l'URL directement dans le navigateur.
6. Chiffrement des appareils. Activez BitLocker (Windows) ou FileVault (Mac) sur votre ordinateur et le chiffrement natif sur votre smartphone. En cas de vol, vos données restent inaccessibles.
7. Réseau Wi-Fi sécurisé. Changez le mot de passe par défaut de votre box, activez le chiffrement WPA3 (ou WPA2 minimum) et créez un réseau invité séparé pour les appareils IoT (caméras, enceintes connectées).
8. VPN sur les réseaux publics. Les Wi-Fi d'hôtels, cafés et aéroports sont des terrains de chasse pour les cybercriminels. Un VPN chiffre votre trafic et empêche l'interception de vos données.
Cybersécurité en entreprise : les enjeux spécifiques
La cybersécurité informatique en entreprise va bien au-delà de l'antivirus. Elle implique une approche globale couvrant les personnes, les processus et la technologie.
Les piliers d'une stratégie de cybersécurité d'entreprise :
- Gouvernance : politique de sécurité écrite, responsable sécurité désigné (RSSI), budget dédié. Sans gouvernance, les mesures techniques restent fragmentées
- Sensibilisation : 85 % des brèches impliquent le facteur humain. Des formations régulières et des simulations de phishing réduisent ce risque de 70 %
- Détection : SOC (Security Operations Center) ou solutions de cybersécurité managées pour surveiller les alertes en temps réel 24h/24
- Réponse aux incidents : un plan de réponse documenté et testé régulièrement. Qui fait quoi, dans quel ordre, avec quels outils
- Continuité d'activité : Plan de Continuité (PCA) et Plan de Reprise (PRA) pour reprendre l'activité après un incident
En France, l'ANSSI fournit un cadre de référence (guides, recommandations, certifications) et accompagne les opérateurs d'importance vitale. La directive NIS2 de l'Union européenne, transposée en droit français, élargit les obligations de cybersécurité à des milliers d'entreprises supplémentaires.
Les métiers de la cybersécurité : un secteur en pleine expansion
Le marché de l'emploi en cybersécurité connaît une pénurie chronique de talents. En France, on estime à 15 000 le nombre de postes non pourvus en 2026. Les salaires en cybersécurité reflètent cette tension : un analyste SOC débute à 35 000-40 000 euros, un pentester confirmé atteint 60 000-80 000 euros, et un RSSI (Responsable de la Sécurité des SI) culmine à 80 000-130 000 euros.
Les profils les plus recherchés :
- Analyste SOC : surveille les alertes de sécurité, analyse les incidents, rédige les rapports. Point d'entrée classique du secteur
- Pentester (testeur d'intrusion) : simule des attaques pour identifier les vulnérabilités avant les vrais attaquants. Profil technique très recherché
- Architecte sécurité : conçoit les infrastructures de sécurité, choisit les technologies, définit les standards. Rôle stratégique
- Analyste threat intelligence : collecte et analyse les renseignements sur les menaces pour anticiper les attaques
- Auditeur technique : évalue la conformité des systèmes aux référentiels de sécurité (ISO 27001, ANSSI)
Les formations vont du BTS/BUT informatique avec spécialisation sécurité aux masters spécialisés en cybersécurité, en passant par les certifications professionnelles (CEH, OSCP, CISSP) très valorisées par les recruteurs.
Intelligence artificielle et cybersécurité : menace et solution
L'IA transforme la cybersécurité dans les deux sens. Côté défensif, les systèmes d'IA analysent des millions d'événements par seconde pour détecter des anomalies qu'un humain manquerait. Ils identifient des patterns de comportement suspect et automatisent la réponse aux incidents.
Côté offensif, les cybercriminels utilisent l'IA pour :
- Générer des emails de phishing quasi parfaits, sans fautes d'orthographe et personnalisés à chaque cible
- Créer des deepfakes audio/vidéo pour usurper l'identité d'un dirigeant et ordonner des virements frauduleux
- Automatiser la découverte de vulnérabilités dans les logiciels à une vitesse inédite
- Contourner les systèmes de détection en modifiant les malwares en temps réel pour échapper aux signatures connues
La conséquence : les risques cyber augmentent en sophistication. Les approches traditionnelles (pare-feu, antivirus à signatures) ne suffisent plus. La défense doit intégrer l'IA pour suivre le rythme des attaquants.
Le cadre légal français et européen
La cybersécurité n'est pas seulement une question technique, c'est aussi une obligation légale. Plusieurs réglementations encadrent la protection des données et des systèmes :
Le RGPD (Règlement Général sur la Protection des Données) impose à toute organisation traitant des données personnelles de les protéger adéquatement. Les sanctions atteignent 4 % du chiffre d'affaires mondial ou 20 millions d'euros.
La directive NIS2 (Network and Information Security), transposée en France en 2024, étend les obligations de cybersécurité aux secteurs essentiels : énergie, transport, santé, banque, infrastructures numériques. Les entreprises concernées doivent mettre en place des mesures de gestion des risques, notifier les incidents et coopérer avec les autorités.
La LPM (Loi de Programmation Militaire) encadre la cybersécurité des opérateurs d'importance vitale (OIV) avec des exigences renforcées sur la détection et la notification des incidents.
Le dépôt de plainte en cas de cyberattaque se fait auprès du commissariat ou de la gendarmerie, ou via la plateforme en ligne Thesee pour les arnaques numériques. La dimension géopolitique de la cybersécurité ajoute une couche de complexité, les États utilisant les capacités cyber comme instrument de puissance.
Avantages et limites de la cybersécurité
Investir dans la cybersécurité présente des avantages tangibles :
- Protection du patrimoine informationnel : données clients, propriété intellectuelle, secrets commerciaux
- Continuité d'activité : une entreprise protégée résiste mieux aux incidents et reprend plus vite
- Confiance des parties prenantes : clients, partenaires et investisseurs valorisent la maturité cyber
- Conformité réglementaire : éviter les sanctions RGPD, NIS2 et autres
- Avantage concurrentiel : la sécurité comme argument commercial différenciant
Mais la cybersécurité a ses limites :
- Le risque zéro n'existe pas : même les organisations les mieux protégées subissent des incidents. L'objectif est la résilience, pas l'invulnérabilité
- Le coût est récurrent : la sécurité n'est pas un investissement ponctuel mais un processus continu d'adaptation aux nouvelles menaces
- Le facteur humain reste le maillon faible : aucune technologie ne protège contre un employé qui communique son mot de passe par téléphone
La cybersécurité ne consiste pas à empêcher toute attaque, c'est impossible. Elle consiste à détecter rapidement, répondre efficacement et récupérer sans dégâts majeurs. C'est la différence entre un incendie éteint en 5 minutes et un bâtiment réduit en cendres.
Questions fréquentes
Quel est le but de la cybersécurité ?
La cybersécurité vise à protéger les systèmes informatiques, les réseaux et les données contre les attaques numériques. Elle repose sur trois piliers : la confidentialité (seules les personnes autorisées accèdent aux données), l'intégrité (les données ne sont pas modifiées sans autorisation) et la disponibilité (les systèmes restent accessibles quand on en a besoin).
Quels sont les trois principes fondamentaux de la cybersécurité ?
Les trois principes, connus sous le modèle CIA, sont : Confidentialité (protection de l'accès aux données), Intégrité (garantie que les données n'ont pas été altérées) et Disponibilité (accessibilité continue des systèmes et données). Tout dispositif de sécurité informatique doit équilibrer ces trois dimensions.
Pourquoi la cybersécurité est-elle importante ?
Les cyberattaques ont augmenté de 400 % depuis 2020 en France. Elles touchent les entreprises, les hôpitaux, les collectivités et les particuliers. Le coût moyen d'une attaque par ransomware pour une PME dépasse 128 000 euros. Sans cybersécurité, les données personnelles, financières et professionnelles sont exposées au vol et à l'exploitation criminelle.
Pourquoi travailler dans la cybersécurité ?
Le secteur affiche 15 000 postes non pourvus en France en 2026, avec des salaires attractifs (35 000 à 130 000 euros selon le profil). Les métiers sont variés (analyste SOC, pentester, architecte sécurité, RSSI) et le secteur offre une sécurité d'emploi exceptionnelle face à une demande en croissance continue.
Comment se protéger des cyberattaques en tant que particulier ?
Les 5 gestes prioritaires : utiliser un gestionnaire de mots de passe avec des mots de passe uniques de 12+ caractères, activer l'authentification à deux facteurs partout, installer les mises à jour immédiatement, sauvegarder régulièrement (règle 3-2-1) et ne jamais cliquer sur un lien dans un email inattendu.
Quelle est la différence entre cybersécurité et sécurité informatique ?
La sécurité informatique protège les systèmes et réseaux internes d'une organisation. La cybersécurité est plus large : elle inclut la sécurité informatique mais couvre aussi les menaces provenant du cyberespace (Internet, réseaux sociaux, IoT), la dimension humaine (ingénierie sociale) et les aspects géopolitiques (cyber guerre, espionnage d'État).