
Cyber guerre : menaces et enjeux géopolitiques
Quand les États font du cyberespace un champ de bataille : analyse des conflits numériques, acteurs majeurs et impacts sur la sécurité mondiale.

Cyber guerre : quand les États font du cyberespace un champ de bataille planétaire
En mai 2026, l'expression « cyber guerre » n'évoque plus un scénario de science-fiction. Elle décrit une réalité géopolitique quotidienne où des nations mobilisent des armées de hackers, sabotent des infrastructures critiques et manipulent l'opinion publique, le tout sans tirer un seul coup de feu conventionnel. Ce qui distingue la cyberguerre des simples risques cyber classiques, c'est la dimension étatique : ce sont des gouvernements qui orchestrent, financent et dirigent des opérations offensives dans le cyberespace.
Cet article propose une plongée complète dans l'univers de la cyber guerre : sa définition, ses acteurs, ses mécanismes, ses exemples les plus marquants, et surtout, ce que la France met en place pour ne pas être une cible passive. Que vous prépariez un exposé sur la cyberguerre, que vous cherchiez à comprendre la cyberguerre mondiale ou que vous souhaitiez simplement décrypter l'actualité, vous êtes au bon endroit.
Définition de la cyber guerre : au-delà du simple piratage informatique
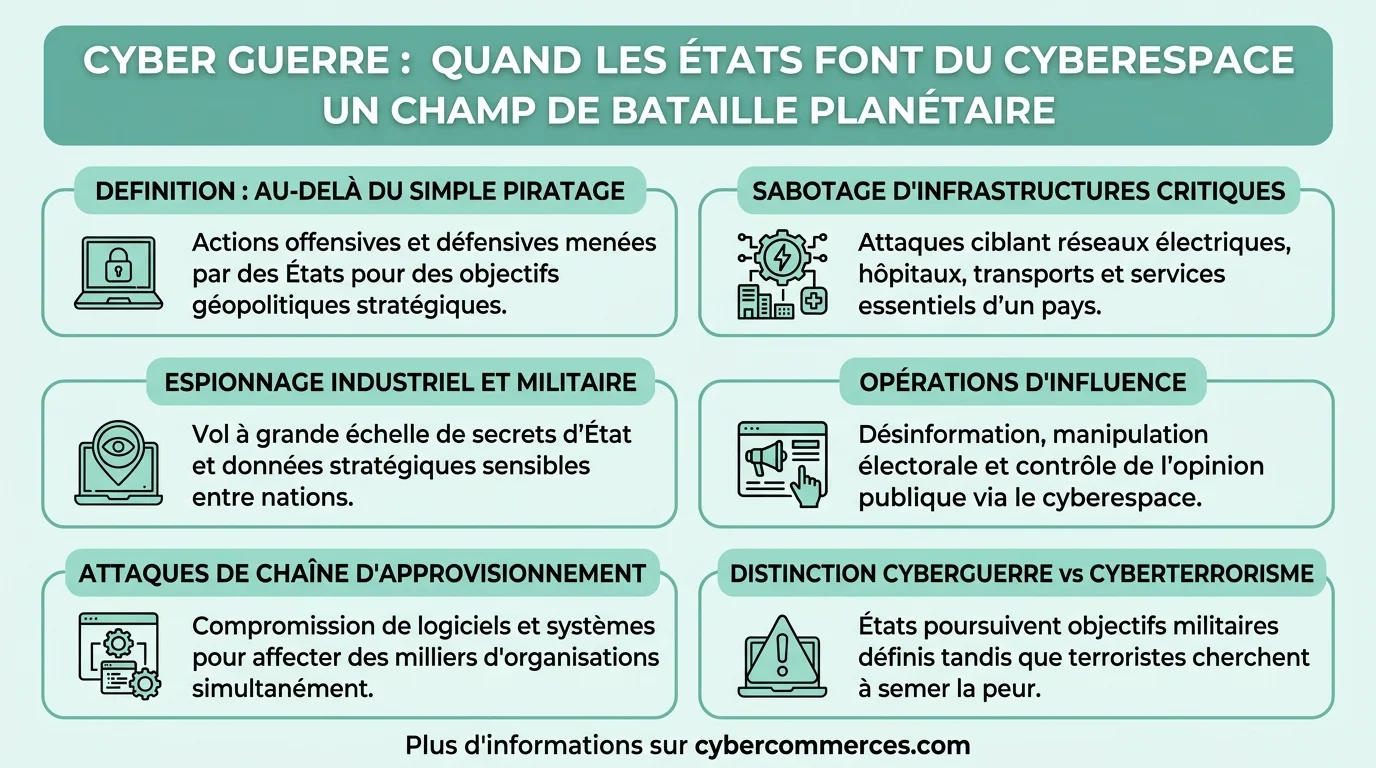
Le terme « cyberguerre », ou cyber warfare en anglais, désigne l'ensemble des actions offensives et défensives menées dans le cyberespace par des acteurs étatiques ou para-étatiques, dans un contexte de conflit géopolitique. Contrairement à la cybercriminalité classique motivée par l'appât du gain, la cyberguerre poursuit des objectifs stratégiques : déstabiliser un adversaire, paralyser ses infrastructures, voler des secrets d'État ou influencer la population d'un pays rival.
Pour une définition plus académique, la cyberguerre se rapproche de celle proposée par le Larousse : « Ensemble des actions offensives et défensives menées dans le cyberespace et pouvant aller jusqu'au conflit armé ». Mais cette définition reste incomplète en 2026. La réalité englobe désormais :
- Le sabotage d'infrastructures critiques (réseaux électriques, hôpitaux, transports)
- L'espionnage industriel et militaire à grande échelle
- Les opérations d'influence (désinformation, manipulation électorale)
- Les attaques sur la chaîne d'approvisionnement logicielle (supply chain attacks)
- La destruction ou l'altération de données stratégiques
L'objectif principal de la guerre cybernétique n'est pas nécessairement de détruire, mais de contraindre sans combattre, imposer sa volonté à l'adversaire en exploitant sa dépendance au numérique.
Il est crucial de distinguer la cyberguerre du cyberterrorisme. Si les deux utilisent des vecteurs numériques, la motivation du cyber terroriste est de semer la peur et de provoquer le chaos pour promouvoir une cause idéologique, tandis que la cyberguerre s'inscrit dans une logique d'État, avec des objectifs militaires ou géopolitiques définis.
Quiz : quel est votre niveau de connaissance sur la cyber guerre ?
Chronologie des cyberattaques étatiques majeures : de 2007 à 2026
Pour comprendre l'ampleur de la cyberguerre mondiale, rien de tel qu'un retour sur les événements qui ont marqué l'histoire récente. Chaque incident ci-dessous a redéfini les règles du jeu géopolitique.
| Année | Nom / Cible | Attaquant présumé | Type d'attaque | Impact |
|---|---|---|---|---|
| 2007 | Estonie (institutions, banques) | Russie (non confirmé) | DDoS massif | Paralysie du pays pendant 3 semaines |
| 2010 | Programme nucléaire iranien | USA / Israël | Ver Stuxnet | Destruction de centrifugeuses, retard du programme |
| 2014 | Ukraine (réseau électrique) | Russie (Sandworm) | Malware BlackEnergy | Coupure d'électricité pour 230 000 foyers |
| 2015 | OPM (agence fédérale US) | Chine (APT) | Espionnage / vol de données | 22 millions de dossiers personnels volés |
| 2017 | Monde entier (NotPetya) | Russie (GRU) | Wiper destructeur | 10 milliards $ de dégâts estimés |
| 2020 | SolarWinds (supply chain) | Russie (SVR) | Backdoor Sunburst | Compromission de 18 000 organisations dont le Pentagone |
| 2022-2025 | Ukraine (guerre totale cyber) | Russie (multiples groupes) | DDoS, wipers, désinformation | Première cyberguerre intégrée à un conflit armé |
| 2025-2026 | Infrastructures européennes | Multiples acteurs | Attaques hybrides | Hôpitaux, transports, énergie ciblés |
Cette chronologie met en évidence une escalade constante. La cyberguerre Ukraine-Russie représente un tournant historique : pour la première fois, des opérations cyber sont menées en parfaite synchronisation avec des offensives militaires conventionnelles. Les wipers détruisent les systèmes informatiques ukrainiens quelques heures avant les bombardements.
Les grandes puissances du cyber : qui affronte qui dans l'ombre ?
La cyberguerre n'est pas l'apanage d'un seul pays. Plusieurs puissances ont développé des capacités offensives considérables, chacune avec sa propre doctrine et ses unités spécialisées.
Cyberguerre Russie : la doctrine de la guerre hybride
La Russie est considérée comme l'un des acteurs les plus agressifs dans le cyberespace. Le GRU (renseignement militaire) et le SVR (renseignement extérieur) pilotent des groupes comme Fancy Bear (APT28), Sandworm et Cozy Bear (APT29). Leur doctrine intègre le cyber dans un concept plus large de « guerre hybride » mêlant désinformation, manipulation politique et sabotage technique. Le conflit en Ukraine a démontré l'ampleur de cette approche.
Cyberguerre Chine : l'espionnage industriel érigé en stratégie nationale
La Chine privilégie l'espionnage à grande échelle. L'Unité 61398 de l'Armée populaire de libération et le groupe APT41 ont été impliqués dans le vol de propriété intellectuelle auprès de milliers d'entreprises occidentales. En 2026, la cyberguerre chinoise se distingue par sa patience opérationnelle : des intrusions qui restent dormantes pendant des années avant d'être exploitées.
Les États-Unis : le fer de lance de la cyber-puissance
Avec le Cyber Command (USCYBERCOM) et la NSA, les États-Unis disposent du budget et des capacités offensives les plus importants au monde. La doctrine américaine de « defend forward », intervenir dans les réseaux adverses avant qu'une attaque ne soit lancée, marque un virage stratégique assumé.
Autres acteurs : Iran, Corée du Nord, Israël
L'Iran a développé des capacités notables après Stuxnet, notamment avec des attaques contre le secteur pétrolier saoudien (Shamoon). La Corée du Nord finance son régime par des cybervols massifs (le groupe Lazarus a dérobé plusieurs milliards de dollars en cryptomonnaies). Israël, souvent associé aux opérations les plus sophistiquées, reste un acteur discret mais redoutablement efficace.
| Pays | Unité(s) principale(s) | Spécialité | Attaque emblématique |
|---|---|---|---|
| Russie | GRU, SVR, FSB | Guerre hybride, sabotage | NotPetya (2017) |
| Chine | Unité 61398, APT41 | Espionnage industriel | Vol OPM (2015) |
| États-Unis | USCYBERCOM, NSA | Opérations offensives avancées | Stuxnet (2010) |
| Iran | APT33, APT35 | Sabotage industriel | Shamoon (2012, 2016) |
| Corée du Nord | Groupe Lazarus | Cybervol financier | Braquage de la Banque du Bangladesh (2016) |
| Israël | Unité 8200 | Opérations ciblées | Co-développement de Stuxnet |
Anatomie d'une cyberattaque étatique : la Cyber Kill Chain décryptée
Pour comprendre comment se déroule une opération de cyber guerre, le modèle de la Cyber Kill Chain de Lockheed Martin reste la référence. Il décompose une attaque en sept phases successives :
- Reconnaissance : Identification de la cible, collecte d'informations (OSINT, scan de vulnérabilités)
- Armement : Création ou adaptation d'un outil offensif (malware, exploit)
- Livraison : Transmission du payload à la cible (phishing, clé USB, supply chain)
- Exploitation : Déclenchement de la vulnérabilité pour pénétrer le système
- Installation : Implantation d'un accès persistant (backdoor, rootkit)
- Commande et contrôle (C2) : Établissement d'un canal de communication avec l'attaquant
- Actions sur les objectifs : La dernière étape : exfiltration de données, sabotage, destruction ou manipulation
Dans le contexte de la cyberguerre, la phase « Actions sur les objectifs » peut signifier couper l'électricité d'une ville entière, altérer des résultats électoraux ou détruire les systèmes de contrôle d'une centrale nucléaire. C'est cette finalité stratégique qui différencie fondamentalement la cyberguerre de la cybercriminalité ordinaire. Pour approfondir les mécanismes de cybersécurité et leurs fondamentaux, nous avons publié un guide dédié.
La France face à la cyberguerre : un acteur discret mais structuré
La cyberguerre France est un sujet souvent sous-estimé dans les médias, mais la réalité est que l'Hexagone n'est ni naïf ni désarmé. Depuis la création du Commandement de la cyberdéfense (COMCYBER) en 2017, la France s'est dotée d'une véritable capacité opérationnelle dans le cyberespace.
L'ANSSI : le bouclier numérique national
L'Agence nationale de la sécurité des systèmes d'information (ANSSI) est le bras défensif de la France. Elle intervient lors d'incidents majeurs, publie des recommandations et audite les opérateurs d'importance vitale. En 2026, son budget a été considérablement renforcé face à la multiplication des menaces liées aux tensions géopolitiques.
COMCYBER : la dimension offensive assumée
Rattaché au ministère des Armées, le COMCYBER coordonne les opérations cyber offensives et défensives des trois armées. La France a officiellement reconnu disposer de capacités offensives dans le cyberespace, une posture rare en Europe. La Revue nationale stratégique 2022 a fait du cyber l'un des cinq domaines de lutte prioritaires, aux côtés du terrestre, du maritime, de l'aérien et du spatial.
Les incidents récents sur le sol français
Les hôpitaux de Corbeil-Essonnes, Versailles, et plus récemment plusieurs collectivités territoriales ont été frappés par des attaques de type ransomware. Si certaines sont attribuées à des groupes cybercriminels, d'autres portent la signature d'opérations étatiques ou para-étatiques. La frontière entre cyberguerre et terrorisme numérique devient de plus en plus floue. Pour suivre l'actualité en temps réel, consultez notre page dédiée aux dernières informations en cybersécurité.
Cyberguerre et terrorisme : la convergence des menaces
Le lien entre cyberguerre et terrorisme est devenu un sujet de préoccupation majeur en 2026. Des groupes terroristes utilisent désormais le cyberespace non seulement pour recruter et communiquer, mais aussi pour mener des opérations de sabotage. La motivation du cyber terroriste est double : provoquer la terreur psychologique et démontrer la vulnérabilité des États face à des acteurs non étatiques.
Ce qui rend cette convergence particulièrement dangereuse :
- L'accessibilité des outils offensifs : Des kits d'attaque sont disponibles sur le dark web pour quelques centaines d'euros
- L'anonymat du cyberespace : L'attribution d'une attaque reste extrêmement difficile, ce qui offre une impunité relative
- La proxy warfare : Certains États sponsorisent des groupes terroristes pour mener des cyberattaques qu'ils ne veulent pas assumer directement
- Le ciblage d'infrastructures civiles : Hôpitaux, réseaux d'eau potable, centrales électriques deviennent des cibles de choix
Face à ces menaces hybrides, la construction d'une cyber résilience robuste n'est plus un luxe mais une nécessité vitale pour toute organisation.
Le cadre juridique international : le vide qui profite aux attaquants
L'un des aspects les plus problématiques de la cyberguerre est l'absence d'un cadre juridique international clair. Le droit des conflits armés (droit international humanitaire) s'applique-t-il au cyberespace ? La question fait débat depuis des années.
Le Manuel de Tallinn, rédigé par des experts à l'invitation du Centre d'excellence de cyberdéfense coopérative de l'OTAN, tente de transposer le droit international existant au cyberespace. Il établit notamment que :
- Une cyberattaque causant des morts ou des destructions physiques peut être assimilée à un acte de guerre
- Le principe de proportionnalité s'applique aux opérations cyber
- Un État victime d'une cyberattaque peut invoquer le droit de légitime défense (article 51 de la Charte de l'ONU)
Toutefois, le Manuel de Tallinn n'a aucune force contraignante. En 2026, le problème de l'attribution reste la faille béante du système : comment riposter légitimement quand on ne peut pas prouver formellement l'identité de l'attaquant ? Cette zone grise est précisément ce qui rend la cyberguerre si attrayante pour les États agresseurs.
Se défendre à l'échelle individuelle et organisationnelle
La cyberguerre ne concerne pas uniquement les militaires et les diplomates. Les entreprises et les citoyens sont souvent les premières victimes collatérales des opérations étatiques. NotPetya, lancé pour cibler l'Ukraine, a paralysé le géant du transport Maersk et le laboratoire pharmaceutique Merck, deux entreprises qui n'avaient rien à voir avec le conflit.
Les mesures de protection s'articulent à plusieurs niveaux :
Pour les entreprises
- Réaliser des audits de sécurité réguliers et des tests d'intrusion
- Segmenter les réseaux pour limiter la propagation latérale
- Mettre en place une veille sur les menaces (Threat Intelligence)
- Former l'ensemble des collaborateurs aux risques de phishing ciblé (spear-phishing)
- Élaborer et tester un plan de continuité d'activité (PCA)
Pour aller plus loin sur les solutions concrètes de cybersécurité pour les entreprises, nous avons détaillé les outils et stratégies les plus efficaces.
Pour les particuliers
- Activer l'authentification multifacteur (MFA) sur tous les comptes sensibles
- Mettre à jour systématiquement ses appareils et logiciels
- Se méfier des campagnes de désinformation, vérifier les sources avant de partager
- Utiliser un gestionnaire de mots de passe et éviter la réutilisation
Cybersécurité : les carrières qui naissent de la cyberguerre
L'escalade de la cyberguerre a créé une demande massive de professionnels qualifiés. En France, l'ANSSI estime qu'il manque des dizaines de milliers d'experts en cybersécurité. La question « quelles études pour travailler dans la cybersécurité ? » n'a jamais eu autant de réponses concrètes.
Comment devenir ingénieur en cybersécurité en 2026 ?
- Formation initiale : école d'ingénieurs (EPITA, INSA, CentraleSupélec…) avec spécialisation cybersécurité, ou Master universitaire en sécurité des systèmes d'information
- Formations accélérées : bootcamps et formations certifiantes (OSCP, CISSP, CEH) pour les reconversions professionnelles
- Parcours militaire : le COMCYBER et la DGSE recrutent directement des profils techniques pour des missions de cyberdéfense nationale
Pourquoi la cybersécurité attire-t-elle autant ? Au-delà des salaires attractifs (un ingénieur cybersécurité junior démarre à environ 42 000 € bruts annuels en France), c'est le sentiment de contribuer à la protection d'un pays et de ses citoyens qui motive de nombreux candidats. Dans un contexte de cyberguerre permanente, ces métiers prennent une dimension quasi-militaire.
La cyberguerre est-elle la 3ème guerre mondiale silencieuse ?
L'expression « cyberguerre la 3ème guerre mondiale » revient régulièrement dans les discussions. Est-elle justifiée ? Certains analystes estiment que nous vivons déjà un conflit mondial, mais qu'il se déroule sous le seuil de la guerre conventionnelle, dans une zone grise permanente.
Plusieurs éléments appuient cette thèse :
- L'ubiquité des opérations : Des cyberattaques étatiques sont menées simultanément sur tous les continents
- L'absence de déclaration de guerre : Les opérations cyber permettent d'agresser un État sans franchir le seuil de l'acte de guerre formel
- L'imbrication avec l'économie mondiale : Le sabotage de chaînes d'approvisionnement numériques affecte des pays entiers
- La course aux armements cyber : Chaque puissance investit massivement dans ses capacités offensives
Toutefois, parler de « troisième guerre mondiale » est un raccourci. La cyberguerre manque (heureusement) de la dimension destructrice massive des conflits conventionnels. Elle s'apparente davantage à une guerre froide numérique, un état de tension permanente où les coups sont portés dans l'ombre, sans escalade vers le conflit ouvert. Du moins, pour l'instant.
« Le cyberespace est le seul domaine de conflictualité où un petit pays peut rivaliser avec une superpuissance. C'est cette asymétrie fondamentale qui rend la cyberguerre si déstabilisante. »
Questions fréquentes sur la cyber guerre
Quelle est la différence entre cybersécurité et cyberguerre ?
La cybersécurité désigne l'ensemble des pratiques, technologies et processus visant à protéger les systèmes informatiques contre les menaces numériques. C'est une discipline défensive. La cyberguerre, en revanche, est un concept géopolitique qui englobe les opérations offensives et défensives menées par des États dans le cyberespace dans un contexte de conflit. La cybersécurité est un outil ; la cyberguerre est un théâtre d'opérations.
Quels pays pratiquent activement la cyberguerre ?
Les principales puissances cyber sont la Russie, la Chine, les États-Unis, l'Iran, la Corée du Nord et Israël. Mais en 2026, plus de 40 pays disposent d'unités cyber offensives, y compris la France avec le COMCYBER. Des nations comme le Vietnam, l'Inde et le Pakistan développent aussi leurs capacités.
La France est-elle en cyberguerre ?
La France ne se considère pas officiellement « en guerre » dans le cyberespace, mais elle reconnaît être la cible quotidienne d'opérations hostiles d'origine étatique. L'ANSSI traite chaque année des centaines d'incidents de sécurité sur des systèmes critiques. Le COMCYBER dispose de capacités offensives et la doctrine française assume la possibilité de riposter dans le cyberespace.
Quelle est la dernière étape du cadre de la Cyber Kill Chain ?
La dernière étape est intitulée « Actions sur les objectifs » (Actions on Objectives). C'est le moment où l'attaquant accomplit sa mission finale : vol de données, sabotage de systèmes, chiffrement de fichiers, ou destruction d'infrastructures. Toutes les étapes précédentes, de la reconnaissance à l'installation, ne sont que la préparation de cette phase critique.
Comment se protéger en tant qu'entreprise contre la cyberguerre ?
La protection passe par une approche multicouche : segmentation réseau, surveillance continue (SOC/SIEM), formation des employés, gestion rigoureuse des correctifs de sécurité, plan de continuité d'activité testé régulièrement, et veille active sur les menaces. L'adhésion aux recommandations de l'ANSSI et la conformité NIS2 sont des prérequis en 2026. Consultez notre guide sur les services de sécurité informatique pour des recommandations détaillées.
Quelles études faut-il faire pour travailler dans la cybersécurité ?
Plusieurs parcours mènent à la cybersécurité : écoles d'ingénieurs avec spécialisation (Bac+5), Masters universitaires en sécurité des SI, BUT informatique suivi d'une spécialisation, ou formations certifiantes (OSCP, CISSP, CEH) pour les reconversions. Le COMCYBER et la DGSE proposent aussi des parcours pour les profils souhaitant contribuer à la cyberdéfense nationale.
Pourquoi la cybersécurité est-elle si importante en 2026 ?
Avec la numérisation massive de la société (santé, transports, énergie, finance), chaque pan de notre quotidien dépend de systèmes informatiques. La cyberguerre exploite précisément cette dépendance. La cybersécurité est devenue un enjeu de souveraineté nationale, de protection économique et de sécurité des citoyens. Sans elle, un pays est aussi vulnérable qu'une forteresse sans remparts.