
Cyber security : fondamentaux et bonnes pratiques
Comprenez les bases de la cybersécurité en 2026 : principes essentiels, menaces courantes et bonnes pratiques pour protéger vos données.


Cyber security en 2026 : le guide complet pour comprendre, se former et agir
La cybersécurité, ou cyber security en anglais, n'est plus un sujet réservé aux ingénieurs en salle serveur. En 2026, elle touche chaque individu qui déverrouille un smartphone, chaque PME qui envoie une facture par e-mail, chaque hôpital dont les dossiers patients vivent dans le cloud. Pourtant, malgré l'omniprésence du terme, une confusion persiste : que recouvre exactement la cybersécurité ? Comment s'y former ? Quels langages maîtriser ? Qui en a vraiment besoin ? Ce guide répond à toutes ces questions sans jargon inutile, avec un éclairage spécifique sur la France, le Maroc et la Tunisie, trois marchés francophones où la demande de compétences en cyber explose.
Cybersécurité ou sécurité informatique : la distinction que personne n'explique clairement
On voit souvent les termes utilisés de manière interchangeable, mais il existe une différence fondamentale. La sécurité informatique (ou sécurité des systèmes d'information) couvre la protection des infrastructures IT internes : serveurs physiques, postes de travail, bases de données locales. Elle existait bien avant Internet.
La cybersécurité, elle, englobe cette couche traditionnelle tout en y ajoutant la dimension du cyberespace : réseaux connectés, cloud, objets connectés (IoT), identités numériques, données en transit à travers le monde. C'est un périmètre plus large qui intègre les menaces propres à l'interconnexion globale, phishing via les réseaux sociaux, attaques sur les API cloud, compromission de chaînes d'approvisionnement logicielles.
En résumé : toute cybersécurité inclut de la sécurité informatique, mais toute sécurité informatique ne relève pas de la cybersécurité. La différence tient dans le « cyber », c'est-à-dire tout ce qui passe par des réseaux interconnectés.
Cette distinction n'est pas qu'académique. Elle explique pourquoi un expert en sécurité réseau classique doit aujourd'hui monter en compétences sur le cloud, les architectures zero trust et la threat intelligence pour rester pertinent. Pour approfondir les services de sécurité informatique disponibles, notre guide dédié détaille l'ensemble de l'écosystème.
Les 7 domaines clés de la cyber security que tout professionnel doit connaître
La cybersécurité n'est pas monolithique. Elle se décline en domaines spécialisés, chacun avec ses outils, ses certifications et ses métiers :
| Domaine | Périmètre | Exemple de technologie / outil |
|---|---|---|
| Sécurité réseau | Pare-feu, détection d'intrusion, segmentation | Palo Alto, Snort, Zeek |
| Sécurité applicative | Code sécurisé, tests de pénétration, OWASP | Burp Suite, SonarQube |
| Sécurité cloud | Configuration, gestion des identités, chiffrement | AWS Security Hub, Azure Sentinel |
| Sécurité des endpoints | Postes, mobiles, serveurs | CrowdStrike, SentinelOne |
| Gestion des identités (IAM) | Authentification, accès, privilèges | Okta, CyberArk |
| Réponse aux incidents (DFIR) | Investigation numérique, forensic | Volatility, TheHive |
| Gouvernance, risque, conformité (GRC) | Politiques, audits, réglementations | Archer, OneTrust |
Comprendre cette cartographie permet de choisir sa spécialisation avec discernement, plutôt que de tenter de tout maîtriser, une erreur fréquente chez les débutants.
Répondez à ces 4 questions pour découvrir quel domaine de la cyber security correspond le mieux à votre profil.
Études et formations : les parcours concrets pour entrer dans le secteur
La question revient constamment : quelles études pour travailler dans la cybersécurité ? En 2026, les voies d'accès se sont considérablement diversifiées.
Le parcours académique classique
- Bac +3 : Licence informatique avec spécialisation sécurité, BUT Réseaux & Télécommunications (parcours cybersécurité), ou Bachelor dans les écoles comme EPITA, ESIEA, Guardia Cybersecurity School.
- Bac +5 : Master cybersécurité (Université Paris-Saclay, Rennes 1, IMT Atlantique), diplôme d'ingénieur avec spécialisation (ENSIBS, Télécom Paris). L'ANSSI labellise les formations via son programme SecNumEdu, un repère fiable pour choisir.
- Doctorat : Pour la recherche en cryptographie, en IA appliquée à la détection de menaces, ou en politique publique de cyberdéfense.
Les formations alternatives et continues
Les reconversions professionnelles représentent aujourd'hui une part significative des nouveaux entrants. Des bootcamps intensifs (3 à 6 mois) comme ceux proposés par Jedha, OpenClassrooms ou l'école 2600 permettent d'acquérir des compétences opérationnelles rapidement. Pour ceux qui privilégient l'auto-formation, les plateformes comme TryHackMe, HackTheBox Academy ou le MOOC de l'ANSSI (SecNumacadémie) offrent des parcours éducatifs structurés et souvent gratuits.
Le marché de la formation en Afrique du Nord
Au Maroc, l'INPT de Rabat et l'UM6P proposent des cursus spécialisés, tandis que la Direction Générale de la Sécurité des Systèmes d'Information (DGSSI) pilote des initiatives de sensibilisation nationales. En Tunisie, l'ANSI (Agence Nationale de la Sécurité Informatique) certifie des formations professionnelles, et des écoles comme ESPRIT et Sup'Com intègrent des parcours cybersécurité dans leurs programmes d'ingénierie.
Les certifications qui comptent vraiment : tri entre l'essentiel et le superflu
Le marché des certifications en cyber security est devenu un labyrinthe. Voici celles qui ont un impact réel sur l'employabilité et les salaires en 2026 :
| Certification | Organisme | Niveau | Domaine | Salaire moyen associé (France) |
|---|---|---|---|---|
| CompTIA Security+ | CompTIA | Débutant | Généraliste | 35-42 k€ |
| CEH (Certified Ethical Hacker) | EC-Council | Intermédiaire | Pentest | 42-55 k€ |
| OSCP | OffSec | Avancé | Pentest offensif | 50-70 k€ |
| CISSP | (ISC)² | Expert | Stratégie / management | 65-90 k€ |
| CISM | ISACA | Expert | Gouvernance | 60-85 k€ |
| ISO 27001 Lead Implementer | PECB / BSI | Intermédiaire | Conformité | 45-65 k€ |
Notre conseil : commencez par Security+ si vous débutez, puis visez une certification spécialisée alignée avec le domaine identifié dans le quiz ci-dessus. Évitez d'empiler des certifications sans pratiquer, les recruteurs en 2026 valorisent davantage les projets concrets (CTF, contributions open source, labs personnels) qu'une collection de badges.
Quels langages de programmation pour la cybersécurité ?
La question du langage est légitime : on ne peut pas tout apprendre. Voici une hiérarchie pragmatique :
- Python : Le couteau suisse incontournable. Scripting d'outils, automatisation de tâches de sécurité, analyse de malware, pentest. Plus de 80 % des outils de cybersécurité open source sont écrits en Python ou offrent une API Python.
- Bash / PowerShell : Essentiels pour l'administration système et l'analyse forensique. Bash pour les environnements Linux (omniprésents en infra), PowerShell pour les environnements Windows et Active Directory.
- C / C++ : Pour comprendre le fonctionnement bas niveau des systèmes, analyser des exploits, étudier les malwares. Indispensable pour le reverse engineering.
- Go (Golang) : En forte progression. Utilisé pour développer des outils de sécurité performants et des implants red team.
- JavaScript / SQL : Incontournables pour la sécurité applicative web (XSS, injection SQL). Impossible de sécuriser ce qu'on ne comprend pas.
La bonne stratégie : maîtrisez Python en profondeur, puis apprenez un second langage en fonction de votre spécialisation. Un analyste SOC n'a pas les mêmes besoins qu'un développeur DevSecOps.
La cybersécurité en France, au Maroc et en Tunisie : trois dynamiques complémentaires
Cyber security en France : un écosystème mature mais en tension
La France dispose d'un écosystème robuste structuré autour de l'ANSSI, du dispositif Cybermalveillance et du Campus Cyber de La Défense. La transposition de la directive NIS 2 a élargi en 2025-2026 les obligations de cybersécurité à plus de 15 000 entités, créant une demande massive de professionnels qualifiés. Le déficit est estimé à 15 000 postes non pourvus dans le pays.
Cyber security au Maroc : ambition stratégique
Le Maroc a fait de la cybersécurité un pilier de sa stratégie numérique nationale « Maroc Digital 2030 ». La DGSSI coordonne la réponse nationale, tandis que le maCERT gère les incidents. Les investissements dans les data centers et la transformation digitale des administrations créent un besoin croissant de compétences locales.
Cyber security en Tunisie : expertise technique reconnue
La Tunisie bénéficie d'une réputation solide dans la formation d'ingénieurs IT. L'ANSI et le CERT tunisien sont actifs, et le pays accueille des événements internationaux comme Securiday. L'enjeu en 2026 : retenir les talents formés localement face à l'attractivité des marchés européen et du Golfe.
Qui utilise la cybersécurité ? Bien au-delà des geeks en hoodie
L'image du hacker en sweat dans un sous-sol est tenace, mais en 2026, la cybersécurité concerne un spectre d'acteurs beaucoup plus large :
- Les particuliers : chaque utilisateur de smartphone, de banque en ligne ou de réseau social est un maillon de la chaîne. L'authentification à deux facteurs, la gestion des mots de passe, la vigilance face au phishing : ce sont des actes de cybersécurité quotidiens.
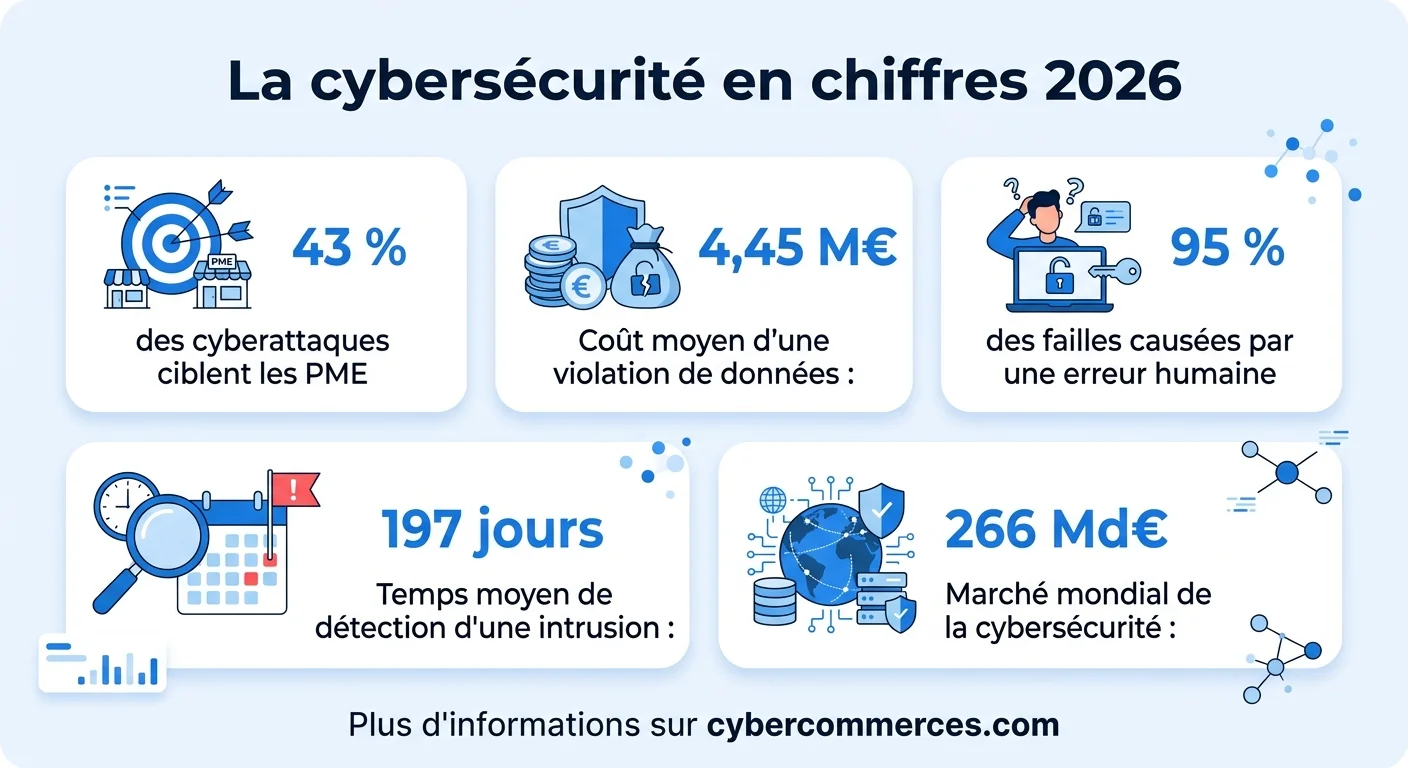
- Les TPE et PME : cibles privilégiées car souvent moins bien protégées que les grands groupes. 75 % des cyberattaques en France visent des entreprises de moins de 250 salariés. Découvrez les solutions cybersécurité adaptées à chaque taille d'entreprise.
- Les hôpitaux et collectivités : le secteur de la santé et les administrations locales font face à une recrudescence d'attaques par ransomware, avec des conséquences qui peuvent être vitales au sens littéral.
- Les États : cyberdéfense, renseignement, protection des infrastructures critiques (énergie, transport, télécoms). La géopolitique cyber est devenue un enjeu de souveraineté.
- Les développeurs : le paradigme DevSecOps exige que la sécurité soit intégrée dès la conception logicielle, pas ajoutée après coup.
Les enjeux de 2026 : IA offensive, quantique et souveraineté des données
Les menaces évoluent au même rythme que les technologies qu'elles exploitent. Trois enjeux dominent l'agenda cyber de 2026 :
L'IA au service des attaquants
Les attaques par deepfake vocal et vidéo ont explosé : fraudes au président générées par IA, campagnes de phishing hyper-personnalisées rédigées par des modèles de langage. Les SOC déploient en réponse des outils d'IA défensive, créant une course aux armements algorithmique. Suivre les actualités cybersécurité est devenu indispensable pour rester à jour sur ces évolutions.
La menace quantique à l'horizon
Même si les ordinateurs quantiques capables de casser RSA-2048 ne sont pas encore opérationnels, la stratégie « harvest now, decrypt later » est déjà en cours : des acteurs étatiques collectent aujourd'hui des données chiffrées pour les déchiffrer plus tard. Les entreprises anticipatrices migrent déjà vers la cryptographie post-quantique (algorithmes CRYSTALS-Kyber et CRYSTALS-Dilithium standardisés par le NIST).
Souveraineté numérique et cloud de confiance
En Europe, le schéma de certification EUCS et les offres de cloud souverain (S3NS, Bleu) visent à garantir que les données sensibles ne soient pas soumises à des lois extraterritoriales. Pour les entreprises françaises, c'est un facteur de choix stratégique dans leur architecture cloud. La construction d'une cyber résilience solide passe désormais par cette réflexion sur la localisation des données.
Construire une stratégie cyber quand on part de zéro : l'approche par étapes pour les PME
Pas besoin d'un budget à six chiffres pour commencer. Voici une feuille de route réaliste :
- Inventaire des actifs : Listez tout : postes, serveurs, applications SaaS, comptes administrateurs. On ne peut pas protéger ce qu'on ne connaît pas.
- Hygiène de base : Mises à jour automatiques, antivirus/EDR sur chaque poste, sauvegardes 3-2-1 testées régulièrement, MFA sur tous les comptes critiques.
- Sensibilisation des équipes : Le facteur humain reste le premier vecteur d'attaque. Formations régulières + simulations de phishing.
- Plan de réponse aux incidents : Même basique : qui fait quoi en cas de compromission ? Qui appeler ? Où sont les sauvegardes ?
- Audit externe : Un test d'intrusion annuel par un prestataire certifié PASSI identifie les failles invisibles de l'intérieur.
Identifier les risques cyber spécifiques à votre secteur d'activité est le préalable indispensable à toute cette démarche.
Le vocabulaire de la cyber security décrypté : mini-glossaire français-anglais
La cybersécurité souffre d'une prolifération de termes anglais. Pour les francophones qui cherchent la cyber security en français, voici un pont linguistique :
| Anglais | Français | Définition rapide |
|---|---|---|
| Threat Intelligence | Renseignement sur les menaces | Collecte et analyse de données sur les cybermenaces |
| Incident Response | Réponse aux incidents | Processus de gestion d'une cyberattaque en cours |
| Vulnerability Assessment | Évaluation des vulnérabilités | Identification des failles de sécurité |
| Penetration Testing | Test d'intrusion | Simulation d'attaque pour tester les défenses |
| Zero Trust | Confiance zéro | Architecture où aucun accès n'est accordé par défaut |
| Endpoint Detection | Détection sur les terminaux | Surveillance des postes et appareils |
| Supply Chain Attack | Attaque sur la chaîne d'approvisionnement | Compromission via un fournisseur tiers |
Pour les ressources documentaires (cyber security PDF, PPT), les publications de l'ANSSI et de l'ENISA sont les références les plus fiables et les plus complètes en français.
L'avenir des métiers cyber : ce qui va changer d'ici 2030
Le secteur n'est pas figé. Plusieurs tendances structurelles redessinent les métiers :
- Automatisation des tâches de niveau 1 : les alertes simples de SOC sont de plus en plus traitées par des systèmes SOAR (Security Orchestration, Automation and Response). Les analystes humains se recentrent sur les incidents complexes nécessitant du jugement.
- Convergence IT/OT : la sécurité des systèmes industriels (SCADA, IoT industriel) devient un domaine à part entière, avec des profils hybrides qui comprennent à la fois l'informatique et les processus industriels.
- Montée en puissance des profils juridiques : avec NIS 2, DORA et le règlement IA européen, les profils combinant expertise juridique et compréhension technique sont de plus en plus recherchés (DPO, responsable conformité cyber).
- Cybersécurité embarquée : véhicules autonomes, drones, dispositifs médicaux connectés, la sécurité de ces systèmes exige des compétences en sécurité embarquée (firmware, hardware) encore rares.
Le message est clair : se former une fois ne suffit plus. La veille continue, la participation aux communautés (OSINT, CTF, conférences comme LeHack ou FIC) et la curiosité technique restent les meilleurs atouts pour durer dans ce domaine.
Questions fréquentes sur la cyber security
Quel énoncé décrit le mieux la cybersécurité ?
La cybersécurité désigne l'ensemble des pratiques, technologies et processus conçus pour protéger les systèmes informatiques, les réseaux, les programmes et les données contre les accès non autorisés, les attaques malveillantes et les dommages. Elle couvre la prévention, la détection, la réponse aux incidents et la récupération après une attaque. Son but ultime : garantir la confidentialité, l'intégrité et la disponibilité de l'information dans le cyberespace.
Comment devenir professionnel de la cybersécurité ?
Trois voies principales existent : le parcours académique (licence puis master spécialisé ou école d'ingénieurs avec option cybersécurité), la reconversion via des bootcamps intensifs (3 à 6 mois) suivis de certifications professionnelles (Security+, CEH, OSCP), et l'autoformation complétée par de la pratique en laboratoire (TryHackMe, HackTheBox). Quel que soit le chemin, la pratique régulière, participation à des CTF, projets personnels, stages, est indispensable pour décrocher un premier poste.
Pourquoi la cybersécurité est-elle si importante en 2026 ?
La numérisation accélérée de l'économie, la multiplication des objets connectés et l'essor de l'IA créent une surface d'attaque sans précédent. En France, le coût moyen d'une violation de données dépasse les 4 millions d'euros. Pour les PME, une cyberattaque peut signifier la faillite : 60 % des petites entreprises touchées cessent leur activité dans les 18 mois suivant l'incident. La cybersécurité est donc un enjeu de survie économique, pas seulement technique.
Quelle est la différence entre « cybersecurity » et « cyber security » (en deux mots) ?
Il n'y a aucune différence de sens. « Cybersecurity » (en un mot) est la graphie américaine privilégiée par le NIST et la plupart des organismes internationaux. « Cyber security » (en deux mots) est plus fréquente dans les publications britanniques et européennes. En français, on écrit « cybersécurité » en un seul mot. Les trois formes renvoient au même domaine.
Qu'est-ce que la sécurité numérique et en quoi diffère-t-elle de la cybersécurité ?
La sécurité numérique est un concept plus large qui englobe la cybersécurité mais aussi la protection de la vie privée, la lutte contre la désinformation, la sécurité des transactions numériques et la confiance numérique au sens large. L'ANSSI et le gouvernement français utilisent ce terme pour couvrir l'ensemble des risques liés à la transformation digitale de la société, y compris leurs dimensions humaines et sociétales.
Quels sont les métiers les mieux payés en cybersécurité en France ?
En 2026, les rémunérations les plus élevées se concentrent sur les postes de RSSI (Responsable de la Sécurité des Systèmes d'Information) avec 80 à 130 k€ selon la taille de l'entreprise, de pentester senior ou red team lead (65 à 95 k€), et d'architecte sécurité cloud (70 à 110 k€). Les profils combinant expertise technique et vision stratégique (CISO, directeur cybersécurité) peuvent dépasser les 150 k€ dans les grandes entreprises et les ESN internationales.
Peut-on se lancer en cybersécurité sans diplôme en informatique ?
Oui, à condition d'investir sérieusement dans l'apprentissage technique. De nombreux professionnels reconnus viennent de parcours atypiques : anciens militaires, juristes, mathématiciens. Les certifications professionnelles (Security+, CEH) et la démonstration de compétences pratiques (write-ups de CTF, projets GitHub, contributions à des projets open source) peuvent compenser l'absence d'un diplôme classique. L'essentiel est la capacité à apprendre en continu dans un domaine qui évolue très vite.