
Résilience numérique : définition et importance pour l'entreprise
Pourquoi la résilience numérique est devenue incontournable pour les entreprises en 2026. Définition, réglementation européenne et étapes concrètes.

Résilience numérique : de quoi parle-t-on exactement
La résilience numérique désigne la capacité d'une organisation à anticiper, absorber et surmonter un incident informatique tout en maintenant ses activités essentielles. Le concept dépasse largement la simple protection contre les intrusions : il englobe la préparation, la réponse, la reprise et l'adaptation continue face aux menaces numériques.
Contrairement à une idée reçue, la résilience numérique ne concerne pas uniquement les grandes entreprises ou les secteurs sensibles. En 2026, toute structure dépendant d'outils numériques pour fonctionner, ce qui inclut pratiquement toutes les entreprises, doit intégrer cette dimension dans sa stratégie. Un artisan dont le logiciel de facturation tombe en panne, une PME victime d'un ransomware, un e-commerçant dont le site subit un DDoS : chacun est confronté à un enjeu de résilience numérique.
Le terme trouve son origine dans la physique des matériaux (capacité à retrouver sa forme après un choc), puis a été transposé en psychologie avant d'être adopté par le monde informatique. En cybersécurité, il traduit une évolution fondamentale de la philosophie de défense : on passe d'une posture exclusivement préventive à une approche qui accepte la probabilité d'un incident et se prépare à y faire face efficacement.
Cyber-résilience et cybersécurité : deux approches complémentaires
La confusion entre cybersécurité et cyber-résilience reste fréquente, pourtant ces deux notions répondent à des logiques différentes. La cybersécurité au sens classique vise à empêcher les intrusions grâce à des pare-feu, des antivirus, du chiffrement et des politiques d'accès restrictives. La cyber-résilience, elle, part du principe que malgré toutes ces protections, un incident finira par se produire.
La cybersécurité cherche à construire un mur infranchissable. La cyber-résilience prépare l'organisation à fonctionner même quand ce mur est percé. Les deux sont indispensables, aucune ne suffit seule.
Concrètement, la cybersécurité se concentre sur la prévention (bloquer les menaces), tandis que la résilience numérique couvre un spectre plus large : détection rapide des incidents, confinement des dommages, maintien des opérations critiques en mode dégradé, restauration des systèmes et apprentissage post-incident pour renforcer les défenses futures.
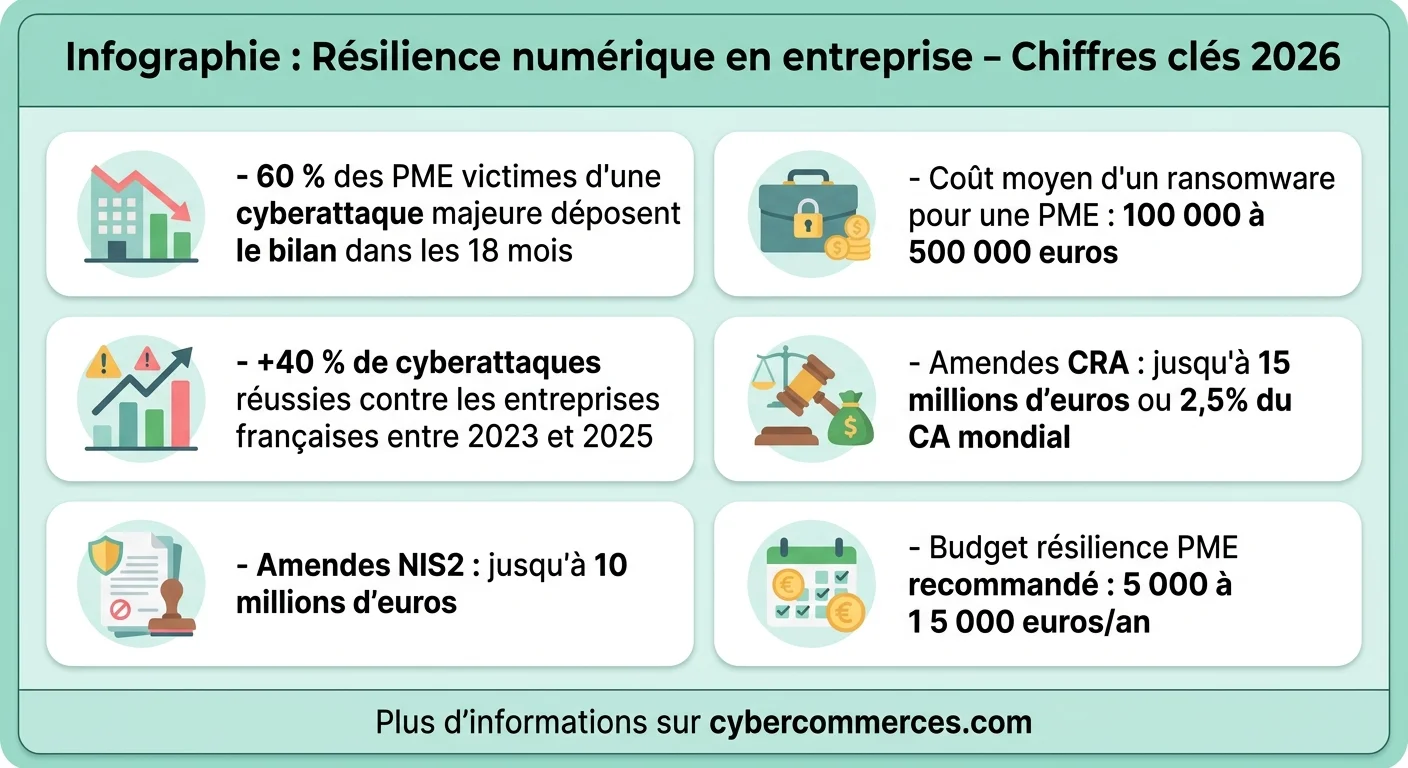
Cette distinction prend tout son sens quand on observe les statistiques : selon l'ANSSI, le nombre de cyberattaques réussies contre des entreprises françaises a augmenté de 40 % entre 2023 et 2025. Malgré des investissements croissants en cybersécurité, les attaquants trouvent toujours des brèches. La cybervigilance permanente constitue le premier maillon de cette chaîne de défense étendue.
Le cadre réglementaire européen en 2026 : CRA, NIS2, DORA
L'Union européenne a considérablement renforcé ses exigences en matière de résilience numérique ces dernières années. Trois textes majeurs structurent désormais les obligations des entreprises.
Le Cyber Resilience Act (CRA)
Entré en vigueur progressivement à partir de 2024, le CRA impose des exigences de cybersécurité à tous les produits comportant des éléments numériques vendus sur le marché européen. Les fabricants doivent garantir la sécurité de leurs produits tout au long de leur cycle de vie, signaler les vulnérabilités découvertes et fournir des mises à jour de sécurité pendant une durée minimale. En 2026, les premières sanctions pour non-conformité sont applicables.
La directive NIS2
Transposée en droit français, la directive NIS2 élargit considérablement le périmètre des entreprises soumises à des obligations de cybersécurité. Au-delà des opérateurs d'importance vitale déjà couverts par NIS1, elle concerne désormais les entreprises de taille intermédiaire dans des secteurs variés : énergie, transports, santé, infrastructures numériques, mais aussi gestion des déchets, services postaux ou agroalimentaire. Les normes touchant les objets connectés se durcissent également dans ce sillage.
Le règlement DORA
Le Digital Operational Resilience Act cible spécifiquement le secteur financier. Banques, assureurs, gestionnaires d'actifs et prestataires de services de paiement doivent désormais démontrer leur capacité à résister aux perturbations numériques, tester régulièrement leur résilience et signaler les incidents dans des délais stricts.
Ces trois textes partagent une philosophie commune : la résilience numérique n'est plus optionnelle. Les amendes prévues par le CRA peuvent atteindre 15 millions d'euros ou 2,5 % du chiffre d'affaires mondial, tandis que NIS2 prévoit des sanctions pouvant aller jusqu'à 10 millions d'euros.
Les quatre piliers de la résilience numérique
Une stratégie de résilience numérique efficace repose sur quatre piliers interdépendants qui forment un cycle continu d'amélioration.
Anticiper. Identifier les menaces potentielles, cartographier les vulnérabilités et évaluer les risques. Cette phase inclut la veille sur les nouvelles menaces, l'analyse des dépendances technologiques et la modélisation des scénarios d'incident. Un inventaire exhaustif des actifs numériques critiques (données, applications, infrastructures) constitue le point de départ incontournable.
Protéger. Mettre en place les barrières techniques et organisationnelles : pare-feu, chiffrement, gestion des accès, segmentation réseau, mais aussi politiques de mots de passe, formation des collaborateurs et procédures de gestion des prestataires. Les services de sécurité informatique professionnels apportent une expertise complémentaire aux équipes internes.
Absorber et répondre. Détecter rapidement les incidents grâce à des outils de supervision, activer le plan de réponse, confiner les systèmes compromis pour limiter la propagation et communiquer de manière coordonnée (équipes internes, direction, autorités, clients si nécessaire). La rapidité de détection conditionne directement l'ampleur des dégâts.
Restaurer et apprendre. Rétablir les systèmes à partir des sauvegardes, vérifier l'intégrité des données restaurées, analyser les causes racines de l'incident et mettre à jour les procédures en conséquence. Ce retour d'expérience alimente le premier pilier (anticiper) et referme le cycle vertueux.
Comment évaluer la résilience numérique de votre organisation
Avant de renforcer votre résilience, il faut la mesurer. Plusieurs approches complémentaires permettent d'obtenir un diagnostic fiable.
L'audit de maturité évalue votre posture selon un référentiel reconnu. Le cadre NIST Cybersecurity Framework est le plus répandu internationalement, tandis que l'ANSSI propose des guides adaptés au contexte français. Ces référentiels décomposent la résilience en domaines (gouvernance, protection, détection, réponse, reprise) et attribuent un niveau de maturité à chacun.
Les tests de pénétration (pentests) simulent des attaques réelles pour identifier les failles exploitables. Réalisés par des experts en cybersécurité, ils révèlent les vulnérabilités que les audits documentaires ne détectent pas. Un test d'intrusion annuel est recommandé pour les PME, trimestriel pour les entreprises manipulant des données sensibles.
Les exercices de crise mettent à l'épreuve votre plan de continuité en conditions réalistes. Un scénario de ransomware, de panne de datacenter ou de fuite de données est simulé, et les équipes doivent réagir comme si l'incident était réel. Ces exercices révèlent invariablement des lacunes dans les procédures, les chaînes de communication ou la disponibilité des ressources techniques.
L'analyse d'impact métier (BIA) quantifie les conséquences financières et opérationnelles d'une interruption de chaque système. Elle permet de hiérarchiser les investissements en orientant les efforts vers les actifs dont l'indisponibilité coûte le plus cher.
Plan de mise en place pour les PME et ETI
Les grandes entreprises disposent souvent d'équipes dédiées à la cybersécurité. Pour les PME et ETI, la démarche doit être pragmatique et progressive. Voici un plan en six étapes adapté aux structures de 10 à 500 salariés.
Mois 1-2 : cartographier et prioriser. Inventoriez tous vos actifs numériques (serveurs, applications, données, services cloud) et classez-les par criticité. Identifiez vos trois systèmes les plus critiques : ceux dont l'arrêt stopperait votre activité commerciale.
Mois 2-3 : sécuriser les fondamentaux. Mettez en place des sauvegardes automatisées selon la règle 3-2-1 (3 copies, 2 supports différents, 1 hors site). Activez l'authentification multifacteur (MFA) sur tous les comptes professionnels. Segmentez votre réseau pour isoler les systèmes critiques.
Mois 3-4 : former les équipes. Organisez une session de sensibilisation couvrant le phishing, la gestion des mots de passe et les réflexes en cas d'incident suspect. Les collaborateurs restent le premier vecteur d'attaque : un clic sur un lien malveillant suffit à compromettre un réseau entier.
Mois 4-5 : formaliser les procédures. Rédigez un plan de continuité d'activité (PCA) et un plan de reprise d'activité (PRA) adaptés à votre taille. Un PCA de PME tient en 10-15 pages : il liste les scénarios d'incident, les responsables, les actions immédiates et les contacts d'urgence.
Mois 5-6 : tester et ajuster. Testez la restauration de vos sauvegardes (pas seulement leur création). Simulez un scénario d'incident simple avec vos équipes. Corrigez les failles identifiées et documentez les leçons apprises.
En continu : surveiller et maintenir. Installez un outil de détection des anomalies réseau, maintenez vos logiciels à jour et planifiez une revue trimestrielle de votre posture de sécurité. La résilience numérique est un processus vivant, pas un projet ponctuel. Sécuriser votre présence en ligne fait partie intégrante de cette démarche continue.
Erreurs fréquentes qui fragilisent la résilience
Certaines erreurs reviennent régulièrement dans les entreprises confrontées à un incident numérique majeur. Les identifier permet de les éviter.
Confondre sauvegarde et résilience. Avoir des sauvegardes est nécessaire mais insuffisant. Si les sauvegardes sont stockées sur le même réseau que les données de production, un ransomware les chiffrera aussi. Si personne ne sait comment les restaurer, elles sont inutiles en situation de crise. La sauvegarde n'est qu'un composant parmi d'autres de la résilience.
Négliger le facteur humain. Les solutions technologiques les plus sophistiquées deviennent inefficaces si un collaborateur communique ses identifiants par téléphone à un faux technicien. L'ingénierie sociale représente le vecteur d'attaque initial dans plus de 70 % des incidents. Former et sensibiliser régulièrement les équipes est aussi important qu'investir dans des outils techniques.
Sous-estimer les dépendances externes. Votre résilience dépend aussi de celle de vos fournisseurs. Un hébergeur cloud en panne, un éditeur de logiciel victime d'une attaque supply chain, un prestataire de paiement hors service : ces scénarios doivent être anticipés dans votre plan de continuité. NIS2 impose d'ailleurs une gestion formalisée des risques liés aux tiers.
Ne jamais tester le plan de reprise. Un plan de reprise d'activité qui n'a jamais été testé est un document théorique, pas un outil opérationnel. Les exercices réguliers révèlent systématiquement des coordonnées obsolètes, des procédures inadaptées ou des temps de restauration largement sous-estimés.
Coût de la non-résilience : les chiffres qui alertent
Investir dans la résilience numérique représente un coût. Ne pas investir en représente un bien plus important. Les données disponibles en 2026 sont sans ambiguïté.
Le coût moyen d'une cyberattaque pour une PME française est estimé entre 25 000 et 50 000 euros pour les incidents modérés (phishing, compromission de compte). Pour un ransomware avec arrêt d'activité prolongé, la facture monte entre 100 000 et 500 000 euros en incluant la perte d'exploitation, les coûts de remédiation, les frais juridiques et l'atteinte à la réputation.
Au-delà des chiffres directs, les conséquences indirectes pèsent lourd. La perte de confiance des clients, la résiliation de contrats, les pénalités contractuelles liées à l'indisponibilité des services et le temps de direction consacré à la gestion de crise détournent des ressources considérables de l'activité productive.
Selon une étude de l'ANSSI, 60 % des PME victimes d'une cyberattaque majeure déposent le bilan dans les 18 mois suivant l'incident. Ce chiffre illustre le caractère existentiel de la résilience numérique pour les petites structures.
Face à ces risques, l'investissement dans un programme de résilience numérique, même modeste, représente un ratio coût-bénéfice très favorable. Un budget annuel de 5 000 à 15 000 euros couvre la mise en place de sauvegardes robustes, une formation annuelle des équipes et un audit de base pour une PME de 20 à 50 salariés.
Outils et ressources pour renforcer votre résilience
Plusieurs ressources gratuites ou accessibles permettent de structurer votre démarche sans partir de zéro.
L'ANSSI (Agence nationale de la sécurité des systèmes d'information) publie des guides pratiques destinés aux PME, dont le guide d'hygiène informatique en 42 mesures et des fiches réflexes par type d'incident. Ces documents constituent un socle solide pour toute organisation débutant sa démarche.
Le NIST Cybersecurity Framework, bien qu'américain, est reconnu internationalement comme référentiel de maturité. Sa structure en cinq fonctions (identifier, protéger, détecter, répondre, restaurer) correspond exactement aux piliers de la résilience numérique et facilite l'auto-évaluation.
Les plateformes de cybermalveillance.gouv.fr offrent un diagnostic en ligne gratuit, des outils de sensibilisation et un annuaire de prestataires labellisés. Pour les entreprises soumises à NIS2, l'ANSSI propose un parcours de mise en conformité progressif avec des jalons clairs.
Côté outils techniques, les solutions de sauvegarde cloud (Veeam, Acronis), les SIEM open source (Wazuh) pour la détection d'incidents et les gestionnaires de mots de passe d'entreprise (Bitwarden, 1Password Business) constituent des briques fondamentales accessibles à toutes les tailles de structure. Choisir les bons logiciels adaptés à votre activité fait partie intégrante de cette stratégie.
Questions fréquentes
Qu'est-ce que la résilience numérique ?
La résilience numérique est la capacité d'une organisation à anticiper, absorber et surmonter un incident informatique (cyberattaque, panne, erreur humaine) tout en maintenant ses activités essentielles. Elle va au-delà de la cybersécurité en intégrant la préparation à l'incident, la continuité d'activité et la capacité de reprise rapide.
Quelle est la différence entre cybersécurité et cyber-résilience ?
La cybersécurité vise à empêcher les incidents (prévention, protection, détection). La cyber-résilience part du principe qu'un incident finira par se produire et prépare l'organisation à y faire face : maintien des opérations en mode dégradé, restauration rapide et apprentissage post-incident. Les deux sont complémentaires.
Quelles entreprises sont concernées par NIS2 ?
NIS2 concerne les entreprises de plus de 50 salariés ou réalisant plus de 10 millions d'euros de chiffre d'affaires dans des secteurs essentiels ou importants : énergie, transports, santé, infrastructures numériques, eau, agroalimentaire, services postaux, gestion des déchets, fabrication de produits critiques, entre autres.
Combien coûte la mise en place d'une stratégie de résilience numérique ?
Pour une PME de 20 à 50 salariés, un programme de base coûte entre 5 000 et 15 000 euros par an : sauvegardes robustes, formation des équipes et audit annuel. Les ETI investissent généralement entre 50 000 et 200 000 euros pour une démarche complète incluant tests d'intrusion, exercices de crise et mise en conformité réglementaire.
Qu'est-ce que le Cyber Resilience Act (CRA) ?
Le CRA est un règlement européen qui impose des exigences de cybersécurité aux produits contenant des éléments numériques vendus dans l'UE. Les fabricants doivent garantir la sécurité tout au long du cycle de vie du produit, signaler les vulnérabilités et fournir des mises à jour. Les sanctions peuvent atteindre 15 millions d'euros ou 2,5 % du CA mondial.
Comment tester la résilience numérique de mon entreprise ?
Trois méthodes complémentaires : les tests d'intrusion (pentests) pour identifier les failles techniques, les exercices de crise pour tester les procédures humaines, et les tests de restauration de sauvegardes pour vérifier la capacité de reprise. Un test annuel minimum est recommandé pour les PME, trimestriel pour les structures manipulant des données sensibles.
Par où commencer quand on part de zéro ?
Trois actions prioritaires : mettre en place des sauvegardes automatisées selon la règle 3-2-1, activer l'authentification multifacteur sur tous les comptes professionnels, et former les collaborateurs au phishing et à la gestion des mots de passe. Ces trois mesures couvrent les vecteurs d'attaque les plus courants avec un investissement minimal.