
Cybervigilance : rester alerte aux menaces en ligne
Découvrez ce qu'est la cybervigilance, les menaces actuelles et les réflexes à adopter pour protéger vos données personnelles au quotidien.

Cybervigilance : de quoi parle-t-on exactement ?
La cybervigilance désigne l'ensemble des comportements, réflexes et habitudes qu'un individu ou une organisation adopte pour détecter, anticiper et éviter les menaces numériques. Contrairement à une protection passive reposant uniquement sur des outils techniques, elle implique une posture active et consciente face aux risques du monde connecté.
Le terme a gagné en visibilité avec la multiplication des attaques ciblant les particuliers autant que les professionnels. En 2026, les incidents de cybersécurité touchent tous les profils : salariés en télétravail, adolescents sur les réseaux sociaux, seniors découvrant les services en ligne, dirigeants de PME. Personne n'est à l'abri, et c'est précisément cette universalité qui rend la cybervigilance indispensable.
Trois piliers structurent cette démarche :
- La connaissance des menaces existantes et émergentes, pour savoir de quoi se méfier
- L'adoption de réflexes quotidiens qui réduisent la surface d'exposition
- La capacité à réagir vite quand un signal suspect apparaît, sans paniquer ni ignorer
Pour poser le cadre technique sur lequel repose cette vigilance, un détour par les fondamentaux de la cybersécurité aide à comprendre les mécanismes de protection.
Ce qui distingue la cybervigilance de la cybersécurité classique
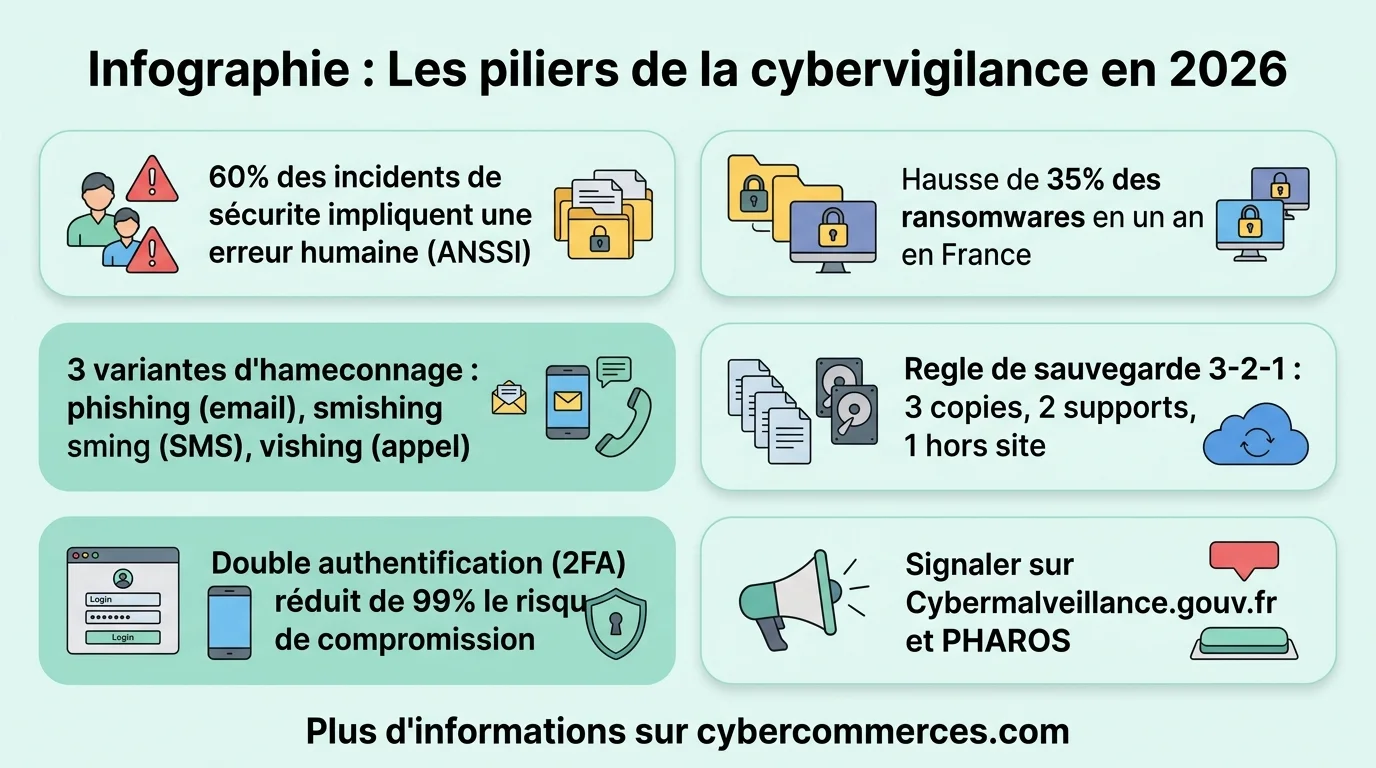
La cybersécurité classique s'appuie sur des solutions techniques : pare-feu, antivirus, chiffrement, segmentation réseau. Ces outils forment un bouclier indispensable, mais ils ne suffisent pas. Selon l'ANSSI, plus de 60 % des incidents de sécurité impliquent une erreur humaine : un clic sur un lien malveillant, un mot de passe réutilisé, une pièce jointe ouverte sans vérification.
La cybervigilance comble cette brèche. Elle place l'humain au centre du dispositif de protection, non pas comme un maillon faible, mais comme une sentinelle active. Là où la cybersécurité protège les systèmes, la cybervigilance éduque les utilisateurs.
| Aspect | Cybersécurité technique | Cybervigilance |
|---|---|---|
| Acteur principal | Logiciels et infrastructure | L'utilisateur lui-même |
| Mode d'action | Protection passive automatisée | Détection active et réflexes |
| Périmètre | Réseau, serveurs, endpoints | Comportements quotidiens |
| Point de défaillance | Vulnérabilité logicielle | Manque d'attention ou de formation |
| Mise à jour | Patchs et correctifs | Formation continue et veille |
Cette complémentarité explique pourquoi les organisations les plus matures investissent autant dans la sensibilisation que dans les solutions techniques. Un collaborateur formé à reconnaître un email de phishing vaut parfois mieux qu'un filtre anti-spam sophistiqué.
La meilleure protection informatique reste inutile si la personne derrière l'écran clique sans réfléchir. La cybervigilance transforme chaque utilisateur en capteur de menaces.
Répondez à ces 6 situations pour découvrir où vous en êtes face aux menaces numériques.
Panorama des cybermenaces en 2026 : pourquoi rester sur ses gardes
L'année 2026 confirme une tendance de fond : les cyberattaques gagnent en sophistication et en fréquence. Plusieurs facteurs alimentent cette progression, et aucun signe de ralentissement ne se dessine.
Le ransomware conserve sa place de menace numéro un pour les organisations françaises. Les groupes criminels ciblent désormais les collectivités locales, les établissements de santé et les PME, jugés plus vulnérables que les grands groupes disposant d'équipes dédiées. Le montant moyen des rançons demandées a bondi de 35 % en un an, et les techniques de double extorsion, chiffrement des données combiné à la menace de publication, se généralisent.
L'intelligence artificielle générative a profondément transformé le paysage des menaces. Les deepfakes audio et vidéo permettent d'usurper l'identité d'un dirigeant pour ordonner un virement frauduleux par téléphone. Les emails de phishing générés par IA sont grammaticalement impeccables, personnalisés à partir de données publiques, et bien plus difficiles à repérer qu'il y a encore deux ans.
Les objets connectés multiplient les points d'entrée dans les réseaux. Caméras de surveillance, thermostats intelligents, enceintes vocales, montres connectées : chaque appareil IoT mal configuré devient une porte potentielle vers l'ensemble du réseau domestique ou professionnel. Pour mesurer l'ampleur du phénomène, le fonctionnement des appareils IoT mérite qu'on s'y attarde.
La directive européenne NIS2, dont la transposition française est en cours en 2026, élargit considérablement les obligations de sécurité à des milliers d'entités supplémentaires. Ce signal réglementaire fort confirme que la menace est prise au sérieux au niveau institutionnel.
Hameçonnage sous toutes ses formes : phishing, smishing et vishing
L'hameçonnage demeure le vecteur d'attaque le plus répandu, responsable de la majorité des incidents signalés sur la plateforme Cybermalveillance.gouv.fr. Il se décline en trois variantes principales, chacune exploitant un canal de communication différent.
Le phishing par email reste le classique indétrônable. Un message imitant une banque, un service public, un fournisseur d'énergie ou un site de commerce en ligne vous invite à "vérifier votre compte" ou "régulariser un paiement". L'URL mène vers un site contrefait, visuellement identique à l'original, conçu pour capturer vos identifiants. En 2026, ces emails sont souvent générés par IA, ce qui élimine les fautes d'orthographe qui trahissaient autrefois les tentatives grossières.
Le smishing (SMS + phishing) exploite la confiance instinctive que nous accordons aux SMS. Un message court annonce un colis en attente, un remboursement disponible ou un problème avec votre carte Vitale. Le lien redirige vers un formulaire de collecte de données ou installe un malware sur le téléphone. Les attaques par SMS ont augmenté de 45 % en France depuis 2024.
Le vishing (voice + phishing) passe par un appel téléphonique. Un faux conseiller bancaire vous informe d'une opération suspecte et vous demande de "confirmer" vos codes de sécurité pour "bloquer la fraude". Le ton est professionnel, rassurant, pressant, tout est conçu pour empêcher la réflexion. Pour en savoir plus sur ces attaques ciblant les mobiles, les conseils sur la cybermalveillance par téléphone complètent utilement ce volet.
Les indices qui doivent alerter
- Un sentiment d'urgence artificielle ("votre compte sera bloqué dans 24h")
- Une demande de données sensibles (mot de passe, code SMS, numéro de carte)
- Un expéditeur dont l'adresse email diffère subtilement du domaine officiel
- Un lien dont l'URL, survolée sans cliquer, ne correspond pas au site attendu
- Un appel non sollicité vous demandant d'agir immédiatement
Huit réflexes de cybervigilance à intégrer dans votre quotidien
La cybervigilance n'exige ni compétences techniques avancées ni investissement financier. Elle repose sur des habitudes simples qui, pratiquées régulièrement, réduisent considérablement votre exposition aux risques.
- Activez les mises à jour automatiques sur tous vos appareils. Chaque correctif comble des failles que les attaquants exploitent activement. Reporter une mise à jour revient à laisser une fenêtre ouverte.
- Utilisez un gestionnaire de mots de passe. Un mot de passe unique et complexe par compte, généré aléatoirement, élimine le risque lié à la réutilisation. Bitwarden, KeePass ou 1Password sont des options fiables.
- Activez la double authentification (2FA) partout où c'est possible, en privilégiant une application d'authentification (Authy, Google Authenticator) plutôt que le SMS, plus vulnérable à l'interception.
- Vérifiez avant de cliquer. Survolez systématiquement les liens dans les emails. Si l'URL ne correspond pas au domaine officiel, ne cliquez pas. En cas de doute, tapez l'adresse directement dans votre navigateur.
- Appliquez la règle de sauvegarde 3-2-1 : trois copies de vos données, sur deux supports différents, dont un hors site (cloud chiffré ou disque externe stocké ailleurs). Un ransomware perd tout son pouvoir de nuisance quand vos sauvegardes sont intactes.
- Cloisonnez vos usages. Utilisez des adresses email distinctes pour les services critiques (banque, santé) et les inscriptions occasionnelles (newsletters, promotions). Une fuite sur un site anodin ne compromettra pas vos comptes importants.
- Méfiez-vous des réseaux Wi-Fi publics. Si vous devez vous y connecter, utilisez un VPN pour chiffrer votre trafic, ou limitez-vous à votre connexion mobile.
- Faites le ménage numérique régulièrement. Supprimez les comptes inutilisés, révoquez les autorisations d'applications tierces, vérifiez les appareils connectés à vos comptes. Chaque service oublié est une surface d'attaque potentielle.
Les outils qui renforcent votre vigilance numérique
Au-delà des réflexes comportementaux, certains outils logiciels facilitent la cybervigilance au quotidien en automatisant une partie de la surveillance.
Les gestionnaires de mots de passe déjà mentionnés constituent la première brique. Ils détectent aussi les mots de passe compromis dans des fuites de données connues et vous alertent pour les changer.
Le service Have I Been Pwned permet de vérifier si votre adresse email ou vos identifiants figurent dans une base de données piratée. Une vérification trimestrielle est un minimum raisonnable.
Les extensions de navigateur comme uBlock Origin bloquent les publicités malveillantes (malvertising) et les traqueurs, réduisant l'exposition aux menaces véhiculées par les régies publicitaires compromises. HTTPS Everywhere force les connexions chiffrées quand elles sont disponibles.
Les alertes de sécurité proposées par Google, Microsoft ou Apple envoient une notification en cas de connexion suspecte à vos comptes. Activez-les systématiquement et traitez chaque alerte comme une véritable urgence.
Pour une vue d'ensemble des dispositifs de protection disponibles, le guide des solutions de cybersécurité offre un panorama complémentaire orienté entreprise.
Un outil de cybervigilance n'est utile que s'il est correctement configuré et régulièrement consulté. Installer un gestionnaire de mots de passe sans l'utiliser au quotidien, c'est poser un verrou sur une porte qu'on laisse ouverte.
Cybervigilance en milieu professionnel : une affaire collective
Dans le contexte de l'entreprise, la cybervigilance prend une dimension collective. Un seul collaborateur qui clique sur un lien malveillant peut compromettre l'ensemble du système d'information. Les cyberattaques visant les entreprises montrent que la chaîne de sécurité est aussi solide que son maillon le plus faible.
Les programmes de sensibilisation continue remplacent progressivement les formations ponctuelles. Plutôt qu'une session annuelle vite oubliée, les entreprises les plus avancées organisent des micro-formations mensuelles, des simulations de phishing régulières et des retours d'expérience après chaque incident.
Le RSSI (responsable de la sécurité des systèmes d'information) joue un rôle pivot, mais il ne peut pas porter seul la responsabilité. La cybervigilance fonctionne quand chaque service, comptabilité, ressources humaines, direction générale, comprend ses propres vulnérabilités et adopte les bons réflexes.
Les pratiques qui changent la donne en entreprise
- Exercices de phishing simulé : des emails tests envoyés régulièrement permettent de mesurer et d'améliorer le taux de détection
- Politique de signalement sans sanction : encourager les collaborateurs à signaler leurs erreurs sans crainte de représailles favorise la transparence
- Segmentation des accès : chaque employé n'accède qu'aux ressources nécessaires à sa mission, limitant l'impact d'une compromission
- Protocole de vérification des virements : toute demande de virement inhabituelle fait l'objet d'une confirmation par un second canal (appel téléphonique au numéro connu)
Que faire quand on détecte une tentative d'attaque ?
Reconnaître une menace ne suffit pas : encore faut-il savoir réagir de manière appropriée. Voici la séquence de gestes à adopter quand un signal suspect se manifeste.
Ne cliquez sur rien et ne répondez pas. Que ce soit un email, un SMS ou un appel, la première règle est de résister à l'impulsion de réagir immédiatement. C'est précisément ce que l'attaquant recherche : une action réflexe avant la réflexion.
Conservez les preuves. Faites une capture d'écran du message, notez le numéro de téléphone ou l'adresse email de l'expéditeur. Ces éléments seront précieux pour le signalement et l'enquête éventuelle.
Changez vos mots de passe si vous suspectez une compromission, en commençant par le compte visé puis par tous les comptes partageant le même mot de passe (encore un argument pour ne jamais réutiliser ses mots de passe).
Surveillez vos comptes bancaires pendant les jours qui suivent. Configurez des alertes pour toute transaction supérieure à un seuil défini et contactez votre banque au moindre mouvement suspect.
Prévenez votre entourage si l'attaque a pu se propager (email compromis envoyant des messages à vos contacts, par exemple). La transparence limite la propagation.
Signaler un incident : les canaux officiels en France
La France dispose de plusieurs dispositifs de signalement adaptés à la nature de l'incident rencontré. Connaître ces canaux fait partie intégrante de la cybervigilance.
Cybermalveillance.gouv.fr est la plateforme de référence pour les particuliers et les petites entreprises. Elle propose un parcours de diagnostic guidé qui identifie la nature de l'attaque et oriente vers les démarches adaptées. Le service est gratuit et ne nécessite pas de compétences techniques.
PHAROS (plateforme d'harmonisation, d'analyse, de recoupement et d'orientation des signalements) permet de signaler les contenus illicites rencontrés en ligne : escroqueries, incitations à la haine, pédocriminalité. Accessible via internet-signalement.gouv.fr, elle est gérée par la police et la gendarmerie.
Pour les escroqueries financières, un dépôt de plainte auprès de la gendarmerie ou du commissariat reste indispensable. La brigade numérique de la gendarmerie nationale accepte les signalements en ligne, facilitant les démarches.
L'ANSSI (Agence nationale de la sécurité des systèmes d'information) intervient pour les incidents touchant les opérateurs d'importance vitale et les entités soumises à la directive NIS2. Les entreprises concernées ont l'obligation légale de notifier les incidents significatifs.
La CNIL doit être alertée en cas de violation de données personnelles. Les organisations disposent de 72 heures après la découverte d'une fuite pour effectuer la notification, conformément au RGPD.
Questions fréquentes
Comment se protéger efficacement des cybermenaces au quotidien ?
La protection repose sur une combinaison de réflexes simples : utiliser des mots de passe uniques via un gestionnaire dédié, activer la double authentification sur tous les comptes sensibles, maintenir ses appareils à jour, ne jamais cliquer sur un lien suspect et sauvegarder régulièrement ses données selon la règle 3-2-1. Ces habitudes, pratiquées avec constance, couvrent la grande majorité des risques courants.
Comment contacter la police du Net en cas de cyberattaque ?
La plateforme PHAROS (internet-signalement.gouv.fr) est le canal officiel pour signaler les contenus et comportements illicites en ligne. Pour les escroqueries et le phishing, Cybermalveillance.gouv.fr propose un parcours d'assistance complet. En cas de préjudice financier, un dépôt de plainte auprès de la gendarmerie ou du commissariat reste nécessaire, et la brigade numérique de la gendarmerie accepte les signalements en ligne.
Quelle est la différence entre cybersécurité et cybervigilance ?
La cybersécurité regroupe les solutions techniques (pare-feu, antivirus, chiffrement) qui protègent les systèmes informatiques. La cybervigilance, elle, concerne les comportements humains : savoir reconnaître un email frauduleux, adopter de bonnes pratiques de mots de passe, vérifier un lien avant de cliquer. Les deux approches sont complémentaires et l'une ne fonctionne pas sans l'autre.
Comment se débarrasser d'un phishing reçu par email ou SMS ?
Ne cliquez sur aucun lien et ne répondez pas au message. Signalez l'email comme spam ou phishing dans votre messagerie. Pour les SMS frauduleux, transférez le message au 33700 (service de signalement des spams par SMS en France). Supprimez ensuite le message. Si vous avez cliqué par mégarde, changez immédiatement vos mots de passe et surveillez vos comptes bancaires.
Pourquoi les cyberattaques sont-elles en augmentation en 2026 ?
Plusieurs facteurs convergent : l'intelligence artificielle permet de créer des attaques plus convaincantes et personnalisées, la multiplication des objets connectés élargit la surface d'attaque, le télétravail a brouillé les frontières entre réseaux professionnels et personnels, et la rentabilité du ransomware attire de nouveaux groupes criminels. La numérisation croissante de l'économie crée mécaniquement davantage de cibles potentielles.
Comment se former à la cybersécurité et à la cybervigilance ?
Cybermalveillance.gouv.fr propose des contenus pédagogiques gratuits accessibles à tous. L'ANSSI met à disposition le MOOC SecNumacadémie, une formation en ligne complète sur les bases de la sécurité numérique. Pour aller plus loin, des certifications comme CompTIA Security+ ou les parcours proposés par l'ANSSI ciblent les professionnels souhaitant se spécialiser.
La cybervigilance concerne-t-elle aussi les particuliers ou seulement les entreprises ?
Elle concerne absolument tout le monde. Les particuliers sont même les cibles les plus fréquentes des campagnes de phishing et de smishing, car ils disposent rarement de protections techniques avancées. Adopter les bons réflexes de cybervigilance protège vos données personnelles, vos comptes bancaires et votre vie privée au même titre qu'un système de sécurité protège votre domicile.