
Cyberattaques d'entreprises : prévention et réaction
Protégez votre entreprise des cyberattaques en 2026. Mesures de prévention, plan de réponse aux incidents et obligations légales.

Plus de 54 000 incidents de sécurité signalés au premier trimestre 2026 en France, soit 37 % de plus qu'à la même période l'an dernier. Les cyberattaques contre les entreprises ne sont plus des événements exceptionnels réservés aux grands groupes. TPE, PME, ETI : toutes les structures sont désormais ciblées, souvent parce qu'elles représentent un maillon faible dans une chaîne d'approvisionnement plus large.
Ce guide aborde les deux faces du problème : comment prévenir les attaques avec des mesures concrètes et proportionnées au budget d'une PME, et comment réagir efficacement quand l'incident survient malgré tout. Pas de théorie abstraite, des procédures applicables, des outils identifiés et des obligations légales à connaître.
Anatomie d'une cyberattaque : comment les entreprises sont infiltrées
Comprendre le mode opératoire des attaquants constitue la première étape pour s'en protéger. La majorité des intrusions suivent un schéma en quatre phases : reconnaissance, compromission initiale, mouvement latéral et exploitation.
La phase de reconnaissance cible les informations publiquement accessibles : organigrammes sur LinkedIn, sous-domaines techniques exposés, versions de logiciels détectables via des scanners automatiques. En 2026, les outils d'intelligence artificielle permettent d'automatiser cette collecte à une échelle industrielle, un attaquant peut cartographier des centaines d'entreprises en quelques heures.
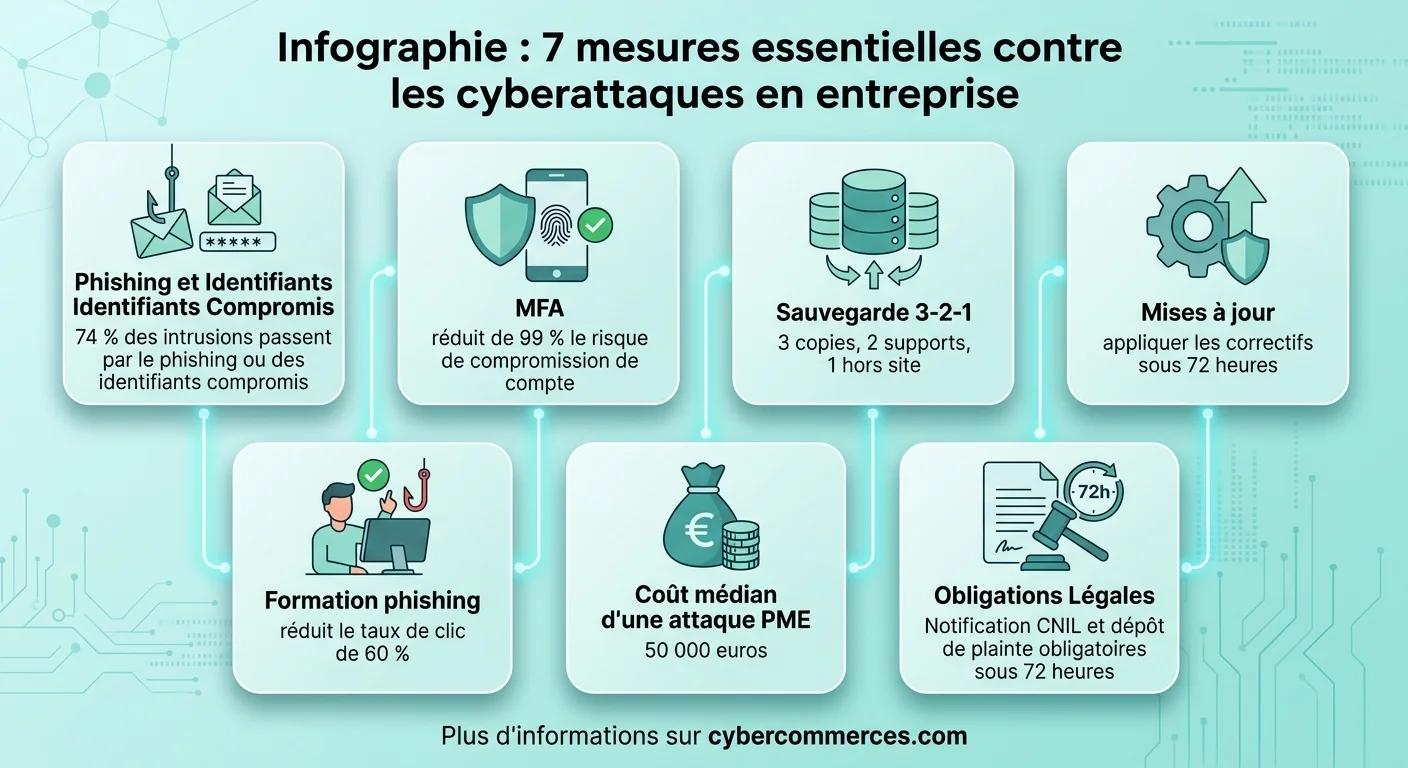
La compromission initiale passe dans 74 % des cas par un email de phishing ou un accès légitime compromis (identifiants volés, session détournée). Les campagnes de phishing générées par IA sont devenues quasi indiscernables des communications professionnelles réelles : ton adapté, signature cohérente, domaine d'envoi plausible.
Le mouvement latéral survient une fois l'attaquant à l'intérieur du réseau. Il explore les ressources accessibles, élève ses privilèges et identifie les données à forte valeur. Cette phase peut durer des semaines sans être détectée si l'entreprise ne dispose pas de mécanismes de surveillance interne. La dernière étape, exfiltration de données, chiffrement par ransomware ou sabotage, n'est souvent que la partie visible d'une intrusion bien plus ancienne.
Les menaces qui ciblent spécifiquement les entreprises en 2026
Le paysage des menaces évolue rapidement. En 2026, quatre types d'attaques dominent les signalements auprès de l'ANSSI et de Cybermalveillance.gouv.fr :
Le ransomware avec double extorsion reste la menace numéro un. L'attaquant chiffre les données et menace simultanément de les publier. Le montant moyen des rançons demandées aux PME françaises oscille entre 50 000 et 200 000 euros, mais le coût total d'un incident (arrêt d'activité, remédiation, atteinte à la réputation) dépasse souvent le million d'euros pour une ETI.
La compromission de la chaîne d'approvisionnement (supply chain attack) représente un vecteur en forte croissance. Plutôt que de cibler directement une entreprise bien protégée, les attaquants compromettent un fournisseur de logiciels ou un prestataire informatique pour atteindre l'ensemble de ses clients. L'affaire SolarWinds a popularisé ce vecteur, mais les incidents de 2025-2026 montrent que des prestataires de taille modeste sont aussi visés.
La Shadow IA émerge comme un risque spécifique : des collaborateurs utilisent des outils d'intelligence artificielle non autorisés (ChatGPT, Gemini, Claude) pour traiter des données professionnelles, sans mesurer que ces informations sont potentiellement exposées. Des documents confidentiels, des bases clients ou du code source sont ainsi partagés avec des services tiers sans aucun contrôle. Pour comprendre les fondamentaux, notre guide cybersecurity pose les bases nécessaires.
Plan de prévention : les 7 mesures qui bloquent 90 % des attaques
L'ANSSI estime que sept mesures de base suffisent à bloquer la grande majorité des intrusions. Aucune n'exige un budget considérable, elles relèvent surtout de la rigueur organisationnelle.
1. Authentification multifacteur (MFA) sur tous les comptes critiques. Messagerie, VPN, applications métier, accès administrateur : chaque point d'entrée doit exiger un second facteur (application TOTP, clé FIDO2 ou notification push). Le coût est quasi nul pour les services cloud qui l'intègrent nativement. C'est la mesure au meilleur ratio efficacité/coût.
2. Sauvegardes selon la règle 3-2-1. Trois copies des données, sur deux supports différents, dont une hors site (et idéalement hors ligne). Tester la restauration au moins une fois par trimestre. Une sauvegarde qui n'a jamais été testée n'est pas une sauvegarde.
3. Mises à jour systématiques. Les correctifs de sécurité doivent être appliqués dans les 72 heures suivant leur publication pour les composants exposés à internet. Automatiser ce processus élimine le risque d'oubli. Les systèmes en fin de vie (Windows Server 2012, CentOS 7) qui ne reçoivent plus de correctifs doivent être remplacés ou isolés du réseau.
4. Segmentation réseau. Séparer le réseau en zones (bureautique, production, serveurs, IoT) limite la propagation d'un incident. Un ransomware qui entre par le poste d'un commercial ne doit pas pouvoir atteindre le serveur de facturation.
5. Formation continue des collaborateurs. Les exercices de simulation de phishing, menés trimestriellement, réduisent le taux de clic sur les emails malveillants de 60 % en moyenne. La sensibilisation doit couvrir aussi le vishing (appels téléphoniques frauduleux) et le smishing (SMS).
6. Politique de mots de passe robuste. Gestionnaire de mots de passe obligatoire, longueur minimale de 14 caractères, interdiction de la réutilisation entre services. Les mots de passe partagés par email ou stockés dans des fichiers Excel sont encore le quotidien de beaucoup de PME, c'est le premier vecteur de compromission à éradiquer.
7. Journalisation et surveillance. Conserver les logs d'accès pendant au moins six mois, et mettre en place des alertes sur les comportements anormaux (connexion hors horaires, accès massif à des fichiers, création de comptes administrateurs). Des solutions EDR (Endpoint Detection and Response) accessibles aux PME existent désormais à partir de 3 à 5 euros par poste et par mois.
Architecture Zero Trust : au-delà du périmètre traditionnel
Le modèle Zero Trust (confiance zéro) part d'un principe simple : aucun utilisateur, aucun appareil et aucun réseau ne doit être considéré comme fiable par défaut, même à l'intérieur du périmètre de l'entreprise. Chaque accès est vérifié, chaque requête est authentifiée, chaque session est limitée dans le temps.
En pratique, implémenter le Zero Trust dans une PME ne nécessite pas de tout refondre. Trois chantiers prioritaires permettent de s'en rapprocher :
- Microsegmentation applicative : chaque application n'accède qu'aux ressources strictement nécessaires à son fonctionnement. Un serveur web ne doit pas avoir accès à la base de données RH.
- Vérification continue de l'identité : au-delà du MFA initial, le système réévalue en permanence le niveau de confiance (localisation inhabituelle, appareil non conforme, comportement atypique).
- Principe du moindre privilège : chaque utilisateur dispose uniquement des droits nécessaires à ses tâches. Les comptes administrateurs sont réservés aux opérations qui l'exigent, jamais utilisés pour la navigation quotidienne.
Le Zero Trust n'est pas un produit qu'on achète, c'est une philosophie de sécurité qui s'implémente progressivement. Commencer par le MFA et la segmentation réseau, puis élargir à la vérification continue et à la microsegmentation. Même une implémentation partielle réduit considérablement la surface d'attaque.
Obligations légales : ce que la loi impose aux entreprises attaquées
Une cyberattaque n'est pas seulement un problème technique, elle déclenche des obligations légales dont le non-respect expose l'entreprise à des sanctions financières lourdes.
Le RGPD impose de notifier la CNIL dans les 72 heures suivant la découverte d'une violation de données personnelles. Si le risque pour les personnes concernées est élevé, elles doivent être informées individuellement. Le défaut de notification peut entraîner une amende allant jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial.
La directive NIS 2, transposée en droit français, étend les obligations de cybersécurité à un périmètre beaucoup plus large d'entreprises. Sont désormais concernées les entités dites "essentielles" et "importantes" dans 18 secteurs d'activité, y compris la fabrication, la gestion des déchets, les services postaux ou l'agroalimentaire. Les obligations incluent la mise en place de mesures de gestion des risques, la notification des incidents significatifs dans les 24 heures et la responsabilité personnelle des dirigeants.
Le dépôt de plainte est fortement recommandé, même si l'entreprise ne souhaite pas payer de rançon. La plainte permet d'activer les services d'enquête spécialisés (OCLCTIC, C3N) et peut conditionner la prise en charge par l'assurance cyber. Depuis la loi LOPMI de 2023, le dépôt de plainte dans les 72 heures est une condition préalable à l'indemnisation par l'assureur. Notre article sur les risques cyber détaille les conséquences financières potentielles.
Procédure de réponse aux incidents : les premières heures cruciales
Les décisions prises dans les premières heures d'une cyberattaque déterminent l'ampleur des dégâts. Un plan de réponse formalisé et testé transforme une situation de chaos en une séquence d'actions coordonnées.
Heure 0-1 : Containment (endiguement). Isoler les systèmes compromis du réseau sans les éteindre (pour préserver les preuves forensiques). Révoquer les accès des comptes potentiellement compromis. Activer la cellule de crise et désigner un coordinateur unique.
Heure 1-4 : Évaluation de l'étendue. Identifier les systèmes touchés, le type de données potentiellement exposées et le vecteur d'entrée probable. Documenter chaque action prise. Contacter le prestataire de réponse à incident (si sous contrat) ou l'ANSSI (pour les entités régulées).
Heure 4-24 : Communication et notification. Informer la direction générale, le DPO (si données personnelles concernées), les équipes juridiques. Préparer la notification CNIL si applicable. Décider de la communication externe (clients, partenaires, médias), le silence prolongé aggrave généralement la crise de confiance.
Jour 2-7 : Remédiation et restauration. Éradiquer la menace (suppression des backdoors, réinitialisation des identifiants compromis, application des correctifs). Restaurer les systèmes à partir de sauvegardes vérifiées saines. Renforcer les contrôles pour empêcher une réinfection.
Semaine 2-4 : Post-mortem et amélioration. Analyser les causes profondes. Mettre à jour le plan de réponse aux incidents. Former les équipes sur les enseignements tirés. Vérifier que toutes les obligations réglementaires ont été remplies.
Coût réel d'une cyberattaque : au-delà de la rançon
Le montant de la rançon ne représente qu'une fraction du coût total d'un incident. Selon les données de l'AMRAE (Association pour le Management des Risques et des Assurances de l'Entreprise), le coût médian d'une cyberattaque pour une PME française s'établit autour de 50 000 euros, mais il peut atteindre plusieurs millions pour les cas les plus graves.
| Poste de coût | PME (50-250 salariés) | ETI (250-5000 salariés) |
|---|---|---|
| Arrêt d'activité (jours perdus) | 15 000 - 80 000 euros | 100 000 - 500 000 euros |
| Remédiation technique | 10 000 - 50 000 euros | 50 000 - 300 000 euros |
| Notification et obligations légales | 5 000 - 20 000 euros | 20 000 - 100 000 euros |
| Perte de clients / réputation | Difficilement chiffrable | Difficilement chiffrable |
| Assurance cyber (prime post-incident) | +30 à +50 % la première année | +20 à +40 % la première année |
L'arrêt d'activité constitue le poste le plus lourd pour la majorité des PME. Une entreprise dont le système de facturation ou de production est chiffré peut perdre entre 5 et 20 jours ouvrés avant un retour à la normale. Pour une structure qui réalise 2 millions de CA annuel, chaque jour d'arrêt représente environ 8 000 euros de chiffre d'affaires perdu, sans compter les pénalités contractuelles envers les clients.
Assurance cyber : couverture, exclusions et choix du contrat
Le marché de l'assurance cyber s'est structuré rapidement ces dernières années. Les contrats couvrent généralement les frais de remédiation, les pertes d'exploitation, la responsabilité civile liée aux données compromises et l'assistance juridique. Les primes annuelles pour une PME démarrent autour de 1 500 à 3 000 euros pour une couverture de base.
Mais les exclusions méritent une lecture attentive. La plupart des contrats excluent les incidents résultant d'un défaut de mise à jour connu depuis plus de 30 jours, l'absence de MFA sur les accès administrateurs ou le non-respect des obligations de sauvegarde. En clair : l'assurance cyber ne dispense pas des mesures de prévention de base, elle les exige.
Depuis la loi LOPMI, l'indemnisation est conditionnée au dépôt de plainte dans les 72 heures. Une entreprise qui tarde à porter plainte peut se voir refuser la prise en charge, même si elle a payé ses primes. C'est un point que beaucoup de dirigeants découvrent après coup. Pour renforcer la défense en amont, notre guide sur les solutions cybersécurité passe en revue les outils du marché.
Cas concrets : entreprises françaises touchées et enseignements
Les attaques médiatisées permettent de tirer des enseignements concrets. Sans nommer les petites structures (par respect pour les victimes), voici les schémas récurrents observés dans les incidents traités par les CSIRT régionaux en 2025-2026 :
Cas type 1, Cabinet comptable, 15 salariés. Un ransomware entre par un email de phishing ciblant un collaborateur en période de clôture fiscale. L'attaquant exploite un mot de passe réutilisé entre la messagerie personnelle et professionnelle. Pas de MFA, pas de sauvegarde hors ligne. Résultat : 12 jours d'arrêt, 80 000 euros de coût total, perte de trois clients majeurs. L'entreprise aurait pu bloquer l'attaque avec le MFA seul.
Cas type 2, Sous-traitant industriel, 120 salariés. Compromission via un logiciel de supervision dont une vulnérabilité critique n'avait pas été corrigée depuis quatre mois. L'attaquant accède au réseau industriel, chiffre les postes de pilotage des machines-outils. La sauvegarde quotidienne permet une restauration en 3 jours, mais la vulnérabilité non corrigée aurait été éliminée par un processus de patch automatique.
Cas type 3, E-commerçant, 40 salariés. Vol de base de données clients (200 000 enregistrements) via une injection SQL sur une application web obsolète. Notification CNIL obligatoire, information individuelle des clients, couverture médiatique locale négative. Le coût réputationnel dépasse largement le coût technique de l'incident. Un audit de sécurité applicatif (pentest) aurait identifié la faille pour quelques milliers d'euros.
Ressources et contacts : qui appeler en cas d'incident
Face à une cyberattaque, savoir qui contacter et dans quel ordre fait gagner un temps précieux. Voici les organismes clés :
- Cybermalveillance.gouv.fr : plateforme nationale d'assistance. Permet de diagnostiquer un incident, d'être mis en relation avec un prestataire qualifié et d'accéder à des fiches réflexes gratuites. Accessible aux entreprises de toutes tailles.
- ANSSI (Agence nationale de la sécurité des systèmes d'information) : intervient pour les opérateurs essentiels et importants au sens de NIS 2. Les PME peuvent s'appuyer sur les CSIRT régionaux, financés par l'État et déployés dans chaque région depuis 2023.
- CNIL : notification obligatoire en cas de violation de données personnelles. Le formulaire en ligne est accessible 24h/24 et guidé étape par étape.
- Police/Gendarmerie : dépôt de plainte en ligne via la plateforme THESEE (pour les escroqueries) ou en brigade/commissariat. Les brigades de gendarmerie disposent de référents cyber formés dans chaque département.
- Assureur : activer la garantie cyber dès les premières heures. La plupart des contrats incluent une hotline de gestion de crise accessible 24h/24.
Les principes de cyber résilience permettent de structurer durablement la capacité de l'entreprise à absorber un choc et à reprendre son activité rapidement.
Budget cybersécurité : combien investir selon la taille de l'entreprise
La question du budget revient systématiquement. Les références du marché situent l'investissement cybersécurité entre 5 % et 10 % du budget IT global, ou entre 0,5 % et 1,5 % du chiffre d'affaires pour les entreprises les plus exposées. Mais ces moyennes masquent une réalité : beaucoup de PME partent de zéro.
Un plan réaliste pour une PME de 20 à 50 salariés peut se structurer ainsi :
- Année 1 (urgences) : MFA sur tous les comptes (gratuit à 5 euros/mois/utilisateur), sauvegarde externalisée (200-500 euros/mois), sensibilisation initiale (1 000-3 000 euros), audit de surface (2 000-5 000 euros). Total : 5 000-15 000 euros.
- Année 2 (consolidation) : EDR sur les postes (3-5 euros/poste/mois), pentest applicatif (5 000-10 000 euros), plan de réponse aux incidents formalisé (accompagnement 3 000-8 000 euros), assurance cyber (1 500-3 000 euros/an). Total : 15 000-30 000 euros.
- Année 3+ (maturité) : SOC externalisé ou surveillance continue (500-2 000 euros/mois), exercices de crise annuels, veille de vulnérabilités, conformité NIS 2 si applicable.
Investir 10 000 euros par an en prévention coûte moins cher qu'un seul incident dont le coût médian dépasse 50 000 euros. La cybersécurité n'est pas une dépense, c'est une assurance opérationnelle dont le retour sur investissement se mesure en incidents évités.
Questions fréquentes
Qui contacter en cas de cyberattaque contre son entreprise ?
Les premiers contacts sont Cybermalveillance.gouv.fr (diagnostic et mise en relation avec un prestataire), votre assureur cyber (activation de la garantie), et les forces de l'ordre (dépôt de plainte obligatoire dans les 72 heures pour l'indemnisation). Si des données personnelles sont compromises, la CNIL doit être notifiée dans les 72 heures. L'ANSSI intervient pour les entités régulées sous NIS 2.
Quelles sont les cyberattaques les plus courantes contre les entreprises ?
En 2026, les ransomwares avec double extorsion dominent (chiffrement + menace de publication), suivis du phishing amélioré par IA, des attaques par compromission de la chaîne d'approvisionnement et des fuites liées à la Shadow IA (utilisation non contrôlée d'outils d'intelligence artificielle par les collaborateurs). Le phishing reste le vecteur d'entrée principal dans 74 % des incidents.
Quel est le coût moyen d'une cyberattaque pour une PME ?
Le coût médian d'une cyberattaque pour une PME française se situe autour de 50 000 euros, incluant l'arrêt d'activité (15 000-80 000 euros), la remédiation technique (10 000-50 000 euros) et les obligations légales (5 000-20 000 euros). Le coût réputationnel et la perte de clients s'ajoutent mais sont difficilement chiffrables. Pour les cas graves, le total peut dépasser le million d'euros.
Quelles sont les obligations légales en cas de cyberattaque ?
Le RGPD impose la notification à la CNIL dans les 72 heures si des données personnelles sont compromises. La directive NIS 2 étend les obligations à 18 secteurs d'activité avec notification sous 24 heures. La loi LOPMI conditionne l'indemnisation de l'assurance cyber au dépôt de plainte dans les 72 heures. Les dirigeants peuvent engager leur responsabilité personnelle en cas de négligence manifeste en matière de cybersécurité.
Comment prévenir les cyberattaques dans une petite entreprise ?
Sept mesures bloquent 90 % des attaques : activer le MFA sur tous les comptes, appliquer la règle de sauvegarde 3-2-1, automatiser les mises à jour de sécurité, segmenter le réseau, former les collaborateurs au phishing, imposer un gestionnaire de mots de passe et surveiller les logs d'accès. Ces mesures sont accessibles même avec un budget limité et ne nécessitent pas d'expertise interne en cybersécurité.
L'assurance cyber est-elle obligatoire pour les entreprises ?
L'assurance cyber n'est pas obligatoire en France, mais elle est fortement recommandée. Les contrats couvrent les frais de remédiation, les pertes d'exploitation et la responsabilité civile. Les primes démarrent autour de 1 500 euros par an pour une PME. Attention aux exclusions : l'absence de MFA, le défaut de mises à jour ou l'absence de sauvegardes peuvent entraîner un refus d'indemnisation.