
Critères de sécurité des systèmes d'information : le modèle DICP expliqué
Disponibilité, intégrité, confidentialité, traçabilité : maîtrisez les critères DICP pour protéger votre système d'information avec quiz et plan d'action.

Sécurité des SI : un enjeu stratégique, pas seulement technique
La sécurité des systèmes d'information n'est plus l'affaire exclusive des ingénieurs réseau. En 2026, le coût moyen d'une violation de données atteint 4,5 millions de dollars au niveau mondial (IBM Security). Les PME, longtemps épargnées, sont désormais la cible privilégiée des cyberattaquants : 43 % des cyberattaques visent des entreprises de moins de 250 salariés.
Les critères de sécurité des SI constituent le cadre de référence qui permet d'évaluer, de mesurer et d'améliorer la protection d'un système d'information. Comprendre ces critères, c'est comprendre les fondations sur lesquelles repose toute stratégie de cybersécurité. Si vous débutez dans le domaine, notre guide de la cybersécurité pose les bases essentielles.
Les 4 critères fondamentaux : le modèle DICP
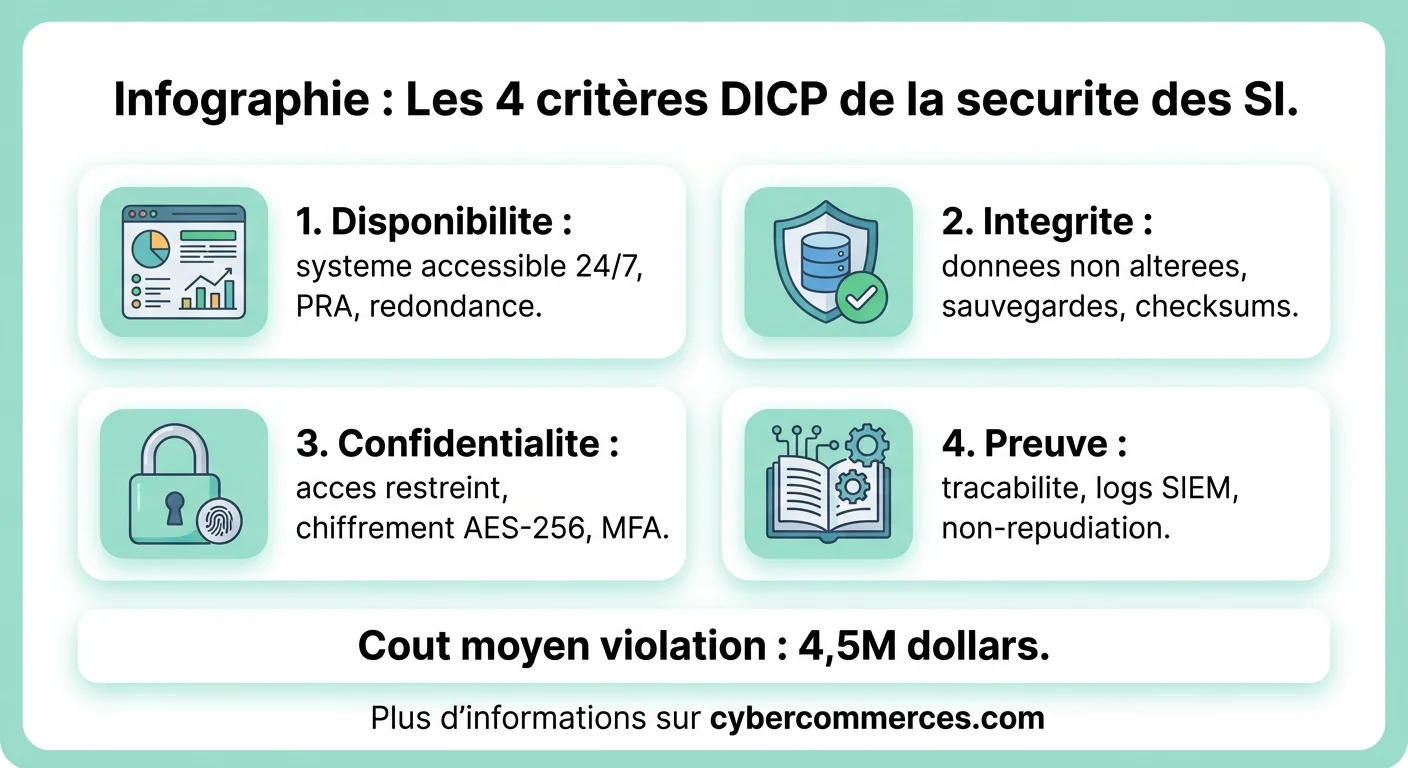
Le modèle DICP (Disponibilité, Intégrité, Confidentialité, Preuve) est le référentiel standard en sécurité des systèmes d'information. Chaque critère répond à une question précise :
Disponibilité
Le système est-il accessible quand on en a besoin ? La disponibilité garantit que les ressources informatiques (serveurs, applications, données) sont opérationnelles au moment où les utilisateurs légitimes en ont besoin. Un site e-commerce indisponible pendant 1 heure un jour de soldes peut coûter des centaines de milliers d'euros.
Les menaces : attaques DDoS (déni de service distribué), pannes matérielles, erreurs de configuration, catastrophes naturelles. Les protections : redondance des serveurs, plans de reprise d'activité (PRA), monitoring 24/7, hébergement multi-sites.
Intégrité
Les données sont-elles exactes et non altérées ? L'intégrité garantit que les informations n'ont pas été modifiées, supprimées ou corrompues de manière non autorisée. Une base de données clients dont les adresses email sont modifiées à l'insu de l'entreprise compromet toute la relation commerciale.
Les menaces : injection SQL, malware, erreurs humaines, corruption de fichiers. Les protections : contrôles d'accès, journalisation des modifications, checksums, sauvegardes vérifiées, validation des entrées.
Confidentialité
Les données sont-elles accessibles uniquement aux personnes autorisées ? La confidentialité empêche la divulgation non autorisée d'informations sensibles. Le RGPD impose des obligations strictes en matière de protection des données personnelles, avec des amendes pouvant atteindre 4 % du chiffre d'affaires mondial.
Les menaces : phishing, vol de credentials, interception de communications, ingénierie sociale. Les protections : chiffrement (AES-256, TLS 1.3), authentification multi-facteurs (MFA), gestion des droits d'accès (RBAC), sensibilisation des utilisateurs.
Preuve (ou Traçabilité)
Peut-on prouver qui a fait quoi et quand ? La traçabilité permet de reconstituer les actions effectuées sur le système. En cas d'incident, les logs (journaux d'événements) sont la première source d'investigation. Sans traçabilité, impossible de comprendre une attaque, d'identifier le vecteur d'intrusion ou de prouver la conformité réglementaire.
Les protections : SIEM (Security Information and Event Management), conservation des logs, horodatage cryptographique, non-répudiation des transactions.
Au-delà du DICP : les critères étendus
Le modèle DICP couvre les fondamentaux, mais la sécurité moderne intègre des critères complémentaires :
L'authentification : vérifier l'identité de l'utilisateur ou du système avant d'accorder l'accès. L'authentification multi-facteurs (quelque chose que vous savez + quelque chose que vous avez + quelque chose que vous êtes) est devenue le standard minimum. Les passkeys (FIDO2) remplacent progressivement les mots de passe en 2026.
La non-répudiation : empêcher un utilisateur de nier avoir effectué une action. Les signatures électroniques, les certificats numériques et la blockchain sont les outils principaux de non-répudiation. Ce critère est crucial pour les transactions financières et les contrats dématérialisés.
L'autorisation (contrôle d'accès) : définir précisément ce que chaque utilisateur peut faire une fois authentifié. Le principe du moindre privilège (donner uniquement les droits nécessaires à la mission) est la règle d'or. Les modèles RBAC (Role-Based Access Control) et ABAC (Attribute-Based) structurent cette gestion. Pour approfondir ces notions, notre article sur les 4 facteurs de la sécurité informatique détaille chaque composante.
La norme ISO 27001 : le cadre de référence international
L'ISO 27001 est la norme internationale de référence pour la gestion de la sécurité de l'information. Elle fournit un cadre structuré (SMSI, Système de Management de la Sécurité de l'Information) pour identifier, évaluer et traiter les risques liés à l'information.
Les points clés de la norme :
- Analyse de risques : identifier les actifs informationnels, les menaces et les vulnérabilités, puis évaluer le niveau de risque
- 114 mesures de sécurité réparties en 14 domaines (politique de sécurité, organisation, gestion des actifs, contrôle d'accès, cryptographie, etc.)
- Amélioration continue : cycle PDCA (Plan-Do-Check-Act) appliqué à la sécurité
- Certification : un organisme accrédité vérifie la conformité et délivre la certification, renouvelée tous les 3 ans
Le coût d'une certification ISO 27001 varie de 15 000 à 50 000 € pour une PME (audit + mise en conformité), mais elle est de plus en plus exigée par les clients grands comptes et les appels d'offres publics.
Les menaces actuelles par critère de sécurité
Chaque critère DICP fait face à des menaces spécifiques. Voici un panorama des risques les plus fréquents en 2026 :
| Critère | Menace principale | Impact | Protection clé |
|---|---|---|---|
| Disponibilité | Ransomware | Paralysie totale du SI | Sauvegardes offline + PRA |
| Intégrité | Supply chain attack | Code malveillant injecté | Vérification des dépendances |
| Confidentialité | Phishing ciblé (spear) | Vol de credentials | MFA + sensibilisation |
| Traçabilité | Effacement de logs | Impossibilité d'investiguer | SIEM + logs immuables |
Le ransomware reste la menace n°1 en 2026. L'ANSSI (Agence nationale de la sécurité des systèmes d'information) rapporte une augmentation de 30 % des incidents ransomware ciblant les entreprises françaises entre 2024 et 2025. La meilleure protection combine des sauvegardes offline (déconnectées du réseau) et un plan de reprise d'activité testé régulièrement.
En cas d'attaque, savoir qui contacter rapidement fait la différence entre une crise gérée et un désastre.
Mettre en place une politique de sécurité SI : par où commencer
Pour une entreprise qui démarre sa démarche de sécurisation, voici les étapes prioritaires classées par impact :
- Inventaire des actifs : listez tout ce qui compose votre SI : serveurs, postes, applications, données, connexions réseau. On ne protège que ce qu'on connaît.
- Classification des données : identifiez les données critiques (données personnelles, secrets commerciaux, données financières) et les données secondaires. La protection doit être proportionnelle à la criticité.
- Sauvegardes 3-2-13 copies de chaque donnée, sur 2 supports différents, dont 1 hors site (offline ou cloud chiffré). Testez la restauration au moins une fois par trimestre.
- MFA partout : déployez l'authentification multi-facteurs sur tous les comptes à accès privilégié, puis sur tous les comptes sans exception.
- Sensibilisation des équipes85 % des violations impliquent un facteur humain. Des campagnes de phishing simulé et des formations régulières sont plus efficaces que n'importe quel pare-feu.
- Mise à jour et patch management : les vulnérabilités connues non corrigées sont le vecteur d'attaque le plus exploité. Automatisez les mises à jour de sécurité sur tous les systèmes.
La sécurité parfaite n'existe pas. L'objectif n'est pas d'être inviolable mais de rendre l'attaque suffisamment coûteuse pour que l'attaquant choisisse une cible plus facile. Chaque mesure de sécurité augmente ce coût.
La cyber-résilience : aller au-delà de la prévention
Les critères DICP se concentrent sur la prévention. Mais la cyber-résilience intègre une dimension supplémentaire : la capacité à fonctionner pendant et après une attaque. Ce concept part du principe que toute organisation sera un jour compromise, la question n'est pas "si" mais "quand".
Les piliers de la cyber-résilience :
- Anticiper : veille sur les menaces, tests de pénétration, exercices de crise
- Résister : segmentation du réseau, principe du moindre privilège, défense en profondeur
- Absorber : plans de continuité d'activité, systèmes de secours, communication de crise
- S'adapter : retour d'expérience post-incident, amélioration continue des défenses
Notre guide complet sur la cyber-résilience approfondit chacun de ces piliers avec des exemples concrets et des outils pratiques.
Critères de sécurité et conformité réglementaire
Les critères de sécurité des SI ne sont pas seulement des bonnes pratiques. Plusieurs réglementations les rendent obligatoires :
- RGPD (UE) : impose la protection des données personnelles avec des mesures techniques et organisationnelles "appropriées". Les critères de confidentialité et d'intégrité sont directement concernés.
- NIS2 (UE, applicable depuis 2024) : élargit les obligations de cybersécurité à un grand nombre d'entreprises (énergie, transport, santé, numérique). Les 4 critères DICP sont au cœur des exigences.
- DORA (secteur financier UE) : impose des tests de résilience opérationnelle numérique aux banques, assurances et prestataires financiers.
- HDS (France) : l'hébergement de données de santé exige une certification spécifique qui vérifie l'ensemble des critères de sécurité.
Le non-respect de ces réglementations expose à des sanctions financières (jusqu'à 10 millions d'euros ou 2 % du CA mondial pour NIS2) et à des poursuites pénales pour les dirigeants.
La conformité réglementaire n'est pas un objectif en soi, c'est une conséquence naturelle d'une bonne politique de sécurité. Si vos critères DICP sont correctement couverts, la conformité RGPD et NIS2 en découle presque automatiquement.
Questions fréquentes
Quels sont les 4 critères majeurs de sécurité des SI ?
Les 4 critères fondamentaux sont regroupés dans le modèle DICP : Disponibilité (le système est accessible), Intégrité (les données ne sont pas altérées), Confidentialité (seules les personnes autorisées y accèdent) et Preuve/Traçabilité (les actions sont enregistrées et vérifiables).
Quelle est la différence entre sécurité informatique et cybersécurité ?
La sécurité informatique protège les systèmes, réseaux et données contre les menaces techniques. La cybersécurité est plus large : elle inclut la dimension humaine (sensibilisation, ingénierie sociale), organisationnelle (gouvernance, conformité) et la résilience face aux cyberattaques. En pratique, les deux termes sont souvent utilisés de façon interchangeable.
Comment évaluer la sécurité de son système d'information ?
Trois approches complémentaires : un audit de sécurité (analyse des configurations et des politiques), un test de pénétration (simulation d'attaque réelle) et une évaluation de maturité (comparaison avec les référentiels ISO 27001 ou NIST). Pour une PME, commencez par un diagnostic gratuit proposé par l'ANSSI.
Combien coûte la mise en conformité sécurité pour une PME ?
Les mesures de base (MFA, sauvegardes, sensibilisation) coûtent 2 000 à 5 000 € par an. Une certification ISO 27001 complète coûte 15 000 à 50 000 €. Le rapport coût/bénéfice est largement positif quand on compare au coût moyen d'un incident de sécurité (environ 130 000 € pour une PME française).
Le critère de disponibilité inclut-il la sauvegarde ?
Oui. La disponibilité couvre à la fois l'accessibilité en temps réel (uptime, redondance) et la capacité de restauration après un incident (sauvegardes, PRA). Un système disponible à 99,9 % mais sans sauvegarde testée reste vulnérable aux ransomwares et aux corruptions de données.
Quelle norme choisir pour la sécurité SI : ISO 27001 ou NIST ?
ISO 27001 est la référence en Europe et offre une certification reconnue internationalement. Le NIST Cybersecurity Framework (américain) est plus flexible et orienté pratique, souvent utilisé comme guide interne sans certification. Pour une entreprise française travaillant à l'international, ISO 27001 est le choix le plus stratégique.