
Les 4 facteurs de la sécurité informatique qui protègent vos données
Découvrez les 4 facteurs de la sécurité informatique : confidentialité, intégrité, disponibilité, traçabilité. Exemples concrets et audit rapide.

Pourquoi structurer la sécurité autour de quatre facteurs
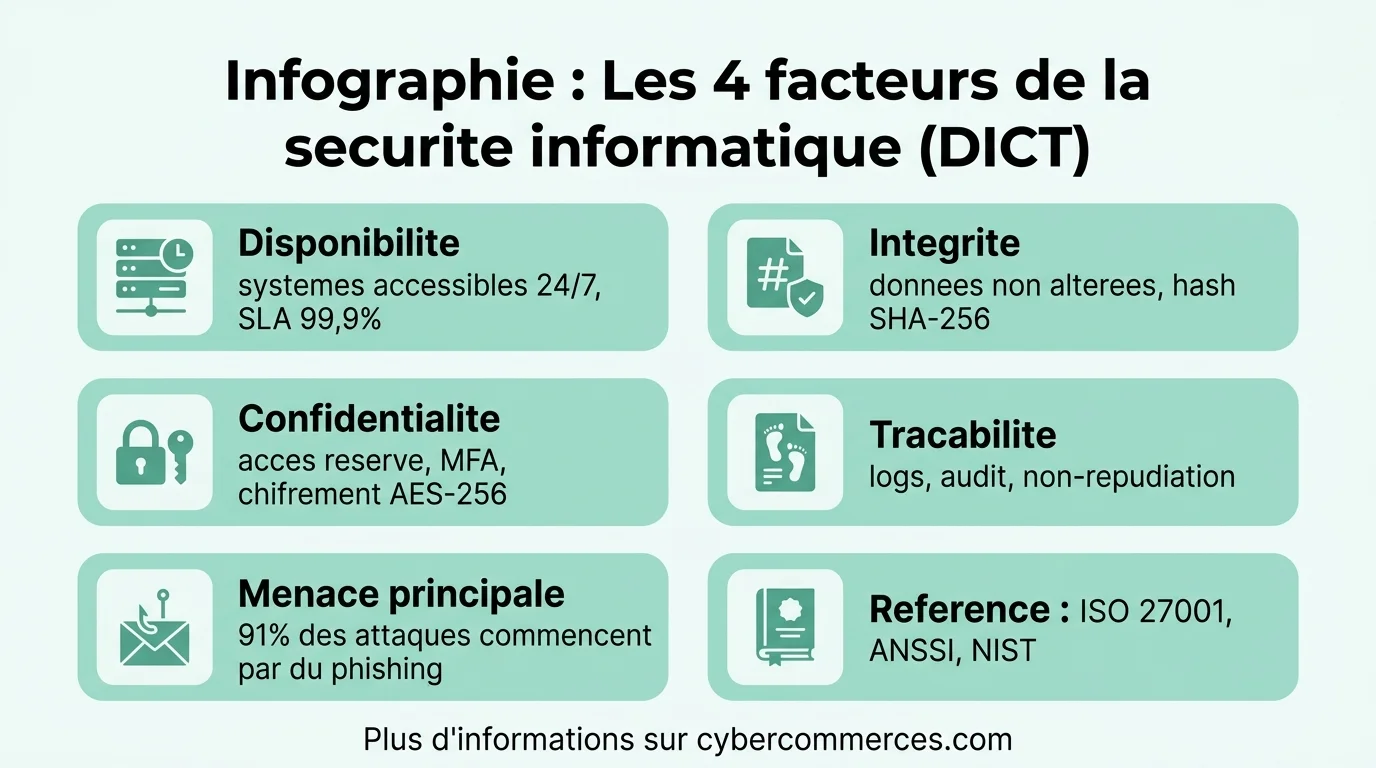
La sécurité informatique ne se résume pas à installer un antivirus et à choisir un mot de passe complexe. Elle repose sur un cadre structuré, utilisé par les professionnels du secteur pour évaluer, concevoir et auditer les systèmes d'information. Ce cadre s'articule autour de quatre facteurs fondamentaux, souvent désignés par l'acronyme DICT : Disponibilité, Intégrité, Confidentialité et Traçabilité.
Chaque facteur couvre un aspect distinct de la protection des données et des systèmes. Négliger un seul d'entre eux crée une faille exploitable. Comprendre ces quatre piliers est essentiel, que vous soyez responsable informatique, dirigeant d'entreprise ou simplement soucieux de protéger vos données personnelles. Pour un panorama plus large du domaine, notre guide sur la cybersécurité pose les bases.
Facteur 1 : la confidentialité
La confidentialité garantit que seules les personnes autorisées accèdent aux informations sensibles. C'est le facteur le plus intuitif : un mot de passe protège un compte, un chiffrement protège un fichier, un contrôle d'accès protège un réseau.
Les mécanismes de confidentialité se déploient à plusieurs niveaux :
- Authentification : vérifier l'identité de l'utilisateur (mot de passe, biométrie, token physique). L'authentification multifacteur (MFA) combine au moins deux de ces méthodes.
- Chiffrement : rendre les données illisibles sans la clé de déchiffrement. Le chiffrement AES-256 est aujourd'hui le standard pour les données au repos, TLS 1.3 pour les données en transit.
- Contrôle d'accès : définir qui peut accéder à quoi selon le principe du moindre privilège, chaque utilisateur n'a accès qu'aux ressources strictement nécessaires à sa fonction.
- Classification des données : catégoriser les informations (publique, interne, confidentielle, secret) pour appliquer des niveaux de protection proportionnés.
En 2026, les violations de confidentialité restent le vecteur d'attaque le plus médiatisé : fuites de données clients, ransomwares, phishing ciblé. Chaque incident rappelle que la confidentialité ne se décrète pas, elle se construit et se vérifie en permanence.
Facteur 2 : l'intégrité
L'intégrité assure que les données n'ont pas été modifiées, altérées ou corrompues de manière non autorisée. Elle garantit que ce que vous lisez, transmettez ou stockez est exactement ce qui a été créé à l'origine.
L'intégrité repose sur trois mécanismes complémentaires :
- Contrôles de hachage : un algorithme (SHA-256, SHA-3) génère une empreinte numérique unique du fichier. Toute modification, même d'un seul bit, produit une empreinte totalement différente.
- Signatures numériques : elles combinent hachage et chiffrement asymétrique pour garantir à la fois l'intégrité et l'authentification de l'émetteur.
- Contrôle de version : les systèmes de gestion de versions (Git, bases de données avec journalisation) conservent l'historique complet des modifications.
L'intégrité est critique dans les domaines où une donnée altérée a des conséquences graves : dossiers médicaux, transactions financières, preuves judiciaires numériques. Un virement bancaire dont le montant est modifié en transit, un dossier patient dont le groupe sanguin est corrompu, ces scénarios illustrent pourquoi l'intégrité est un pilier non négociable.
Facteur 3 : la disponibilité
La disponibilité garantit que les systèmes et les données restent accessibles aux utilisateurs autorisés quand ils en ont besoin. Un système parfaitement sécurisé mais inaccessible ne sert à personne.
Les menaces contre la disponibilité sont variées :
- Attaques par déni de service (DDoS) : saturation du serveur par un flot de requêtes pour le rendre inopérant.
- Pannes matérielles : défaillance d'un disque dur, d'un serveur ou d'un équipement réseau.
- Ransomwares : chiffrement des données par un attaquant qui exige une rançon pour les restituer.
- Catastrophes naturelles : incendie, inondation, coupure électrique prolongée.
Les mesures de protection incluent la redondance (serveurs en miroir, sites de secours), les sauvegardes régulières testées, les plans de continuité d'activité (PCA) et les plans de reprise d'activité (PRA). La notion de SLA (Service Level Agreement) formalise les engagements de disponibilité : un SLA de 99,9 % autorise moins de 9 heures d'indisponibilité par an.
La disponibilité est souvent le premier facteur impacté lors d'une cyberattaque. Les organisations qui investissent dans la résilience, la capacité à maintenir ou restaurer rapidement leurs services, subissent des dommages financiers et réputationnels bien moindres. Pour approfondir ce sujet, consultez notre article sur la cyber résilience.
Facteur 4 : la traçabilité
La traçabilité (ou auditabilité) désigne la capacité à retracer l'ensemble des actions effectuées sur un système : qui a accédé à quoi, quand, depuis où, et quelles modifications ont été apportées. C'est le facteur qui permet de répondre à la question « que s'est-il passé ? » après un incident.
Les outils de traçabilité comprennent :
- Journaux d'événements (logs) : chaque système génère des traces d'activité. Un SIEM (Security Information and Event Management) centralise et corrèle ces logs pour détecter les comportements anormaux.
- Piste d'audit : enregistrement chronologique des opérations critiques, conservé de manière inaltérable pour servir de preuve en cas de litige ou d'enquête.
- Non-répudiation : mécanisme garantissant qu'un utilisateur ne peut pas nier avoir effectué une action (grâce aux signatures numériques et aux horodatages certifiés).
La traçabilité est aussi un pilier de la conformité réglementaire : le RGPD exige de pouvoir démontrer qui a accédé aux données personnelles, et les normes ISO 27001 imposent des procédures d'audit documentées.
Comment ces quatre facteurs interagissent
Les quatre facteurs DICT ne fonctionnent pas de manière isolée. Ils s'influencent mutuellement, et renforcer l'un peut parfois fragiliser un autre :
- Confidentialité vs Disponibilité : un chiffrement trop complexe ralentit l'accès aux données et réduit la disponibilité. Le défi est de trouver le bon équilibre entre protection et performance.
- Intégrité vs Disponibilité : des contrôles d'intégrité exhaustifs à chaque accès garantissent la fiabilité des données mais augmentent les temps de réponse.
- Traçabilité vs Confidentialité : logger toutes les actions génère des données sensibles (qui a consulté quel dossier). Ces logs doivent eux-mêmes être protégés.
L'art de la sécurité informatique consiste à calibrer chaque facteur en fonction des risques spécifiques de l'organisation, de ses obligations réglementaires et de ses contraintes opérationnelles. Une analyse de risques formelle permet d'identifier les actifs critiques et de prioriser les investissements de sécurité là où l'impact d'une compromission serait le plus dommageable.
Les équipes de sécurité utilisent des matrices de risques croisant la probabilité d'une menace avec la gravité de son impact. Un serveur de base de données contenant des données clients nécessite des protections maximales sur les quatre facteurs, tandis qu'un serveur de test interne peut se contenter de mesures plus légères. Cette approche proportionnée évite le piège du « tout sécuriser à fond » qui paralyse les budgets et les équipes sans améliorer réellement la posture de sécurité.
Les menaces actuelles à travers le prisme DICT
Chaque type de cybermenace cible un ou plusieurs facteurs de manière spécifique :
- Phishing : attaque la confidentialité en volant des identifiants. 91 % des cyberattaques commencent par un email de phishing en 2026.
- Ransomware : attaque la disponibilité (données chiffrées inaccessibles) et parfois la confidentialité (exfiltration avant chiffrement, double extorsion).
- Man-in-the-middle : attaque l'intégrité et la confidentialité en interceptant et modifiant les communications entre deux parties.
- Attaque par déni de service (DDoS) : cible exclusivement la disponibilité en saturant les serveurs de requêtes.
- Insider threat : un employé malveillant ou négligent peut compromettre les quatre facteurs simultanément, ce qui rend la traçabilité d'autant plus cruciale.
Comprendre quel facteur est ciblé par chaque menace permet de déployer les contre-mesures appropriées au lieu de réagir dans l'urgence. Les formations en cybersécurité insistent de plus en plus sur cette approche structurée.
Appliquer les 4 facteurs au quotidien
Ces principes ne concernent pas uniquement les grandes entreprises. Voici comment les appliquer à l'échelle individuelle ou d'une petite structure :
| Facteur | Action individuelle | Action PME |
|---|---|---|
| Confidentialité | MFA sur tous les comptes, gestionnaire de mots de passe | Politique de contrôle d'accès, chiffrement des données sensibles |
| Intégrité | Vérifier les checksums des logiciels téléchargés | Signatures numériques pour les documents contractuels |
| Disponibilité | Sauvegardes 3-2-1 (3 copies, 2 supports, 1 hors site) | Hébergement redondant, PCA/PRA documenté |
| Traçabilité | Activer les notifications de connexion | SIEM ou centralisation des logs, revue régulière |
La règle des sauvegardes 3-2-1 mérite une attention particulière : elle représente l'investissement le plus rentable en termes de sécurité. Un disque externe et un service cloud suffisent pour respecter ce principe. Les professionnels de la sécurité considèrent cette règle comme le minimum vital.
Les normes et référentiels associés
Plusieurs référentiels formalisent l'application des quatre facteurs de sécurité :
- ISO 27001 : norme internationale de management de la sécurité de l'information. Elle couvre les quatre facteurs via un système de gestion documenté et auditable.
- ANSSI (France) : l'Agence Nationale de la Sécurité des Systèmes d'Information publie des guides pratiques adaptés aux PME et aux collectivités.
- NIST Cybersecurity Framework : référentiel américain structuré en cinq fonctions (Identifier, Protéger, Détecter, Répondre, Restaurer) qui englobent les quatre facteurs.
- RGPD : le règlement européen impose des mesures techniques couvrant la confidentialité (accès), l'intégrité (exactitude des données) et la traçabilité (registre des traitements).
Pour les organisations qui débutent, l'ANSSI propose un guide d'hygiène informatique en 42 mesures, gratuit et pragmatique, qui constitue un excellent point de départ.
Aucune norme ne garantit une sécurité absolue. Les référentiels fournissent un cadre méthodologique, mais la sécurité repose in fine sur la vigilance humaine, la formation continue et la capacité à s'adapter aux nouvelles menaces.
Questions fréquentes
Quels sont les 4 facteurs de la sécurité informatique ?
Les quatre facteurs sont la Disponibilité (accès garanti aux systèmes), l'Intégrité (données non altérées), la Confidentialité (accès réservé aux personnes autorisées) et la Traçabilité (capacité à retracer toutes les actions). Cet ensemble est souvent désigné par l'acronyme DICT.
Quel facteur de sécurité est le plus important ?
Aucun facteur ne prime sur les autres de manière absolue. La priorité dépend du contexte : un hôpital privilégiera la disponibilité (accès immédiat aux dossiers patients), une banque la confidentialité et l'intégrité (protection des transactions), un cabinet d'avocats la confidentialité et la traçabilité. L'approche par les risques permet de calibrer chaque facteur.
Comment évaluer le niveau de sécurité de mon entreprise ?
Réalisez un audit basé sur les quatre facteurs DICT : testez la robustesse de l'authentification (confidentialité), vérifiez l'intégrité de vos sauvegardes, mesurez le temps de reprise après incident (disponibilité) et analysez vos journaux d'événements (traçabilité). Des outils gratuits comme ceux de l'ANSSI permettent une première évaluation autonome.
La traçabilité est-elle obligatoire légalement ?
Oui, pour les organisations traitant des données personnelles. Le RGPD exige un registre des traitements, la capacité à démontrer qui a accédé aux données et la notification des violations dans les 72 heures. Les secteurs réglementés (finance, santé) ont des obligations de traçabilité encore plus strictes.
Quelle est la différence entre sécurité informatique et cybersécurité ?
La sécurité informatique couvre la protection de tous les systèmes d'information (y compris physiques), tandis que la cybersécurité se concentre spécifiquement sur les menaces liées au cyberespace et aux réseaux. En pratique, les deux termes sont souvent utilisés de manière interchangeable, la cybersécurité étant un sous-ensemble de la sécurité informatique.
Le MFA suffit-il à garantir la confidentialité ?
Le MFA renforce considérablement l'authentification mais ne garantit pas à lui seul la confidentialité. Il doit être complété par le chiffrement des données, une politique de contrôle d'accès basée sur le moindre privilège, et une sensibilisation des utilisateurs au phishing, qui reste le vecteur d'attaque le plus efficace même avec le MFA activé.