
Métiers sécurité informatique : carrières et formations
Analyste SOC, pentester, RSSI : explorez les 12 métiers de la sécurité informatique avec grille salariale, formations recommandées et quiz d'orientation.

La cybersécurité en 2026 : un secteur qui recrute massivement
La sécurité informatique est devenue un enjeu stratégique pour toutes les organisations. En 2026, l'ANSSI estime que la France manque de plus de 15 000 professionnels qualifiés en cybersécurité, un déficit qui ne cesse de se creuser malgré la multiplication des formations. Les cyberattaques se sophistiquent (ransomware ciblé, attaques par IA, compromission de la supply chain), et chaque incident coûte en moyenne 4,5 millions d'euros aux entreprises touchées.
Ce déséquilibre entre l'offre et la demande crée une situation exceptionnelle sur le marché de l'emploi : les métiers de la cybersécurité affichent un taux de chômage quasi nul, des salaires supérieurs de 20 à 40 % à ceux de l'informatique généraliste, et des perspectives d'évolution rapides. Que vous soyez étudiant, professionnel IT en quête de reconversion ou passionné autodidacte, le secteur offre des portes d'entrée multiples.
Pour comprendre le contexte actuel des menaces qui alimentent cette demande, notre analyse des cyberattaques d'entreprises détaille les modes opératoires les plus courants et les stratégies de défense associées.
Les 12 métiers phares de la cybersécurité
Le champ de la sécurité informatique couvre un spectre large de spécialités. Voici les 12 métiers les plus demandés en 2026, classés par domaine d'intervention :
Défense et opérations (SOC/CERT) :
- Analyste SOC : surveille les alertes de sécurité en temps réel, trie les incidents et escalade les plus critiques. Poste d'entrée idéal, accessible dès bac+3.
- Incident Responder : intervient en cas de compromission avérée, analyse le périmètre de l'attaque et orchestre la remédiation. Requiert 2-3 ans d'expérience en SOC.
- Threat Hunter : recherche proactivement les menaces dormantes dans le réseau avant qu'elles ne se déclenchent. Profil expert, 5+ ans d'expérience.
Audit et tests d'intrusion :
- Pentester (testeur d'intrusion) : simule des attaques pour identifier les vulnérabilités avant les vrais attaquants. L'un des métiers les plus recherchés et les mieux payés.
- Auditeur en sécurité : évalue la conformité des systèmes aux normes (ISO 27001, RGPD, NIS2) et rédige des recommandations. Profil méthodique et rigoureux.
Gouvernance et conformité :
- RSSI (Responsable de la Sécurité des SI) : définit la stratégie de sécurité de l'organisation, gère le budget et pilote les équipes. Poste de direction, 8-10+ ans d'expérience.
- DPO (Délégué à la Protection des Données) : assure la conformité RGPD. Profil juridico-technique de plus en plus demandé depuis l'entrée en vigueur de NIS2.
- Risk Manager cyber : identifie et quantifie les risques cyber pour orienter les investissements de sécurité. Combine vision business et expertise technique.
Ingénierie et architecture :
- Ingénieur sécurité : conçoit et déploie les solutions de protection (firewalls, EDR, SIEM, PAM). Le profil le plus polyvalent du secteur.
- Architecte sécurité : dessine l'architecture de sécurité globale d'une organisation. Poste stratégique, 7+ ans d'expérience.
- DevSecOps : intègre la sécurité dans les pipelines de développement logiciel. Profil hybride très recherché en 2026.
- Cryptographe : conçoit et évalue les algorithmes de chiffrement. Profil rare et pointu, en forte demande avec l'arrivée de l'informatique quantique.
Répondez à 4 questions pour identifier le poste en cybersécurité qui correspond à votre profil.
Grille des salaires en cybersécurité en 2026
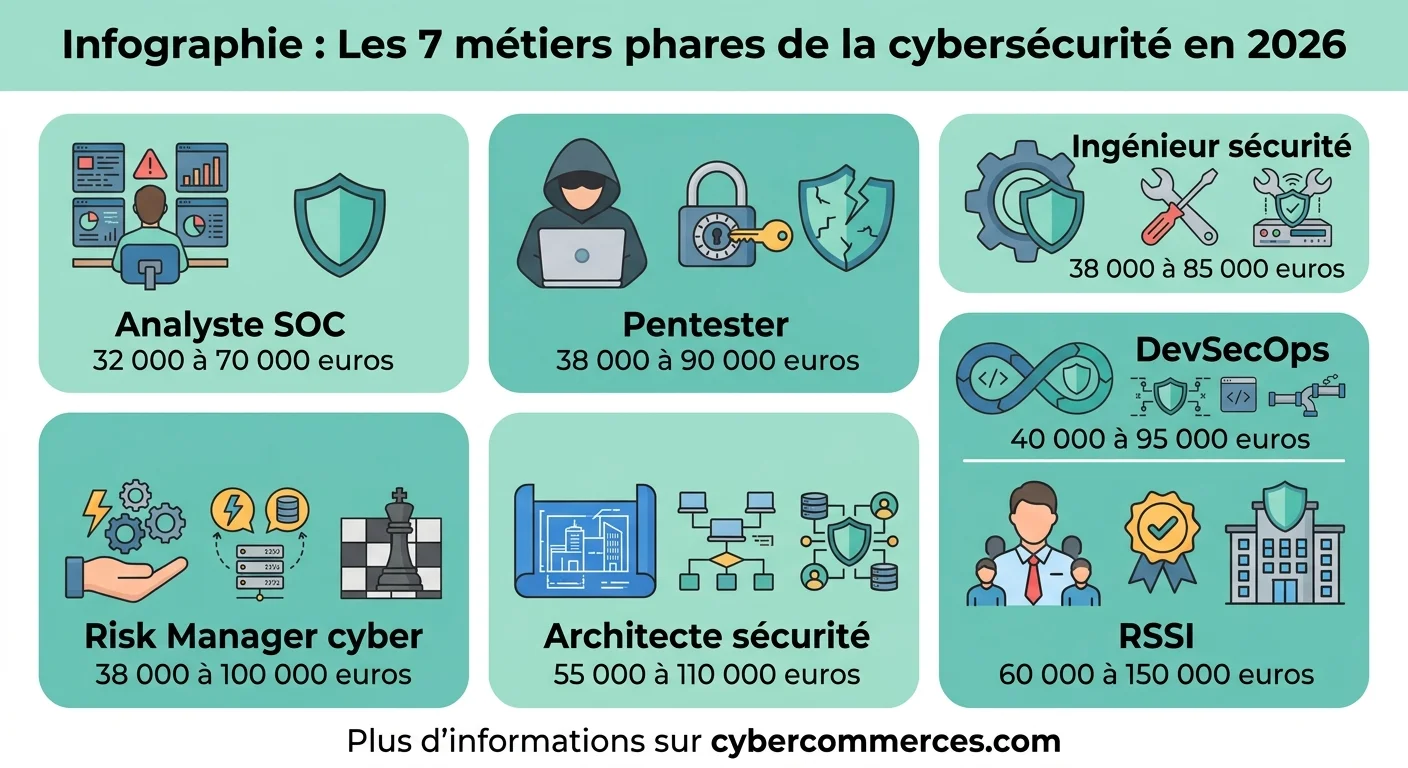
La rémunération en cybersécurité dépasse largement celle de l'IT généraliste. Voici les fourchettes actualisées pour la France en 2026 :
| Métier | Junior (0-3 ans) | Confirmé (3-7 ans) | Senior (7+ ans) |
|---|---|---|---|
| Analyste SOC | 32 000-40 000 euros | 42 000-55 000 euros | 55 000-70 000 euros |
| Pentester | 38 000-45 000 euros | 48 000-65 000 euros | 65 000-90 000 euros |
| Ingénieur sécurité | 38 000-45 000 euros | 48 000-65 000 euros | 65 000-85 000 euros |
| DevSecOps | 40 000-48 000 euros | 50 000-70 000 euros | 70 000-95 000 euros |
| Risk Manager cyber | 38 000-45 000 euros | 50 000-70 000 euros | 70 000-100 000 euros |
| RSSI | 60 000-85 000 euros | 85 000-150 000 euros | |
| Architecte sécurité | 55 000-75 000 euros | 75 000-110 000 euros |
En Île-de-France, ajoutez 15 à 25 % à ces fourchettes. Le freelance en cybersécurité affiche des TJM de 500 à 1 200 euros selon la spécialité. Pour un panorama complet des rémunérations par profil, notre article sur les salaires en cybersécurité détaille les chiffres par région et par certification.
Les formations pour entrer dans le secteur
Plusieurs parcours mènent aux métiers de la cybersécurité, du diplôme universitaire aux certifications professionnelles en passant par l'autoformation :
Parcours académique classique (bac+5) :
- Écoles d'ingénieurs spécialisées : EPITA, ESIEA, ENSIBS, IMT Atlantique
- Masters universitaires : Master cybersécurité (Paris-Saclay, Rennes 1, Bordeaux)
- Écoles labellisées SecNumEdu par l'ANSSI (garantie de qualité du programme)
Formations courtes et certifications :
- CompTIA Security+ : certification d'entrée, idéale pour valider les fondamentaux en 2-3 mois de préparation
- CEH (Certified Ethical Hacker) : orientée offensive, reconnue pour les postes de pentester et d'analyste SOC
- OSCP (Offensive Security Certified Professional) : la certification la plus respectée en pentest, examen pratique de 24h
- CISSP : certification de référence pour les postes managériaux (RSSI, architecte sécurité), requiert 5 ans d'expérience
Autoformation et bootcamps :
- Plateformes d'entraînement : TryHackMe, HackTheBox, Root-Me (gratuit ou abordable)
- Bootcamps intensifs : Jedha, Ironhack, Datascientest (3 à 6 mois, finançables via CPF)
- Programmes gratuits de l'ANSSI : MOOC SecNumacadémie (excellent point de départ)
Reconversion : comment intégrer la cybersécurité sans diplôme IT
La pénurie de talents en cybersécurité crée des opportunités réelles pour les profils en reconversion. Plusieurs postes sont accessibles sans parcours informatique initial, à condition d'investir dans la bonne formation :
Analyste SOC niveau 1 : le poste le plus accessible. Les bootcamps de 3 à 6 mois préparent efficacement les reconvertis. Les compétences transférables les plus valorisées : rigueur méthodique (ex-comptables, ex-auditeurs), capacité d'analyse (ex-scientifiques), résistance au stress (ex-militaires, ex-soignants).
Consultant GRC (Gouvernance, Risque, Conformité) : profil moins technique, idéal pour les reconvertis issus du droit, de l'audit ou du management. La connaissance des normes ISO 27001, RGPD et NIS2 s'acquiert en formation continue.
Sensibilisation et formation cyber : les entreprises investissent massivement dans la formation de leurs employés. Les profils issus de la communication, de la formation ou des RH trouvent ici un débouché naturel en cybersécurité.
En cybersécurité, les certifications et les compétences démontrables comptent souvent plus que le diplôme initial. Un profil autodidacte avec un OSCP et un portfolio de CTF résolus sera préféré à un diplômé bac+5 sans expérience pratique dans de nombreuses entreprises.
Les certifications qui boostent votre carrière
Dans un secteur où les technologies évoluent à grande vitesse, les certifications professionnelles prouvent que vos compétences sont à jour. Voici celles qui ont le plus d'impact sur les salaires et l'employabilité en 2026 :
| Certification | Niveau | Impact salarial | Durée de préparation |
|---|---|---|---|
| CompTIA Security+ | Entrée | +5 à 10 % | 2-3 mois |
| CEH | Intermédiaire | +10 à 15 % | 3-4 mois |
| OSCP | Avancé | +15 à 25 % | 4-8 mois |
| CISSP | Expert/Management | +20 à 30 % | 6-12 mois |
| CISM | Management | +15 à 25 % | 4-6 mois |
| AWS Security Specialty | Cloud | +10 à 20 % | 2-4 mois |
L'investissement (examens entre 300 et 700 euros, formations préparatoires de 1 000 à 3 000 euros) se rentabilise généralement en moins de 6 mois grâce à l'augmentation salariale qu'elles déclenchent. Beaucoup d'employeurs financent tout ou partie de ces certifications pour leurs salariés.
Tendances 2026 : les spécialités d'avenir
Certaines spécialités de la cybersécurité connaissent une croissance plus rapide que d'autres en 2026. Les investir maintenant, c'est se positionner sur les postes les mieux rémunérés de demain :
Sécurité de l'IA et IA offensive. Les modèles de langage et les systèmes d'IA créent de nouvelles surfaces d'attaque (prompt injection, empoisonnement de données d'entraînement). Les experts capables de sécuriser ces systèmes ou de les utiliser pour automatiser la détection de menaces sont encore extrêmement rares.
Sécurité du cloud et multi-cloud. La migration massive vers AWS, Azure et GCP crée une demande insatiable pour les profils Cloud Security. Les certifications spécifiques (AWS Security Specialty, AZ-500) sont devenues aussi valorisées que les certifications cyber traditionnelles.
Conformité NIS2 et DORA. Ces réglementations européennes imposent des obligations de cybersécurité à des milliers d'organisations qui n'étaient pas concernées auparavant. Les profils GRC capables d'accompagner cette mise en conformité sont très recherchés.
Cryptographie post-quantique. L'arrivée annoncée des ordinateurs quantiques capables de casser les algorithmes de chiffrement actuels pousse les organisations à préparer leur transition cryptographique. Les cryptographes et les ingénieurs spécialisés dans la migration PQC sont parmi les profils les plus rares et les mieux rémunérés du secteur.
Pour suivre l'actualité du secteur et les dernières menaces, notre rubrique actualités cybersécurité compile les informations essentielles chaque semaine. Et pour comprendre les enjeux géopolitiques qui sous-tendent ces évolutions, notre analyse de la cyber guerre met en perspective les menaces étatiques.
La cybersécurité est l'un des rares secteurs où un profil motivé, même sans diplôme initial en informatique, peut atteindre 60 000 euros de salaire en 3 à 4 ans avec les bonnes certifications et de l'expérience pratique. La clé : ne jamais arrêter d'apprendre.
Questions fréquentes
Comment travailler dans la sécurité informatique ?
Plusieurs voies existent : un diplôme bac+5 en école d'ingénieurs ou master spécialisé, des certifications professionnelles (CompTIA Security+, CEH, OSCP), ou des bootcamps intensifs de 3 à 6 mois. L'autoformation via des plateformes comme TryHackMe ou Root-Me complète utilement n'importe quel parcours. Le poste le plus accessible en entrée est analyste SOC, qui ne requiert pas nécessairement un bac+5.
Quel est le salaire d'un ingénieur en sécurité informatique ?
Un ingénieur sécurité junior (0-3 ans) gagne entre 38 000 et 45 000 euros bruts annuels. En confirmé (3-7 ans), la fourchette monte à 48 000-65 000 euros. Les seniors (7+ ans) atteignent 65 000 à 85 000 euros, et jusqu'à 95 000 euros en Île-de-France. Les RSSI, au sommet de la hiérarchie, peuvent dépasser 150 000 euros dans les grandes organisations.
Quelles études pour travailler dans la cybersécurité ?
Les formations les plus reconnues sont les écoles d'ingénieurs labellisées SecNumEdu par l'ANSSI (EPITA, ESIEA, ENSIBS), les masters spécialisés en cybersécurité (Paris-Saclay, Rennes 1), et les certifications professionnelles internationales (CEH, OSCP, CISSP). Un BTS SIO ou un BUT informatique suivi de certifications constitue aussi un parcours viable pour les postes techniques de niveau 1.
Peut-on se reconvertir dans la cybersécurité sans diplôme informatique ?
Oui. Les postes d'analyste SOC niveau 1 et de consultant GRC sont accessibles après un bootcamp de 3 à 6 mois. Les profils venant de l'audit, du droit, des sciences ou de l'armée sont particulièrement appréciés pour leurs compétences transversales. Les certifications et l'expérience pratique (CTF, labs) comptent souvent plus que le diplôme initial dans ce secteur en pénurie de talents.
Pourquoi choisir la sécurité informatique comme carrière ?
Le secteur combine un taux de chômage quasi nul, des salaires 20 à 40 % supérieurs à l'IT généraliste, des missions stimulantes intellectuellement et un impact concret sur la protection des organisations. La demande dépasse largement l'offre en 2026, ce qui garantit une forte employabilité et un pouvoir de négociation salariale important pour les candidats qualifiés.
Quelle certification cybersécurité passer en premier ?
Pour un débutant, la CompTIA Security+ est le meilleur point de départ : elle couvre les fondamentaux, se prépare en 2-3 mois et est reconnue internationalement. Ensuite, orientez-vous vers le CEH ou l'OSCP si vous visez le pentest, ou vers le CISSP si vous visez le management. Les certifications cloud (AWS Security Specialty) sont un excellent complément quel que soit votre parcours.