
Actualités cybersécurité : les dernières infos
Dernières cyberattaques, réglementations et alertes critiques : toute l'actualité cybersécurité de 2026 et les conseils pour vous en protéger.

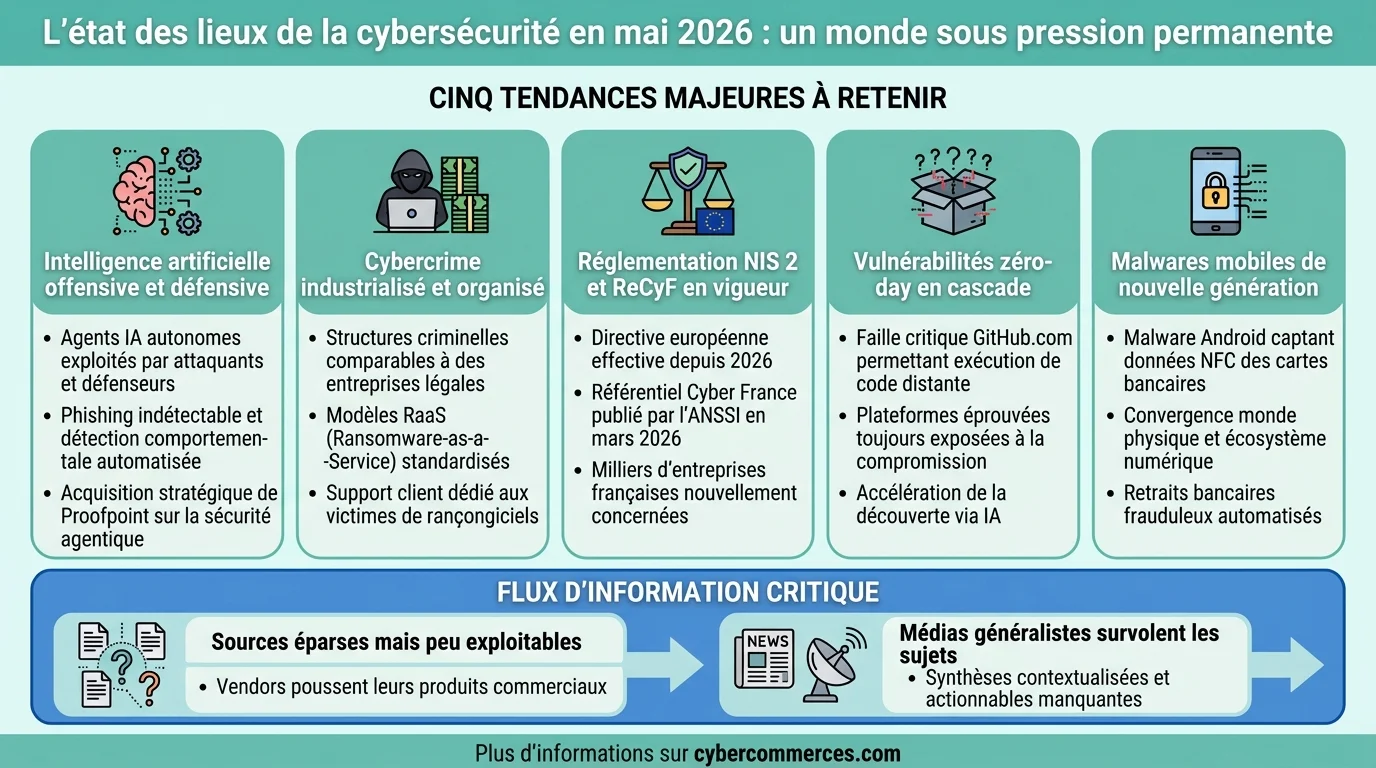
L'état des lieux de la cybersécurité en mai 2026 : un monde sous pression permanente
Suivre la cybersécurité news en 2026, c'est accepter de boire à la lance à incendie. Chaque semaine apporte son lot de vulnérabilités critiques, de campagnes de ransomware sophistiquées et de bouleversements réglementaires. Entre la montée en puissance de l'IA offensive, l'industrialisation du cybercrime documentée par le Security Navigator 2026 d'Orange Cyberdefense, et l'entrée en vigueur effective des obligations NIS 2 en Europe, le paysage n'a jamais été aussi dense, ni aussi difficile à déchiffrer pour qui ne baigne pas quotidiennement dans l'écosystème.
Le problème ? Les sources d'actualité cyberattaque se multiplient, Bleeping Computer, Zataz, The Hacker News, les bulletins de l'ANSSI, mais rares sont celles qui offrent une synthèse réellement actionnable. Les newsrooms des vendors poussent leurs produits, les médias généralistes survolent les sujets, et les sites institutionnels restent hermétiques au commun des mortels. Cet article a pour ambition de combler ce vide : un panorama complet, contextualisé et structuré de ce qui fait l'actualité cyber en ce printemps 2026, avec les clés pour comprendre les enjeux et savoir où s'informer efficacement.
Les 5 tendances qui dominent le journal cybersécurité en 2026
Si vous deviez retenir cinq fils rouges dans le flux continu de news sécurité informatique, ce seraient ceux-ci :
- L'IA offensive et défensive : les agents IA autonomes sont désormais exploités aussi bien par les attaquants (pour générer du phishing indétectable ou automatiser la reconnaissance réseau) que par les défenseurs (détection comportementale, réponse automatisée). Proofpoint a d'ailleurs acquis un spécialiste de la sécurité de « l'espace de travail agentique », signe que le marché considère ce sujet comme stratégique.
- Le cybercrime industrialisé : fini l'image du hacker isolé dans son garage. Le rapport d'Orange Cyberdefense décrit des organisations criminelles structurées comme des entreprises, avec des départements R&D, du support client pour les victimes de ransomware, et des modèles d'affiliation de type RaaS (Ransomware-as-a-Service).
- La réglementation NIS 2 et le ReCyF : l'ANSSI a publié en mars 2026 le Référentiel Cyber France (ReCyF), listant les mesures concrètes pour atteindre les objectifs de sécurité fixés par la directive européenne. Des milliers d'entreprises françaises découvrent qu'elles sont désormais concernées.
- Les vulnérabilités zero-day en cascade : la faille critique découverte sur GitHub.com permettant une exécution de code à distance via un simple
git pusha rappelé que même les plateformes les plus éprouvées ne sont pas à l'abri. - Les malwares mobiles de nouvelle génération : un malware Android capable de capter les données NFC des cartes bancaires pour effectuer des retraits a fait la une, illustration parfaite de la convergence entre monde physique et numérique.
Ces tendances ne sont pas cloisonnées. Elles s'alimentent mutuellement : l'IA accélère la découverte de vulnérabilités, le cybercrime organisé exploite ces failles plus vite que jamais, et la réglementation tente de suivre le rythme, avec un décalage structurel inévitable.
Répondez à ces 5 questions pour découvrir si votre veille cyber est à la hauteur des menaces de 2026.
L'ANSSI : la tour de contrôle de la cybersécurité gouvernement en France
Impossible de parler de cybersécurité news en France sans évoquer l'ANSSI, l'Agence nationale de la sécurité des systèmes d'information. Créée en 2009 et rattachée au Secrétariat général de la défense et de la sécurité nationale (SGDSN), elle est l'autorité nationale en matière de cyberdéfense et de sécurité des systèmes d'information.
Concrètement, l'ANSSI remplit cinq missions fondamentales :
- Défendre : détecter et réagir aux cyberattaques visant les systèmes critiques de l'État et des opérateurs d'importance vitale (OIV).
- Connaître : anticiper les menaces grâce au renseignement cyber et à l'analyse des tendances.
- Partager : diffuser les bonnes pratiques, les alertes et les guides à destination de l'écosystème (le CERT-FR est son bras opérationnel).
- Accompagner : soutenir les organisations publiques et privées dans leur montée en maturité cyber.
- Réguler : superviser l'application de réglementations comme NIS 2 via le nouveau ReCyF.
L'agence, dirigée en 2026 par Vincent Strubel, est devenue un pilier incontournable de la cybersécurité gouvernement. Elle est sollicitée systématiquement lors d'incidents majeurs, qu'il s'agisse d'attaques contre des hôpitaux, des collectivités territoriales ou des infrastructures critiques. Son site cyber.gouv.fr constitue d'ailleurs une source d'info sécurité de référence, même si son ton institutionnel peut rebuter les non-initiés.
Pour ceux qui souhaitent intégrer l'ANSSI, l'agence recrute régulièrement des profils techniques (analystes SOC, experts en cryptographie, auditeurs) mais aussi des profils plus transversaux (juristes spécialisés, chargés de communication). Les offres sont publiées sur la plateforme « Place de l'emploi public » et sur le site de l'agence elle-même.
Cartographie des acteurs clés de la cybersécurité en France
Le paysage français de la cybersécurité ne se résume pas à l'ANSSI. Voici les principaux acteurs qui façonnent l'écosystème :
| Catégorie | Acteurs | Rôle principal |
|---|---|---|
| Institutionnel | ANSSI, COMCYBER, DGSI, CNIL | Régulation, défense, renseignement, protection des données |
| Grands groupes privés | Thales, Atos/Eviden, Orange Cyberdefense, Capgemini | Services managés, conseil, intégration |
| Éditeurs spécialisés | Stormshield, Wallix, Tehtris, HarfangLab | Solutions souveraines (EDR, PAM, firewalls) |
| Startups & scale-ups | CrowdSec, GitGuardian, Sekoia.io, Patrowl | Innovation (open source, CTI, ASM) |
| Médias & veille | Zataz, LeMagIT, L'Usine Digitale, IT-Connect | Information, vulgarisation, alerte |
À l'échelle mondiale, la plus grande firme de cybersécurité reste Palo Alto Networks par capitalisation boursière, suivie de près par CrowdStrike et Fortinet. Mais en termes d'influence sur les standards et la gouvernance, des acteurs comme l'ENISA (agence européenne) et la CISA (équivalent américain de l'ANSSI) jouent un rôle déterminant. Construire une stratégie de cyber-résilience robuste implique de comprendre cet écosystème dans sa globalité.
Où s'informer : le guide des sources incontournables en cybersecurity news
Toutes les sources d'actualité cyberattaque ne se valent pas. Voici une sélection triée par profil d'utilisation :
Pour les professionnels techniques
- Bleeping Computer : le réflexe quotidien pour les vulnerability news. Couverture exhaustive des failles, malwares et patches. Ton factuel, réactivité impressionnante.
- The Hacker News : excellent pour les zero-days et les campagnes d'attaque en cours. C'est eux qui ont révélé la faille critique GitHub en 2026.
- CERT-FR (ANSSI) : les bulletins officiels de vulnérabilités. Indispensable pour le patch management en contexte français.
- Security Affairs : tenu par Pierluigi Paganini, une mine d'or pour la threat intelligence et les analyses de malwares.
Pour les décideurs et RSSI
- L'Usine Digitale / Le Monde Informatique : couverture business de la cybersécurité, impact réglementaire, M&A du secteur.
- Zataz : le vétéran français de l'info sécurité, animé par Damien Bancal. Spécialisé dans la surveillance du dark web et les fuites de données. Son approche terrain est unique dans le paysage francophone.
- Dark Reading / SC Magazine : références anglophones pour l'analyse stratégique.
Les agrégateurs à connaître
Un bon cybersecurity news aggregator peut vous faire gagner des heures. Parmi les plus pertinents : Feedly (avec ses flux RSS personnalisables par thème CVE, par éditeur ou par secteur), The Cyber Post, et CyberNews. L'idéal est de combiner un agrégateur automatisé avec 2-3 sources manuelles de confiance pour croiser les informations.
NIS 2 et le ReCyF : la réglementation qui change la donne
La directive européenne NIS 2, transposée en droit français, élargit considérablement le périmètre des organisations soumises à des obligations de cybersécurité. On passe d'environ 300 opérateurs d'importance vitale à potentiellement plus de 15 000 entités concernées, incluant des ETI, des collectivités et des acteurs de secteurs jusqu'ici peu régulés (gestion des déchets, fabrication alimentaire, services postaux).
Le ReCyF publié par l'ANSSI en mars 2026 est le document clé pour comprendre ce qui est attendu. Il structure les exigences autour de quatre axes stratégiques :
- Gouvernance et gestion des risques : obligation d'une analyse de risques formalisée et d'un responsable identifié.
- Protection des systèmes : mesures techniques de segmentation, chiffrement, contrôle d'accès.
- Détection et réponse : capacité à identifier les incidents et à y réagir dans des délais contraints (notification sous 24h).
- Continuité et résilience : plans de reprise, sauvegardes testées, exercices de crise réguliers.
Pour les organisations qui partent de zéro, la marche peut sembler haute. Un bon point de départ consiste à cartographier ses services de sécurité informatique existants avant de les confronter au référentiel ReCyF pour identifier les écarts.
L'IA comme multiplicateur de force : et de menaces
Le sujet IA/cybersécurité mérite qu'on s'y attarde, car il concentre l'essentiel des investissements et des inquiétudes de l'industrie en 2026. Deux réalités coexistent :
Côté attaquants
Les modèles de langage permettent de générer du phishing hyper-personnalisé à l'échelle industrielle. Des outils comme WormGPT (et ses successeurs) automatisent la création de payloads polymorphiques qui échappent aux signatures traditionnelles. Plus préoccupant encore : l'IA accélère la phase de reconnaissance, permettant de scanner et d'analyser des milliers de cibles simultanément pour identifier les plus vulnérables.
Côté défenseurs
L'IA est intégrée dans les solutions EDR/XDR de nouvelle génération pour détecter les comportements anormaux que les règles statiques ne captent pas. Les SOC augmentés par l'IA réduisent drastiquement le temps moyen de détection (MTTD). Et l'IA générative commence à être utilisée pour automatiser le triage des alertes et la rédaction de rapports d'incidents, libérant les analystes humains pour les tâches à haute valeur ajoutée.
Le véritable enjeu de 2026 est la sécurisation de l'espace de travail « agentique », ces environnements où des agents IA autonomes interagissent entre eux et avec des données sensibles. La surface d'attaque que cela représente est encore largement sous-estimée par la majorité des organisations.
Anatomie d'une cyberattaque en 2026 : du phishing IA au ransomware industriel
Pour illustrer concrètement ce que couvre un security blog en 2026, décortiquons un scénario d'attaque typique tel que documenté dans les rapports récents :
Phase 1, Compromission initiale : un email de phishing généré par IA cible un collaborateur du service comptabilité. Le message, parfaitement rédigé et contextuel (il fait référence à un vrai fournisseur), contient un lien vers un faux portail SSO.
Phase 2, Mouvement latéral : les identifiants récupérés permettent d'accéder au VPN puis au réseau interne. L'attaquant utilise des outils légitimes (Living off the Land) pour éviter la détection.
Phase 3, Exfiltration : avant le chiffrement, les données sensibles sont exfiltrées vers un serveur contrôlé par l'attaquant, la « double extorsion » est devenue la norme.
Phase 4, Déploiement du ransomware : chiffrement simultané de centaines de machines via un GPO Active Directory modifié. Demande de rançon en cryptomonnaie avec un délai de 72h.
Ce scénario se joue des dizaines de fois par semaine en France. La capacité à l'interrompre à chaque phase dépend directement de la maturité de la cyber-résilience de l'organisation.
Le tableau de bord des menaces : mai 2026
Voici une synthèse des menaces les plus significatives signalées dans l'écosystème security IT news au cours des dernières semaines :
| Menace | Type | Secteur ciblé | Gravité (CVSS) | Patch disponible |
|---|---|---|---|---|
| Faille RCE GitHub.com | Vulnérabilité | Développement / DevOps | 9.8 (critique) | Oui |
| Malware Android NFC | Malware mobile | Grand public / bancaire | 7.5 (élevé) | Mise à jour Play Protect |
| Campagne RaaS « BlackSuit » | Ransomware | Santé, collectivités | N/A | Indicateurs de compromission publiés |
| Exploitation active CVE-2026-21388 | Zero-day Windows | Tous secteurs | 8.8 (élevé) | Patch Tuesday mai 2026 |
| Phishing agentique via IA | Ingénierie sociale | Finance, assurance | N/A | Formation + filtrage renforcé |
Ce type de tableau, actualisé régulièrement, est précisément ce que les agrégateurs existants ne proposent pas, et ce dont les RSSI ont besoin pour prioriser leurs actions.
Construire sa veille : méthodologie pour ne rien rater sans y passer sa vie
La surcharge informationnelle est l'ennemi numéro un de la veille cyber. Voici une méthode éprouvée en trois couches :
Couche 1 : Le flux automatisé (5 min/jour)
Configurez un agrégateur RSS (Feedly, Inoreader) avec les flux suivants : CERT-FR, Bleeping Computer, The Hacker News, Zataz. Activez les alertes par mot-clé pour vos technologies critiques (ex : « VMware CVE », « Microsoft zero-day »).
Couche 2 : La lecture active (15 min/jour)
Chaque matin, parcourez les titres de vos flux et lisez en détail uniquement ce qui concerne votre périmètre. Un bon security blog comme Bleeping Computer structure ses articles par niveau de criticité, ce qui facilite le tri.
Couche 3 : L'analyse hebdomadaire (30 min/semaine)
Réservez un créneau pour lire une analyse de fond : rapport sectoriel, retour d'expérience post-incident, guide de l'ANSSI. C'est cette couche qui transforme la veille en intelligence décisionnelle, et qui alimente votre stratégie de services de sécurité informatique.
Ce que la cybersécurité exposée au grand public change dans le débat
Un phénomène notable de 2026 : la cybersécurité exposée au grand public n'est plus cantonnée aux médias spécialisés. Les cyberattaques contre les hôpitaux, les fuites de données de l'assurance maladie, les perturbations de services publics, tout cela a propulsé le sujet dans les JT et les conversations quotidiennes.
Cette médiatisation a un double effet. D'un côté, elle génère une prise de conscience salutaire : les budgets cyber augmentent, les directions générales s'impliquent, et le grand public adopte (enfin) des réflexes basiques comme l'authentification multifacteur. De l'autre, elle alimente parfois une anxiété contre-productive et des raccourcis journalistiques qui simplifient excessivement des réalités techniques complexes.
Le rôle d'un journal cybersécurité de qualité est justement de naviguer entre ces deux écueils : informer sans alarmer inutilement, vulgariser sans déformer, et toujours donner les clés d'action concrètes plutôt que de se contenter de décrire les catastrophes.
Les axes stratégiques de la sécurité numérique française à l'horizon 2027
La stratégie nationale de sécurité du numérique, portée par l'ANSSI et le SGDSN, s'articule autour de plusieurs axes qui structurent l'ensemble de l'écosystème :
- Souveraineté technologique : soutien aux éditeurs français (Stormshield, HarfangLab, Tehtris) et qualification de solutions cloud de confiance (SecNumCloud).
- Montée en compétences : l'objectif de former 100 000 professionnels cyber d'ici 2027 reste un défi majeur, avec des initiatives comme le Campus Cyber à La Défense et ses antennes régionales.
- Protection des collectivités : les parcours de sécurisation financés par France Relance se poursuivent, ciblant les mairies, hôpitaux et établissements scolaires les plus vulnérables.
- Coopération européenne : la mise en réseau des CERT nationaux et l'application harmonisée de NIS 2 renforcent la posture collective du continent.
- Sécurité par conception : intégration de la cybersécurité dès la phase de design des produits et services numériques, poussée par le Cyber Resilience Act européen.
Questions fréquentes sur la cybersécurité news
Qu'est-ce que l'ANSSI et quel est son rôle ?
L'ANSSI (Agence nationale de la sécurité des systèmes d'information) est l'autorité nationale française chargée de la cyberdéfense. Rattachée au SGDSN, elle assure cinq missions : défendre les systèmes critiques, connaître les menaces, partager les bonnes pratiques, accompagner les organisations et réguler l'application des directives comme NIS 2. Elle est dirigée en 2026 par Vincent Strubel.
Pourquoi l'ANSSI est-elle systématiquement sollicitée lors des cyberattaques majeures ?
L'ANSSI dispose de l'expertise technique, des habilitations de sécurité et de la légitimité institutionnelle pour intervenir sur les incidents les plus sensibles. Son CERT-FR coordonne la réponse aux incidents visant les administrations et les opérateurs d'importance vitale. Elle peut mobiliser des équipes d'investigation numérique (forensics) et émettre des recommandations contraignantes en situation de crise.
Quels sont les principaux acteurs de la cybersécurité en France ?
L'écosystème français comprend des acteurs institutionnels (ANSSI, COMCYBER, DGSI, CNIL), des grands groupes (Thales, Orange Cyberdefense, Atos/Eviden), des éditeurs spécialisés (Stormshield, Wallix, HarfangLab, Tehtris), des startups innovantes (GitGuardian, CrowdSec, Sekoia.io) et des médias de veille (Zataz, L'Usine Digitale, LeMagIT).
Quelle est la plus grande entreprise de cybersécurité au monde ?
En 2026, Palo Alto Networks occupe la première place mondiale par capitalisation boursière, suivie de CrowdStrike et Fortinet. En termes de chiffre d'affaires, Cisco (via sa division sécurité), IBM Security et Broadcom/Symantec figurent également parmi les leaders. Le classement fluctue en raison des fusions-acquisitions fréquentes dans le secteur.
Comment intégrer l'ANSSI ?
L'ANSSI recrute sur la plateforme « Place de l'emploi public » et via son site cyber.gouv.fr. Les profils recherchés vont de l'analyste SOC à l'expert en cryptographie, en passant par des juristes et des chargés de communication. Un diplôme en informatique ou cybersécurité (Bac+5) est généralement requis pour les postes techniques, mais des parcours atypiques sont valorisés à condition de démontrer des compétences solides.
Quels sont les meilleurs sites pour suivre l'actualité cyberattaque ?
Pour une veille efficace, combinez des sources anglophones (Bleeping Computer, The Hacker News, Dark Reading) et francophones (Zataz, CERT-FR, L'Usine Digitale, IT-Connect). Utilisez un agrégateur RSS comme Feedly pour centraliser vos flux et activez des alertes par mot-clé sur les technologies que vous utilisez.
Quelles sont les obligations concrètes de NIS 2 en France en 2026 ?
Le ReCyF publié par l'ANSSI en mars 2026 détaille les mesures attendues : analyse de risques formalisée, segmentation réseau, chiffrement des données sensibles, détection et notification des incidents sous 24h, plans de continuité testés, et gouvernance cyber identifiée au niveau de la direction. Les sanctions peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial.