
Qui utilise la cybersécurité ? Panorama complet des acteurs en 2026
Des PME aux hôpitaux, de l'ANSSI aux particuliers : découvrez qui utilise la cybersécurité, pourquoi et avec quels moyens. Chiffres clés et métiers.

La cybersécurité n'est plus un sujet réservé aux experts en combinaison blanche. En 2026, elle concerne absolument tout le monde, de la PME de 3 salariés au ministère de la Défense, de l'adolescent sur TikTok au chirurgien qui consulte un dossier patient en ligne. Mais qui sont les acteurs concrets de cet écosystème ? Qui déploie les solutions, qui détecte les menaces, et surtout, qui devrait s'y intéresser et ne le fait pas encore ? Tour d'horizon complet des utilisateurs de la cybersécurité.
Les entreprises : premier terrain de la cybersécurité
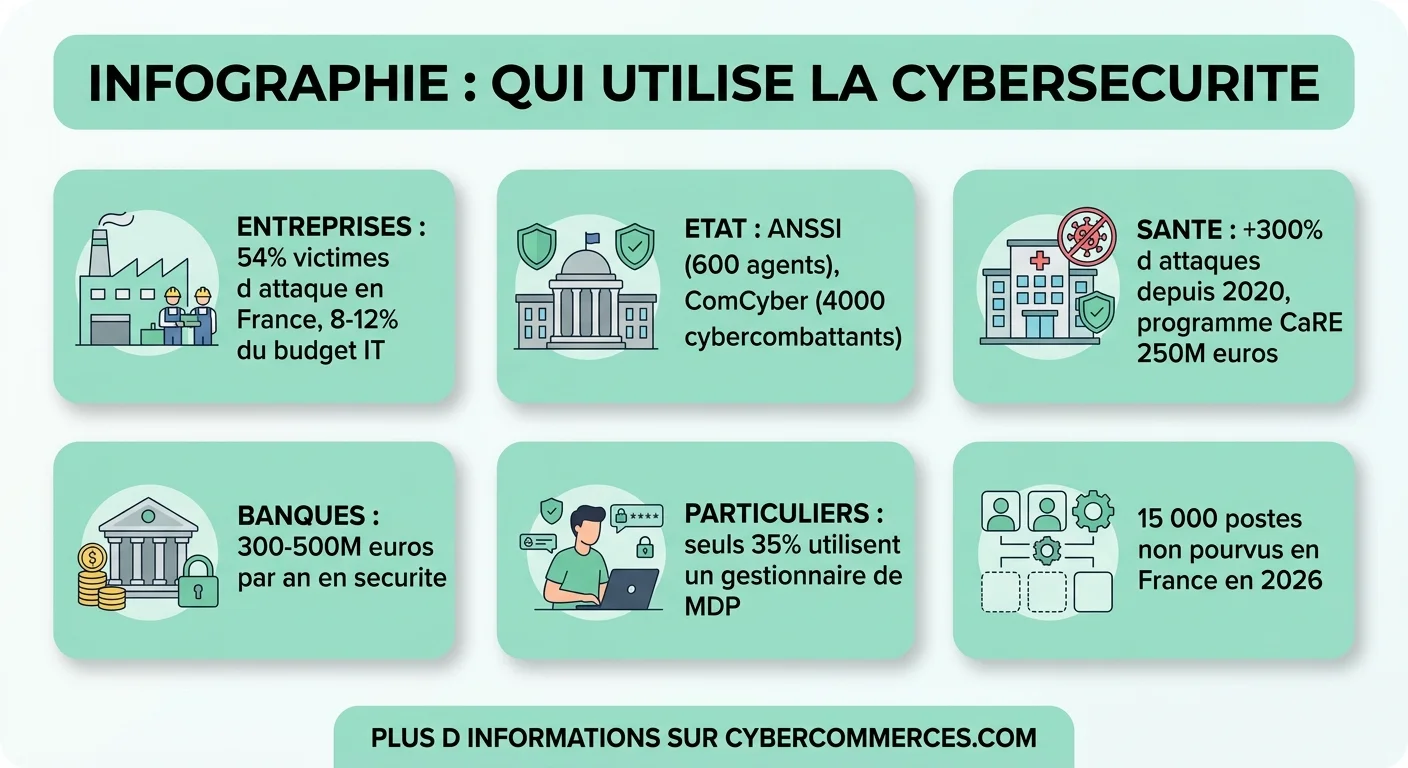
En 2026, 54 % des entreprises françaises ont subi au moins une cyberattaque au cours des 12 derniers mois, selon le baromètre du CESIN. Les grandes entreprises investissent en moyenne 8 à 12 % de leur budget IT en cybersécurité. Les PME, souvent moins protégées, sont devenues les cibles privilégiées des rançongiciels.
Dans les grandes structures, la cybersécurité repose sur des équipes dédiées : le RSSI (Responsable de la Sécurité des Systèmes d'Information) définit la stratégie, les analystes SOC (Security Operations Center) surveillent les alertes 24h/24, et les pentesters testent régulièrement les défenses. Pour comprendre les fondamentaux de cette protection, consultez notre guide sur la cyber security et ses bonnes pratiques.
Les PME, en revanche, externalisent massivement. Un prestataire MSSP (Managed Security Services Provider) surveille leur système à distance pour un budget mensuel de 500 à 3 000 euros, bien moins qu'un salaire de spécialiste. Cette approche démocratise l'accès à une protection professionnelle, même pour les structures modestes.
L'État et les administrations publiques
La cybersécurité étatique est orchestrée en France par l'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information), créée en 2009 et aujourd'hui forte de plus de 600 agents. L'ANSSI intervient sur trois axes : prévention (référentiels de sécurité, certifications), détection (surveillance des réseaux étatiques) et réponse aux incidents (assistance en cas de crise majeure).
Au-delà de l'ANSSI, chaque ministère dispose de son propre FSSI (Fonctionnaire de Sécurité des Systèmes d'Information). La Défense opère le ComCyber (Commandement de la cyberdéfense) avec près de 4 000 cybercombattants, capable d'opérations offensives et défensives. La gendarmerie et la police disposent d'unités spécialisées en cybercriminalité. Pour comprendre les enjeux à l'échelle nationale, consultez notre analyse des cyberattaques en France.
Les collectivités locales (mairies, régions, hôpitaux publics) sont particulièrement exposées. Les attaques par rançongiciel contre des hôpitaux se sont multipliées ces dernières années, paralysant des services critiques pendant des semaines. La directive NIS2, transposée en France en 2024, élargit les obligations de sécurité à des milliers de nouvelles entités publiques et privées.
Répondez à ces questions pour estimer votre exposition aux menaces informatiques et obtenir des recommandations adaptées.
Le secteur bancaire et financier
Les banques ont été parmi les premiers secteurs à investir massivement en cybersécurité. En 2026, une grande banque française dépense en moyenne 300 à 500 millions d'euros par an en sécurité informatique. Le règlement européen DORA (Digital Operational Resilience Act), entré en vigueur en janvier 2025, impose désormais des tests de résilience obligatoires et un signalement des incidents sous 4 heures.
Les équipes Red Team (attaquants simulés) et Blue Team (défenseurs) testent en permanence les systèmes. Les fintechs et néobanques, plus agiles, intègrent la sécurité dès la conception (security by design), un avantage structurel face aux systèmes legacy des banques traditionnelles qui empilent des couches de protection sur des architectures vieillissantes.
Le secteur financier utilise aussi largement l'intelligence artificielle défensive. Les systèmes de détection d'anomalies analysent des millions de transactions en temps réel pour identifier les fraudes, les accès suspects et les mouvements latéraux dans les réseaux.
La santé : un secteur en retard critique
Paradoxalement, le secteur qui manipule les données les plus sensibles est souvent le moins protégé. Les hôpitaux français fonctionnent avec des budgets IT serrés et des systèmes d'information hétérogènes. Les attaques contre le secteur de la santé ont explosé : +300 % depuis 2020 en France.
Le dossier médical partagé (DMP), les prescriptions électroniques, la téléconsultation, chaque avancée numérique crée de nouvelles surfaces d'attaque. Un rançongiciel qui chiffre les systèmes d'un hôpital n'est pas qu'un problème informatique : il met directement en danger la vie des patients quand les soignants perdent l'accès aux dossiers médicaux et aux équipements connectés.
La réponse s'organise. L'ANSSI a classé les établissements de santé comme opérateurs de services essentiels (OSE) sous NIS2. Le programme CaRE (Cybersecurity Acceleration for Healthcare), lancé en 2024, débloque 250 millions d'euros pour renforcer la cybersécurité hospitalière d'ici 2027.
Les particuliers : la cible oubliée
Les particuliers sont les premières victimes en volume d'attaques. Phishing, usurpation d'identité, rançongiciels sur smartphone, arnaques aux faux supports techniques, les menaces sont quotidiennes et de plus en plus sophistiquées grâce à l'IA générative qui permet de créer des emails de phishing personnalisés et sans fautes.
Pourtant, les gestes de protection restent sous-utilisés. En 2026, seuls 35 % des Français utilisent un gestionnaire de mots de passe, 28 % activent la double authentification, et moins de 20 % font des sauvegardes régulières de leurs données personnelles.
Les bons réflexes sont pourtant simples. Un mot de passe unique par service (géré par un outil comme Bitwarden ou 1Password), la double authentification sur les comptes critiques (email, banque, cloud), et des sauvegardes automatiques, ces trois mesures bloquent 85 % des attaques ciblant les particuliers.
Les professionnels de la cybersécurité : qui sont-ils
L'écosystème des métiers cyber s'est considérablement diversifié. Au-delà du stéréotype du hacker à capuche, les profils sont variés et les parcours multiples.
Les analystes SOC surveillent les alertes de sécurité en temps réel. Ils sont les sentinelles qui détectent les anomalies et déclenchent les procédures de réponse. Salaire débutant : 35 à 42 000 euros brut annuel.
Les pentesters (testeurs d'intrusion) simulent des attaques pour identifier les failles avant les vrais attaquants. Ils combinent compétences techniques, créativité et méthodologie rigoureuse. Salaire : 45 à 70 000 euros selon l'expérience.
Les architectes sécurité conçoivent les systèmes de défense en profondeur. Ils définissent les règles de sécurité, choisissent les outils et supervisent leur déploiement. Salaire : 60 à 90 000 euros.
Les RSSI (Responsables de la Sécurité des Systèmes d'Information) portent la vision stratégique. Ils traduisent les risques techniques en enjeux business pour la direction générale. Salaire : 80 à 150 000 euros. Si ces métiers vous intéressent, découvrez les opportunités dans notre guide des emplois en cybersécurité.
La France manque de 15 000 professionnels en cybersécurité en 2026. La demande dépasse largement l'offre, ce qui tire les salaires vers le haut et ouvre des opportunités de reconversion pour des profils issus du réseau, du développement ou même de l'administration système.
L'éducation : former dès le plus jeune âge
L'Éducation nationale intègre progressivement la sensibilisation au numérique responsable dans les programmes scolaires. Le dispositif PIX évalue les compétences numériques des élèves dès le collège, incluant des modules sur la protection des données et les risques en ligne.
L'enseignement supérieur a répondu à la pénurie de compétences avec une multiplication des formations dédiées. On compte désormais plus de 80 cursus spécialisés en cybersécurité en France (masters, écoles d'ingénieurs, certifications professionnelles). Les labels SecNumedu de l'ANSSI certifient les formations qui répondent aux standards de qualité du marché.
Les plateformes d'autoformation (TryHackMe, HackTheBox, Root-Me) permettent aussi aux autodidactes de développer des compétences pratiques en cybersécurité. Le modèle CTF (Capture The Flag), qui gamifie l'apprentissage, attire des milliers de participants français chaque année.
Les fournisseurs et éditeurs de solutions
Le marché français de la cybersécurité pèse plus de 5 milliards d'euros en 2026. Les acteurs se répartissent en plusieurs catégories.
Les éditeurs de logiciels développent les outils de protection : antivirus nouvelle génération (EDR/XDR), pare-feu, solutions de chiffrement, gestionnaires d'identités. Des acteurs français comme Thales, Stormshield ou Wallix rivalisent avec les géants américains (CrowdStrike, Palo Alto, Fortinet) en misant sur la souveraineté des données.
Les ESN spécialisées (Entreprises de Services du Numérique) fournissent l'expertise humaine : audit, conseil, déploiement et supervision. Orange Cyberdefense, Atos et Capgemini sont les principaux intégrateurs. Pour choisir le bon partenaire, consultez notre guide sur les agences de cybersécurité.
Les startups innovantes apportent de l'agilité sur des créneaux pointus : détection de deepfakes, sécurisation des API, protection des données dans le cloud souverain. La French Tech Cyber, structurée autour du Campus Cyber à La Défense, réunit plus de 100 startups spécialisées.
L'industrie et les OIV : quand la cybersécurité protège les infrastructures critiques
Les Opérateurs d'Importance Vitale (OIV), énergie, transport, eau, télécom, sont soumis aux règles les plus strictes. Une cyberattaque sur un réseau électrique ou une station d'épuration peut avoir des conséquences physiques directes sur la population.
L'industrie 4.0 multiplie les points de vulnérabilité. Les usines connectées (IIoT, Industrial Internet of Things) exposent des automates industriels conçus dans les années 90, sans aucune couche de sécurité, aux réseaux informatiques modernes. La convergence IT/OT (technologies de l'information / technologies opérationnelles) est le plus grand défi actuel des RSSI industriels.
Les solutions spécifiques à l'industrie incluent la segmentation réseau (isoler les automates du réseau bureautique), les sondes de détection spécialisées et les plans de continuité d'activité qui prévoient un fonctionnement en mode dégradé sans connexion informatique.
La cybersécurité n'est pas un coût, c'est une assurance. Le coût moyen d'une cyberattaque réussie pour une PME française est de 58 600 euros en 2026. Pour une grande entreprise, il dépasse les 4 millions d'euros, sans compter l'atteinte à la réputation et la perte de clients.
Demain : l'IA, le quantique et les menaces émergentes
Le paysage des menaces évolue à une vitesse inédite. Trois tendances redessinent la cybersécurité de demain.
L'IA offensive et défensive. Les attaquants utilisent l'IA générative pour créer des phishing indétectables, des deepfakes vocaux pour les arnaques au président, et des malwares polymorphes qui mutent pour échapper aux détections. En face, les défenseurs déploient l'IA pour analyser des milliards de logs en temps réel et détecter des comportements anormaux impossibles à repérer manuellement.
La menace quantique. Les ordinateurs quantiques, encore expérimentaux, menacent à terme de casser les algorithmes de chiffrement actuels (RSA, AES). La migration vers la cryptographie post-quantique est déjà en cours dans les administrations les plus sensibles. Le NIST américain a standardisé les premiers algorithmes résistants au quantique en 2024.
La surface d'attaque IoT. Avec 30 milliards d'objets connectés prévus en 2030, chaque caméra, thermostat ou capteur industriel mal sécurisé est un point d'entrée potentiel. Pour mieux comprendre les enjeux de ces dispositifs, consultez notre article sur la définition de la cybersécurité et ses concepts clés.
Questions fréquentes
Qui utilise la cybersécurité au quotidien ?
Tout le monde. Les entreprises (de la PME au CAC 40), les administrations publiques, les hôpitaux, les banques, les opérateurs d'infrastructures critiques et les particuliers sont tous concernés. La différence réside dans le niveau d'investissement et la sophistication des outils déployés.
Quels sont les principaux acteurs de la cybersécurité en France ?
L'ANSSI (agence étatique), le ComCyber (défense), les RSSI en entreprise, les ESN spécialisées (Orange Cyberdefense, Atos), les éditeurs français (Thales, Stormshield, Wallix) et plus de 100 startups réunies au Campus Cyber à La Défense.
Comment se former en cybersécurité ?
Plus de 80 cursus spécialisés existent en France (label SecNumedu de l'ANSSI). Pour l'autoformation, les plateformes TryHackMe, HackTheBox et Root-Me proposent des exercices pratiques. Les certifications reconnues incluent CISSP, CEH et CompTIA Security+.
Combien coûte une cyberattaque pour une entreprise ?
En 2026, le coût moyen est de 58 600 euros pour une PME et plus de 4 millions d'euros pour une grande entreprise, incluant l'arrêt d'activité, la remédiation technique, les amendes RGPD et l'atteinte à la réputation.
La cybersécurité est-elle obligatoire pour les entreprises ?
Oui, de facto. Le RGPD impose la protection des données personnelles sous peine d'amendes (jusqu'à 4 % du CA mondial). La directive NIS2 (2024) élargit les obligations à des milliers d'entités. Même sans obligation spécifique, la responsabilité civile du dirigeant peut être engagée en cas de négligence.
Quels gestes simples protègent contre les cyberattaques ?
Trois mesures bloquent 85 % des attaques courantes : un mot de passe unique par service (via un gestionnaire), la double authentification (2FA) sur les comptes critiques, et des sauvegardes automatiques régulières de vos données. Ajoutez les mises à jour automatiques de vos logiciels et une vigilance sur les emails suspects.