
Comment choisir une agence de cybersécurité : le guide pratique pour les entreprises
Certifications PASSI, SOC managé, budget PME, conformité NIS2 : tous les critères pour sélectionner le bon prestataire cybersécurité en France.

Les cyberattaques contre les entreprises françaises ont bondi de 40 % entre 2024 et 2026. Ransomware, phishing ciblé, vol de données clients, compromission de comptes : la menace ne concerne plus uniquement les grands groupes. Les PME, les ETI et même les collectivités locales figurent désormais parmi les cibles privilégiées. Face à cette réalité, faire appel à une agence de cybersécurité compétente n'est plus un luxe, c'est une nécessité opérationnelle.
Encore faut-il savoir laquelle choisir. Le marché français compte des centaines de prestataires, du freelance spécialisé au grand intégrateur coté en bourse. Ce guide pose les critères concrets pour sélectionner le bon partenaire sans se perdre dans le jargon technique.
Qu'est-ce qu'une agence de cybersécurité et que fait-elle concrètement
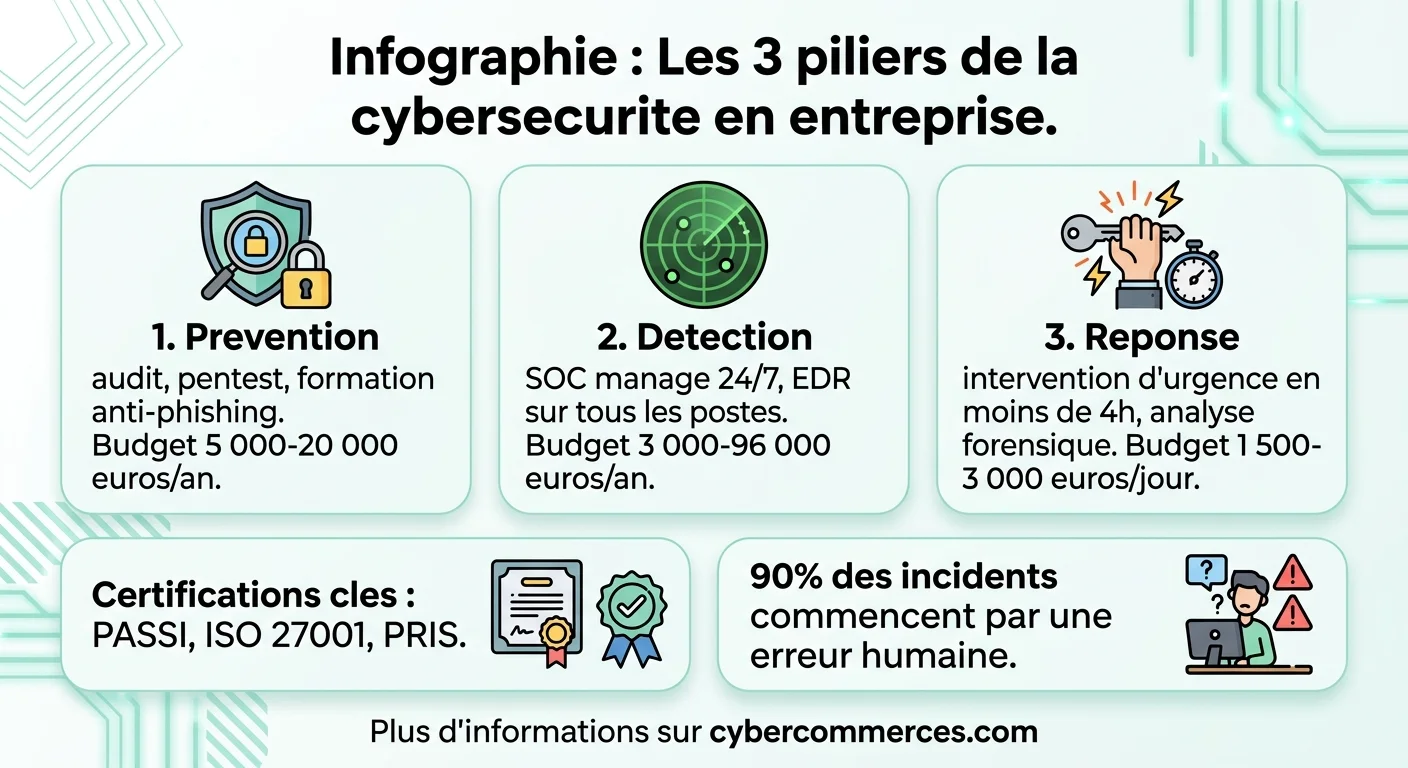
Une agence de cybersécurité est une entreprise spécialisée dans la protection des systèmes d'information contre les menaces numériques. Son périmètre d'intervention couvre trois axes principaux : la prévention, la détection et la réponse aux incidents.
En prévention, elle audite votre infrastructure (réseaux, serveurs, postes de travail, cloud), identifie les vulnérabilités et recommande des correctifs. Elle peut aussi former vos équipes aux bons réflexes face au phishing et aux tentatives d'ingénierie sociale.
En détection, elle déploie des outils de surveillance continue : EDR (Endpoint Detection and Response), SIEM (Security Information and Event Management), SOC managé (Security Operations Center). Ces systèmes analysent en temps réel les flux réseau et les comportements suspects pour repérer une intrusion avant qu'elle ne cause des dégâts.
En réponse aux incidents, elle intervient quand une attaque a réussi : confinement de la menace, éradication du malware, restauration des données, analyse forensique pour comprendre le vecteur d'attaque et éviter la récidive. Cette capacité de réaction rapide, idéalement en moins de 4 heures, est souvent ce qui différencie un bon prestataire d'un médiocre.
Les certifications et labels qui comptent
Le marché de la cybersécurité est truffé d'acteurs autoproclamés experts. Les certifications et labels constituent le premier filtre objectif pour séparer les professionnels sérieux des amateurs.
PASSI (Prestataires d'Audit de la Sécurité des Systèmes d'Information)
Délivrée par l'ANSSI (Agence nationale de la sécurité des systèmes d'information), la qualification PASSI garantit que le prestataire maîtrise les méthodologies d'audit reconnues. C'est le label de référence en France pour les tests d'intrusion, les audits d'architecture et les analyses de configuration. Pour en savoir plus sur le rôle de l'ANSSI, notre guide dédié à l'ANSSI détaille ses missions et ses recommandations.
ISO 27001
Cette norme internationale certifie que l'entreprise a mis en place un système de management de la sécurité de l'information (SMSI) conforme aux bonnes pratiques mondiales. Un prestataire certifié ISO 27001 applique à lui-même ce qu'il recommande à ses clients, c'est un gage de cohérence.
Autres certifications pertinentes
- PRIS (Prestataires de Réponse aux Incidents de Sécurité) : qualification ANSSI pour l'intervention d'urgence post-attaque.
- PDIS (Prestataires de Détection des Incidents de Sécurité) : qualification ANSSI pour les SOC managés.
- SOC 2 Type II : certification américaine attestant des contrôles de sécurité, disponibilité et confidentialité sur 12 mois.
- CEH, OSCP, CISSP : certifications individuelles des consultants, témoignant d'un haut niveau technique.
Les services proposés par les agences cyber
Les prestataires de cybersécurité proposent un éventail de services qui s'emboîtent selon les besoins de l'entreprise. Voici les principaux, avec une estimation tarifaire pour 2026.
| Service | Description | Tarif indicatif | Fréquence |
|---|---|---|---|
| Audit de sécurité | Cartographie des vulnérabilités, analyse de configuration | 3 000 - 15 000 € | Annuel |
| Test d'intrusion (pentest) | Simulation d'attaque sur périmètre défini | 5 000 - 30 000 € | Annuel ou semestriel |
| SOC managé | Surveillance 24/7, détection et alerte en temps réel | 1 500 - 8 000 €/mois | Continu |
| EDR managé | Protection des postes de travail et serveurs | 5 - 15 €/poste/mois | Continu |
| Formation et sensibilisation | Ateliers anti-phishing, simulations, e-learning | 1 000 - 5 000 €/session | Trimestriel |
| Réponse aux incidents | Intervention d'urgence post-attaque | 1 500 - 3 000 €/jour | À la demande |
| Mise en conformité | RGPD, NIS2, ISO 27001, PCI-DSS | 10 000 - 50 000 € | Projet ponctuel |
Les tarifs varient considérablement selon la taille de l'infrastructure à protéger, la complexité du périmètre et la localisation du prestataire. Une PME de 50 postes ne paiera pas le même prix qu'une ETI de 500 salariés répartis sur plusieurs sites.
Comment évaluer un prestataire : les 8 questions à poser
Avant de signer un contrat, posez ces questions au prestataire. Les réponses vous donneront une image claire de son sérieux et de sa capacité à protéger votre entreprise.
- Quelles certifications détenez-vous ? : PASSI, ISO 27001, PRIS sont les minimums. Méfiez-vous des prestataires qui ne présentent aucune qualification vérifiable.
- Quel est votre temps moyen de réponse à un incident ? : Les meilleurs s'engagent sur un SLA de 1 à 4 heures. Au-delà de 24 heures, cherchez ailleurs.
- Avez-vous des références clients dans mon secteur ? : Un prestataire qui connaît les contraintes réglementaires de votre industrie (santé, finance, industrie) sera plus efficace.
- Que comprend exactement le SOC managé ? : Vérifiez si c'est du 24/7 réel ou du 8/5 avec astreinte. La différence se mesure en heures de réaction.
- Quelle est votre politique de réversibilité ? : Vous devez pouvoir quitter le prestataire sans perdre vos données ni votre historique d'événements de sécurité.
- Comment gérez-vous la conformité NIS2 ? : La directive européenne NIS2, applicable depuis 2024, impose des obligations strictes aux entreprises. Votre prestataire doit vous accompagner sur ce volet.
- Formez-vous nos équipes ? : La technique ne suffit pas. 90 % des incidents commencent par une erreur humaine. La formation est indispensable.
- Quel reporting fournissez-vous ? : Des rapports mensuels lisibles par un non-technicien sont un signe de professionnalisme. Les tableaux de bord temps réel sont un plus.
Les différents profils d'agences cyber en France
Le marché français de la cybersécurité se structure en plusieurs catégories de prestataires, chacune avec ses forces et ses limites.
Les pure players cybersécurité
Des entreprises dont 100 % de l'activité est dédiée à la sécurité informatique. Elles disposent généralement d'un SOC interne, d'équipes de pentesters et de consultants spécialisés. Exemples : Advens, Intrinsec, Synetis. Leur expertise est profonde mais leurs tarifs reflètent cette spécialisation.
Les ESN à division cyber
Les grands groupes IT (Capgemini, Atos/Eviden, Orange Cyberdefense, Thales) proposent des divisions cybersécurité intégrées. L'avantage : une capacité de montée en charge et une couverture géographique large. L'inconvénient : vous êtes un client parmi des milliers, et l'interlocuteur technique peut changer fréquemment.
Les cabinets conseil spécialisés
Des structures de 5 à 50 consultants, souvent fondées par d'anciens de l'ANSSI ou de grandes ESN. Elles excellent en audit, gouvernance et mise en conformité. Leur proximité client est leur principal atout. En contrepartie, elles n'ont pas toujours la capacité opérationnelle pour du SOC 24/7.
Les freelances et consultants indépendants
Pour des missions ponctuelles (pentest, audit flash, formation), un consultant indépendant certifié (OSCP, CEH, CISSP) offre souvent un excellent rapport qualité-prix. La limite : pas de disponibilité garantie en cas d'urgence. Pour les profils et rémunérations de ces experts, notre article sur les salaires en cybersécurité donne les fourchettes actualisées.
Le choix entre ces profils dépend de trois facteurs : la taille de votre entreprise, votre budget annuel cybersécurité et votre besoin en surveillance continue. Une PME de 30 salariés n'a pas besoin d'un Orange Cyberdefense, un cabinet spécialisé ou un EDR managé suffira largement.
Combien coûte un accompagnement cybersécurité
Le budget cybersécurité recommandé en 2026 se situe entre 5 et 10 % du budget IT global de l'entreprise. Pour une PME dont le budget informatique annuel est de 200 000 euros, cela représente 10 000 à 20 000 euros par an consacrés à la sécurité.
Ce budget peut se répartir comme suit :
- EDR managé sur 50 postes : 3 000 à 9 000 €/an
- Audit annuel + pentest : 8 000 à 20 000 €
- Formation des équipes (2 sessions/an) : 2 000 à 6 000 €
- SOC managé (si nécessaire) : 18 000 à 96 000 €/an
Les entreprises qui investissent dans la prévention dépensent en moyenne 6 fois moins en réponse aux incidents que celles qui réagissent uniquement après une attaque. Le coût moyen d'une cyberattaque réussie pour une PME française dépasse 50 000 euros (interruption d'activité, perte de données, frais juridiques, atteinte à la réputation).
Pour les logiciels d'entreprise intégrant des fonctions de sécurité, les éditeurs proposent souvent des modules complémentaires de protection qui peuvent réduire le besoin en prestation externe.
NIS2 et RGPD : les obligations réglementaires en 2026
Deux réglementations encadrent désormais la cybersécurité des entreprises en France et en Europe.
La directive NIS2, transposée en droit français, élargit considérablement le périmètre des entreprises concernées. Alors que NIS1 ne visait que les opérateurs de services essentiels, NIS2 s'applique à toutes les entreprises de plus de 50 salariés ou réalisant plus de 10 millions d'euros de chiffre d'affaires dans les secteurs critiques : énergie, transport, santé, finance, numérique, alimentation, gestion des déchets.
Les obligations comprennent :
- La mise en place d'une gouvernance cyber avec un responsable identifié
- L'adoption de mesures techniques proportionnées (gestion des accès, chiffrement, surveillance)
- La notification des incidents à l'ANSSI dans les 24 heures
- La réalisation d'audits réguliers et de tests de résilience
Le RGPD impose de son côté la protection des données personnelles avec des sanctions pouvant atteindre 4 % du chiffre d'affaires mondial. Une fuite de données clients due à un défaut de sécurité engage directement la responsabilité de l'entreprise, et de son dirigeant.
Un bon prestataire cyber vous accompagne sur ces deux volets réglementaires. Si ce n'est pas le cas, il manque une compétence essentielle. Pour un panorama complet de la protection en ligne, notre guide couvre les fondamentaux.
Les erreurs fréquentes dans le choix d'un prestataire
Certaines erreurs reviennent systématiquement chez les entreprises qui débutent leur démarche de sécurisation.
Choisir sur le prix uniquement. Le prestataire le moins cher est rarement le meilleur. Un audit bâclé à 2 000 euros passera à côté de vulnérabilités critiques qu'un audit rigoureux à 8 000 euros aurait identifiées. Le coût de cette économie se mesure en dizaines de milliers d'euros le jour de l'attaque.
Confondre antivirus et cybersécurité. Installer un antivirus sur les postes ne constitue pas une stratégie de sécurité. Les attaques modernes contournent les antivirus traditionnels grâce à des techniques d'évasion sophistiquées. Un EDR, couplé à une surveillance humaine, offre une protection réellement efficace.
Négliger la formation des employés. La meilleure infrastructure technique ne protège pas contre un collaborateur qui clique sur un lien piégé dans un email. Les campagnes de sensibilisation régulières réduisent de 70 % le taux de clic sur les tentatives de phishing.
Ne pas vérifier la clause de réversibilité. Certains prestataires verrouillent techniquement l'accès aux outils et aux données de sécurité. En cas de changement de prestataire, la transition peut prendre des mois et coûter cher. Exigez une clause de réversibilité claire dès la signature.
Un prestataire compétent ne se contente pas de déployer des outils. Il explique ce qu'il fait, pourquoi il le fait, et comment cela protège votre organisation. La pédagogie est un marqueur de professionnalisme en cybersécurité.
Tendances cybersécurité 2026 : ce que votre prestataire doit maîtriser
Le paysage des menaces évolue rapidement. Votre agence de cybersécurité doit être à jour sur les tendances suivantes.
L'IA offensive et défensive transforme le secteur. Les attaquants utilisent l'intelligence artificielle pour générer des emails de phishing indétectables, créer des deepfakes audio pour usurper l'identité d'un dirigeant, ou automatiser la découverte de vulnérabilités. En défense, l'IA permet d'analyser des milliards d'événements de sécurité par jour et de détecter des comportements anormaux que l'œil humain ne repérerait pas.
La sécurité du cloud est devenue incontournable. Avec la migration massive vers AWS, Azure et Google Cloud, les surfaces d'attaque se sont déplacées. Un prestataire qui ne maîtrise pas la sécurité cloud (CSPM, CASB, configuration des IAM) est en retard sur son marché.
Le Zero Trust s'impose comme modèle de sécurité de référence. Plus aucun utilisateur ni appareil n'est considéré comme fiable par défaut, même à l'intérieur du réseau. Chaque accès est vérifié, chaque connexion est authentifiée. Cette approche, recommandée par l'ANSSI, nécessite une refonte de l'architecture réseau que votre prestataire doit savoir accompagner.
La cybersécurité des objets connectés (IoT) représente un vecteur d'attaque croissant. Caméras IP, capteurs industriels, thermostats connectés : chaque objet non sécurisé est une porte d'entrée potentielle. Pour approfondir ce sujet, notre guide sur la cyber guerre décrypte les enjeux géopolitiques et les nouvelles menaces numériques.
Checklist pour sélectionner votre agence de cybersécurité
Synthèse des critères essentiels à vérifier avant de choisir votre prestataire :
- Certifications vérifiables (PASSI, ISO 27001, PRIS)
- Références clients dans votre secteur d'activité
- SLA de réponse aux incidents documenté (moins de 4 heures)
- Capacité de SOC 24/7 (interne ou partenaire)
- Expertise NIS2 et RGPD démontrée
- Reporting mensuel lisible par la direction
- Clause de réversibilité dans le contrat
- Offre de formation et sensibilisation incluse
- Compétences cloud (AWS, Azure, GCP)
- Assurance responsabilité civile professionnelle à jour
Questions fréquentes
Combien coûte une agence de cybersécurité pour une PME ?
Le budget annuel pour une PME de 50 postes se situe entre 10 000 et 30 000 euros, selon le niveau de protection souhaité. Un EDR managé coûte 3 000 à 9 000 euros par an, un audit annuel 5 000 à 15 000 euros, et des formations anti-phishing 2 000 à 6 000 euros. Un SOC managé 24/7, si nécessaire, ajoute 18 000 à 96 000 euros par an.
Quelle est la différence entre un audit de sécurité et un pentest ?
L'audit de sécurité est une analyse exhaustive de votre infrastructure : configuration des systèmes, politiques d'accès, conformité réglementaire. Le pentest (test d'intrusion) est une simulation d'attaque réelle sur un périmètre défini pour identifier les failles exploitables. Les deux sont complémentaires : l'audit cartographie les risques, le pentest les démontre concrètement.
La certification PASSI est-elle obligatoire pour un prestataire cyber ?
Non, la certification PASSI n'est pas légalement obligatoire, mais elle est fortement recommandée par l'ANSSI. Elle est cependant exigée pour les audits des opérateurs d'importance vitale (OIV) et des entités soumises à NIS2 dans certains cas. Choisir un prestataire PASSI garantit un niveau de compétence vérifié et des méthodologies d'audit éprouvées.
Qu'est-ce que la directive NIS2 impose aux entreprises ?
La directive NIS2 impose aux entreprises de plus de 50 salariés dans les secteurs critiques de mettre en place une gouvernance cyber, d'adopter des mesures techniques proportionnées (gestion des accès, chiffrement, surveillance), de notifier les incidents à l'ANSSI dans les 24 heures et de réaliser des audits réguliers. Les sanctions peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial.
Comment savoir si mon entreprise a besoin d'un SOC managé ?
Un SOC managé est recommandé si votre entreprise traite des données sensibles (santé, finance, données personnelles), est soumise à NIS2, fonctionne en continu (production, e-commerce) ou a déjà subi une cyberattaque. Pour les PME de moins de 100 salariés sans données critiques, un EDR managé couplé à des audits réguliers peut suffire comme première étape.
Que faire en cas de cyberattaque en cours ?
Isolez immédiatement les machines infectées du réseau (déconnexion Wi-Fi et câble). Ne payez jamais la rançon. Contactez votre prestataire cyber ou appelez le numéro d'urgence de cybermalveillance.gouv.fr. Prévenez votre direction et votre DPO. Si des données personnelles sont compromises, notifiez la CNIL dans les 72 heures. Conservez toutes les preuves sans modifier les systèmes touchés.
Un antivirus suffit-il à protéger mon entreprise ?
Non. Un antivirus traditionnel détecte les malwares connus par signature, mais les attaques modernes utilisent des techniques d'évasion qui contournent cette protection. Un EDR (Endpoint Detection and Response) analyse les comportements suspects en temps réel et offre une protection nettement supérieure. Couplé à une surveillance humaine (SOC), il constitue le socle minimal de sécurité recommandé en 2026.