
Cybersecurity : guide complet de protection en ligne
Maîtrisez la cybersecurity en 2026 : menaces actuelles, outils essentiels et bonnes pratiques pour protéger vos données personnelles et professionnelles.

Cybersecurity en 2026 : pourquoi la cybersécurité redessine le paysage technologique mondial
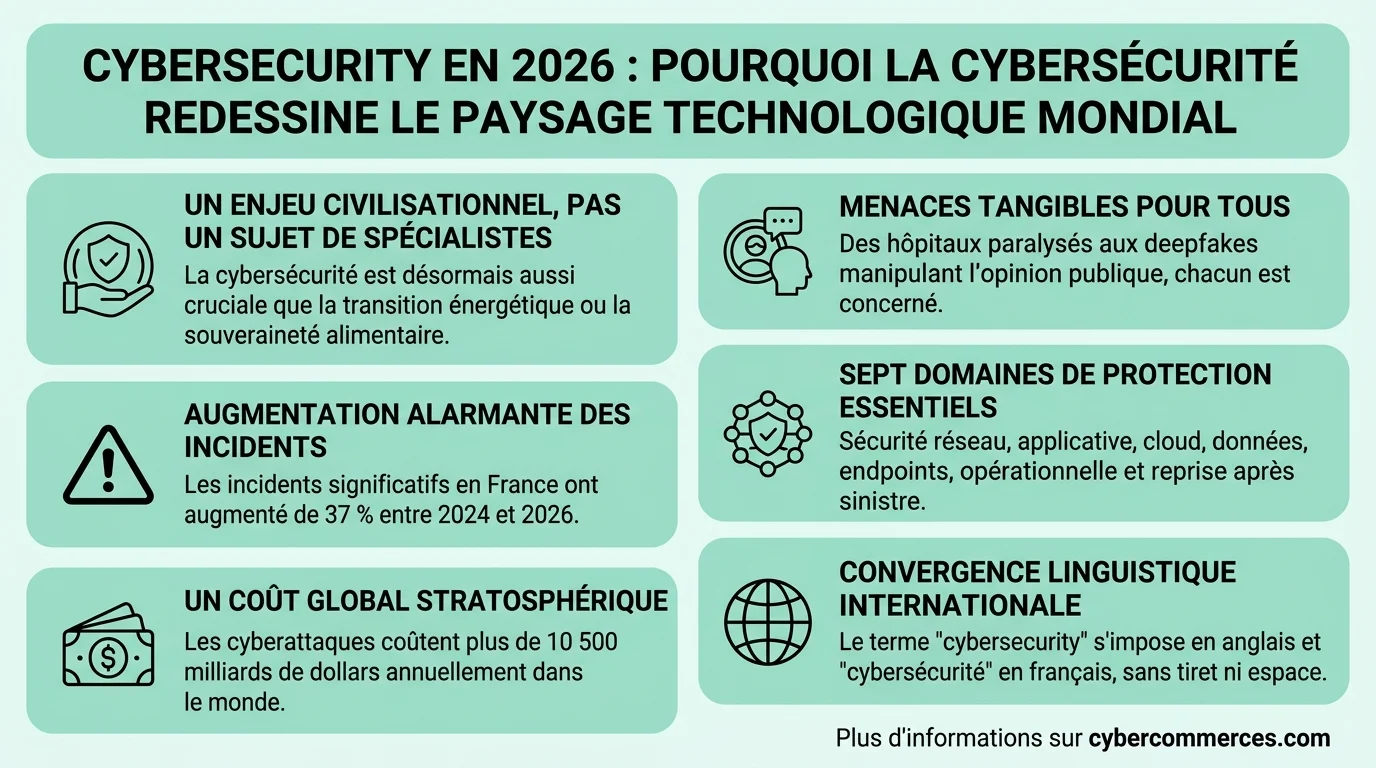
On a longtemps traité la cybersécurité comme un sujet de spécialistes, un domaine réservé aux informaticiens qui s'agitent dans des salles serveurs obscures. En 2026, cette vision est définitivement obsolète. La cybersecurity est devenue un enjeu civilisationnel, au même titre que la transition énergétique ou la souveraineté alimentaire. Des hôpitaux paralysés par des ransomwares aux deepfakes qui manipulent l'opinion publique, les cybermenaces touchent désormais chaque individu, chaque entreprise, chaque État.
En France, l'ANSSI estime que le nombre d'incidents significatifs traités a augmenté de 37 % entre 2024 et 2025. À l'échelle mondiale, le coût annuel des cyberattaques dépasse les 10 500 milliards de dollars, un chiffre qui fait pâlir le PIB de la plupart des nations. Pour mettre les choses en perspective, c'est davantage que le commerce mondial de la drogue.
Cet article propose un panorama complet : des fondamentaux aux tendances les plus avancées (IA agentique, post-quantique), en passant par les formations, les certifications et le cadre réglementaire européen. Que vous soyez décideur, étudiant ou simplement curieux, vous trouverez ici des repères concrets pour naviguer dans l'écosystème de la cybersécurité en 2026.
Cybersécurité, cyber security, cybersecurity : de quoi parle-t-on exactement ?
Premier point de friction linguistique : faut-il écrire cybersecurity ou cyber security ? En anglais, l'usage a largement convergé vers le mot-valise « cybersecurity » (en un seul mot), notamment dans les standards du NIST et les publications de l'ENISA. En français, l'ANSSI utilise « cybersécurité », sans espace, sans tiret. Les deux formes anglaises restent acceptées, mais les moteurs de recherche les traitent comme synonymes.
Au-delà de l'orthographe, quel énoncé décrit le mieux la cybersécurité ? On peut la définir comme l'ensemble des pratiques, technologies et processus visant à protéger les systèmes informatiques, les réseaux et les données contre les accès non autorisés, les attaques et les dommages. Elle couvre sept domaines principaux :
- Sécurité réseau : protection des infrastructures de communication
- Sécurité applicative : blindage du code et des API
- Sécurité du cloud : gouvernance des environnements multi-cloud
- Sécurité des données : chiffrement, classification, DLP
- Sécurité des endpoints : postes de travail, mobiles, IoT
- Sécurité opérationnelle : gestion des accès et des identités (IAM)
- Reprise après sinistre : PCA/PRA et cyber-résilience
Chacun de ces domaines fait appel à des compétences, des outils et des cadres réglementaires spécifiques. C'est cette transversalité qui rend le sujet aussi complexe, et aussi passionnant.
Les menaces majeures en 2026 : cartographie actualisée
Le paysage des menaces évolue chaque trimestre. Voici un tableau comparatif des cybermenaces les plus préoccupantes cette année, classées par impact et fréquence, un format que les contenus concurrents n'exploitent pas, et pourtant indispensable pour y voir clair :
| Menace | Vecteur principal | Impact moyen | Coût estimé par incident | Solution prioritaire |
|---|---|---|---|---|
| Ransomware-as-a-Service | Phishing, RDP exposé | Paralysie opérationnelle | 4, 5 M$ (PME) à 20 M$ (ETI) | EDR + sauvegardes immuables |
| Phishing génératif (IA) | Email, SMS, voix clonée | Vol d'identifiants | 1, 2 M$ en moyenne | MFA + sensibilisation continue |
| Attaques supply chain | Dépendances logicielles | Compromission en cascade | Variable, potentiellement massif | SBOM + audits tiers |
| Deepfakes opérationnels | Vidéo/audio synthétiques | Fraude, manipulation | 2 à 25 M$ (fraudes au dirigeant) | Protocoles de vérification |
| DDoS volumétriques | Botnets IoT | Indisponibilité de service | 200 K$ à 1 M$ | CDN + scrubbing centers |
| Data poisoning (IA) | Manipulation des datasets | Décisions biaisées | Difficile à quantifier | Validation des pipelines ML |
Pour suivre l'évolution de ces menaces au fil des semaines, consultez notre rubrique d'actualités cybersécurité régulièrement mise à jour.
Répondez à ces 6 questions pour obtenir une estimation rapide. Chaque réponse « Oui » vaut 1 point.
IA offensive vs. IA défensive : le nouveau front de la cybersecurity
C'est probablement le gap éditorial le plus flagrant dans les contenus actuels : l'intelligence artificielle a radicalement transformé la cybersécurité, mais rares sont les articles qui en détaillent les deux faces.
L'IA comme arme d'attaque
Les cybercriminels exploitent les modèles de langage (LLM) pour générer des emails de phishing quasi indétectables, dans un français parfait et contextualisé. La voix clonée par IA permet des arnaques au dirigeant d'un réalisme glaçant, en 2025, une entreprise de Hong Kong a perdu 25 millions de dollars après un appel vidéo entièrement deepfaké. L'automatisation des exploits par IA réduit aussi le temps entre la découverte d'une vulnérabilité et son exploitation de masse.
L'IA comme bouclier défensif
Du côté des défenseurs, la « cybersécurité agentique », concept porté par Google Cloud et plusieurs éditeurs, promet des SOC (Security Operations Centers) augmentés où des agents IA trient, contextualisent et répondent aux alertes en temps réel. Les solutions XDR de nouvelle génération intègrent des modèles de détection d'anomalies capables d'identifier un mouvement latéral en quelques secondes, là où un analyste humain aurait mis des heures.
Les risques propres aux LLM
Un angle souvent ignoré : les LLM eux-mêmes deviennent des surfaces d'attaque. Le prompt injection, le jailbreak et le data poisoning sont des techniques qui permettent de détourner les modèles d'IA pour extraire des données sensibles ou générer du contenu malveillant. Ces risques cyber émergents nécessitent des compétences hybrides entre data science et sécurité.
Le cadre réglementaire européen : NIS2, Cybersecurity Act et au-delà
L'Union européenne a considérablement musclé son arsenal législatif. En 2026, trois textes structurent le cadre de la cybersécurité sur le continent :
- Directive NIS2 : Entrée en application depuis octobre 2024, elle élargit les obligations de cybersécurité à 18 secteurs (contre 7 pour NIS1), impose des délais de notification d'incidents de 24 à 72 heures et prévoit des sanctions pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial.
- Cybersecurity Act : Ce règlement établit un cadre européen de certification de cybersécurité. Le label France Cybersecurity, porté par l'écosystème national, s'inscrit dans cette dynamique de certification de confiance.
- Cyber Resilience Act (CRA) : Adopté fin 2024, il impose des exigences de sécurité « by design » pour tous les produits connectés vendus en Europe, du thermostat intelligent au logiciel d'entreprise.
Pour les entreprises françaises, l'ANSSI reste l'autorité de référence. Son plan stratégique 2025-2027 intègre également le règlement eIDAS 2 (identité numérique européenne), créant un écosystème réglementaire exigeant mais structurant.
Cybersécurité entreprise : qui est réellement concerné ?
Réponse courte : tout le monde. Mais les réalités varient considérablement selon la taille de l'organisation.
« 60 % des PME victimes d'une cyberattaque sévère cessent leur activité dans les 18 mois qui suivent. », Rapport Sénat, Commission des Affaires économiques, 2025
Les grands groupes comme Airbus (souvent cité sous l'appellation cybersecurity Airbus) disposent de SOC dédiés, d'équipes red team et de budgets conséquents. Mais les ETI et PME, qui représentent 99 % du tissu économique français, restent dramatiquement sous-protégées. Le fossé est structurel :
- Budget : Une PME consacre en moyenne 5 000 à 15 000 € par an à la cybersécurité. Un grand groupe, plusieurs millions.
- Compétences : Le marché français manque de 15 000 professionnels qualifiés en cybersécurité.
- Gouvernance : Seules 35 % des PME disposent d'une politique de sécurité formalisée.
Pour les entreprises qui cherchent à structurer leur approche, notre guide des solutions cybersécurité offre un panorama des options adaptées à chaque taille d'organisation.
Formations et études : construire une carrière dans la cybersécurité
Le secteur recrute massivement et les perspectives de carrière sont exceptionnelles. Mais quelle formation pour la cybersécurité ? Le parcours dépend du niveau visé.
Quel bac pour la cybersécurité ?
Le bac général avec spécialités Mathématiques et NSI (Numérique et Sciences Informatiques) constitue la voie royale. Le bac STI2D option SIN (Systèmes d'Information et Numérique) offre également une bonne base. Mais les profils reconvertis depuis d'autres filières sont de plus en plus nombreux, la diversité des parcours est un atout pour le secteur.
Les parcours de formation
| Niveau | Formation | Durée | Débouchés |
|---|---|---|---|
| Bac+2 | BTS CIEL (ex-SN), BUT Réseaux & Télécoms | 2 ans | Technicien cybersécurité |
| Bac+3 | Licence pro cybersécurité, Bachelor spécialisé | 3 ans | Analyste SOC, pentester junior |
| Bac+5 | Master cybersécurité, diplôme d'ingénieur | 5 ans | RSSI, architecte sécurité, consultant |
| Formation continue | Bootcamps (3-6 mois), MOOC, cybersecurity courses | Variable | Reconversion, montée en compétences |
Les langages à maîtriser
Quel langage pour la cybersécurité ? Python domine largement, c'est le couteau suisse du pentesting, de l'automatisation et de l'analyse forensique. Viennent ensuite Bash/PowerShell (scripting système), C/C++ (compréhension bas niveau des vulnérabilités), JavaScript (sécurité web) et Go/Rust (outils de sécurité performants, en forte croissance).
Pour les autodidactes, il existe d'excellents logiciels éducatifs et plateformes pratiques comme TryHackMe, Hack The Box ou Root-Me qui permettent de s'entraîner dans des environnements légaux.
Certifications cybersecurity : le comparatif qui manquait
Les certifications sont devenues un passage quasi obligé pour accéder aux postes les plus qualifiés. Voici un comparatif des principales cybersecurity certifications en 2026 :
| Certification | Organisme | Niveau | Coût approx. | Validité | Reconnaissance |
|---|---|---|---|---|---|
| CompTIA Security+ | CompTIA | Débutant-intermédiaire | 370 € | 3 ans | ⭐⭐⭐⭐ |
| CEH (Certified Ethical Hacker) | EC-Council | Intermédiaire | 1 200 € | 3 ans | ⭐⭐⭐ |
| CISSP | (ISC)² | Expert (5 ans d'exp.) | 750 € | 3 ans | ⭐⭐⭐⭐⭐ |
| OSCP | OffSec | Avancé (pratique) | 1 600 € | Pas d'expiration | ⭐⭐⭐⭐⭐ |
| SecNumedu / ANSSI | ANSSI | Variable | Intégré aux formations | Variable | ⭐⭐⭐⭐ (France) |
La certification CISSP reste la plus valorisée à l'international pour les postes de direction. L'OSCP est la référence pour les profils techniques orientés tests d'intrusion. En France, les formations labellisées SecNumedu par l'ANSSI garantissent une reconnaissance institutionnelle.
Cybersecurity France : un écosystème en pleine structuration
La France s'est positionnée comme un acteur majeur de la cybersécurité européenne. Le label France Cybersecurity, décerné par un jury indépendant, distingue les solutions de confiance développées sur le territoire. En 2026, plus de 200 produits et services arborent ce label.
L'écosystème français s'articule autour de plusieurs pôles :
- Le Campus Cyber (La Défense), hub national qui rassemble entreprises, startups, chercheurs et services de l'État
- Les pôles régionaux : Rennes (pôle d'excellence cyber), Toulouse (aéronautique et défense, avec notamment la division cybersecurity Airbus), Lille et Lyon
- L'ANSSI : autorité nationale, à la fois régulateur, certificateur et centre de réponse aux incidents
- Les startups : HarfangLab, Tehtris, CrowdSec, Sekoia.io… la French Cyber est vivante et innovante
Le marché français de la cybersécurité pèse environ 8,5 milliards d'euros en 2026, avec une croissance annuelle de 12 à 15 %. Les perspectives d'emploi sont à l'avenant : le cybersecurity job est l'un des métiers les plus recherchés du numérique, avec des salaires d'entrée autour de 38 000 € bruts annuels et des profils expérimentés dépassant facilement les 80 000 €.
Les enjeux géopolitiques de la cybersécurité en 2026
La cybersécurité ne se limite plus à la protection des systèmes d'information. Elle est devenue un instrument de puissance géopolitique. Les conflits en Ukraine, au Moyen-Orient et les tensions en mer de Chine ont tous une composante cyber significative. Pour approfondir cette dimension, notre analyse de la cyber guerre et de ses enjeux géopolitiques détaille les stratégies des États-nations.
Trois tendances géopolitiques clés en 2026 :
- La militarisation du cyberespace : Les principales puissances (États-Unis, Chine, Russie, Israël, France) disposent de capacités offensives cyber assumées. La doctrine française, formalisée par le COMCYBER, intègre la lutte informatique offensive (LIO).
- La souveraineté numérique : Le recours aux solutions cloud souveraines (SecNumCloud), la maîtrise des infrastructures critiques et la réduction des dépendances aux technologies extra-européennes deviennent des priorités stratégiques.
- La menace quantique : Les ordinateurs quantiques rendront obsolètes une partie des algorithmes de chiffrement actuels. Le NIST a finalisé en 2024 ses premiers standards de cryptographie post-quantique (FIPS 203, 204, 205), et les organisations doivent commencer leur migration dès maintenant.
Bonnes pratiques : un socle de défense accessible à tous
Avant de déployer des solutions sophistiquées, il existe un socle de bonnes pratiques qui bloque 80 % des attaques courantes. Pour les fondamentaux, notre guide cyber security : fondamentaux et bonnes pratiques détaille chaque point.
Voici les mesures prioritaires en 2026 :
- MFA systématique : L'authentification multifacteur doit couvrir tous les comptes, pas seulement les comptes admin. Privilégiez les clés FIDO2/passkeys aux SMS.
- Gestion des patchs : Appliquer les correctifs critiques dans un délai de 72 heures. Automatisez autant que possible.
- Sauvegardes 3-2-1-13 copies, 2 supports différents, 1 hors site, 1 immuable (non modifiable même par un admin compromis).
- Segmentation réseau : Cloisonner les environnements pour limiter les mouvements latéraux.
- Sensibilisation continue : Pas une formation annuelle PowerPoint, mais des micro-exercices réguliers (simulations de phishing, quiz mensuels).
- Zero Trust : Ne jamais faire confiance, toujours vérifier. Ce paradigme architectural est devenu le standard de référence.
- Surveillance et détection : Un EDR sur chaque endpoint, idéalement couplé à un SIEM/XDR pour la corrélation des événements.
Le principe fondamental : la cybersécurité est un processus continu, pas un projet avec une date de fin. Les organisations les plus résilientes sont celles qui intègrent la sécurité dans leur culture, pas seulement dans leur budget IT.
Pourquoi choisir la cybersécurité : 5 raisons qui dépassent le salaire
Pourquoi la cybersécurité ? Au-delà de la rémunération attractive, voici ce qui pousse de plus en plus de professionnels vers ce domaine :
- L'impact concret : Protéger un hôpital contre un ransomware, c'est potentiellement sauver des vies. Peu de métiers tech offrent ce niveau de sens.
- Le défi intellectuel permanent : Les menaces évoluent chaque jour. L'ennui n'existe pas. Un analyste SOC ne fait jamais deux journées identiques.
- La pénurie de talents : Avec 3,5 millions de postes non pourvus dans le monde, le rapport de force est favorable aux candidats. Le taux de chômage dans la cybersécurité est proche de zéro.
- La diversité des métiers : Pentester, analyste forensique, architecte sécurité cloud, RSSI, consultant GRC, chercheur en vulnérabilités, formateur… Il y a autant de cybersecurity jobs que de profils.
- La dimension internationale : Les compétences cyber sont universelles. Travailler depuis la France pour un client japonais ou une entreprise américaine est monnaie courante.
FAQ : Questions fréquentes sur la cybersécurité
Quelles études pour travailler dans la cybersécurité ?
Les parcours les plus classiques passent par un bac général (spécialités Mathématiques et NSI), suivi d'un BTS CIEL, d'un BUT Réseaux & Télécommunications ou directement d'une école d'ingénieur. Un master spécialisé en cybersécurité (bac+5) ouvre les portes des postes les plus qualifiés. Les reconversions via des bootcamps intensifs de 3 à 6 mois sont également de plus en plus courantes et reconnues, à condition de les compléter par des certifications professionnelles.
Quel langage de programmation apprendre en priorité pour la cybersécurité ?
Python est le langage incontournable : il est utilisé dans le pentesting, l'automatisation, l'analyse forensique et le développement d'outils de sécurité. Complétez avec Bash/PowerShell pour le scripting système, et des bases en C pour comprendre les vulnérabilités bas niveau. Go et Rust montent en puissance pour le développement d'outils performants.
Quels sont les principaux enjeux de la cybersécurité en 2026 ?
Les enjeux sont multiples : protection des données personnelles (RGPD), résilience des infrastructures critiques (NIS2), souveraineté numérique, lutte contre les ransomwares, sécurisation de l'IA (data poisoning, prompt injection), préparation à la menace quantique (migration vers la cryptographie post-quantique) et comblement de la pénurie de talents, plus de 15 000 postes non pourvus en France.
Quelle est la différence entre cybersécurité et sécurité informatique ?
La sécurité informatique (ou sécurité des systèmes d'information) se concentre historiquement sur la protection des infrastructures IT internes. La cybersécurité englobe un périmètre plus large : elle inclut la dimension « cyber », c'est-à-dire les interactions dans le cyberespace, les menaces géopolitiques, l'ingénierie sociale, la sécurité des objets connectés et la composante humaine. En pratique, les deux termes sont souvent utilisés de manière interchangeable.
Combien coûte une cyberattaque pour une PME française ?
Selon les données compilées par l'ANSSI et les assureurs cyber, le coût médian d'une cyberattaque pour une PME française se situe entre 50 000 € et 300 000 €, en incluant les pertes d'exploitation, les frais de remédiation, les pénalités réglementaires et l'atteinte à la réputation. Pour les attaques par ransomware, le coût peut dépasser le million d'euros, et 60 % des PME sévèrement touchées cessent leur activité dans les 18 mois.
Le label France Cybersecurity, c'est quoi exactement ?
Le label France Cybersecurity est un gage de qualité décerné à des produits et services de cybersécurité français évalués par un jury composé d'acteurs institutionnels (ANSSI, DGA) et privés. Il atteste de la fiabilité et de la qualité des solutions, tout en valorisant l'écosystème de la cybersécurité française. En 2026, plus de 200 solutions portent ce label.
Qui utilise la cybersécurité ?
Absolument tous les acteurs connectés : les entreprises (de la startup au CAC 40), les administrations publiques, les hôpitaux, les collectivités territoriales, les forces armées, les opérateurs d'importance vitale (énergie, transports, télécoms), et les particuliers. La directive NIS2 élargit d'ailleurs les obligations de cybersécurité à 18 secteurs d'activité en Europe, confirmant que la cybersécurité est l'affaire de tous.