
Solutions cybersécurité : protégez votre entreprise
Découvrez les meilleures solutions cybersécurité pour entreprise : antivirus, firewall, EDR, SIEM et stratégies pour protéger votre infrastructure.

Qu'est-ce qu'une solution cybersécurité en 2026 ? Bien au-delà du simple antivirus
Avant de plonger dans le vif du sujet, posons les bases. Selon l'ANSSI (Agence nationale de la sécurité des systèmes d'information), la cybersécurité désigne « l'état d'un système d'information qui résiste aux cybermenaces et assure la disponibilité, l'intégrité et la confidentialité des données ». La définition Larousse, plus concise, parle de l'ensemble des moyens utilisés pour assurer la sécurité des systèmes et des données informatiques.
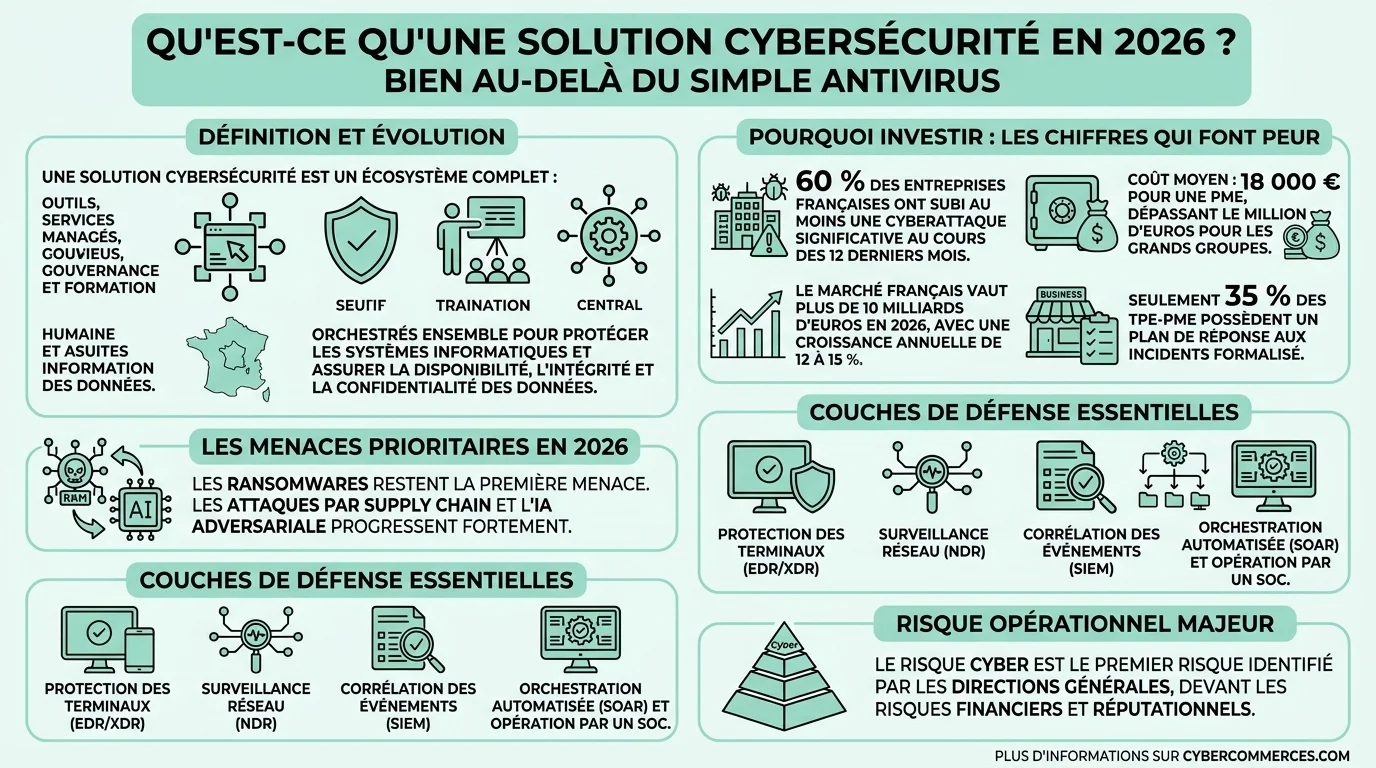
En 2026, une solution cybersécurité ne se résume plus à un logiciel qu'on installe et qu'on oublie. C'est un écosystème complet, outils logiciels, services managés, politiques de gouvernance, formation humaine, orchestré pour protéger un périmètre numérique en constante expansion. Le télétravail hybride, l'explosion des API, le recours massif au cloud multi-tenant et l'émergence de l'IA générative ont redéfini ce que signifie « protéger une entreprise ».
On parle désormais de couches de défense imbriquées : protection des terminaux (EDR/XDR), surveillance des flux réseau (NDR), corrélation des événements de sécurité (SIEM), orchestration automatisée des réponses (SOAR), le tout potentiellement opéré par un SOC (Security Operations Center) interne ou externalisé. Le domaine cybersécurité s'est professionnalisé à une vitesse vertigineuse, et les offres du marché reflètent cette complexité croissante.
Chiffres clés : pourquoi investir dans la cybersécurité n'est plus optionnel
Les données parlent d'elles-mêmes. Selon le dernier panorama de la cybermenace publié par l'ANSSI et les rapports du CESIN, le paysage français est particulièrement tendu :
- 60 % des entreprises françaises déclarent avoir subi au moins une cyberattaque significative au cours des 12 derniers mois (contre 53 % en 2023).
- Le coût moyen d'une cyberattaque pour une PME en France avoisine désormais les 18 000 €, et peut dépasser le million d'euros pour les ETI et grands groupes.
- Le marché français de la cybersécurité pèse plus de 10 milliards d'euros en 2026, avec une croissance annuelle de 12 à 15 %.
- Les ransomwares restent la première menace, mais les attaques par supply chain et l'exploitation d'IA adversariale progressent fortement.
- Seulement 35 % des TPE-PME disposent d'un plan de réponse aux incidents formalisé.
Pourquoi la cybersécurité ? Parce que le risque cyber est devenu le premier risque opérationnel identifié par les directions générales, devant le risque financier et le risque réputationnel. Ne pas investir, c'est accepter une bombe à retardement. Pour suivre les évolutions en temps réel, notre section actualités cybersécurité décrypte chaque semaine les incidents majeurs et les nouvelles menaces.
Répondez à ces 6 questions pour obtenir une estimation de votre posture de sécurité et des recommandations adaptées à votre profil.
Cartographie des solutions : EDR, SIEM, SOC, MSSP, qui fait quoi ?
Le marché de la cybersécurité regorge d'acronymes. Pour un décideur qui cherche à structurer sa défense, il est essentiel de comprendre les différentes catégories de solutions et leur positionnement dans la chaîne de protection.
| Catégorie | Fonction principale | Profil cible | Complexité | Budget indicatif annuel | Open-source disponible ? |
|---|---|---|---|---|---|
| Antivirus / EPP | Détection de malwares connus | TPE / usage personnel | Faible | 30-100 €/poste | ✅ (ClamAV) |
| EDR | Détection et réponse sur endpoints | PME / ETI | Moyenne | 80-250 €/poste | ✅ (Wazuh) |
| XDR | Corrélation multi-sources (réseau, cloud, endpoints) | ETI / GE | Élevée | 15k, 80k € | ❌ |
| SIEM | Collecte et analyse des logs de sécurité | ETI / GE | Élevée | 20k, 150k € | ✅ (ELK, Wazuh) |
| SOC managé | Surveillance 24/7 + réponse aux incidents | ETI / GE | Clé en main | 50k, 300k € | ❌ |
| MSSP | Externalisation complète de la sécurité | Toute taille | Clé en main | Variable (5k, 500k €) | ❌ |
| CASB / SASE | Sécurité du cloud et des accès distants | ETI / GE (multi-cloud) | Élevée | 10k, 60k € | ❌ |
| PAM | Gestion des accès à privilèges | ETI / GE / secteurs régulés | Moyenne | 10k, 50k € | ✅ (Teleport) |
L'enjeu n'est pas de tout déployer, mais de construire une architecture cohérente adaptée à ses risques réels. Un bon service de sécurité informatique commence toujours par un audit de l'existant avant de recommander des briques technologiques.
Choisir sa solution selon sa taille : TPE, PME, ETI, grand groupe
C'est la lacune la plus flagrante des contenus existants sur le sujet : aucun ne propose un véritable guide de sélection par profil d'entreprise. Or, les besoins d'un artisan avec 3 postes et ceux d'une ETI industrielle de 2 000 collaborateurs n'ont rien en commun.
🏠 TPE (1 à 10 salariés), Budget : 500 à 3 000 €/an
Les priorités absolues sont simples mais non négociables :
- Un EDR ou antivirus nouvelle génération sur chaque poste et mobile
- L'activation du MFA (authentification multifacteur) sur tous les comptes critiques : messagerie, banque, cloud
- Une sauvegarde automatisée en 3-2-1 (3 copies, 2 supports, 1 hors site)
- Une sensibilisation basique : reconnaître un phishing, ne pas réutiliser ses mots de passe
🏢 PME (11 à 250 salariés), Budget : 5 000 à 30 000 €/an
La complexité augmente, et la surface d'attaque aussi :
- EDR managé + pare-feu nouvelle génération (NGFW)
- Service MSSP pour une surveillance continue sans recruter en interne
- Tests d'intrusion annuels et campagnes de phishing simulé
- Politique de gestion des correctifs (patch management) automatisée
- Conformité RGPD documentée et plan de réponse aux incidents formalisé
🏦 ETI et grands groupes (250+ salariés), Budget : 50 000 € à plusieurs millions
Le niveau d'exigence est sans commune mesure :
- SOC interne ou externalisé avec surveillance 24/7
- Architecture Zero Trust : ne jamais faire confiance, toujours vérifier
- XDR + SIEM + SOAR pour une détection et réponse orchestrée
- RSSI dédié (ou à temps partagé pour les ETI)
- Conformité NIS2, DORA (secteur financier), certifications ISO 27001
- Programme de cyber résilience intégrant la continuité d'activité
Pour approfondir cette dimension stratégique de rebond après incident, notre guide sur la cyber résilience détaille les méthodologies éprouvées.
Le cadre réglementaire français : NIS2, RGPD, DORA, ce qui change en 2026
C'est peut-être le point le plus sous-estimé par les entreprises : la loi cybersécurité a profondément évolué ces deux dernières années, et l'ignorance n'exonère pas de responsabilité.
| Réglementation | Entrée en application | Qui est concerné ? | Obligations clés | Solution recommandée |
|---|---|---|---|---|
| NIS2 | Transposée en France (2025) | ~15 000 entités (santé, énergie, transports, numérique, alimentation…) | Analyse de risques, notification d'incidents sous 24h, gouvernance cyber au niveau direction | SIEM/SOC, PRI formalisé, formation direction |
| RGPD | En vigueur depuis 2018 | Toute organisation traitant des données personnelles | Protection des données, notification CNIL sous 72h, PIA | Chiffrement, DLP, audit régulier |
| DORA | Janvier 2025 | Secteur financier (banques, assurances, fintech, prestataires TIC critiques) | Tests de résilience, gestion des tiers, reporting incidents ICT | XDR, tests de pénétration avancés, gestion des risques tiers |
| Cyber Resilience Act | Mise en conformité progressive jusqu'à 2027 | Fabricants et éditeurs de produits numériques vendus dans l'UE | Sécurité by design, mises à jour de sécurité, SBOM | DevSecOps, analyse de composition logicielle (SCA) |
Le non-respect de NIS2 peut entraîner des sanctions allant jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial. L'organisme cybersécurité de référence en France, l'ANSSI, est l'autorité de supervision pour la plupart des entités essentielles et importantes au sens de NIS2.
Les acteurs majeurs du marché français : qui sont les leaders cybersécurité ?
Le paysage français de la cybersécurité est riche et structuré autour de plusieurs catégories d'acteurs :
Éditeurs et intégrateurs français
- Thales (ex-Atos cybersecurity products) : après le rachat de la branche Big Data & Sécurité d'Atos en 2024, Thales a intégré les activités d'Atos digital security dans son portefeuille, incluant les solutions de chiffrement souverain, les HSM (Hardware Security Modules) et les offres SOC. L'ancien SOC Atos opère désormais sous la marque Thales.
- Stormshield (filiale d'Airbus) : pare-feux certifiés ANSSI, très présent dans le secteur public
- Wallix : leader européen du PAM (gestion des accès à privilèges)
- Sekoia.io : plateforme XDR/CTI française en forte croissance
- HarfangLab : EDR certifié ANSSI, alternative souveraine aux solutions américaines
Grands intégrateurs et MSSP
- Orange Cyberdefense : le plus gros MSSP européen, avec un réseau de SOC internationaux
- Capgemini : offre cybersécurité intégrée, forte sur le conseil et l'intégration
- Sopra Steria : positionnement secteur public et défense
Pure players internationaux très présents en France
- CrowdStrike, Palo Alto Networks, Fortinet, SentinelOne : ces leaders mondiaux dominent les segments EDR/XDR et NGFW, avec des équipes commerciales et support locales
À noter : la question de la souveraineté numérique influence de plus en plus les choix des entreprises françaises, en particulier dans les secteurs régulés. Opter pour un éditeur qualifié ANSSI ou certifié SecNumCloud n'est plus un luxe mais une exigence réglementaire pour certains contextes.
Cybersécurité : avantages et inconvénients, un regard objectif
Tout exposé sur la cybersécurité serait incomplet sans un bilan honnête des bénéfices et des limites. Car oui, investir dans la cybersécurité comporte aussi des inconvénients qu'il faut anticiper.
Les avantages tangibles
- Protection du chiffre d'affaires : éviter un arrêt d'activité de plusieurs jours, voire semaines
- Conformité réglementaire : éviter les sanctions CNIL, NIS2, DORA
- Confiance des clients et partenaires : un label de sécurité (ISO 27001, SOC 2) est devenu un avantage concurrentiel
- Réduction du coût des incidents : le coût de la prévention est toujours inférieur à celui de la remédiation
- Protection de la propriété intellectuelle : brevets, données R&D, secrets commerciaux
Les inconvénients à ne pas ignorer
- Coût non négligeable : les solutions professionnelles représentent un investissement significatif, surtout pour les PME
- Complexité opérationnelle : empiler les outils sans stratégie crée de la « fatigue d'alerte » et des faux positifs
- Pénurie de talents : recruter un analyste SOC ou un RSSI en France reste extrêmement difficile en 2026, l'Atos cybersécurité recrutement illustre bien cette tension, avec des centaines de postes ouverts chez les grands intégrateurs
- Frictions utilisateur : le MFA, les politiques de mots de passe complexes, les restrictions d'accès peuvent freiner la productivité si mal implémentés
- Faux sentiment de sécurité : une offre cybersécurité sophistiquée ne protège jamais à 100 %. Le risque zéro n'existe pas
Comment entrer en cybersécurité : parcours, compétences, organismes de formation
Pourquoi choisir la cybersécurité comme carrière ? Parce que c'est l'un des rares secteurs où le taux de chômage est proche de zéro, les salaires sont attractifs (35 à 80k € selon l'expérience et la spécialisation) et les missions ont un impact concret.
Les voies d'accès principales
- Formation initiale : écoles d'ingénieurs (ENSIBS, ESIEA, EPITA), masters spécialisés (Université de Rennes, Paris-Saclay), BUT informatique parcours cybersécurité
- Reconversion professionnelle : bootcamps certifiants (Jedha, Ironhack, OpenClassrooms), formations ANSSI gratuites (MOOC SecNumacadémie)
- Certifications professionnelles : CompTIA Security+, CEH (Certified Ethical Hacker), CISSP, OSCP pour les profils offensifs
- Autoformation : plateformes comme TryHackMe, HackTheBox, Root-Me, puis participation à des CTF (Capture The Flag)
Les métiers qui recrutent le plus en 2026
- Analyste SOC (niveau 1, 2, 3)
- Ingénieur sécurité cloud
- Consultant GRC (Gouvernance, Risques, Conformité)
- Pentester / auditeur technique
- RSSI (Responsable de la sécurité des systèmes d'information)
- Architecte sécurité Zero Trust
Chaque organisme cybersécurité de formation reconnu par l'ANSSI figure dans le catalogue des formations labellisées SecNumedu. C'est un gage de qualité pour les recruteurs.
L'IA défensive et offensive : la nouvelle donne des solutions cyber
Impossible de parler de solution cybersécurité en 2026 sans évoquer l'intelligence artificielle. Elle transforme les deux côtés de l'échiquier :
Côté défenseur, l'IA permet une détection comportementale des anomalies en temps réel, une réduction drastique des faux positifs dans les SIEM, et une automatisation de la réponse aux incidents de premier niveau. Des solutions comme Microsoft Security Copilot, CrowdStrike Charlotte AI ou Google Cloud SecOps intègrent nativement des LLM spécialisés pour assister les analystes SOC.
Côté attaquant, l'IA générative démocratise la création de phishing ultra-convaincant, de deepfakes vocaux et vidéo pour l'ingénierie sociale, et de malwares polymorphes capables de contourner les signatures traditionnelles. Le rapport ANSSI 2026 confirme une hausse de 40 % des tentatives de phishing assistées par IA par rapport à l'année précédente.
Le vrai différenciateur en 2026 n'est plus d'avoir de l'IA dans sa solution, mais de savoir comment elle est entraînée, sur quelles données, et avec quel niveau de transparence. Les solutions souveraines, entraînées sur des données européennes et conformes au AI Act, gagnent du terrain.
Construire sa feuille de route cyber : les 5 étapes incontournables
Plutôt qu'une liste de courses technologique, voici une méthodologie pragmatique pour structurer son approche :
- Cartographier ses actifs et ses risques : Identifier les données critiques, les systèmes exposés, les dépendances tierces. Un audit initial est indispensable.
- Prioriser selon l'impact business : Tous les risques ne se valent pas. Un ransomware sur l'ERP est plus grave qu'un défacement du site vitrine. Utilisez une matrice risques/impacts.
- Déployer les fondamentaux : MFA, EDR, sauvegardes, patch management. Ces quatre piliers couvrent 80 % des vecteurs d'attaque courants.
- Structurer la gouvernance : Nommer un référent sécurité (même à temps partiel), rédiger une politique de sécurité, former les collaborateurs régulièrement.
- Mesurer et itérer : Tests d'intrusion annuels, exercices de crise, revue des indicateurs (MTTD, MTTR), ajustement des solutions. La cyber résilience se construit dans la durée, pas en un sprint.
Les erreurs qui plombent votre cybersécurité (et que presque tout le monde commet)
Après avoir accompagné des dizaines de projets, certains patterns d'échec reviennent systématiquement :
- Empiler les outils sans intégration : 12 solutions qui ne communiquent pas entre elles créent des angles morts, pas de la sécurité
- Négliger le facteur humain : 85 % des brèches impliquent une erreur humaine. La technologie sans formation est un investissement gâché
- Sous-estimer la supply chain : vos fournisseurs, éditeurs et prestataires sont autant de portes d'entrée potentielles. Exigez des garanties contractuelles
- Reporter la conformité réglementaire : attendre un contrôle CNIL ou une mise en demeure NIS2 pour réagir coûte toujours plus cher
- Ne jamais tester son plan de réponse aux incidents : un PRI non testé est un PRI qui échouera le jour J
- Confondre assurance cyber et cybersécurité : l'assurance indemnise après l'incident, elle ne le prévient pas. Les deux sont complémentaires, jamais substituables
Questions fréquentes sur les solutions cybersécurité
Quelle est la définition exacte de la cybersécurité ?
La cybersécurité désigne l'ensemble des techniques, processus et pratiques visant à protéger les systèmes informatiques, les réseaux et les données contre les accès non autorisés, les attaques et les dommages. L'ANSSI la définit comme « l'état d'un système d'information qui résiste aux cybermenaces ». Elle englobe la sécurité des réseaux, des applications, des données, la gestion des identités et la réponse aux incidents.
Quel est le coût moyen d'une solution cybersécurité pour une PME ?
En 2026, une PME française de 20 à 100 salariés peut s'attendre à un budget annuel compris entre 5 000 et 30 000 € pour une protection sérieuse. Ce montant inclut un EDR managé (80-200 €/poste/an), un service MSSP basique, des campagnes de sensibilisation et un test d'intrusion annuel. Le coût varie fortement selon le secteur d'activité et les exigences réglementaires applicables.
Quelle différence entre un antivirus, un EDR et un XDR ?
L'antivirus classique détecte les menaces connues par signatures. L'EDR (Endpoint Detection and Response) va plus loin en analysant le comportement des processus sur chaque poste, permettant de détecter des menaces inconnues et d'y répondre automatiquement. Le XDR (Extended Detection and Response) agrège les données de multiples sources, endpoints, réseau, cloud, messagerie, pour offrir une vision corrélée et une réponse unifiée. Plus on monte en gamme, plus la couverture est large mais plus la complexité (et le coût) augmente.
Faut-il externaliser sa cybersécurité auprès d'un MSSP ?
L'externalisation vers un MSSP (Managed Security Services Provider) est pertinente pour les organisations qui n'ont pas les ressources internes pour opérer un SOC 24/7. C'est le cas de la plupart des PME et de nombreuses ETI. Les avantages : expertise mutualisée, veille permanente, coûts prévisibles. Les limites : dépendance au prestataire, nécessité de bien cadrer le périmètre et les SLA, moindre connaissance du contexte métier par le prestataire.
Quels sont les inconvénients majeurs de la cybersécurité ?
Les principaux inconvénients sont le coût d'investissement (parfois jugé disproportionné par les petites structures), la complexité de mise en œuvre et de maintien, les frictions imposées aux utilisateurs (MFA, restrictions d'accès), la pénurie chronique de professionnels qualifiés, et le faux sentiment de sécurité qu'une solution technologique peut procurer. La cybersécurité est un processus continu, pas un produit qu'on achète une fois.
Quelles certifications viser pour entrer dans le domaine cybersécurité ?
Pour les débutants, CompTIA Security+ est le point d'entrée standard reconnu internationalement. Les profils intermédiaires visent le CEH (Certified Ethical Hacker) ou le CySA+. Les seniors se tournent vers le CISSP ou le CISM. Pour les passionnés de sécurité offensive, l'OSCP est la référence. En France, le label SecNumedu de l'ANSSI certifie la qualité des formations initiales.
Comment les PME peuvent-elles se conformer à NIS2 concrètement ?
NIS2 impose aux entités concernées une analyse de risques formalisée, la mise en place de mesures techniques et organisationnelles proportionnées, la notification des incidents significatifs sous 24h, et une responsabilité de la direction. Concrètement, une PME doit : réaliser un audit de maturité, déployer les fondamentaux (EDR, MFA, sauvegardes, PRI), former sa direction aux enjeux cyber, et documenter l'ensemble de sa démarche. L'accompagnement par un prestataire qualifié PASSI de l'ANSSI est recommandé.