
Cyber résilience : construire une défense robuste
Stratégies concrètes pour anticiper les cyberattaques, maintenir vos activités en cas d'incident et renforcer votre posture de cyber résilience.

Cyber résilience : bien plus qu'un buzzword, une question de survie numérique
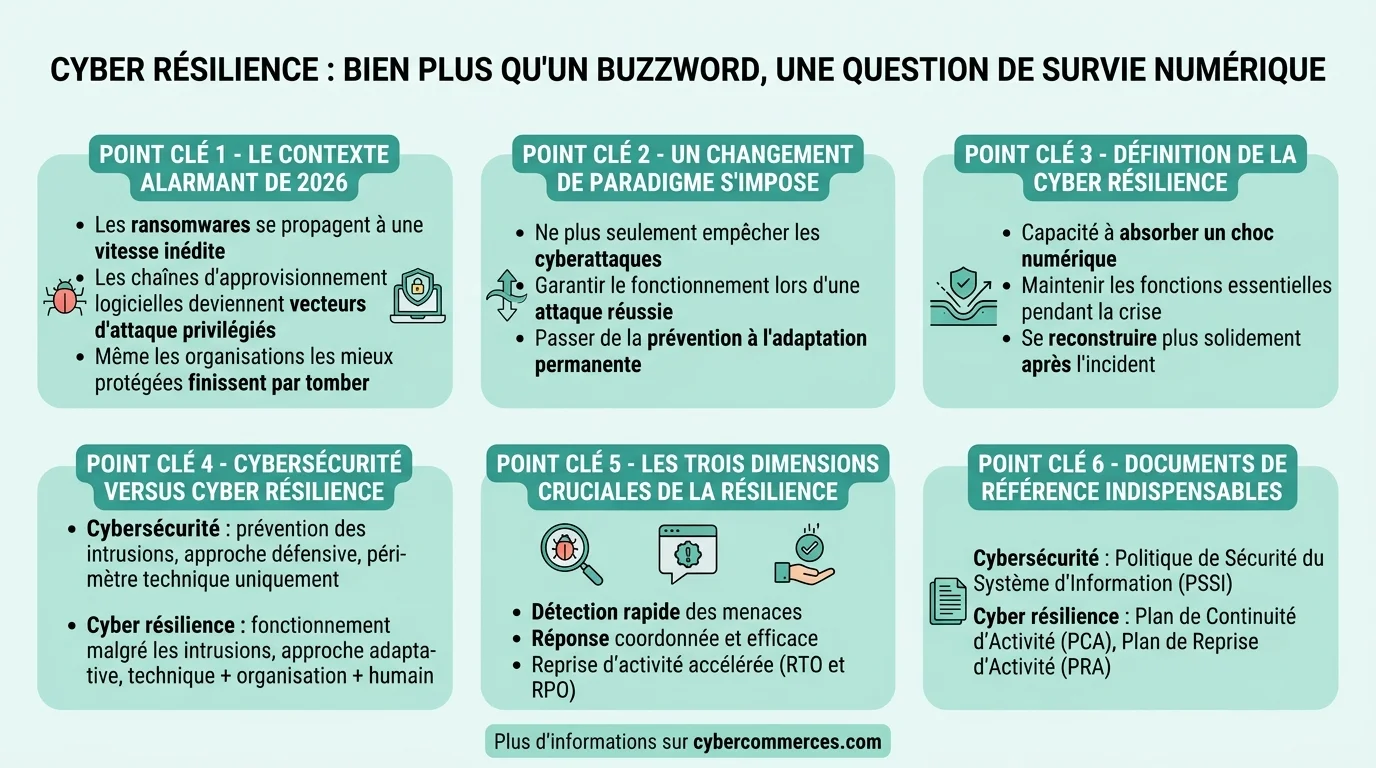
En mai 2026, le paysage numérique français ressemble à un champ de bataille permanent. Les ransomwares se propagent à une vitesse inédite, les chaînes d'approvisionnement logicielles sont devenues des vecteurs d'attaque privilégiés, et même les organisations les mieux protégées finissent par tomber. Face à ce constat implacable, un changement de paradigme s'impose : il ne s'agit plus seulement d'empêcher les cyberattaques, mais de garantir que l'organisation continue de fonctionner quand, et non « si », une attaque réussit.
C'est précisément ce que recouvre la cyber résilience. Là où la cybersécurité érige des murailles, la cyber résilience apprend à vivre avec la brèche. Elle formalise la capacité d'un système d'information, et de l'organisation qui en dépend, à absorber un choc, à maintenir ses fonctions essentielles et à se reconstruire plus solidement. Ce concept, encore flou pour beaucoup de décideurs, est pourtant devenu le pilier stratégique autour duquel s'articulent les nouvelles réglementations européennes, les recommandations de l'ANSSI et les bonnes pratiques du NIST.
Dans cet article, nous allons démystifier la résilience numérique sous tous ses angles : définition précise, distinction avec la cybersécurité classique, cadre réglementaire (Cyber Resilience Act), menaces concrètes comme le ransomware, et surtout un plan d'action adapté à chaque taille d'entreprise.
Cybersécurité versus cyber résilience : la nuance qui change tout
On confond souvent ces deux termes, et c'est normal : ils partagent un terrain commun. Mais la différence est fondamentale. La cybersécurité désigne l'ensemble des moyens techniques, organisationnels et humains déployés pour protéger les systèmes d'information contre les accès non autorisés, les modifications et les destructions. Son objectif : empêcher l'attaque de réussir.
La cyber résilience, elle, part d'un postulat plus humble et plus réaliste : aucune défense n'est infaillible. Elle englobe donc la cybersécurité mais y ajoute trois dimensions cruciales, la détection rapide, la réponse coordonnée et la reprise d'activité. L'objectif n'est plus uniquement d'empêcher la brèche, mais de minimiser son impact et d'accélérer le retour à la normale.
| Critère | Cybersécurité | Cyber résilience |
|---|---|---|
| Objectif principal | Prévenir les intrusions | Fonctionner malgré les intrusions |
| Posture | Défensive | Adaptative |
| Périmètre | Technique (pare-feu, EDR, SIEM) | Technique + organisationnel + humain |
| Métriques clés | Taux de détection, nombre de vulnérabilités corrigées | RTO (Recovery Time Objective), RPO (Recovery Point Objective) |
| Analogie | Le système immunitaire | La capacité à guérir et à s'adapter |
| Documents associés | Politique de sécurité (PSSI) | PCA (Plan de Continuité d'Activité), PRA (Plan de Reprise d'Activité) |
En résumé, la cybersécurité est une composante de la cyber résilience, pas son synonyme. Une entreprise peut avoir d'excellentes défenses et s'effondrer au premier incident majeur faute de plan de reprise. Inversement, une organisation modestement équipée mais dotée d'un PRA testé et d'une culture de la résilience peut reprendre son activité en quelques heures. Si vous souhaitez approfondir les fondations techniques sur lesquelles repose cette stratégie, notre guide complet sur les services de sécurité informatique détaille les briques essentielles à maîtriser.
Évaluez votre niveau de cyber résilience en 2 minutes
Répondez honnêtement à ces 7 questions pour obtenir une estimation de votre maturité en résilience numérique.
Les cinq piliers d'un cadre de cyber résilience robuste
Le cyber resilience framework le plus largement adopté s'inspire du NIST Cybersecurity Framework, adapté pour intégrer la dimension « reprise ». Il s'articule autour de cinq piliers complémentaires :
- Identifier : Cartographier les actifs critiques, les dépendances numériques, les flux de données et les risques associés. Sans cette vision claire, impossible de prioriser les efforts.
- Protéger : Déployer les mesures préventives : contrôle d'accès, chiffrement, segmentation réseau, gestion des correctifs. C'est le domaine traditionnel de la cybersécurité.
- Détecter : Mettre en place une surveillance continue (SIEM, XDR, SOC) pour repérer les comportements anormaux avant qu'ils ne dégénèrent en crise.
- Répondre : Activer un plan de réponse à incident structuré : isolation des systèmes compromis, communication de crise, notification réglementaire, investigation forensique.
- Reprendre : Restaurer les services selon les priorités définies (RTO/RPO), tirer les leçons de l'incident et renforcer le dispositif. C'est ici que le PCA et le PRA entrent en jeu.
Chaque pilier alimente le suivant dans une boucle d'amélioration continue. Une entreprise qui investit massivement dans la protection (pilier 2) mais néglige la détection (pilier 3) et la reprise (pilier 5) n'est pas cyber résiliente : elle est simplement bien protégée… jusqu'au prochain zero-day.
Ransomware : l'ennemi public numéro un de la résilience numérique
Impossible de parler de cyber résilience sans aborder en profondeur le ransomware, cette famille de logiciels malveillants qui représente aujourd'hui la menace la plus destructrice pour les organisations de toutes tailles.
Ransomware : définition et mécanisme
Un ransomware (ou rançongiciel) est un programme malveillant qui chiffre les fichiers d'un système informatique et exige le paiement d'une rançon, généralement en cryptomonnaie, en échange de la clé de déchiffrement. Les variantes modernes pratiquent la « double extorsion » : elles exfiltrent les données avant de les chiffrer, menaçant de les publier en cas de non-paiement.
Comment se propage un ransomware ?
Les vecteurs de propagation se sont diversifiés et sophistiqués :
- Phishing ciblé (spear phishing) : Un e-mail personnalisé contenant une pièce jointe piégée ou un lien vers un site compromis. C'est encore le vecteur numéro un en 2026.
- Exploitation de vulnérabilités : Les failles non corrigées dans les logiciels exposés à Internet (VPN, serveurs Exchange, appliances réseau) restent une porte d'entrée majeure.
- Supply chain compromise : L'attaquant compromet un fournisseur de logiciel pour injecter du code malveillant dans une mise à jour légitime.
- Accès RDP exposés : Les serveurs avec le protocole Remote Desktop Protocol accessible sur Internet, souvent avec des identifiants faibles.
- Mouvement latéral : Une fois dans le réseau, le ransomware exploite des outils légitimes (PowerShell, PsExec, WMI) pour se propager de machine en machine.
Comment se débarrasser d'un ransomware ?
La réponse dépend de votre niveau de préparation préalable. Voici la séquence recommandée par l'ANSSI :
- Isoler immédiatement les systèmes infectés du réseau (déconnexion physique, désactivation Wi-Fi).
- Ne pas payer la rançon : Le paiement ne garantit pas la récupération des données et finance l'écosystème criminel.
- Notifier les autorités : Dépôt de plainte et signalement sur la plateforme cybermalveillance.gouv.fr.
- Identifier la souche : Des outils comme ID Ransomware ou No More Ransom peuvent aider à identifier le ransomware et parfois fournir un déchiffreur gratuit.
- Restaurer depuis des sauvegardes saines : C'est ici que les sauvegardes immuables et hors ligne prennent toute leur valeur.
- Analyser l'incident : Investigation forensique pour comprendre le vecteur d'entrée, la chronologie de l'attaque et les données potentiellement exfiltrées.
Les cas emblématiques ne manquent pas pour illustrer la nécessité de cette préparation. Des incidents comme celui qui a touché Sopra Steria démontrent qu'aucune organisation, quelle que soit sa taille ou son expertise, n'est à l'abri. La différence entre un incident maîtrisé en quelques jours et une paralysie de plusieurs semaines réside presque toujours dans la qualité du plan de reprise.
Le Cyber Resilience Act : ce que change le règlement européen en 2026
Le Cyber Resilience Act (CRA) est un règlement européen qui impose, pour la première fois, des exigences de cybersécurité obligatoires pour tous les produits comportant des éléments numériques commercialisés dans l'Union européenne. Son entrée en application progressive, débutée en juin 2026, représente un tournant majeur.
Concrètement, le CRA impose le principe de security by design : les fabricants doivent intégrer la sécurité dès la conception du produit et assurer un suivi des vulnérabilités tout au long de son cycle de vie. Les obligations incluent :
- La réalisation d'évaluations de risque documentées avant la mise sur le marché.
- La fourniture de mises à jour de sécurité gratuites pendant toute la durée de vie prévue du produit.
- Le signalement des vulnérabilités activement exploitées à l'ENISA sous 24 heures.
- La transparence via une nomenclature logicielle (SBOM, Software Bill of Materials).
Ce règlement transforme la cyber résilience d'un choix stratégique en une obligation légale. Pour les entreprises qui utilisent ces produits, c'est aussi l'assurance d'un écosystème numérique mieux sécurisé, à condition de vérifier la conformité de leurs fournisseurs.
Panorama des logiciels malveillants au-delà du ransomware
Le ransomware monopolise l'attention médiatique, mais la résilience cybersécurité doit prendre en compte l'ensemble du spectre des menaces. Voici les principales familles de logiciels malveillants actives en 2026 :
| Type de malware | Comportement | Impact principal |
|---|---|---|
| Ransomware | Chiffrement des fichiers, demande de rançon | Paralysie opérationnelle, perte de données |
| Infostealer | Vol de credentials, cookies, données bancaires | Usurpation d'identité, accès initial pour d'autres attaques |
| Wiper | Destruction irréversible des données | Sabotage pur, aucune possibilité de récupération |
| RAT (Remote Access Trojan) | Prise de contrôle à distance du poste | Espionnage, exfiltration, mouvement latéral |
| Botnet | Recrutement de machines pour des attaques DDoS | Dégradation de performance, responsabilité juridique |
| Rootkit | Dissimulation de la présence de l'attaquant au niveau système | Persistance longue durée, difficulté de détection |
| Loader/Dropper | Téléchargement et exécution d'autres malwares | Premier maillon de la chaîne d'infection |
Un virus informatique classique se distingue par sa capacité à se répliquer en s'attachant à des fichiers ou programmes légitimes. Contrairement au ransomware qui cherche un gain financier immédiat, certains malwares comme les wipers ou les RATs poursuivent des objectifs de sabotage ou d'espionnage à long terme. Cette diversité des menaces renforce la nécessité d'une approche résiliente plutôt que purement défensive.
Stratégie de cyber résilience par profil d'entreprise
Une start-up de 15 personnes et un groupe du CAC 40 ne partagent ni les mêmes ressources, ni les mêmes contraintes. Voici des recommandations adaptées à chaque profil :
PME : pragmatisme et priorisation
Les PME sont souvent les plus vulnérables car elles dépendent autant du numérique que les grandes structures, sans disposer des mêmes budgets. Une interruption de quelques jours peut mettre en péril la facturation, la production et la relation client. Priorités :
- Mettre en place des sauvegardes immuables hors site (cloud sécurisé ou bandes déconnectées).
- Souscrire une assurance cyber avec couverture ransomware et assistance en réponse à incident.
- Former tous les collaborateurs au phishing via des campagnes de simulation trimestrielles.
- Externaliser la détection auprès d'un SOC managé : bien plus abordable qu'un SOC interne.
- Rédiger un PRA simplifié avec des RTO/RPO réalistes et le tester au moins une fois par an.
ETI : structuration et gouvernance
Les entreprises de taille intermédiaire doivent franchir un palier organisationnel :
- Nommer un RSSI dédié (ou un responsable sécurité rattaché à la direction générale).
- Mener des exercices de crise impliquant la direction, le juridique, la communication et l'IT.
- Segmenter le réseau et déployer une solution XDR pour corréler les alertes sur l'ensemble du SI.
- Cartographier les dépendances fournisseurs et exiger des garanties contractuelles de cybersécurité.
Grandes entreprises : excellence et conformité
Au-delà de la NIS2, le CRA et les régulations sectorielles (DORA pour la finance), les grandes organisations doivent viser l'excellence opérationnelle :
- SOC interne ou hybride avec capacités de threat hunting proactif.
- Red team exercises réguliers pour tester les défenses en conditions réelles.
- Intégration de la cyber résilience dans la gouvernance d'entreprise (reporting au comité d'audit).
- Programme de cyber range pour entraîner les équipes sur des scénarios réalistes.
La résilience au sens large : de Cyrulnik au numérique
Le concept de résilience n'est pas né dans un datacenter. Boris Cyrulnik l'a popularisé en psychologie pour décrire la capacité d'un individu à se reconstruire après un traumatisme. Ce parallèle n'est pas anodin : dans les deux cas, la résilience ne signifie pas l'absence de dommage, mais la capacité à rebondir.
La résilience numérique transpose cette idée aux organisations et à leurs systèmes d'information. Elle implique une acceptation lucide de la vulnérabilité, aucun système n'est invulnérable, et un investissement dans les capacités d'adaptation. Comme en psychologie, la préparation (les « facteurs de protection ») joue un rôle déterminant : plus une organisation a travaillé ses scénarios de crise en amont, plus sa réponse sera rapide et efficace le jour J.
Des acteurs comme Accenture ont formalisé cette approche dans leurs offres de conseil, insistant sur le fait que la cyber-résilience est un enjeu de direction générale, pas uniquement un problème technique confié au département IT.
Les indicateurs de pilotage incontournables : RTO, RPO et au-delà
Mesurer la cyber résilience suppose de définir des indicateurs clairs et partagés avec la direction. Les deux métriques fondamentales sont :
- RTO (Recovery Time Objective) : Le délai maximal acceptable entre l'incident et la reprise de l'activité. Un RTO de 4 heures signifie que vos systèmes critiques doivent être opérationnels dans ce délai.
- RPO (Recovery Point Objective) : La quantité maximale de données que l'organisation accepte de perdre. Un RPO de 1 heure implique des sauvegardes au moins toutes les heures.
Mais ces deux indicateurs ne suffisent pas. Voici un tableau élargi des métriques de cyber résilience :
| Indicateur | Description | Cible recommandée |
|---|---|---|
| MTTD (Mean Time To Detect) | Temps moyen pour détecter un incident | < 24h (idéalement < 1h) |
| MTTR (Mean Time To Respond) | Temps moyen pour contenir l'incident | < 4h |
| RTO | Délai de reprise d'activité | Variable selon la criticité du service |
| RPO | Perte de données tolérable | Variable (0 pour les services financiers) |
| Taux de réussite des restaurations | % de restaurations de sauvegarde réussies lors des tests | 100% |
| Fréquence des exercices de crise | Nombre d'exercices par an | ≥ 2 par an |
Le piège classique : définir des RTO/RPO ambitieux sans jamais les tester. Un PRA non testé est un PRA qui ne fonctionne pas. L'exercice régulier, au moins semestriel, est le seul moyen de valider que vos objectifs sont atteignables dans les conditions réelles d'un incident.
Construire une culture de la résilience : le facteur humain
La technologie ne représente qu'une facette de la cyber résilience. Le facteur humain reste le maillon le plus fragile, et le plus puissant. Selon le rapport DBIR de Verizon, plus de 60 % des brèches impliquent un élément humain (erreur, négligence ou manipulation sociale).
Construire une culture de la résilience numérique passe par plusieurs leviers :
- La formation continue : Pas une session annuelle oubliée le lendemain, mais un programme récurrent intégré au quotidien professionnel.
- Les simulations réalistes : Campagnes de phishing simulées, exercices de crise « surprise », scénarios dégradés.
- La communication transparente : Les collaborateurs doivent se sentir libres de signaler un comportement suspect sans crainte de sanction.
- L'implication de la direction : La cyber résilience est un sujet de comité de direction, pas un rapport trimestriel lu en diagonale.
- Le retour d'expérience systématique : Chaque incident, même mineur, doit donner lieu à une analyse post-mortem partagée.
Ce travail de fond transforme chaque employé en capteur de menaces et en acteur de la résilience. C'est aussi la dimension la moins coûteuse et la plus rentable d'une stratégie de cyber résilience.
Feuille de route 2026 : passer de la théorie à l'action
Voici une progression réaliste pour structurer votre démarche de cyber résilience, quel que soit votre point de départ :
Mois 1-2 : Cartographier vos actifs critiques, identifier vos dépendances numériques, définir RTO et RPO pour chaque service métier. Réaliser un audit de vos services de sécurité informatique existants.
Mois 3-4 : Rédiger (ou mettre à jour) votre PCA et PRA. Mettre en place des sauvegardes immuables. Déployer une solution de détection (EDR/XDR).
Mois 5-6 : Mener un premier exercice de crise tabletop avec les parties prenantes clés. Lancer un programme de sensibilisation au phishing.
Mois 7-9 : Tester réellement votre PRA (restauration complète d'un environnement critique). Évaluer votre conformité au CRA si vous êtes fabricant/éditeur.
Mois 10-12 : Formaliser les retours d'expérience, ajuster les procédures, planifier le cycle suivant. Intégrer les indicateurs de résilience dans le reporting de direction.
L'essentiel est d'avancer par itérations. Un plan imparfait testé vaut infiniment mieux qu'un plan parfait rangé dans un tiroir.
Questions fréquentes sur la cyber résilience
Quel énoncé décrit le mieux la cybersécurité ?
La cybersécurité désigne l'ensemble des mesures techniques, organisationnelles et humaines visant à protéger les systèmes d'information, les réseaux et les données contre les accès non autorisés, les modifications malveillantes et les destructions. Elle couvre la prévention, la détection et la réponse aux menaces numériques. La cyber résilience englobe la cybersécurité mais y ajoute la capacité à maintenir les opérations et à se relever après un incident.
Quelle est la différence entre cybersécurité et cyber résilience ?
La cybersécurité cherche à empêcher les attaques de réussir. La cyber résilience accepte que certaines attaques réussiront et se concentre sur la capacité de l'organisation à continuer de fonctionner, à minimiser l'impact et à reprendre rapidement une activité normale. En pratique, la cybersécurité est un sous-ensemble de la cyber résilience.
Qu'est-ce qu'une attaque de type ransomware et comment fonctionne-t-elle ?
Un ransomware est un logiciel malveillant qui s'infiltre dans un système (généralement via phishing ou exploitation de vulnérabilité), chiffre les fichiers avec un algorithme cryptographique puissant et affiche une demande de rançon. Les versions modernes exfiltrent les données avant le chiffrement pour exercer une double pression. Le paiement ne garantit ni la récupération des données ni l'absence de récidive.
Qu'est-ce que le Cyber Resilience Act (CRA) ?
Le CRA est un règlement européen qui impose des exigences de cybersécurité obligatoires pour tous les produits contenant des éléments numériques vendus dans l'UE. Il exige le security by design, la gestion des vulnérabilités tout au long du cycle de vie et le signalement rapide des failles exploitées. Son application progressive a débuté en juin 2026.
Quels sont les indicateurs clés pour mesurer la cyber résilience (RTO, RPO) ?
Le RTO (Recovery Time Objective) définit le délai maximal acceptable pour restaurer un service après un incident. Le RPO (Recovery Point Objective) fixe la quantité maximale de données qu'on accepte de perdre. À ces métriques s'ajoutent le MTTD (temps moyen de détection), le MTTR (temps moyen de réponse) et le taux de réussite des restaurations de sauvegarde.
Comment mettre en place un plan de cyber résilience pour une PME avec un budget limité ?
Commencez par les fondamentaux : sauvegardes immuables hors site, formation des collaborateurs au phishing, PRA simplifié avec des RTO/RPO réalistes. Externalisez la détection via un SOC managé (accessible dès quelques centaines d'euros par mois). Souscrivez une assurance cyber. Testez votre PRA au moins une fois par an. Ces mesures couvrent l'essentiel sans nécessiter un investissement massif.
Qu'est-ce que la résilience numérique au sens large ?
La résilience numérique désigne la capacité d'un système d'information, et de l'organisation qui en dépend, à résister à des perturbations (cyberattaques, pannes, catastrophes naturelles), à maintenir ses fonctions essentielles pendant la crise et à revenir à un état de fonctionnement satisfaisant. Ce concept s'inspire de la résilience en psychologie, popularisée par Boris Cyrulnik, appliquée au monde technologique.