
Services de sécurité informatique : guide complet
Services de sécurité informatique : audit, protection réseau, surveillance des menaces et réponse aux incidents pour protéger efficacement votre entreprise.

Comprendre ce qu'est réellement un service de sécurité informatique en 2026
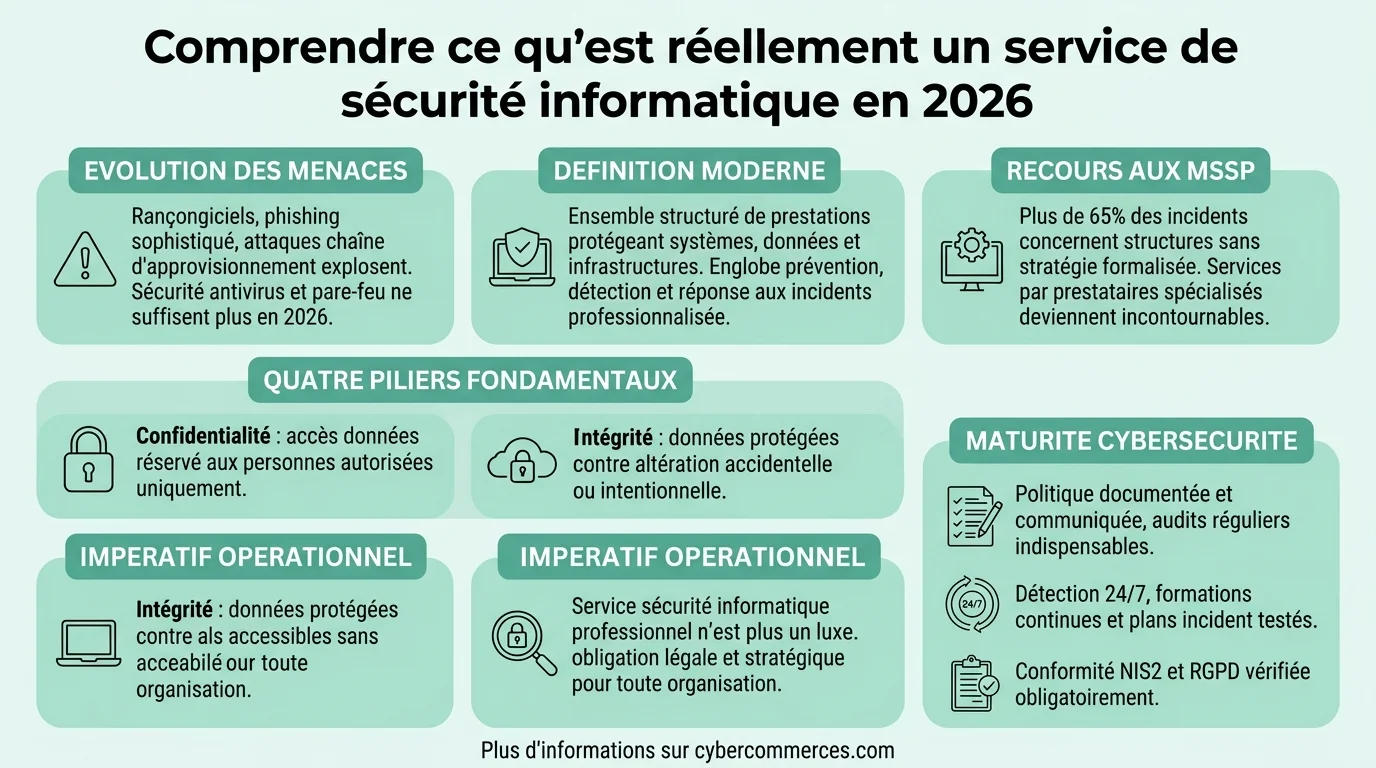
Face à l'explosion des cybermenaces, rançongiciels, phishing sophistiqué, attaques par chaîne d'approvisionnement, la notion de service de sécurité informatique s'est profondément transformée. On ne parle plus simplement d'installer un antivirus ou de configurer un pare-feu. En 2026, un service de sécurité informatique désigne un ensemble structuré de prestations visant à protéger les systèmes d'information, les données et les infrastructures numériques d'une organisation contre les menaces internes et externes.
Ces services englobent aussi bien la prévention (audits, formations, durcissement des configurations) que la détection (surveillance en temps réel, analyse comportementale) et la réponse aux incidents (forensics, plans de reprise). Ils sont délivrés soit par des équipes internes, soit, et c'est de plus en plus fréquent, par des prestataires spécialisés appelés MSSP (Managed Security Service Providers).
Selon l'ANSSI, plus de 65 % des incidents de sécurité déclarés en France en 2025 concernaient des structures n'ayant jamais formalisé de stratégie de cybersécurité. Le recours à un service de sécurité informatique professionnel n'est plus un luxe, c'est un impératif opérationnel.
Les trois principes fondamentaux qui gouvernent toute la discipline
Avant de plonger dans les offres concrètes, il faut maîtriser les concepts fondamentaux de la sécurité informatique. Tout repose sur la triade CIA, non, rien à voir avec l'agence américaine, qui structure l'ensemble des mécanismes de protection :
- Confidentialité : seules les personnes autorisées accèdent aux données. Chiffrement, gestion des identités et contrôle d'accès en sont les piliers.
- Intégrité : les données ne sont ni altérées ni corrompues, que ce soit accidentellement ou intentionnellement. Les signatures numériques et les checksums jouent ici un rôle central.
- Disponibilité : les systèmes et les données restent accessibles quand on en a besoin. Cela passe par la redondance, les plans de continuité et la protection contre les attaques DDoS.
À ces trois piliers historiques, on ajoute désormais un quatrième facteur devenu incontournable : la traçabilité (ou imputabilité). Pouvoir reconstituer précisément qui a fait quoi, quand et comment, est essentiel pour les enquêtes post-incident et la conformité réglementaire. Ces quatre facteurs de la sécurité informatique, confidentialité, intégrité, disponibilité, traçabilité, constituent le socle sur lequel reposent tous les protocoles de sécurité informatique modernes.
Les différents types de services de sécurité informatique décryptés
L'offre de service en sécurité informatique est vaste, et s'y retrouver peut s'avérer complexe. Voici les principales catégories de services que l'on retrouve sur le marché en 2026, chacune répondant à un objectif de la sécurité informatique spécifique :
Services préventifs
- Audit de sécurité : évaluation complète de l'architecture, des configurations et des processus pour identifier les vulnérabilités.
- Test d'intrusion (pentest) : simulation d'attaque réelle pour mesurer la résistance effective des systèmes.
- Formation et sensibilisation : programmes destinés aux collaborateurs pour réduire le facteur humain, premier vecteur d'attaque.
- Durcissement des systèmes (hardening) : optimisation des configurations pour réduire la surface d'attaque.
Services de détection et surveillance
- SOC managé (Security Operations Center) : centre de surveillance externalisé qui analyse en continu les événements de sécurité.
- SIEM (Security Information and Event Management) : collecte et corrélation des journaux d'événements pour détecter les anomalies.
- EDR/XDR (Endpoint/Extended Detection & Response) : protection avancée des postes de travail et des terminaux.
Services réactifs
- Réponse à incident (Incident Response) : intervention d'urgence en cas de cyberattaque avérée.
- Forensics numérique : investigation post-incident pour comprendre le vecteur d'attaque et l'étendue de la compromission.
- Plan de reprise d'activité (PRA) : stratégie de redémarrage des systèmes critiques après un incident majeur.
Tableau comparatif des services : coûts, cibles et niveaux de protection
Pour vous aider à identifier le mécanisme de sécurité informatique le plus adapté à votre contexte, voici un comparatif synthétique des principales prestations disponibles en 2026 :
| Service | Cible principale | Délai de mise en œuvre | Niveau de protection | Fourchette de prix indicative |
|---|---|---|---|---|
| SOC Managé 24/7 | ETI, grands comptes | 2 à 4 semaines | ⭐⭐⭐⭐⭐ | 1 500-8 000 €/mois |
| Audit de sécurité complet | Toutes tailles | 1 à 2 semaines | ⭐⭐⭐⭐ | 2 000-15 000 € |
| Test d'intrusion (pentest) | ETI, grandes entreprises | 1 à 3 semaines | ⭐⭐⭐⭐ | 3 000-20 000 € |
| Formation cybersécurité | Toutes tailles | 1 à 5 jours | ⭐⭐⭐ | 500-3 000 €/jour |
| EDR/XDR managé | PME, ETI | 1 à 2 semaines | ⭐⭐⭐⭐ | 5-15 €/poste/mois |
| Réponse à incident | Urgence, toutes tailles | Immédiat | ⭐⭐⭐⭐⭐ | Sur devis (souvent > 10 000 €) |
| Conformité NIS2 / RGPD | Entités essentielles et importantes | 2 à 6 mois | ⭐⭐⭐⭐ | 5 000-50 000 € |
Ces fourchettes varient évidemment selon la taille de l'infrastructure, la complexité de l'environnement et le niveau de personnalisation requis. Le point clé à retenir : ne pas choisir un service uniquement sur le prix, mais sur l'adéquation avec votre profil de risque réel.
NIS2 en 2026 : le déclencheur qui rend ces services indispensables
Si un événement a bouleversé la gestion de la sécurité informatique ces dernières années, c'est bien l'entrée en application de la directive européenne NIS2. Transposée en droit français, elle élargit considérablement le périmètre des organisations soumises à des obligations strictes en matière de cybersécurité.
En 2026, NIS2 concerne non seulement les opérateurs de services essentiels (énergie, transport, santé, eau), mais aussi les entreprises dites "importantes" dans des secteurs comme la fabrication industrielle, la gestion des déchets, l'agroalimentaire, les services postaux ou encore les fournisseurs de services numériques. Concrètement, toute entreprise de plus de 50 salariés ou réalisant plus de 10 millions d'euros de chiffre d'affaires dans ces secteurs est potentiellement concernée.
Ce que NIS2 impose en pratique
- Gouvernance de la sécurité : la direction doit approuver et superviser les mesures de cybersécurité, plus question de déléguer ça uniquement au service IT.
- Notification d'incident : alerte sous 24 heures à l'autorité compétente, puis rapport détaillé sous 72 heures.
- Gestion des risques : mise en place de politiques d'analyse de risques, de plans de continuité et de mesures techniques proportionnées.
- Sécurité de la chaîne d'approvisionnement : vos fournisseurs et sous-traitants doivent aussi respecter des exigences minimales.
- Sanctions : amendes pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour les entités essentielles.
Face à ces exigences, faire appel à une société de sécurité informatique compétente n'est plus optionnel pour des milliers d'organisations françaises qui n'avaient jusqu'alors aucune obligation réglementaire en la matière.
Comment évaluer la sécurité d'une architecture existante
Avant de souscrire à un service externe, encore faut-il savoir où l'on en est. Évaluer la sécurité d'une architecture informatique relève d'une démarche méthodique qui combine plusieurs approches complémentaires :
- Cartographie des actifs : inventorier l'ensemble des composants (serveurs, applications, bases de données, équipements réseau, endpoints) et les classer par criticité métier.
- Analyse de vulnérabilités : scanner automatisé complété par une revue manuelle pour identifier les failles connues (CVE) et les erreurs de configuration.
- Test d'intrusion : simulation offensive, en boîte noire (sans information préalable), grise ou blanche, pour mesurer la résistance réelle aux attaques.
- Revue d'architecture : analyse de la segmentation réseau, des flux de données, des mécanismes d'authentification et de chiffrement.
- Évaluation organisationnelle : audit des processus, des procédures et de la culture de sécurité au sein des équipes.
- Mesure de conformité : vérification de l'alignement avec les référentiels applicables (ISO 27001, RGPD, NIS2, guide d'hygiène ANSSI).
Le livrable typique d'une telle évaluation est un rapport hiérarchisant les risques identifiés par criticité (critique, élevé, moyen, faible), assorti de recommandations concrètes et priorisées. C'est la base indispensable pour définir une offre de service sécurité informatique adaptée à la réalité de votre infrastructure.
Les acteurs majeurs du marché de la cybersécurité en 2026
Le paysage des entreprises de sécurité informatique est dense et en constante évolution. À l'échelle mondiale, Palo Alto Networks reste considéré comme la plus grande firme de cybersécurité pure-play, avec une capitalisation boursière dépassant les 130 milliards de dollars et un portefeuille qui couvre l'ensemble du spectre, du pare-feu nouvelle génération au SOC automatisé par IA.
En France, plusieurs acteurs se distinguent :
- Orange Cyberdefense : filiale d'Orange, premier MSSP européen avec plus de 3 000 experts dédiés.
- Thales (Imperva/S21sec) : expertise forte dans la sécurité des données et les environnements souverains.
- Capgemini Cybersecurity : offre complète alliant conseil, intégration et services managés.
- Atos (Eviden) : positionné sur la cybersécurité souveraine et le cloud de confiance.
- Advens : pure-player français indépendant, reconnu pour son SOC et ses approches innovantes.
Le choix d'un prestataire ne doit pas se faire uniquement sur la taille ou la notoriété. Les critères qui comptent vraiment : les certifications détenues (PASSI, PRIS, PDIS pour les labels ANSSI), la proximité géographique pour la réactivité, l'expérience dans votre secteur d'activité et la transparence sur les engagements de service (SLA).
Les protocoles de sécurité informatique qu'il faut connaître
Derrière chaque service de sécurité se cachent des protocoles de sécurité informatique qui constituent la couche technique de la protection. En 2026, certains sont absolument incontournables :
Protocoles de chiffrement et communication
- TLS 1.3 : standard pour le chiffrement des communications web, plus rapide et plus sûr que ses prédécesseurs.
- WireGuard / IPSec : protocoles VPN pour sécuriser les tunnels réseau, notamment dans les architectures hybrides.
- DMARC/DKIM/SPF : trio indispensable pour authentifier les e-mails et lutter contre le phishing.
Protocoles d'authentification
- FIDO2/WebAuthn : authentification sans mot de passe par clés matérielles ou biométrie, adoption en forte hausse.
- OAuth 2.0 / OpenID Connect : standards de délégation d'autorisation pour les applications web et mobiles.
- SAML 2.0 : fédération d'identités pour le SSO (Single Sign-On) en environnement entreprise.
Protocoles de surveillance et réponse
- Syslog / CEF : formats standardisés pour la remontée d'événements vers un SIEM.
- STIX/TAXII : formats d'échange de renseignements sur les menaces (Threat Intelligence) entre organisations.
Maîtriser ces protocoles, ou s'assurer que son prestataire les implémente correctement, fait partie des bases de la sécurité informatique en 2026.
Comment assurer la sécurité informatique concrètement : une feuille de route en 7 étapes
Passer de la théorie à la pratique demande une approche structurée. Voici une méthodologie éprouvée pour construire ou renforcer la sécurité informatique en entreprise :
- Réaliser un état des lieux : cartographie des actifs, évaluation des risques, analyse des écarts par rapport aux référentiels.
- Définir une politique de sécurité (PSSI) : document cadre approuvé par la direction qui fixe les règles, les responsabilités et les objectifs.
- Implémenter les mesures techniques prioritaires : authentification multifacteur, segmentation réseau, chiffrement des données sensibles, sauvegardes immuables.
- Déployer une surveillance continue : mise en place d'un SIEM/SOC, corrélation d'événements, alerting automatisé.
- Former les collaborateurs : campagnes de sensibilisation régulières, simulations de phishing, création de réflexes de signalement.
- Tester régulièrement : pentests, exercices de crise cyber, revues de configuration, audits de conformité.
- Itérer et améliorer : retours d'expérience post-incidents, veille sur les nouvelles menaces, mise à jour continue de la PSSI.
Cette boucle d'amélioration continue s'inspire directement du modèle PDCA (Plan-Do-Check-Act) préconisé par la norme ISO 27001. Elle transforme la sécurité d'un projet ponctuel en un processus vivant et évolutif.
Les avantages concrets d'investir dans un service de sécurité informatique
Au-delà de l'évidence, "se protéger contre les attaques", les bénéfices d'un véritable service de sécurité informatique sont multiples et souvent sous-estimés :
- Réduction des coûts liés aux incidents : en 2026, le coût moyen d'une violation de données en France dépasse 4,2 millions d'euros (source : IBM Cost of a Data Breach Report). La prévention coûte une fraction de ce montant.
- Continuité d'activité : un ransomware peut paralyser une entreprise pendant des semaines. Un SOC bien configuré détecte et contient la menace avant qu'elle ne se propage.
- Conformité réglementaire : éviter les sanctions NIS2, RGPD et sectorielles. C'est aussi un prérequis pour répondre à de nombreux appels d'offres.
- Avantage concurrentiel : afficher des certifications de sécurité (ISO 27001, SOC 2) rassure clients et partenaires, en particulier dans les secteurs sensibles.
- Protection de la réputation : une fuite de données peut détruire des années de confiance en quelques heures. La sécurité préserve le capital immatériel de l'entreprise.
- Sérénité opérationnelle : libérer les équipes IT internes des tâches de surveillance pour qu'elles se concentrent sur l'innovation et les projets métier.
Les erreurs classiques qui sabotent la sécurité des entreprises
Après avoir accompagné des centaines d'organisations, les professionnels du secteur identifient des schémas récurrents d'échec :
- Croire que "ça n'arrive qu'aux autres" : les PME sont en réalité des cibles privilégiées, car souvent moins bien protégées que les grands groupes.
- Empiler les outils sans stratégie : acheter le dernier EDR à la mode ne sert à rien si personne ne surveille les alertes qu'il génère.
- Négliger le facteur humain : 82 % des violations de données impliquent un élément humain (clic sur un lien malveillant, mot de passe faible, erreur de configuration).
- Ne pas tester ses sauvegardes : beaucoup d'entreprises découvrent que leurs sauvegardes sont corrompues ou incomplètes au moment où elles en ont le plus besoin.
- Considérer la sécurité comme un projet fini : la menace évolue en permanence. Une posture de sécurité qui n'est pas maintenue se dégrade mécaniquement.
- Ignorer la sécurité de la supply chain : NIS2 l'a compris, vos fournisseurs sont un vecteur d'attaque potentiel qu'il faut évaluer et encadrer.
La sécurité informatique n'est pas un état, c'est un processus. Une entreprise "sécurisée" aujourd'hui ne l'est plus demain si elle ne maintient pas sa vigilance.
Questions fréquentes sur les services de sécurité informatique
Quel est l'objectif principal de la sécurité informatique ?
L'objectif de la sécurité informatique est de garantir la confidentialité, l'intégrité, la disponibilité et la traçabilité des données et des systèmes d'information. Concrètement, il s'agit de protéger les actifs numériques d'une organisation contre les menaces (cyberattaques, erreurs humaines, pannes) tout en assurant la continuité de ses activités.
Quelle est la différence entre sécurité informatique et cybersécurité ?
Les deux termes sont souvent utilisés de manière interchangeable, mais une nuance existe. La sécurité informatique englobe la protection de l'ensemble des systèmes d'information, y compris les aspects physiques (accès aux salles serveurs, protection du matériel). La cybersécurité se concentre spécifiquement sur la protection contre les menaces provenant du cyberespace. En pratique, un service de sécurité informatique complet couvre les deux dimensions.
Combien coûte un service de sécurité informatique pour une PME ?
Le budget varie considérablement selon les besoins. Une PME de 50 à 200 salariés peut s'attendre à investir entre 2 000 et 10 000 € par mois pour un service managé comprenant un SOC, une protection endpoint et un support incident. Un audit ponctuel coûte entre 2 000 et 15 000 €. L'investissement reste très largement inférieur au coût moyen d'une cyberattaque réussie.
Mon entreprise est-elle concernée par la directive NIS2 ?
Si votre entreprise compte plus de 50 salariés ou réalise plus de 10 millions d'euros de chiffre d'affaires et opère dans l'un des 18 secteurs couverts par NIS2 (énergie, transport, santé, numérique, fabrication, alimentation, etc.), elle est probablement concernée. La directive distingue les entités "essentielles" et "importantes" avec des niveaux d'exigence différenciés. Un audit de conformité NIS2 permet de clarifier votre situation.
Comment choisir son prestataire de sécurité informatique ?
Cinq critères essentiels : les certifications détenues (labels ANSSI comme PASSI ou PRIS, ISO 27001), l'expérience dans votre secteur d'activité, la réactivité garantie par les SLA, la transparence sur les méthodes et outils utilisés, et la capacité à accompagner la montée en compétences de vos équipes internes. Demandez systématiquement des références clients vérifiables.
Quelle est la plus grande firme de cybersécurité au monde ?
En 2026, Palo Alto Networks est généralement considéré comme le plus grand acteur "pure-play" de la cybersécurité mondiale, avec une capitalisation boursière dépassant les 130 milliards de dollars. Toutefois, si l'on inclut les conglomérats technologiques, Microsoft (via Defender, Sentinel, Entra ID) génère le plus grand chiffre d'affaires lié à la cybersécurité.
Un service de sécurité informatique peut-il garantir une protection à 100 % ?
Non, et toute société de sécurité informatique qui prétend le contraire manque de transparence. Le risque zéro n'existe pas en cybersécurité. L'objectif réaliste est de réduire le risque à un niveau acceptable, de détecter les incidents le plus rapidement possible et de limiter leur impact. C'est pourquoi les plans de réponse à incident et de reprise d'activité font partie intégrante d'une offre de service sérieuse.