
Risques cyber : identifier et prévenir les menaces
Ransomware, phishing et DDoS : identifiez les menaces cyber courantes en 2026 et mettez en place une prévention adaptée à votre entreprise.

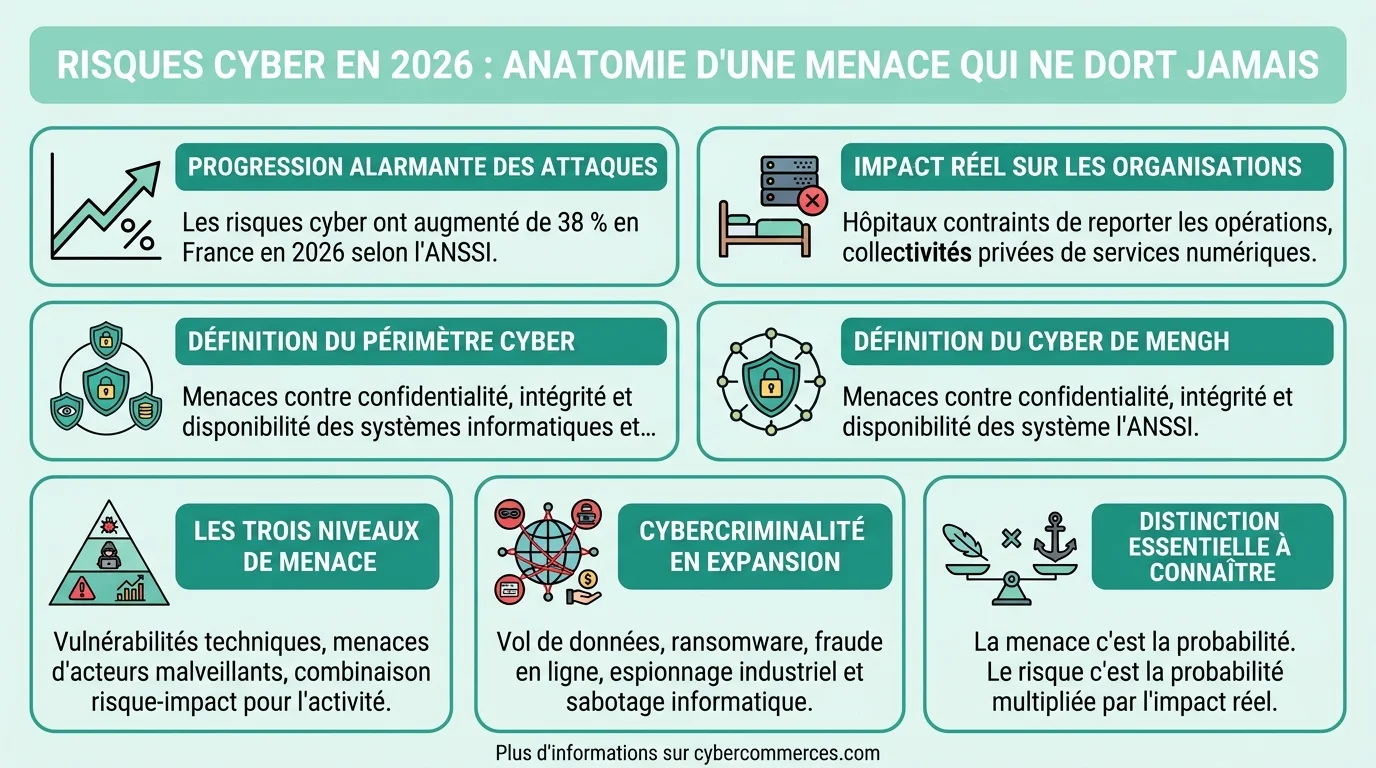
Risques cyber en 2026 : anatomie d'une menace qui ne dort jamais
En janvier 2026, le rapport annuel de l'ANSSI a confirmé ce que beaucoup redoutaient : les risques cyber ont encore progressé de 38 % par rapport à l'année précédente en France. Derrière cette statistique froide se cachent des entreprises paralysées, des hôpitaux contraints de reporter des opérations chirurgicales, des collectivités locales privées de leurs services numériques pendant des semaines. La menace cyber n'est plus un scénario de film, c'est le quotidien de milliers d'organisations, des multinationales aux boulangeries connectées.
Mais qu'entend-on réellement par « risques cyber » ? Qui se cache derrière les cyberattaques ? Et surtout, comment évaluer son propre niveau d'exposition sans tomber dans la paranoïa ni dans l'angélisme ? Cet article décortique le sujet sous tous ses angles, avec des données françaises à jour, des exemples concrets et des clés de lecture pour agir, que vous soyez dirigeant de PME, responsable IT ou simplement citoyen numérique.
Cybercriminalité : définition et périmètre réel du risque numérique
Le terme risque cyber (parfois orthographié « cyber-risque » ou « cyber risque ») désigne l'ensemble des menaces susceptibles de porter atteinte à la confidentialité, l'intégrité ou la disponibilité des systèmes d'information et des données qu'ils contiennent. Cette triade, connue sous l'acronyme CIA en anglais (Confidentiality, Integrity, Availability), constitue le socle de toute analyse de cybersécurité.
La cybercriminalité, quant à elle, englobe toutes les infractions pénales commises via des systèmes informatiques ou visant ces systèmes : vol de données, extorsion par ransomware, fraude en ligne, espionnage industriel, sabotage. La définition est volontairement large car les méthodes évoluent plus vite que le droit.
« La menace cyber, c'est la probabilité qu'un acteur malveillant exploite une vulnérabilité de votre système pour causer un dommage. Le risque cyber, c'est cette probabilité multipliée par l'impact potentiel sur votre activité. », ANSSI, Guide d'hygiène informatique, édition 2025
Il est crucial de distinguer trois niveaux de lecture :
- La vulnérabilité : une faille technique, humaine ou organisationnelle (un mot de passe faible, un logiciel non mis à jour, un collaborateur non formé).
- La menace : un acteur ou un événement capable d'exploiter cette vulnérabilité (un groupe de hackers, un État, un ancien employé mécontent).
- Le risque : la combinaison des deux, pondérée par les conséquences réelles pour l'organisation.
Pour suivre l'évolution quotidienne de ces menaces, notre rubrique actualités cybersécurité compile les incidents majeurs et les alertes en temps réel.
Évaluez votre exposition aux risques cyber en 3 minutes
Répondez honnêtement à ces 8 questions pour obtenir une estimation de votre niveau de risque. Cet outil ne remplace pas un audit professionnel, mais il offre un premier repérage utile.
Les 4 grandes familles d'attaques dans le cyber monde
Les cyberattaques se déclinent en dizaines de variantes, mais elles se regroupent fondamentalement en quatre catégories. Comprendre cette classification aide à prioriser ses défenses.
1. Les attaques par ingénierie sociale
Le phishing (hameçonnage) reste, en 2026, le type de cyberattaque le plus répandu. Selon le baromètre CESIN 2025, 74 % des incidents de sécurité en entreprise commencent par un e-mail frauduleux. Ses variantes, spear phishing, smishing (par SMS), vishing (par téléphone), exploitent la confiance humaine plutôt que des failles techniques. L'essor de l'IA générative a rendu ces tentatives terrifiantes de réalisme : fini les e-mails truffés de fautes d'orthographe.
2. Les attaques par logiciel malveillant (malware)
Ransomware, trojans, spywares, wipers… Le malware est le couteau suisse de la cybercriminalité. Les ransomwares monopolisent l'attention médiatique, et pour cause : le coût moyen d'une attaque par rançongiciel en France dépasse désormais les 250 000 € pour une PME, hors impact réputationnel. On se souvient des cyberattaques les plus connues : WannaCry en 2017, NotPetya la même année, ou plus récemment les vagues ciblant les hôpitaux français.
3. Les attaques sur les infrastructures réseau
Les attaques DDoS (Distributed Denial of Service) visent à saturer un service pour le rendre indisponible. En 2026, les botnets alimentés par des objets connectés mal sécurisés génèrent des attaques dépassant régulièrement le térabit par seconde. Les attaques de type Man-in-the-Middle interceptent quant à elles les communications entre deux parties.
4. Les attaques par exploitation de vulnérabilités
Les attaques « zero-day » exploitent des failles logicielles encore inconnues de l'éditeur. Les injections SQL, le cross-site scripting (XSS) et les élévations de privilèges entrent aussi dans cette catégorie. Elles nécessitent des compétences techniques élevées mais font l'objet d'un marché noir florissant où des kits d'exploitation se vendent clé en main.
| Type d'attaque | Vecteur principal | Cible privilégiée | Coût moyen (France 2025) |
|---|---|---|---|
| Phishing / ingénierie sociale | E-mail, SMS, téléphone | Toutes organisations | 50 000-150 000 € |
| Ransomware | Pièce jointe, RDP compromis | PME, hôpitaux, collectivités | 250 000-1 500 000 € |
| DDoS | Botnet IoT | E-commerce, SaaS, médias | 100 000-400 000 € |
| Exploitation zero-day | Failles logicielles | Grands groupes, défense, finance | 500 000 € et plus |
Qui est derrière les cyberattaques ? Profils et motivations
Attribuer une cyberattaque est un exercice complexe, mais les profils récurrents sont bien identifiés :
- Les cybercriminels organisés : structurés comme de véritables entreprises, avec des « départements » développement, opérations et blanchiment. Leur but est purement financier. Les groupes comme LockBit (avant son démantèlement partiel) ou Cl0p fonctionnent sur un modèle de Ransomware-as-a-Service.
- Les acteurs étatiques : Chine, Russie, Corée du Nord, Iran, les « Big Four » du cyberespionnage selon les rapports de Mandiant. Leurs objectifs : vol de propriété intellectuelle, déstabilisation politique, sabotage d'infrastructures critiques.
- Les hacktivistes : motivés par des convictions idéologiques, politiques ou écologiques. Le conflit en Ukraine a provoqué une multiplication des groupes hacktivistes des deux camps depuis 2022.
- Les menaces internes : un collaborateur mécontent, un prestataire négligent, un sous-traitant compromis. Selon le rapport Verizon DBIR 2025, 22 % des brèches de données impliquent un acteur interne.
- Les « script kiddies » : amateurs utilisant des outils préfabriqués. Moins sophistiqués mais de plus en plus nombreux grâce à la démocratisation des outils offensifs via l'IA.
La question « pourquoi une cyberattaque ? » trouve donc des réponses multiples : appât du gain, espionnage, déstabilisation, vengeance, activisme, ou simplement le défi technique. Les causes de la cybercriminalité sont autant économiques que géopolitiques, et la digitalisation croissante de nos sociétés élargit mécaniquement la surface d'attaque.
Cyberattaques les plus connues : ce que l'histoire nous enseigne
Analyser les cyberattaques passées n'est pas un exercice nostalgique, c'est un moyen d'identifier les schémas récurrents et de ne pas reproduire les mêmes erreurs.
Les cas qui ont marqué la France
En 2020, la cyberattaque Bouygues Construction via le ransomware Maze avait paralysé une partie des systèmes du groupe pendant plusieurs semaines. La même année, la France subissait une vague d'attaques visant le secteur hospitalier, une tendance qui ne s'est jamais véritablement inversée. En 2021, les attaques informatiques en cours ciblant les hôpitaux de Dax et de Villefranche-sur-Saône avaient mis en lumière la fragilité criante du secteur santé.
Des exemples à portée mondiale
L'attaque SolarWinds (2020-2021), considérée comme l'une des opérations de cyberespionnage les plus sophistiquées de l'histoire, a compromis 18 000 organisations via une mise à jour logicielle piégée, un supply chain attack d'une ampleur inédite. En 2023, le groupe MOVEit exploitait une faille dans un logiciel de transfert de fichiers utilisé par des milliers d'entreprises. En 2025, une attaque massive sur un fournisseur cloud européen a impacté simultanément plus de 300 entreprises françaises.
Chaque grande cyberattaque suit un schéma similaire : une vulnérabilité ignorée, un temps de détection trop long (en moyenne 204 jours selon IBM en 2025), et une réponse improvisée. La leçon est invariable : anticiper coûte dix fois moins que réagir.
Le vrai coût d'une cyberattaque : au-delà des chiffres évidents
Quand on parle du risque cyber, on pense spontanément aux rançons payées. Mais le coût réel est un iceberg dont la partie visible ne représente qu'une fraction.
- Coûts directs : rançon (quand elle est payée), restauration des systèmes, forensique, notification aux personnes concernées (RGPD oblige), frais juridiques.
- Coûts indirects : perte d'exploitation (en moyenne 23 jours d'arrêt après un ransomware), perte de clients, hausse des primes d'assurance, dévalorisation boursière.
- Coûts cachés : démotivation des équipes, turnover post-incident, perte de confiance des partenaires, impact sur les appels d'offres futurs.
Le baromètre Allianz Risk 2026 classe les risques cyber au premier rang des préoccupations des entreprises françaises pour la cinquième année consécutive, devant les interruptions de chaîne d'approvisionnement et les risques climatiques. Le coût moyen d'une violation de données en France atteint désormais 4,2 millions d'euros selon l'étude IBM Cost of a Data Breach.
Investir dans des solutions de cybersécurité adaptées n'est plus une option, c'est un calcul économique rationnel.
NIS2, DORA, RGPD : le cadre réglementaire qui redéfinit les obligations
Le paysage réglementaire européen a considérablement durci les exigences en matière de gestion des risques cyber. En 2026, trois textes structurent les obligations :
La directive NIS2
Entrée en application fin 2024, NIS2 élargit considérablement le périmètre des entités concernées. En France, ce sont désormais plus de 15 000 organisations (contre environ 300 sous NIS1) qui doivent mettre en œuvre des mesures de cybersécurité proportionnées : analyse de risques, gestion des incidents, sécurité de la chaîne d'approvisionnement, continuité d'activité. Les sanctions peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial.
Le règlement DORA
Spécifique au secteur financier, DORA (Digital Operational Resilience Act) impose depuis janvier 2025 des exigences strictes en matière de tests de résilience numérique, de gestion des prestataires IT tiers et de reporting d'incidents. Les banques, assureurs et gestionnaires d'actifs doivent démontrer leur capacité à résister à des scénarios de cyberattaque sophistiqués.
Le RGPD, toujours central
Le règlement général sur la protection des données reste le socle juridique de la protection des données personnelles. En cas de violation, l'obligation de notification à la CNIL sous 72 heures demeure. Les amendes continuent de tomber : en 2025, la CNIL a infligé plus de 180 millions d'euros de sanctions, dont une part croissante liée à des défauts de sécurité.
Pour construire une posture de conformité durable, nous avons détaillé les stratégies de cyber résilience adaptées aux différents profils d'entreprise.
Risques cyber et assurance : ce que couvrent (vraiment) les polices
Le marché de l'assurance cyber est en pleine mutation. Après plusieurs années de pertes massives, les assureurs ont durci leurs critères de souscription. En 2026, obtenir une couverture cyber nécessite de démontrer un socle minimal de sécurité.
Ce que couvre généralement une assurance cyber
- Les frais de gestion de crise (forensique, communication, conseil juridique)
- Les pertes d'exploitation liées à l'interruption des systèmes
- La responsabilité civile en cas de fuite de données de tiers
- Les frais de notification RGPD et d'accompagnement des victimes
- Dans certains contrats, le remboursement de la rançon (sous conditions strictes)
Les exclusions à surveiller
- Les actes de guerre ou de terrorisme étatique (la clause « guerre cyber » fait l'objet de jurisprudences en cours)
- Les incidents liés à des vulnérabilités connues mais non corrigées
- Les amendes réglementaires (souvent exclues car considérées comme non assurables)
- Les pertes de valorisation boursière
Le coût d'une police cyber varie considérablement : de 1 500 € par an pour une TPE à plusieurs centaines de milliers d'euros pour une ETI. Le rapport qualité-prix dépend avant tout du niveau de maturité cybersécurité de l'entreprise, les assureurs le mesurent désormais via des questionnaires techniques détaillés.
L'IA comme amplificateur de risques : la nouvelle donne de 2026
L'intelligence artificielle ne crée pas de nouvelles catégories de risques cyber, elle amplifie dramatiquement les menaces existantes et en accélère l'exécution.
Côté attaquants, l'IA générative permet désormais de :
- Générer des e-mails de phishing indétectables par les filtres classiques, personnalisés à partir de données LinkedIn ou de publications internes
- Créer des deepfakes audio et vidéo pour des fraudes au président d'un réalisme glaçant
- Automatiser la découverte de vulnérabilités et la génération de code d'exploitation
- Développer des malwares polymorphes qui mutent pour échapper aux antivirus
Côté défenseurs, l'IA est aussi un levier majeur : détection comportementale des anomalies, analyse automatisée des logs, corrélation d'événements de sécurité en temps réel. Mais le rapport de force reste asymétrique : il suffit à l'attaquant de réussir une seule fois, tandis que le défenseur doit bloquer 100 % des tentatives.
Pour les professionnels qui souhaitent structurer leur défense, notre guide sur les services de sécurité informatique détaille les options disponibles sur le marché français.
Plan de réponse à incident : les 6 étapes que 80 % des PME ignorent
Posséder un plan de réponse à incident avant qu'une cyberattaque ne survienne est ce qui distingue les organisations qui s'en remettent de celles qui disparaissent. Voici les six étapes d'un plan robuste :
- Préparation : constituer une équipe de réponse, définir les rôles, préparer les outils forensiques, établir les contacts (ANSSI, assureur, avocat spécialisé, prestataire de crise).
- Identification : détecter l'incident, qualifier sa nature et son périmètre. Plus la détection est rapide, plus les dégâts sont limités.
- Confinement : isoler les systèmes compromis pour stopper la propagation, sans détruire les preuves numériques.
- Éradication : supprimer la menace, corriger les vulnérabilités exploitées, s'assurer qu'aucune porte dérobée ne subsiste.
- Restauration : remettre les systèmes en production de manière contrôlée, à partir de sauvegardes validées comme saines.
- Retour d'expérience : analyser l'incident, documenter les enseignements, mettre à jour le plan et les défenses en conséquence.
Un plan qui reste dans un tiroir ne vaut rien. La clé réside dans les exercices réguliers de simulation, au même titre que les exercices incendie. En 2026, l'ANSSI recommande au minimum deux exercices par an, dont un en conditions réalistes avec coupure simulée des systèmes.
Cartographie des risques par secteur : qui est le plus exposé en France ?
Toutes les organisations ne font pas face aux mêmes risques cyber. Le panorama de la cybermenace ANSSI 2025 permet de dresser une cartographie sectorielle :
| Secteur | Menace principale | Niveau d'exposition | Maturité moyenne |
|---|---|---|---|
| Santé (hôpitaux, cliniques) | Ransomware | 🔴 Critique | Faible |
| Collectivités locales | Ransomware + phishing | 🔴 Critique | Faible |
| PME industrielles | Espionnage + ransomware | 🟠 Élevé | Faible à moyen |
| Finance / banque | Fraude, espionnage | 🟠 Élevé | Élevé |
| E-commerce / retail | Vol de données, DDoS | 🟠 Élevé | Moyen |
| Énergie / utilities | Sabotage (OT/ICS) | 🔴 Critique | Moyen |
| Éducation / recherche | Vol de PI, ransomware | 🟡 Modéré | Faible |
Le secteur de la santé concentre une attention particulière. Les cyberattaques en cours visant les hôpitaux se multiplient car ces établissements combinent trois facteurs aggravants : systèmes d'information vétustes, données ultra-sensibles (dossiers médicaux) et tolérance zéro à l'interruption de service, ce qui maximise la probabilité de paiement de rançon.
Cinq erreurs de raisonnement qui aggravent votre exposition
Au-delà des aspects techniques, certains biais cognitifs amplifient considérablement les risques cyber des organisations :
- « Nous sommes trop petits pour intéresser les hackers » : Faux. Les TPE-PME représentent 43 % des victimes de ransomware en France. Les attaques automatisées ne font pas de tri par taille.
- « Notre informaticien gère la sécurité » : Administrer un réseau et le sécuriser sont deux métiers différents. Un médecin généraliste n'est pas chirurgien cardiaque.
- « On a un antivirus, on est protégé » : Un antivirus ne bloque que les menaces connues. Face au phishing ciblé, au social engineering ou aux zero-day, il est insuffisant.
- « La cybersécurité est un sujet technique » : C'est d'abord un sujet de gouvernance. Sans implication de la direction, aucune stratégie de sécurité ne tient.
- « Ça n'arrive qu'aux autres » : Le biais d'optimisme est l'ennemi numéro un. Selon le CESIN, 49 % des entreprises françaises ont subi au moins une cyberattaque réussie en 2025.
Déconstruire ces idées reçues est la première étape vers une posture de sécurité réaliste. Pour aller plus loin dans cette démarche, notre dossier sur les solutions cybersécurité pour entreprises propose un comparatif des approches disponibles.
Questions fréquentes sur les risques cyber
Quels sont les 4 types d'attaque sur le cyber monde ?
Les quatre grandes familles sont : les attaques par ingénierie sociale (phishing, spear phishing), les attaques par logiciel malveillant (ransomware, trojans, spywares), les attaques sur les infrastructures réseau (DDoS, Man-in-the-Middle) et les attaques par exploitation de vulnérabilités (zero-day, injections SQL). Chaque catégorie recouvre des dizaines de variantes, mais cette classification permet de structurer efficacement sa défense.
Quel est le type de cyberattaque le plus répandu en 2026 ?
Le phishing (hameçonnage) reste de loin l'attaque la plus fréquente, impliquée dans 74 % des incidents de sécurité selon le CESIN. L'essor de l'IA générative a rendu ces attaques plus convaincantes que jamais, avec des e-mails personnalisés quasi indétectables à l'œil nu. Le ransomware arrive en deuxième position en termes de fréquence, mais en première position en termes d'impact financier.
Qui est à l'origine des cyberattaques ?
Les auteurs se répartissent en plusieurs profils : groupes cybercriminels organisés (motivation financière), acteurs étatiques (espionnage, sabotage), hacktivistes (motivations idéologiques), menaces internes (employés ou prestataires malveillants ou négligents) et amateurs utilisant des outils préfabriqués. En volume, la cybercriminalité organisée représente la majorité des attaques, mais les opérations étatiques causent souvent les dégâts les plus importants.
Quelle est la différence entre « risque cyber » et « cyberattaque » ?
Un risque cyber est une probabilité : c'est la combinaison d'une menace, d'une vulnérabilité et d'un impact potentiel. Une cyberattaque est un événement concret : c'est la matérialisation du risque, le passage à l'acte d'un attaquant. Gérer les risques cyber, c'est réduire la probabilité et l'impact d'une cyberattaque avant qu'elle ne survienne.
Comment écrit-on « cyber risques » : en un mot, deux mots, avec un trait d'union ?
Les trois graphies coexistent dans l'usage : « cyberrisques » (soudé), « cyber-risques » (avec trait d'union) et « cyber risques » (en deux mots). L'ANSSI et les institutions françaises privilégient la forme avec trait d'union « cyber-risques » ou la forme soudée. En référencement, les moteurs de recherche traitent ces variantes comme équivalentes.
Une assurance cyber est-elle obligatoire pour les entreprises ?
Non, l'assurance cyber n'est pas légalement obligatoire en France en 2026. Cependant, la directive NIS2 impose aux entités concernées de mettre en œuvre des mesures de gestion des risques, et certains donneurs d'ordre l'exigent désormais contractuellement. L'assurance cyber est fortement recommandée comme filet de sécurité financier, mais elle ne remplace jamais les mesures de prévention technique et organisationnelle.
Quelles sont les premières actions à mettre en place pour réduire ses risques cyber ?
Les cinq actions prioritaires, préconisées par l'ANSSI, sont : activer l'authentification multifacteurs sur tous les comptes critiques, maintenir tous les systèmes à jour, mettre en place des sauvegardes hors ligne testées régulièrement, former les collaborateurs aux techniques de phishing, et segmenter son réseau. Ces mesures d'hygiène numérique bloquent à elles seules plus de 80 % des attaques courantes.