
ANSSI cybersécurité : guide officiel français
Découvrez l'ANSSI, ses missions, certifications et ressources gratuites. Guide complet de l'autorité française en cybersécurité.

L'ANSSI : qui est le gardien de la cybersécurité française ?
L'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) est l'autorité nationale en matière de cybersécurité et de cyberdéfense en France. Créée en 2009 et rattachée au Secrétariat général de la défense et de la sécurité nationale (SGDSN), elle opère directement sous l'autorité du Premier ministre.
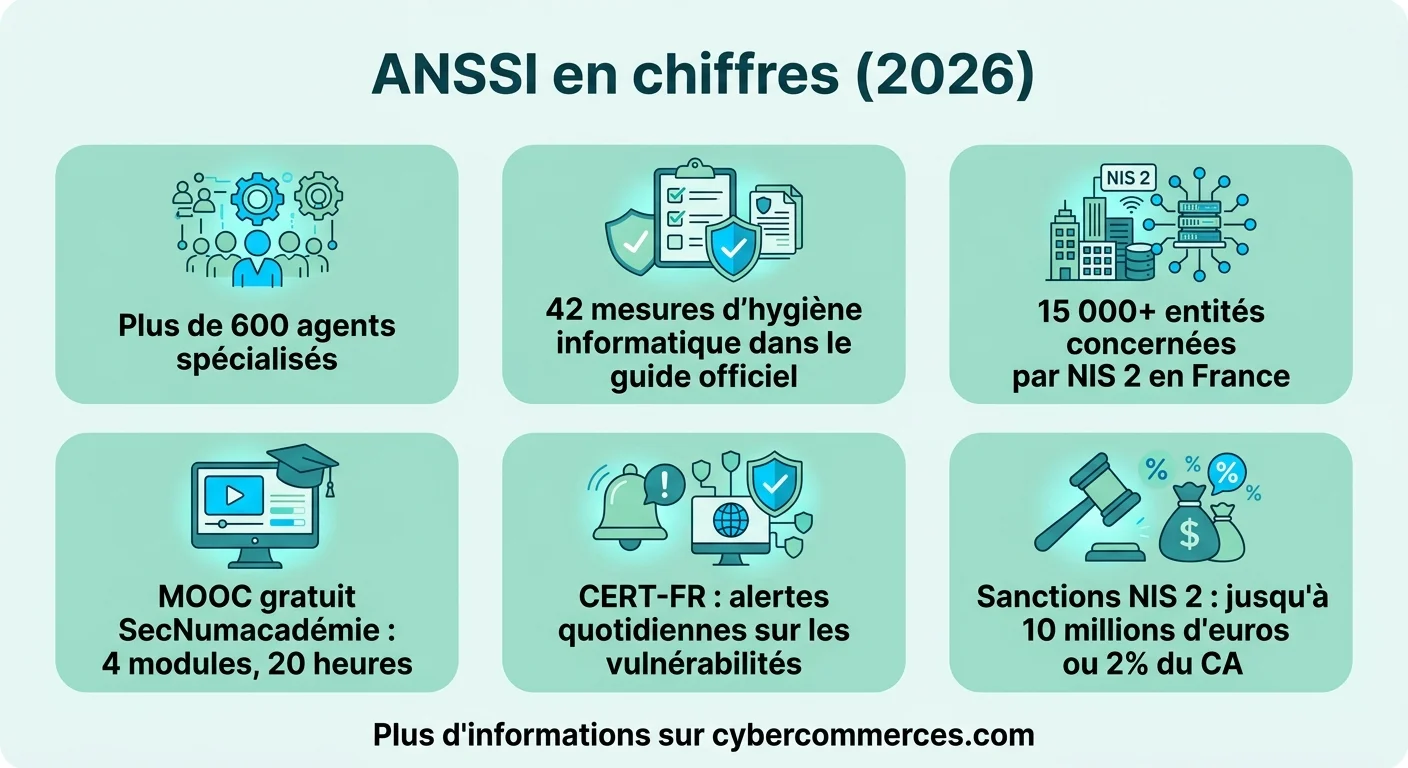
Avec plus de 600 agents spécialisés, l'ANSSI constitue le bouclier numérique de l'État français. Son rôle ne se limite pas à la protection des administrations : elle accompagne également les entreprises, les collectivités et les citoyens dans leur démarche de cybersécurité. Ses recommandations font référence dans tout l'écosystème numérique français.
L'agence intervient sur trois axes principaux : la prévention des menaces (guides, bonnes pratiques, certifications), la protection des systèmes critiques (opérateurs d'importance vitale) et la réponse aux incidents (CERT-FR, centre opérationnel de cyberdéfense). Pour comprendre les fondamentaux du domaine, notre article sur la définition de la cybersécurité pose les bases essentielles.
Les missions principales de l'ANSSI
L'ANSSI remplit un spectre de missions particulièrement large qui couvre l'ensemble de la chaîne de sécurité numérique :
Défense des systèmes critiques : l'agence supervise la sécurité des 300+ Opérateurs d'Importance Vitale (OIV) et des Opérateurs de Services Essentiels (OSE), énergie, transports, santé, télécommunications, finance. Elle édicte des règles de sécurité obligatoires et contrôle leur application.
Certification et qualification : l'ANSSI délivre des visas de sécurité (CSPN, Critères Communs) pour les produits et services numériques. Ces certifications garantissent qu'un antivirus, un pare-feu ou un service cloud a été évalué selon des critères rigoureux et indépendants.
Veille et alerte : via le CERT-FR (Computer Emergency Response Team), l'ANSSI publie quotidiennement des avis de sécurité sur les vulnérabilités découvertes dans les logiciels et systèmes courants. Ces alertes permettent aux entreprises de patcher avant qu'une faille ne soit exploitée.
Formation et sensibilisation : le MOOC SecNumacadémie, les guides de bonnes pratiques et les interventions dans les établissements d'enseignement contribuent à élever le niveau de maturité cyber de l'ensemble de la société française.
Le MOOC SecNumacadémie : se former gratuitement à la cybersécurité
Le MOOC SecNumacadémie est la formation en ligne gratuite proposée par l'ANSSI depuis 2017. Accessible sans prérequis technique, elle s'adresse aussi bien aux professionnels qu'aux particuliers souhaitant acquérir les fondamentaux de la sécurité numérique.
Le programme se décompose en 4 modules progressifs :
- Module 1 : Panorama de la sécurité des systèmes d'information (menaces, acteurs, enjeux)
- Module 2 : Sécurité de l'authentification (mots de passe, biométrie, 2FA)
- Module 3 : Sécurité sur Internet (navigation, messagerie, réseaux sociaux)
- Module 4 : Sécurité du poste de travail et nomadisme (chiffrement, VPN, BYOD)
Chaque module demande environ 5 heures de travail. Une attestation de réussite est délivrée à l'issue des 4 modules si le score final dépasse 70 %. Cette attestation n'est pas un diplôme mais constitue un signal de sensibilisation valorisable sur un CV.
Pour ceux qui souhaitent aller plus loin dans la formation cyber, notre guide des cours de cybersécurité détaille les certifications professionnelles disponibles.
Les certifications ANSSI : comprendre les visas de sécurité
L'ANSSI délivre plusieurs types de certifications qui constituent la référence pour évaluer la sécurité des produits et services numériques en France :
CSPN (Certification de Sécurité de Premier Niveau) : évaluation en temps contraint (25 à 35 jours-hommes) qui vérifie qu'un produit résiste aux attaques de base. Plus rapide et moins coûteuse que les Critères Communs, la CSPN est adaptée aux produits commerciaux grand public.
Critères Communs (CC) : évaluation approfondie selon un standard international reconnu dans 31 pays. Les niveaux EAL (Evaluation Assurance Level) vont de 1 à 7. Un produit certifié CC-EAL4+ offre un niveau de confiance élevé pour les applications sensibles.
Qualification : attestation que le produit ou service est recommandé par l'ANSSI pour la protection d'informations sensibles de l'État. Trois niveaux existent : élémentaire, standard et renforcé. Seuls les produits qualifiés peuvent être utilisés pour traiter des informations classifiées.
Quand vous choisissez un VPN, un antivirus ou un service cloud, vérifier s'il détient un visa de sécurité ANSSI est un réflexe simple qui garantit un minimum de qualité et de robustesse dans un marché saturé de promesses marketing.
Le CERT-FR : la vigie permanente contre les cyberattaques
Le CERT-FR (Centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques) constitue le bras opérationnel de l'ANSSI. Il fonctionne 24 heures sur 24, 7 jours sur 7, pour surveiller l'espace numérique français et réagir aux incidents.
Ses activités principales comprennent :
La publication d'avis de sécurité : chaque jour, le CERT-FR publie des alertes sur les vulnérabilités critiques découvertes dans les logiciels courants (Windows, Linux, navigateurs, suites bureautiques). Ces avis sont classés par niveau de gravité et contiennent les mesures correctives à appliquer.
La gestion de crise : lors d'une cyberattaque majeure (WannaCry, SolarWinds, Log4Shell), le CERT-FR coordonne la réponse à l'échelle nationale, diffuse les indicateurs de compromission et fournit une assistance technique aux entités touchées.
Le signalement d'incidents : toute entreprise ou administration victime d'un incident de sécurité peut contacter le CERT-FR pour obtenir une assistance technique et des recommandations de remédiation. Ce service est gratuit pour les entités éligibles.
Les entreprises qui cherchent à structurer leur défense peuvent s'appuyer sur notre guide des solutions cybersécurité pour identifier les outils adaptés à leur taille.
Guide de bonnes pratiques ANSSI : les 42 mesures d'hygiène informatique
Le guide d'hygiène informatique de l'ANSSI recense 42 mesures de sécurité regroupées en 9 thématiques. Ce document gratuit constitue la bible de la sécurité numérique pour les organisations françaises :
| Thématique | Nombre de mesures | Exemples |
|---|---|---|
| Sensibiliser et former | 3 | Charte informatique, formations régulières |
| Connaître le SI | 5 | Inventaire matériel, cartographie réseau |
| Authentifier et contrôler | 7 | Politique de mots de passe, moindre privilège |
| Sécuriser les postes | 5 | Chiffrement disque, antivirus, pare-feu |
| Sécuriser le réseau | 6 | Segmentation, filtrage, surveillance flux |
| Sécuriser l'administration | 4 | Comptes dédiés, réseau d'administration isolé |
| Gérer le nomadisme | 4 | VPN, chiffrement, politique BYOD |
| Maintenir le SI à jour | 4 | Veille CVE, processus de patching, tests |
| Superviser et réagir | 4 | Journalisation, détection, plan de réponse |
Ces 42 mesures ne sont pas toutes de même complexité. L'ANSSI distingue les mesures essentielles (applicables par toute organisation) des mesures renforcées (pour les entités exposées). Même les particuliers peuvent s'inspirer des principes fondamentaux pour sécuriser leur vie numérique.
L'ANSSI et la directive NIS 2 : ce qui change en 2026
La transposition de la directive européenne NIS 2 (Network and Information Security) bouleverse le périmètre d'action de l'ANSSI en 2026. Le nombre d'entités soumises aux obligations de cybersécurité passe de quelques centaines à plus de 15 000 organisations en France.
Les principales nouveautés de NIS 2 supervisées par l'ANSSI :
Élargissement des secteurs concernés : au-delà des OIV traditionnels, NIS 2 couvre désormais la gestion des déchets, les services postaux, l'industrie alimentaire, les administrations publiques et les fournisseurs numériques (data centers, services managés, registres DNS).
Obligations de notification : tout incident significatif doit être signalé à l'ANSSI dans un délai de 24 heures (alerte précoce) puis 72 heures (notification complète). Les sanctions en cas de non-respect peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial.
Responsabilité des dirigeants : les dirigeants d'entreprise deviennent personnellement responsables du respect des obligations cyber. Ils doivent suivre une formation à la cybersécurité et approuver les mesures de gestion des risques.
Cette évolution transforme la cybersécurité d'un sujet technique en un enjeu de gouvernance d'entreprise. Les organisations concernées doivent anticiper leur mise en conformité sous peine de sanctions financières lourdes.
Travailler à l'ANSSI : profils recherchés et recrutement
L'ANSSI recrute activement pour faire face à l'augmentation des menaces et à l'élargissement de son périmètre. Les profils recherchés sont variés et ne se limitent pas aux experts en sécurité informatique :
Profils techniques : analystes SOC, experts en investigation numérique (forensics), développeurs sécurité, auditeurs techniques, chercheurs en cryptologie. Un Bac+5 en informatique ou cybersécurité est généralement requis, avec une habilitation de sécurité.
Profils réglementaires : juristes spécialisés en droit du numérique, experts en conformité, chargés de réglementation européenne. La connaissance du cadre NIS 2 et du RGPD est un atout majeur.
Profils communication : chargés de sensibilisation, formateurs, rédacteurs de guides. La capacité à vulgariser des sujets techniques pour des publics non experts est très valorisée.
Les rémunérations à l'ANSSI suivent la grille de la fonction publique avec des primes significatives liées à la spécialisation cyber. Un ingénieur de recherche débutant peut espérer entre 35 000 et 45 000 euros bruts annuels, moins que le privé mais avec la stabilité et les missions d'intérêt général.
Pour une vue complète des rémunérations du secteur, notre article sur les salaires en cybersécurité compare public et privé en détail.
Ressources ANSSI gratuites pour les entreprises
L'un des atouts méconnus de l'ANSSI est la richesse de ses ressources gratuites destinées aux entreprises de toutes tailles :
- Guide des 42 mesures : le socle minimum de sécurité pour toute organisation
- Kit de sensibilisation : supports prêts à l'emploi pour former vos collaborateurs (affiches, vidéos, mémos)
- Guides sectoriels : recommandations adaptées par industrie (santé, finance, industrie)
- MOOC SecNumacadémie : formation en ligne complète et gratuite
- Avis du CERT-FR : veille de vulnérabilités consultable quotidiennement
- Outil diagnostic MONARC : méthode d'analyse de risques simplifiée pour les PME
- Référentiels cloud : critères SecNumCloud pour évaluer les hébergeurs
Ces ressources représentent des milliers d'heures de travail d'experts mises à disposition gratuitement. Aucune entreprise française ne devrait construire sa politique de sécurité sans les consulter, c'est de l'argent public bien utilisé au service de la résilience collective.
ANSSI vs cybermalveillance.gouv.fr : quelle différence ?
La confusion entre l'ANSSI et cybermalveillance.gouv.fr est fréquente. Les deux entités sont complémentaires mais s'adressent à des publics distincts :
L'ANSSI cible les organisations (entreprises, administrations, OIV) et les questions de niveau stratégique et technique avancé. Elle fixe les règles, certifie les produits et gère les crises cyber majeures au niveau national.
Cybermalveillance.gouv.fr s'adresse aux particuliers, TPE et petites collectivités victimes d'actes de cybermalveillance du quotidien (phishing, ransomware, fraude au président). La plateforme met en relation les victimes avec des prestataires de proximité référencés.
En pratique : si votre PME se fait rançonner, vous contactez d'abord cybermalveillance.gouv.fr pour l'assistance immédiate. Si vous êtes un opérateur critique subissant une attaque sophistiquée d'origine étatique, c'est le CERT-FR de l'ANSSI qui intervient. Les deux travaillent ensemble mais à des échelles différentes. Notre guide cyber security couvre les deux approches.
Comment appliquer les recommandations ANSSI au quotidien
Les guides de l'ANSSI peuvent sembler intimidants avec leur terminologie technique. Voici une traduction en actions concrètes pour les professionnels et les particuliers :
Pour les dirigeants de PME : commencez par le diagnostic gratuit sur cybermalveillance.gouv.fr, désignez un référent cyber interne, inscrivez toute l'équipe au MOOC SecNumacadémie, et planifiez un audit annuel de sécurité. Budget minimum : 5 000 euros par an pour une PME de 20 personnes.
Pour les DSI et RSSI : alignez votre politique sur les 42 mesures, abonnez-vous aux flux RSS du CERT-FR, testez vos sauvegardes tous les trimestres, et exercez votre plan de réponse aux incidents au moins une fois par an. Les exercices de crise cyber sont détaillés dans le guide ANSSI dédié.
Pour les particuliers : appliquez les 10 commandements ANSSI (mises à jour, mots de passe uniques, 2FA, sauvegardes, méfiance envers les emails suspects). Le MOOC SecNumacadémie demande 20 heures au total, un investissement minime pour une protection significative de votre vie numérique.
La cybersécurité n'est pas une destination mais un processus continu. Les menaces évoluent, les guides de l'ANSSI aussi. Consultez-les régulièrement pour rester à jour face aux nouvelles techniques d'attaque.
Questions fréquentes
Qu'est-ce que l'ANSSI exactement ?
L'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) est l'autorité nationale française en matière de cybersécurité. Créée en 2009, elle est rattachée au Premier ministre et emploie plus de 600 agents. Ses missions couvrent la prévention, la protection et la réponse aux cyberattaques au niveau national.
Le MOOC de l'ANSSI est-il vraiment gratuit ?
Oui, le MOOC SecNumacadémie est entièrement gratuit et accessible sans prérequis. Il suffit de créer un compte sur la plateforme. Les 4 modules représentent environ 20 heures de formation au total et une attestation est délivrée en cas de réussite (score supérieur à 70 %).
Quelles sont les missions de l'ANSSI ?
L'ANSSI assure quatre missions principales : la prévention (guides, formations, sensibilisation), la protection des systèmes critiques (OIV, OSE), la certification des produits de sécurité (visas CSPN, Critères Communs) et la réponse aux incidents (CERT-FR, gestion de crise). Elle supervise également la transposition de la directive NIS 2.
Comment signaler un incident de cybersécurité à l'ANSSI ?
Les entreprises et administrations peuvent signaler un incident directement au CERT-FR via le formulaire en ligne ou par téléphone. Pour les particuliers et TPE, la plateforme cybermalveillance.gouv.fr est le point d'entrée recommandé. En cas d'incident grave sur un OIV ou OSE, la notification est obligatoire dans les 24 heures.
Qui est concerné par les obligations ANSSI avec NIS 2 ?
La directive NIS 2 élargit considérablement le périmètre : plus de 15 000 entités sont désormais concernées en France, contre quelques centaines auparavant. Sont inclus les secteurs énergie, transport, santé, eau, numérique, alimentation, services postaux, gestion des déchets et administrations publiques.
Quelle est la différence entre ANSSI et cybermalveillance.gouv.fr ?
L'ANSSI cible les organisations et les enjeux stratégiques (régulation, certification, défense des systèmes critiques). Cybermalveillance.gouv.fr s'adresse aux particuliers et petites structures victimes d'actes du quotidien (phishing, ransomware). Les deux sont complémentaires et travaillent ensemble.
Comment recruter à l'ANSSI ?
L'ANSSI recrute via des concours de la fonction publique et des contrats. Les offres sont publiées sur le site officiel de l'agence et sur la Place de l'emploi public. Les profils recherchés incluent des ingénieurs en sécurité, des juristes, des auditeurs et des communicants. Une habilitation de sécurité est généralement requise.