
Emplois en cybersécurité : le guide pour trouver votre prochain cyber job
Découvrez les emplois en cybersécurité les plus demandés, les salaires pratiqués et comment décrocher votre premier poste dans un secteur en pleine pénurie.

Le marché des cyber jobs en France : une pénurie historique
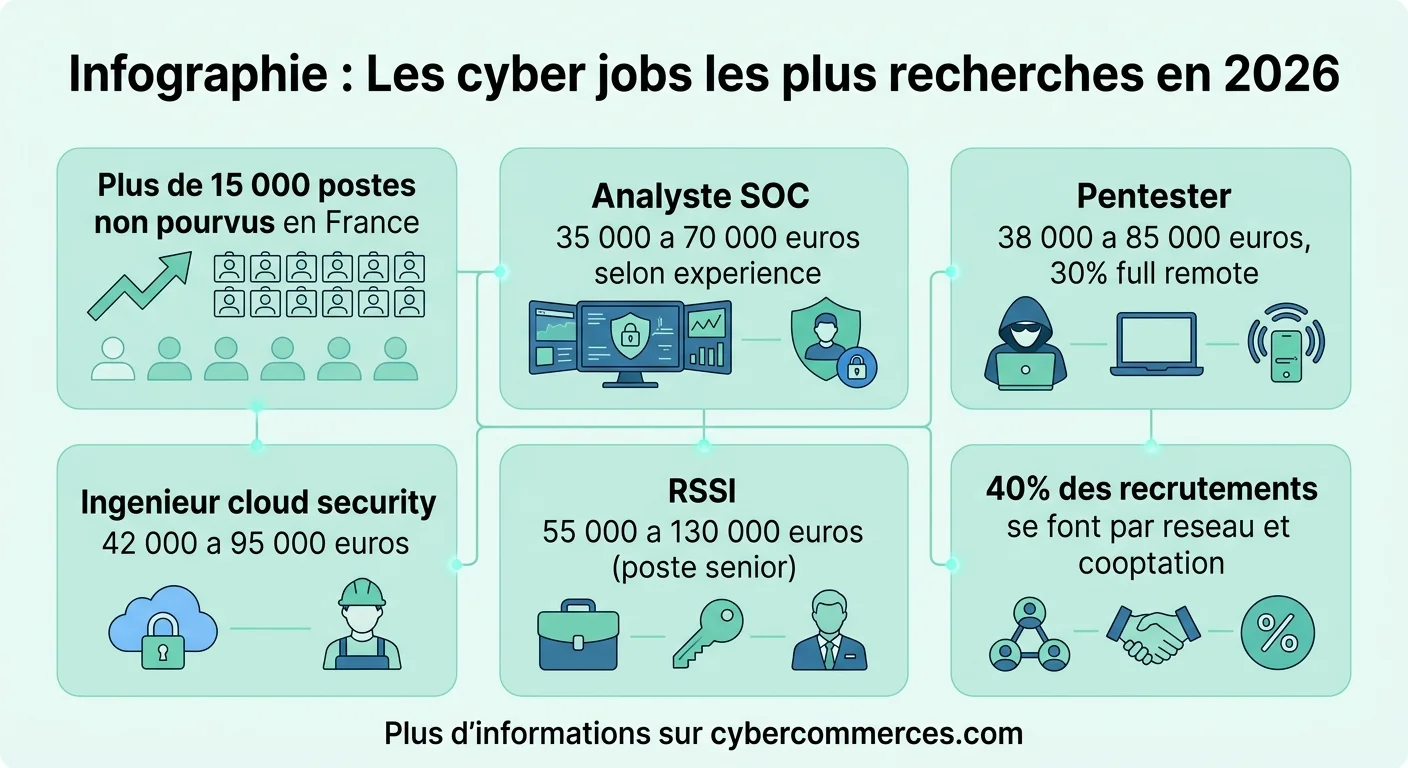
Le secteur de la cybersécurité traverse une période inédite. Avec plus de 15 000 postes non pourvus en France selon les dernières estimations de l’ANSSI, le déséquilibre entre l’offre et la demande de compétences n’a jamais été aussi marqué. Les plateformes d’emploi affichent collectivement plus de 11 000 offres actives, un chiffre en hausse de 35 % par rapport à l’année précédente.
Cette tension s’explique par la multiplication des cyberattaques, leur coût moyen pour une entreprise française dépasse désormais 4 millions d’euros, et par l’entrée en vigueur des directives européennes NIS2 et DORA, qui imposent aux organisations de renforcer leurs équipes sécurité. Pour les candidats, c’est une aubaine : les entreprises rivalisent d’avantages pour attirer les profils qualifiés, et les parcours de formation en cybersécurité se multiplient pour répondre à la demande.
Sept métiers cyber qui recrutent massivement
Le terme cyber job recouvre une grande diversité de fonctions. Certaines sont très techniques, d’autres relèvent davantage de la gouvernance ou du conseil. Voici les profils les plus recherchés par les recruteurs en 2026.
Analyste SOC (Security Operations Center)
L’analyste SOC surveille en temps réel les systèmes d’information d’une organisation. Il détecte les incidents, analyse les alertes et coordonne la réponse aux menaces. C’est souvent le premier poste accessible aux jeunes diplômés, avec une rémunération d’entrée autour de 35 000 à 42 000 euros bruts annuels.
Pentester (testeur d’intrusion)
Le pentester simule des attaques informatiques pour identifier les failles avant qu’un attaquant réel ne les exploite. Ce métier attire les profils passionnés par la technique et offre une grande flexibilité : environ 30 % des offres de pentesting sont ouvertes au full remote.
Ingénieur sécurité cloud
Avec la migration massive vers le cloud, la sécurisation des environnements AWS, Azure et GCP est devenue critique. L’ingénieur sécurité cloud conçoit les architectures de protection et configure les politiques d’accès. Les salaires démarrent à 45 000 euros et peuvent dépasser 80 000 euros pour les profils seniors certifiés.
RSSI (Responsable de la Sécurité des Systèmes d’Information)
Le RSSI pilote la stratégie sécurité de l’entreprise. Il définit les politiques, gère les budgets et rend compte à la direction générale. C’est un poste de management qui requiert généralement 8 à 10 ans d’expérience et une vision transversale des risques cyber.
Consultant GRC (Gouvernance, Risques, Conformité)
Le consultant GRC accompagne les organisations dans leur mise en conformité réglementaire. Avec NIS2, DORA et le RGPD, la demande pour ces profils explose. C’est un métier accessible aux profils juridiques ou organisationnels qui souhaitent se réorienter vers la cybersécurité sans coder.
Analyste threat intelligence
Ce spécialiste collecte et analyse les informations sur les menaces pour anticiper les attaques. Il produit des rapports destinés aux équipes techniques et à la direction. La veille permanente sur les groupes d’attaquants et les nouvelles vulnérabilités en fait un rôle stratégique dans les grandes structures.
Auditeur technique
L’auditeur technique en cybersécurité évalue la robustesse des systèmes via des tests et analyses approfondis. Il produit des recommandations concrètes et suit leur mise en œuvre. Ce rôle combine compétences techniques et capacité de synthèse pour communiquer avec les décideurs.
Où trouver les meilleures offres d’emploi cyber
Les offres de cyber jobs sont dispersées sur de nombreuses plateformes. Certaines sont généralistes, d’autres spécialisées dans la tech ou la cybersécurité. Voici les canaux les plus efficaces pour votre recherche.
- Plateformes généralistes : Indeed, HelloWork et LinkedIn concentrent le plus grand volume d’offres. Leur avantage : des filtres avancés par localisation, salaire et niveau d’expérience. Sur HelloWork, plus de 11 700 offres mentionnent la cybersécurité.
- Job boards spécialisés : YesWeHack Jobs, CyberJobsFrance et Guardia School proposent des offres exclusivement orientées sécurité informatique. Le rapport signal/bruit y est bien meilleur.
- Cabinets de recrutement tech : des acteurs comme Hays, Michael Page Technology ou Free-Work disposent de divisions cybersécurité avec des consultants qui connaissent les grilles salariales et les attentes techniques.
- Réseaux professionnels : les communautés Discord et Slack dédiées à la cybersécurité partagent régulièrement des offres avant qu’elles n’apparaissent sur les job boards publics.
Environ 40 % des recrutements en cybersécurité se font par cooptation ou réseau. Participer aux conférences comme le FIC, LeHack ou les meetups OWASP locaux reste l’un des moyens les plus efficaces de décrocher un poste.
Les compétences techniques les plus demandées
Les recruteurs en cybersécurité recherchent un socle technique solide, mais les compétences prioritaires varient selon le poste visé. Voici celles qui reviennent le plus dans les offres en 2026.
| Compétence | Métiers concernés | Niveau de demande |
|---|---|---|
| SIEM (Splunk, QRadar, Sentinel) | Analyste SOC, ingénieur sécurité | Très élevé |
| Cloud security (AWS, Azure, GCP) | Ingénieur cloud, architecte | Très élevé |
| Pentest (Burp Suite, Metasploit) | Pentester, auditeur technique | Élevé |
| Scripting (Python, Bash, PowerShell) | Tous les profils techniques | Élevé |
| Normes ISO 27001, NIST, EBIOS | Consultant GRC, RSSI | Élevé |
| Forensics et réponse à incident | Analyste SOC, CERT | Moyen-élevé |
| DevSecOps (CI/CD, conteneurs) | Ingénieur sécurité, DevOps | En forte hausse |
Au-delà de la technique, les soft skills font la différence lors des entretiens. La capacité à vulgariser des concepts complexes, la rigueur documentaire et la gestion du stress en situation de crise sont des qualités que les recruteurs évaluent systématiquement. L’écosystème de la cybersecurity en France valorise particulièrement les profils capables de dialoguer avec les métiers.
Reconversion vers la cybersécurité : par où commencer
La pénurie de talents ouvre la porte aux profils en reconversion professionnelle. Développeurs, administrateurs systèmes, mais aussi juristes ou militaires trouvent dans la cybersécurité un secteur accueillant qui valorise les parcours atypiques.
Plusieurs chemins sont possibles selon votre situation de départ :
- Formation courte certifiante (3 à 6 mois) : des organismes comme l’ANSSI via SecNumedu, ou des bootcamps spécialisés, proposent des parcours intensifs qui débouchent sur des certifications reconnues. Le taux d’insertion professionnelle dépasse 85 % pour les meilleurs programmes.
- Alternance ou apprentissage : de nombreuses entreprises, y compris des grands groupes comme Thales ou Airbus, recrutent en alternance dès le niveau bac+3. C’est un moyen de se former tout en acquérant une expérience terrain.
- Autoformation et CTF : les plateformes comme TryHackMe, HackTheBox ou Root-Me permettent de monter en compétences gratuitement. Les scores et badges obtenus sur ces plateformes sont de plus en plus valorisés par les recruteurs.
- Certifications professionnelles : CompTIA Security+, CEH, OSCP pour les profils techniques ; CISSP, CISM pour les profils managériaux. Chaque certification cible un niveau et un type de poste spécifique.
La clé d’une reconversion réussie est de combiner formation théorique et pratique terrain. Les entreprises préfèrent un candidat qui a participé à des CTF et rédigé des write-ups à un diplômé sans expérience concrète.
Grilles salariales par profil et par expérience
Les rémunérations dans les métiers de la cybersécurité figurent parmi les plus attractives du secteur IT. La tension du marché pousse les salaires à la hausse, particulièrement pour les profils expérimentés et les spécialisations rares.
| Profil | Junior (0-3 ans) | Confirmé (3-7 ans) | Senior (7+ ans) |
|---|---|---|---|
| Analyste SOC | 35 000 - 42 000 € | 42 000 - 55 000 € | 55 000 - 70 000 € |
| Pentester | 38 000 - 48 000 € | 48 000 - 65 000 € | 65 000 - 85 000 € |
| Ingénieur cloud security | 42 000 - 50 000 € | 50 000 - 70 000 € | 70 000 - 95 000 € |
| Consultant GRC | 36 000 - 45 000 € | 45 000 - 60 000 € | 60 000 - 80 000 € |
| RSSI | 55 000 - 75 000 € | 75 000 - 130 000 € | |
| Analyste threat intel | 36 000 - 44 000 € | 44 000 - 60 000 € | 60 000 - 80 000 € |
Ces fourchettes correspondent à des postes en CDI en Île-de-France. En régions, les salaires sont généralement inférieurs de 10 à 15 %, mais le coût de la vie compense largement cet écart. Le freelance offre des rémunérations encore supérieures : un pentester indépendant facture entre 600 et 1 200 euros par jour selon son expertise et sa réputation.
Le quotidien d’un professionnel de la cybersécurité
Travailler dans la cyber, c’est rarement l’image hollywoodienne du hacker dans une pièce sombre. La réalité est plus nuancée, et souvent plus intéressante. Voici à quoi ressemble une journée type selon les principaux métiers.
L’analyste SOC commence sa journée par la revue des alertes nocturnes. Il trie les faux positifs, escalade les incidents réels et documente ses analyses. Une part importante du travail consiste à affiner les règles de détection pour réduire le bruit. Les rotations d’astreinte (nuits et week-ends) font partie du métier, surtout en début de carrière.
Le pentester alterne entre phases de test actif, recherche de vulnérabilités sur les applications et réseaux du client, et rédaction de rapports. Chaque mission dure entre une et trois semaines. La variété des environnements testés est ce qui plaît le plus aux praticiens : une semaine sur une application bancaire, la suivante sur un système industriel.
Le consultant GRC passe la majorité de son temps en réunion avec les équipes métiers, à cartographier les risques et rédiger des politiques de sécurité. Son outil principal est souvent Excel ou un outil GRC dédié plutôt qu’un terminal. C’est un rôle qui convient aux profils qui préfèrent l’analyse stratégique à la technique pure.
La cybersécurité est l’un des rares secteurs où l’on peut évoluer de junior à manager en cinq ans, tant la demande de profils expérimentés dépasse l’offre. Un analyste SOC motivé peut devenir responsable d’équipe en trois ans dans certaines structures.
Construire un CV qui retient l’attention des recruteurs
Dans un marché aussi tendu, un CV bien construit fait la différence entre une réponse sous 48 heures et un silence radio. Les recruteurs en cybersécurité ont des attentes spécifiques que les candidats ignorent trop souvent.
Structurez par compétences, pas seulement par chronologie. Créez une section dédiée à vos compétences techniques avec les outils maîtrisés, classés par domaine (réseau, applicatif, cloud, GRC). Mentionnez vos certifications en bonne place, elles servent de filtre automatique dans de nombreux ATS.
Mettez en avant vos réalisations concrètes. Plutôt que "participation à des audits de sécurité", écrivez "réalisation de 12 audits techniques ayant permis la correction de 47 vulnérabilités critiques". Les chiffres attirent l’œil et démontrent votre impact réel.
Incluez vos activités extra-professionnelles pertinentes. Les participations à des CTF, les contributions open source liées à la sécurité, les articles de blog technique ou les conférences données sont des signaux forts pour les recruteurs. Un profil actif sur Root-Me ou HackTheBox vaut parfois mieux qu’un stage classique.
Pensez aussi à adapter votre CV à chaque candidature. Les grandes entreprises comme Thales ou Airbus, très actives dans le recrutement cybersécurité en France, utilisent des logiciels de tri automatique. Reprenez les mots-clés exacts de l’offre dans votre CV pour passer ce premier filtre.
Freelance ou salarié : quel statut choisir en cybersécurité
Le choix du statut professionnel est une question que se posent de plus en plus de professionnels de la cybersécurité, notamment après quelques années d’expérience. Chaque option présente des avantages distincts.
Le salariat en CDI offre la stabilité, l’accès à la formation continue financée par l’employeur et souvent des avantages sociaux substantiels (participation, intéressement, télétravail). Les grandes entreprises et les ESN proposent aussi des perspectives d’évolution structurées et la possibilité de travailler sur des projets d’envergure.
Le freelance séduit par ses revenus supérieurs, un TJM de 700 à 1 200 euros pour un consultant confirmé, et sa liberté dans le choix des missions. Mais il implique une gestion administrative, une prospection commerciale régulière et l’absence de filet de sécurité en cas de creux d’activité. Le portage salarial constitue un compromis intéressant pour ceux qui hésitent.
En pratique, beaucoup de professionnels alternent entre les deux statuts au cours de leur carrière. Commencer en CDI pour acquérir de l’expérience et un réseau, puis basculer en freelance une fois la légitimité technique établie, est un parcours fréquent dans le secteur.
Les grandes entreprises qui recrutent en cybersécurité
Plusieurs catégories d’employeurs se disputent les talents en cybersécurité. Connaître leurs profils aide à cibler ses candidatures et à préparer ses entretiens.
- Grands groupes de défense et aéronautique : Thales, Airbus CyberSecurity, Naval Group et Safran disposent de divisions cybersécurité importantes. Ils offrent des projets à forte valeur ajoutée, souvent classifiés, et des packages salariaux attractifs incluant participation et intéressement.
- ESN et cabinets de conseil : Capgemini, Atos (Eviden), Sopra Steria, Wavestone ou Orange Cyberdefense recrutent massivement pour des missions chez leurs clients. L’avantage : une montée en compétences rapide grâce à la diversité des contextes.
- Éditeurs de solutions de sécurité : les entreprises comme Tehtris, Wallix, Stormshield ou CrowdStrike recherchent des profils R&D et avant-vente. Travailler chez un éditeur permet d’approfondir une expertise technique pointue.
- Secteur public et institutions : l’ANSSI, le ministère des Armées (COMCYBER), la DGSI et les collectivités territoriales offrent des postes stables avec une dimension mission de service public. Les enjeux de cyber résilience étatique attirent des profils engagés.
Préparer son entretien technique en cybersécurité
L’entretien d’embauche en cybersécurité comporte presque toujours une dimension technique. Selon le poste visé, les formats varient : quiz de connaissances, étude de cas, challenge technique en temps limité ou présentation d’un projet personnel.
Pour un poste d’analyste SOC, attendez-vous à des questions sur l’analyse de logs, l’interprétation de paquets réseau (Wireshark) et la qualification d’alertes SIEM. On vous demandera peut-être de trier une liste d’alertes par criticité et d’expliquer votre raisonnement.
Pour un poste de pentester, la préparation passe par la pratique sur des environnements vulnérables. Les recruteurs apprécient les candidats capables d’expliquer leur méthodologie de test, de l’OSINT à l’exploitation en passant par l’énumération. Savoir rédiger un rapport clair est aussi important que savoir trouver la faille.
Pour les rôles de GRC ou RSSI, les études de cas portent sur la gestion de crise : comment réagiriez-vous à une fuite de données ? Quel plan de communication mettriez-vous en place ? Comment prioriseriez-vous les investissements sécurité avec un budget limité ?
Dans tous les cas, montrez votre veille active. Citez une vulnérabilité récente, un rapport de threat intelligence que vous avez lu, ou un outil que vous avez testé. Les recruteurs cherchent des candidats passionnés qui suivent l’actualité de la cybersécurité au quotidien.
Tendances du recrutement cyber pour les prochaines années
Le marché de l’emploi en cybersécurité évolue rapidement. Plusieurs tendances structurelles dessinent le paysage des cyber jobs de demain.
La première est l’automatisation par l’intelligence artificielle. Les outils de détection et de réponse automatisée (SOAR, XDR) prennent en charge les tâches répétitives. Loin de supprimer des emplois, cette évolution fait monter en gamme les profils recherchés : les analystes de demain devront maîtriser le machine learning appliqué à la sécurité et savoir superviser des systèmes autonomes.
La deuxième tendance est la spécialisation sectorielle. Les recruteurs cherchent de plus en plus des experts qui connaissent les enjeux spécifiques de leur industrie : OT/SCADA pour l’industrie, paiements pour la finance, dispositifs médicaux pour la santé. Un pentester qui connaît les protocoles industriels sera mieux valorisé qu’un généraliste.
Enfin, la dimension internationale s’affirme. Le remote a ouvert les frontières : des entreprises européennes recrutent des profils français pour des postes basés à l’étranger, et inversement. La maîtrise de l’anglais technique est devenue un prérequis quasi systématique, même pour des postes basés en France.
Questions fréquentes
Quelles études faut-il pour travailler dans la cybersécurité ?
Un diplôme en informatique (bac+3 à bac+5) constitue la voie classique, mais ce n’est pas la seule. Des formations courtes certifiantes, des bootcamps spécialisés et même l’autoformation via des plateformes de CTF permettent d’accéder au secteur. Les certifications professionnelles (CompTIA Security+, CEH, OSCP) compensent souvent l’absence de diplôme spécialisé aux yeux des recruteurs.
Comment devenir ingénieur en cybersécurité ?
Le parcours typique passe par une école d’ingénieurs ou un master en informatique avec spécialisation sécurité. En parallèle, accumulez de l’expérience pratique via des stages, de l’alternance ou des projets personnels. Les certifications cloud (AWS Security Specialty, Azure Security Engineer) sont particulièrement valorisées pour les postes d’ingénieur sécurité.
Pourquoi travailler dans la cybersécurité ?
Le secteur offre une combinaison rare : des salaires attractifs (35 000 à 130 000 euros selon l’expérience), une quasi-garantie d’emploi due à la pénurie de 15 000 postes en France, une grande variété de métiers et la possibilité de contribuer à la protection des organisations et des citoyens. Le travail ne manque jamais de sens ni de défis.
Quels sont les principaux acteurs de la cybersécurité en France ?
Les acteurs majeurs incluent l’ANSSI (agence étatique), les grands groupes industriels (Thales, Airbus CyberSecurity, Naval Group), les ESN spécialisées (Orange Cyberdefense, Wavestone, Sopra Steria), les éditeurs français (Tehtris, Wallix, Stormshield) et un écosystème dynamique de startups. Le Campus Cyber, inauguré à La Défense, fédère une partie de ces acteurs.
Comment se former en cybersécurité gratuitement ?
Plusieurs ressources gratuites permettent de démarrer : la plateforme SecNumacadémie de l’ANSSI, les parcours débutants sur TryHackMe et Root-Me, les cours OpenClassrooms, les chaînes YouTube spécialisées et les write-ups de CTF. Pour aller plus loin, les certifications payantes restent un investissement rentable vu les salaires du secteur.
Le marché de l’emploi cyber est-il accessible aux débutants ?
Oui, le marché est très ouvert aux profils juniors. Les postes d’analyste SOC, de technicien sécurité et de consultant junior GRC sont accessibles dès la sortie de formation. Environ 30 % des offres ne requièrent pas d’expérience préalable en cybersécurité, à condition de démontrer une motivation et des compétences de base solides.