
Auditeur technique en cybersécurité : rôle et compétences
Un métier, deux univers à ne pas confondre : missions, certifications requises, salaire et parcours pour devenir auditeur en cybersécurité.

Auditeur technique : un métier, deux univers à ne pas confondre
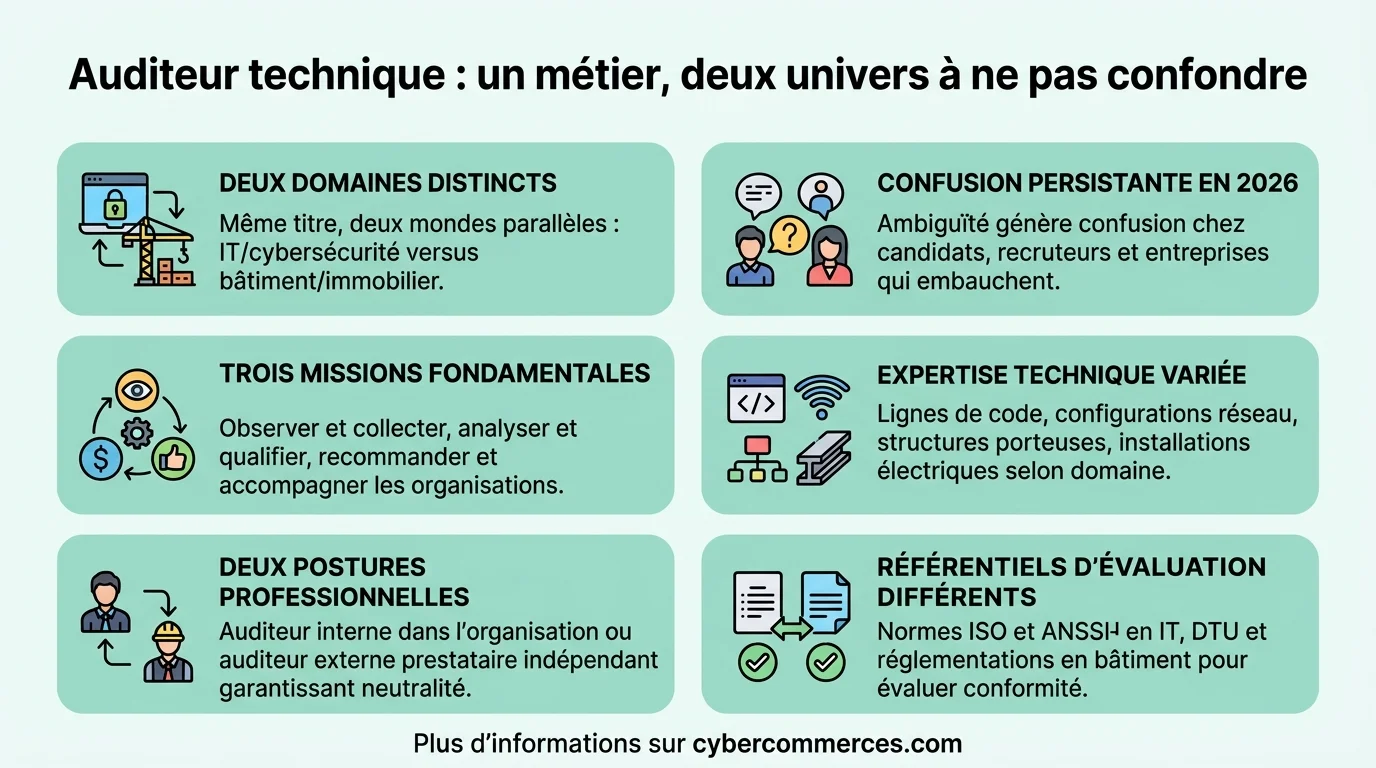
Tapez « auditeur technique » dans un moteur de recherche et vous tomberez sur deux mondes parallèles. D'un côté, un expert en cybersécurité qui traque les vulnérabilités dans les systèmes d'information. De l'autre, un spécialiste du bâtiment qui inspecte des structures, évalue des sinistres et vérifie la conformité d'ouvrages. Même intitulé de poste, compétences radicalement différentes. En 2026, cette ambiguïté persiste et génère une vraie confusion chez les candidats, les recruteurs et même les entreprises qui cherchent à embaucher.
Cet article dissipe le flou. Nous allons explorer en profondeur les deux déclinaisons du métier d'auditeur technique, IT/cybersécurité et bâtiment/immobilier, avec des données salariales actualisées, les formations requises, les outils du quotidien, et une vision concrète de ce que signifie exercer ce métier en France aujourd'hui. Que vous envisagiez une reconversion, un premier emploi ou simplement que vous cherchiez à comprendre ce que fait un auditeur, vous êtes au bon endroit.
Définition : qu'est-ce qu'un auditeur technique exactement ?
Un auditeur est un professionnel chargé d'examiner, d'évaluer et de rendre compte de l'état d'un système, d'un processus ou d'une infrastructure. Le terme « technique » le distingue de l'auditeur financier, qui se concentre sur les comptes et la conformité comptable. L'auditeur technique, lui, plonge dans la mécanique concrète : lignes de code, configurations réseau, structures porteuses d'un bâtiment, installations électriques…
Son rôle fondamental se résume en trois temps :
- Observer et collecter : réaliser des tests, des inspections ou des scans pour dresser un état des lieux objectif.
- Analyser et qualifier : identifier les écarts par rapport à un référentiel (norme ISO, réglementation, bonnes pratiques ANSSI, DTU dans le bâtiment).
- Recommander et accompagner : rédiger un rapport d'audit avec des préconisations hiérarchisées par criticité.
La différence avec l'auditeur interne ? Ce dernier travaille au sein même de l'organisation qu'il évalue, souvent dans un département dédié. L'auditeur externe, lui, intervient en tant que prestataire indépendant, ce qui garantit une neutralité de jugement. Dans la cybersécurité comme dans le bâtiment, ces deux postures coexistent et se complètent.
Le double périmètre : cybersécurité vs bâtiment
Pour y voir clair, voici une comparaison directe des deux spécialisations :
| Critère | Auditeur technique IT / Cybersécurité | Auditeur technique Bâtiment / Immobilier |
|---|---|---|
| Objet de l'audit | Systèmes d'information, réseaux, applications web, infrastructures cloud | Structures, matériaux, installations techniques, conformité réglementaire |
| Référentiels clés | ISO 27001, PASSI (ANSSI), OWASP, NIST | DTU, normes NF, Eurocodes, diagnostics réglementaires (DPE, amiante…) |
| Outils typiques | Burp Suite, Nessus, Metasploit, BloodHound, Nmap | Drone d'inspection, caméra thermique, outils de mesure CEM, logiciels BIM |
| Employeurs | ESN, cabinets de conseil cyber, SOC, grands groupes, administrations | Cabinets d'expertise (Polyexpert, Saretec…), bureaux de contrôle, promoteurs |
| Certification phare | PASSI, OSCP, CEH, qualification ANSSI | Qualification iCert, certifications diagnostiqueur immobilier |
| Salaire junior (brut/mois) | 2 800 à 3 500 € | 2 300 à 2 800 € |
| Salaire senior (brut/mois) | 4 500 à 6 500 € | 3 500 à 5 000 € |
Comme vous le constatez, les deux métiers partagent une méthodologie d'audit rigoureuse, mais divergent sur absolument tout le reste. Le contexte actuel de recrudescence des cyberattaques en France tire néanmoins la demande, et les salaires, vers le haut pour le volet cybersécurité.
Répondez à ces 5 questions pour découvrir quelle spécialisation vous conviendrait le mieux.
Fouiller des logs et des lignes de code
Inspecter physiquement un lieu et prendre des mesures
Informatique, réseaux, mathématiques
Génie civil, architecture, ingénierie des matériaux
Convient parfaitement
Ennuie, vous préférez alterner terrain et bureau
La sécurité des données et la protection contre les menaces numériques
La construction, la rénovation et la qualité des ouvrages
Un rapport de pentest avec des preuves d'exploitation de failles
Un diagnostic technique avec photos annotées et préconisations travaux
Auditeur technique cybersécurité : missions et journée type
L'auditeur technique en cybersécurité est le médecin du système d'information. Son travail consiste à simuler des attaques, analyser des configurations et identifier les failles avant que des acteurs malveillants ne les exploitent. Voici à quoi ressemble une semaine typique :
Lundi, Réunion de cadrage. L'auditeur rencontre le client (RSSI, DSI ou directeur de programme) pour définir le périmètre de la mission technique : quels systèmes tester, quels scénarios prioriser, quelles contraintes respecter (environnement de production, horaires de test…).
Mardi à jeudi, Phase d'audit active. C'est le cœur du travail. Selon le type de mission, l'auditeur réalise :
- Des tests d'intrusion (pentest) en boîte noire, grise ou blanche sur les applications web, les API, l'infrastructure réseau ou les postes de travail.
- Des audits de configuration sur les serveurs, pare-feu, Active Directory ou environnements cloud (AWS, Azure, GCP).
- Des revues de code source pour détecter les vulnérabilités applicatives (injections SQL, XSS, IDOR…).
- Des audits d'architecture pour vérifier la segmentation réseau, la gestion des flux et la résilience globale.
Vendredi, Rédaction du rapport. L'auditeur compile ses découvertes dans un livrable structuré : synthèse managériale pour la direction, détails techniques pour les équipes opérationnelles, et plan de remédiation priorisé selon la criticité (CVSS).
Ce métier est en première ligne face aux risques cyber actuels. La demande explose : en 2026, l'ANSSI estime qu'il manque encore plus de 15 000 professionnels qualifiés en cybersécurité en France, dont une part significative d'auditeurs techniques.
Auditeur technique bâtiment : l'autre facette du métier
Moins médiatisé mais tout aussi essentiel, l'auditeur technique bâtiment intervient dans un contexte bien différent. Cabinets d'expertise comme Polyexpert ou Saretec recrutent activement ces profils pour répondre à des missions variées :
- Expertise sinistre : après un dégât des eaux, un incendie ou une catastrophe naturelle, l'auditeur évalue les dommages, identifie les causes et chiffre les réparations.
- Audit de conformité : vérification que les ouvrages respectent les normes en vigueur (DTU, Eurocodes, réglementation thermique RE2020).
- Diagnostic immobilier : réalisation de diagnostics obligatoires (DPE, amiante, plomb, électricité, gaz) dans le cadre de transactions ou de locations.
- Audit énergétique : évaluation de la performance énergétique d'un bâtiment et proposition de travaux d'amélioration.
La qualification iCert est souvent mentionnée dans ce secteur. Il s'agit d'un organisme de certification des compétences des diagnostiqueurs immobiliers. Les avis sur iCert sont globalement positifs parmi les professionnels, qui apprécient l'espace client iCert pour le suivi administratif de leurs certifications. Le recrutement chez Polyexpert, l'un des leaders français de l'expertise technique, exige généralement un Bac+2 minimum en bâtiment ou génie civil, complété par une expérience terrain.
Formation : quel diplôme pour devenir auditeur technique ?
Les parcours varient considérablement selon la spécialisation visée.
Filière cybersécurité
- Bac+3 : Licence professionnelle en sécurité des systèmes informatiques, BUT Informatique parcours cybersécurité.
- Bac+5 : Master cybersécurité (universités, écoles d'ingénieurs), diplôme d'ingénieur avec spécialisation sécurité (INSA, ESIEA, ENSIBS…), mastère spécialisé en sécurité des SI.
- Certifications professionnelles : OSCP (Offensive Security), CEH (EC-Council), certification PASSI (obligatoire pour les prestataires d'audit qualifiés par l'ANSSI).
Filière bâtiment
- Bac+2 : BTS Bâtiment, BTS Enveloppe des bâtiments, DUT Génie civil.
- Bac+3 à Bac+5 : Licence pro expertise du bâtiment, diplôme d'ingénieur génie civil, master construction durable.
- Certifications métier : Qualification iCert pour le diagnostic immobilier, certification Qualibat, habilitations spécifiques (amiante, électrique…).
Pourquoi choisir l'audit ? Les professionnels en exercice citent souvent la diversité des missions, l'autonomie sur le terrain, la stimulation intellectuelle permanente et la satisfaction de contribuer concrètement à la sécurité, qu'elle soit numérique ou physique. C'est un métier où la routine n'existe pas.
Salaires en 2026 : les chiffres actualisés
Les données ci-dessous ont été agrégées à partir des offres publiées sur l'APEC, LinkedIn et Indeed en France au premier trimestre 2026.
| Profil | Cybersécurité (brut annuel) | Bâtiment (brut annuel) |
|---|---|---|
| Junior (0-2 ans) | 34 000 à 42 000 € | 28 000 à 34 000 € |
| Confirmé (3-5 ans) | 45 000 à 55 000 € | 35 000 à 45 000 € |
| Senior (6+ ans) | 55 000 à 78 000 € | 45 000 à 60 000 € |
| Manager / Lead audit | 70 000 à 95 000 € | 55 000 à 75 000 € |
À titre de comparaison, l'auditeur financier débute généralement entre 36 000 € et 44 000 € brut annuel en cabinet Big Four, un niveau comparable à l'auditeur technique cyber junior. La différence se creuse avec l'expérience : les profils cyber seniors certifiés PASSI ou OSCP sont parmi les plus recherchés du marché tech, ce qui tire les rémunérations vers le haut.
Le facteur géographique compte aussi : un auditeur sécurité à Paris gagne en moyenne 15 à 20 % de plus qu'en région, mais le télétravail partiel, désormais courant, rééquilibre progressivement cet écart.
Les outils concrets de l'auditeur technique cyber
Un auditeur technique en cybersécurité ne travaille jamais à mains nues. Voici les principaux outils utilisés au quotidien en 2026 :
- Nmap : scan de ports et découverte réseau, la base de tout audit d'infrastructure.
- Nessus / Qualys : scanners de vulnérabilités automatisés, utilisés pour un premier balayage des failles connues.
- Burp Suite Pro : outil incontournable pour l'audit d'applications web (interception de requêtes, fuzzing, analyse des réponses).
- Metasploit / Cobalt Strike : frameworks d'exploitation pour démontrer l'impact réel des vulnérabilités découvertes.
- BloodHound : cartographie des chemins d'attaque dans un environnement Active Directory.
- Nuclei : scanner open source rapide pour détecter des vulnérabilités à partir de templates communautaires.
- CrackMapExec / NetExec : outils de post-exploitation pour évaluer la compromission d'un réseau interne.
La maîtrise de ces outils est un prérequis, mais l'auditeur doit aussi savoir scripter (Python, Bash, PowerShell) pour automatiser ses tests et adapter ses attaques à chaque contexte. Comprendre les fondamentaux de la cybersecurity reste indispensable avant de prétendre manier ces outils offensifs.
Où travaille un auditeur technique ? Les secteurs qui recrutent
L'auditeur technique n'est pas cantonné à un seul type d'employeur. Voici les principaux débouchés :
Côté cybersécurité
- Cabinets de conseil spécialisés : Wavestone, Orange Cyberdefense, Synacktiv, Advens… ces structures envoient leurs auditeurs en mission chez des clients variés.
- ESN (Entreprises de Services du Numérique) : Capgemini, Sopra Steria, Atos disposent de pôles cybersécurité qui intègrent des auditeurs.
- Grands groupes en interne : banques, assurances, opérateurs d'importance vitale (OIV) et administrations emploient des auditeurs internes pour assurer une veille permanente.
- Secteur public : l'ANSSI, la DGSI, les ministères et collectivités recrutent des auditeurs techniques, comme l'illustrent les offres récurrentes sur choisirleservicepublic.gouv.fr.
- Freelance : de plus en plus d'auditeurs certifiés se mettent à leur compte, portés par des plateformes de mise en relation avec les entreprises.
Côté bâtiment
- Cabinets d'expertise : Polyexpert, Saretec, Elex, Texa… interviennent principalement pour le compte des assureurs.
- Bureaux de contrôle : Bureau Veritas, Apave, Socotec réalisent des audits de conformité réglementaire.
- Diagnostiqueurs indépendants : avec la qualification iCert, de nombreux professionnels exercent en libéral sur un territoire donné.
La tendance 2026 montre un rapprochement entre ces deux mondes : avec l'essor des bâtiments connectés (smart buildings) et des infrastructures industrielles pilotées par des systèmes informatiques, un nouveau profil hybride émerge, l'auditeur de sécurité OT/IT, qui audite à la fois les systèmes numériques et leur interaction avec le monde physique. Ce croisement s'inscrit dans un mouvement plus large d'innovation technologique appliquée aux métiers traditionnels.
PASSI, OSCP, iCert : le labyrinthe des certifications
Les certifications jouent un rôle crucial dans la crédibilité et l'employabilité de l'auditeur technique. Voici les plus déterminantes :
Certifications cybersécurité
PASSI (Prestataire d'Audit de Sécurité des Systèmes d'Information) : délivrée par l'ANSSI, cette qualification est obligatoire pour les cabinets réalisant des audits pour les OIV (Opérateurs d'Importance Vitale). Elle valide la compétence de l'organisation, pas de l'individu, mais un auditeur évoluant dans une structure PASSI doit démontrer des compétences éprouvées.
OSCP (Offensive Security Certified Professional) : considérée comme la certification de référence pour les pentesteurs. L'examen dure 24 heures en conditions réelles : il faut compromettre plusieurs machines pour réussir. Très valorisée sur le marché.
CEH (Certified Ethical Hacker) : plus théorique que l'OSCP, elle constitue un bon point d'entrée pour les profils juniors.
Certifications bâtiment
Qualification iCert : obligatoire pour exercer en tant que diagnostiqueur immobilier certifié. L'espace client iCert permet de gérer ses renouvellements et ses documents. Les retours (avis iCert) soulignent la rigueur du processus de certification, gage de qualité pour les clients finaux.
Qualibat / OPQIBI : certifications professionnelles attestant de la compétence des entreprises du bâtiment, pertinentes pour les auditeurs intervenant en bureau d'études.
Les évolutions du métier à l'horizon 2026-2030
L'auditeur technique ne fait pas que constater : il évolue avec son environnement. Plusieurs tendances de fond redessinent le métier :
- L'IA dans l'audit : les outils d'analyse de vulnérabilités intègrent désormais des modèles d'intelligence artificielle pour prioriser les failles et réduire les faux positifs. L'auditeur humain reste indispensable pour le raisonnement contextuel, mais l'IA accélère considérablement la phase de détection.
- L'audit cloud-native : avec la migration massive vers AWS, Azure et GCP, les auditeurs doivent maîtriser les spécificités de chaque fournisseur cloud (IAM, stockage, réseaux virtuels).
- La conformité NIS2 : la directive européenne NIS2, pleinement applicable en 2026, élargit considérablement le périmètre des organisations soumises à des obligations d'audit de cybersécurité.
- L'audit des systèmes OT/IoT : les environnements industriels connectés créent un besoin croisé entre expertise IT et connaissance des protocoles industriels (Modbus, OPC-UA…).
- La rénovation énergétique : côté bâtiment, les obligations d'audit énergétique se renforcent avec la loi Climat et Résilience, créant un appel d'air pour les diagnostiqueurs qualifiés.
Pour rester à jour sur ces évolutions, suivre l'actualité cybersécurité n'est plus optionnel : c'est une composante à part entière du métier.
Auditeur interne vs auditeur externe : quelle posture choisir ?
Ce choix structurant détermine votre quotidien, votre rémunération et votre trajectoire de carrière.
L'auditeur interne est salarié de l'entreprise qu'il audite. Il connaît parfaitement le système d'information ou le parc immobilier de son employeur. Son avantage : une vision longitudinale qui lui permet de mesurer les progrès dans le temps. Son inconvénient : le risque de complaisance ou de pression hiérarchique. En cybersécurité, il est souvent rattaché au RSSI ou au département conformité.
L'auditeur externe intervient comme prestataire, souvent via un cabinet de conseil ou en freelance. Il audite des environnements différents chaque mois, ce qui enrichit considérablement son expérience. La contrepartie : un rythme soutenu, des déplacements fréquents et la nécessité de s'adapter rapidement à des contextes très variés.
En termes de salaire, l'auditeur externe en cabinet de cybersécurité touche généralement 5 à 15 % de plus que son homologue interne, mais avec une charge de travail plus imprévisible. Les profils seniors basculent souvent vers un poste interne après quelques années de terrain intensif en cabinet.
Comment se lancer : parcours concret pour 2026
Voici un plan d'action réaliste pour quelqu'un qui souhaite devenir auditeur technique cette année :
- Choisissez votre spécialisation : le quiz ci-dessus peut vous aider. La cybersécurité offre des perspectives salariales supérieures, mais le bâtiment propose davantage d'autonomie terrain.
- Validez une formation reconnue : Bac+5 recommandé en cyber (ingénieur ou master), Bac+2 minimum en bâtiment. Les formations en alternance sont particulièrement pertinentes dans les deux cas.
- Développez vos compétences pratiques : en cyber, entraînez-vous sur des plateformes comme Hack The Box, TryHackMe ou Root-Me. En bâtiment, multipliez les stages en cabinet d'expertise.
- Obtenez une certification : OSCP ou CEH en cyber, qualification iCert en diagnostic immobilier. C'est souvent le sésame pour décrocher un premier poste.
- Construisez votre réseau : participez aux conférences (LeHack, FIC en cyber ; salons Batimat, Diagactu en bâtiment), rejoignez les communautés professionnelles sur LinkedIn et Discord.
Le marché est porteur dans les deux filières. Face à l'amplification des besoins en solutions cybersécurité et aux obligations réglementaires croissantes dans le bâtiment, le métier d'auditeur technique offre une sécurité d'emploi rare dans le paysage professionnel français.
Questions fréquentes sur le métier d'auditeur technique
Qu'est-ce qu'un audit technique exactement ?
Un audit technique est un examen méthodique d'un système (informatique ou physique) visant à évaluer sa conformité par rapport à un référentiel donné (norme, réglementation, bonnes pratiques). Il aboutit à un rapport identifiant les écarts constatés et proposant des actions correctives priorisées.
Quelle différence entre un auditeur technique et un auditeur financier ?
L'auditeur financier examine les comptes, les processus comptables et la conformité financière d'une organisation. L'auditeur technique, lui, évalue des systèmes concrets : infrastructure informatique, réseau, code applicatif, ou structures de bâtiment. Les méthodologies sont proches (collecte, analyse, rapport), mais les domaines d'expertise sont totalement distincts.
Faut-il la certification PASSI pour devenir auditeur technique en cybersécurité ?
Non, la PASSI est une qualification délivrée par l'ANSSI aux organisations (cabinets d'audit), pas aux individus. En revanche, travailler dans un cabinet qualifié PASSI est un atout considérable. Pour l'individu, les certifications de référence sont l'OSCP, le CEH ou les certifications GIAC.
Quel est le salaire d'un auditeur technique débutant en 2026 ?
En cybersécurité, un junior peut espérer entre 34 000 € et 42 000 € brut annuel. En bâtiment, la fourchette se situe entre 28 000 € et 34 000 € brut annuel. Ces chiffres varient selon la localisation géographique, la taille de l'employeur et les certifications détenues.
Quels outils utilise un auditeur technique au quotidien ?
En cybersécurité : Nmap, Burp Suite, Nessus, Metasploit, BloodHound et des scripts personnalisés en Python. En bâtiment : caméra thermique, drone d'inspection, outils de mesure (humidité, résistance des matériaux), logiciels BIM et de diagnostic réglementaire.
Peut-on devenir auditeur technique sans expérience préalable ?
Oui, mais avec une formation solide. En cyber, un Bac+5 avec stage en cabinet d'audit ou en SOC suffit généralement pour décrocher un premier poste junior. En bâtiment, un BTS avec alternance en bureau de contrôle ouvre les portes. Dans les deux cas, les certifications accélèrent l'accès au premier emploi.
Quelle est la différence entre auditeur interne et auditeur externe ?
L'auditeur interne est employé par l'organisation qu'il audite et assure un suivi continu de la conformité. L'auditeur externe intervient ponctuellement en tant que prestataire indépendant, ce qui garantit une neutralité de jugement. Les deux rôles sont complémentaires et coexistent dans la plupart des grandes structures.