
Cyberattaques en France : état des lieux complet en 2026
Bilan complet des cyberattaques en France en 2026 : chiffres, secteurs ciblés, techniques utilisées et conseils pour se protéger efficacement.

Un premier trimestre 2026 sous haute tension numérique
Le début de l'année 2026 restera dans les annales de la cybersécurité française. En à peine trois mois, plus de 90 millions de comptes ont été compromis sur le territoire, un chiffre qui dépasse largement les bilans annuels des années précédentes. Les attaques se sont multipliées à un rythme effréné, touchant aussi bien les institutions publiques que les grands groupes privés.
Parmi les incidents les plus marquants, la fuite massive touchant Cegedim Santé a exposé les données médicales de près de 15 millions de Français. Quelques semaines plus tard, le piratage du fichier FICOBA révélait l'accès illégal à 1,2 million de comptes bancaires. Ces événements illustrent une tendance de fond : les risques cyber ne cessent de s'intensifier et de se diversifier.
Le secteur éducatif n'a pas été épargné. L'attaque contre ÉduConnect a compromis les données de 3,5 millions d'élèves, tandis que le Crous voyait 774 000 dossiers étudiants fuiter. Ces chiffres rappellent que la cyberattaque en France ne se limite plus aux cibles financières traditionnelles.
Les secteurs les plus ciblés en France
L'analyse des cyberattaques en France en 2026 révèle des disparités sectorielles importantes. Certains domaines concentrent une part disproportionnée des incidents, en raison de la valeur des données qu'ils détiennent ou de la vétusté de leurs systèmes d'information.
Le secteur de la santé arrive en tête des cibles privilégiées. Les données médicales se monnayent entre 250 et 1 000 euros l'unité sur le dark web, soit dix fois plus qu'un simple identifiant bancaire. Les hôpitaux, cliniques et prestataires de santé comme Cegedim représentent des cibles de choix pour les cybercriminels organisés.
Les administrations publiques occupent la deuxième place. L'OFII a subi le vol de 2,1 millions de dossiers d'étrangers en janvier 2026, illustrant la fragilité des systèmes étatiques face aux attaquants sophistiqués. Les collectivités territoriales, souvent sous-dotées en moyens informatiques, sont également dans le viseur.
Le secteur financier et bancaire reste une cible historique. L'affaire FICOBA démontre que même les fichiers les plus sensibles de l'État peuvent être compromis. Les fintechs et néo-banques, en croissance rapide, présentent des surfaces d'attaque nouvelles que les cybercriminels exploitent activement.
En 2026, la France enregistre plus de 54 000 incidents de sécurité informatique, soit une augmentation de 38 % par rapport à l'année précédente. Le coût annuel de la cybercriminalité dépasse désormais les 120 milliards d'euros.
L'éducation, les télécoms (avec la fuite Free touchant 24 millions d'abonnés) et le commerce en ligne complètent ce panorama. Pour comprendre l'ensemble des menaces qui pèsent sur les organisations, consultez notre analyse des enjeux de la cyber guerre à l'échelle géopolitique.
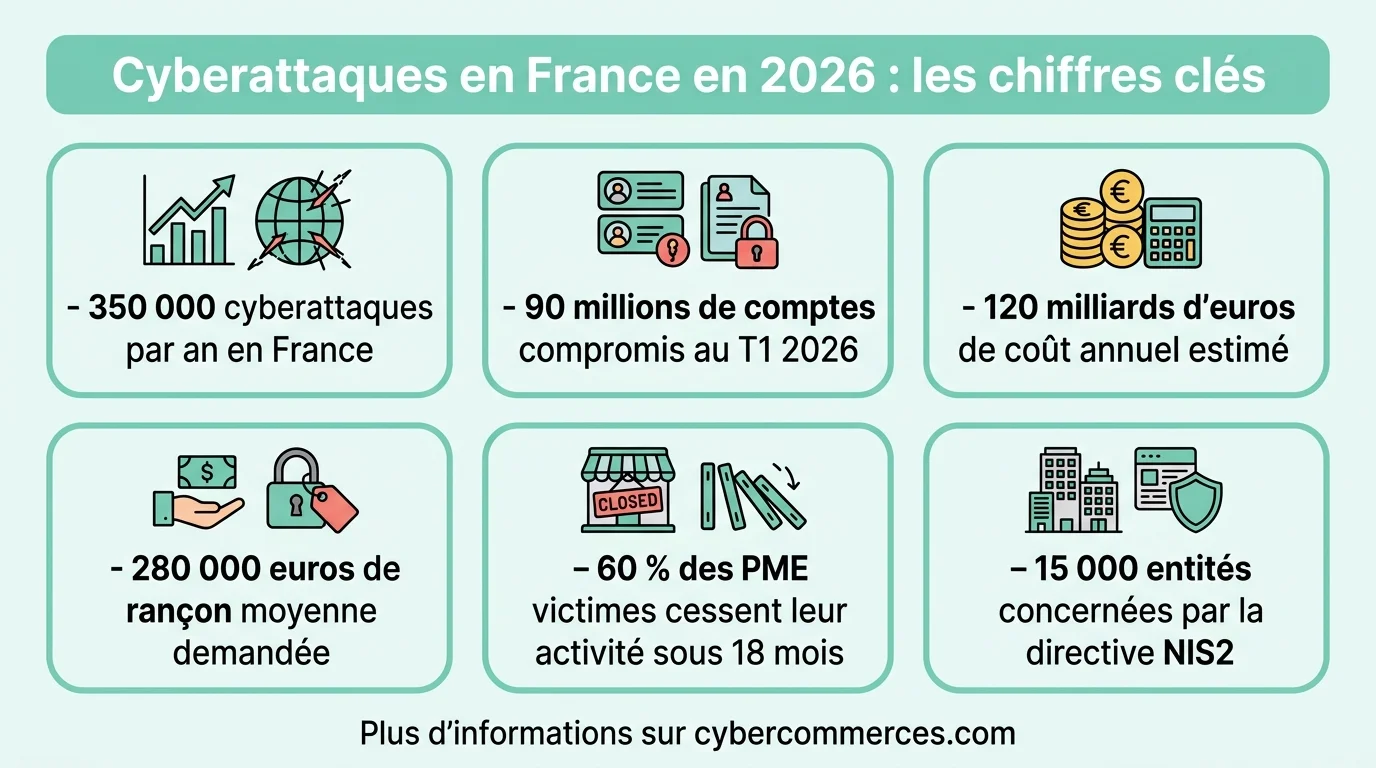
Les chiffres clés de la cybercriminalité française en 2026
Les données consolidées du premier semestre 2026 dessinent un tableau préoccupant de l'état de la cybersécurité en France. Voici les indicateurs les plus significatifs :
| Indicateur | Valeur 2026 | Évolution |
|---|---|---|
| Incidents de sécurité déclarés | 54 000+ | +38 % vs 2025 |
| Comptes compromis (T1 2026) | 90 millions+ | Record historique |
| Coût annuel estimé | 120 milliards € | +15 % vs 2025 |
| Rançon moyenne demandée | 280 000 € | +22 % vs 2025 |
| Délai moyen de détection | 187 jours | -12 jours vs 2025 |
| PME victimes cessant leur activité sous 18 mois | 60 % | Stable |
Le volume estimé s'établit à environ 350 000 cyberattaques par an en France, toutes catégories confondues. Ce chiffre inclut les tentatives de phishing, les ransomwares, les attaques par déni de service et les intrusions dans les systèmes d'information. Pour suivre l'évolution de ces menaces au quotidien, notre rubrique actualités cybersécurité propose un suivi régulier.
Anatomie des attaques majeures de 2026
Chaque grande cyberattaque en France en 2026 présente des caractéristiques distinctes. Comprendre leur déroulement permet de mieux s'en prémunir.
Cegedim Santé (janvier 2026) : L'hébergeur de données de santé a été victime d'une intrusion sophistiquée exploitant une faille zero-day dans son infrastructure cloud. Les attaquants ont exfiltré les dossiers médicaux de 15 millions de patients pendant plusieurs semaines avant d'être détectés. L'incident a conduit la CNIL à ouvrir une enquête et à prononcer une amende record.
OFII (janvier 2026) : Le vol de 2,1 millions de dossiers d'étrangers résidant en France constitue l'une des plus importantes fuites de données administratives. L'attaque, attribuée à un groupe étatique, visait spécifiquement les données biométriques et les titres de séjour.
FICOBA (février 2026) : L'accès illégal à 1,2 million de comptes bancaires via le fichier national des comptes bancaires a révélé des failles systémiques dans la gestion des accès privilégiés au sein de l'administration fiscale. Cette compromission pose des questions fondamentales sur la sécurité des bases de données souveraines.
Free (T1 2026) : La fuite touchant 24 millions d'abonnés a exposé des données personnelles incluant noms, adresses, IBAN et historiques de consommation. L'opérateur a fait face à une vague de tentatives de fraude bancaire dans les semaines qui ont suivi.
Les techniques d'attaque qui dominent en 2026
Le paysage des menaces évolue constamment. En 2026, certaines techniques se sont imposées comme les armes de prédilection des cybercriminels ciblant la France.
Le phishing assisté par intelligence artificielle représente désormais la première porte d'entrée des attaques. Les emails frauduleux générés par IA sont grammaticalement parfaits, personnalisés et quasi indétectables par les filtres traditionnels. Le taux de clic sur ces campagnes a bondi de 47 % par rapport aux techniques classiques.
Les ransomwares à double extorsion restent la menace la plus redoutée par les entreprises. Les groupes criminels chiffrent les données tout en menaçant de les publier, forçant les victimes à payer sous peine de voir leurs informations confidentielles exposées. La rançon moyenne demandée atteint 280 000 euros en 2026.
Les attaques sur la chaîne d'approvisionnement (supply chain attacks) gagnent en sophistication. Plutôt que d'attaquer directement leur cible, les cybercriminels compromettent un fournisseur de logiciels ou de services pour atteindre des centaines d'organisations en une seule opération. L'affaire Cegedim illustre parfaitement cette stratégie.
Enfin, les attaques contre les API explosent avec la digitalisation des services. Les interfaces de programmation mal sécurisées constituent des points d'entrée privilégiés, notamment dans le secteur financier et le e-commerce.
Le coût économique réel pour les entreprises françaises
Au-delà des chiffres globaux, l'impact financier d'une cyberattaque sur une entreprise française se décompose en plusieurs postes souvent sous-estimés.
Les coûts directs incluent la remédiation technique (investigation forensique, restauration des systèmes, renforcement de la sécurité), les éventuelles rançons versées et les pénalités réglementaires. Pour une PME de 50 salariés, le coût moyen d'un incident se situe entre 25 000 et 150 000 euros.
Les coûts indirects s'avèrent souvent plus lourds : interruption d'activité (en moyenne 21 jours pour un ransomware), perte de clients, atteinte à la réputation, hausse des primes d'assurance cyber. Ces conséquences peuvent s'étaler sur plusieurs années.
Selon les dernières estimations, une entreprise française sur deux ayant subi une cyberattaque majeure constate une baisse significative de son chiffre d'affaires dans les 12 mois suivants, avec un recul moyen de 15 à 27 %.
Le marché de l'assurance cyber connaît parallèlement une forte croissance en France, avec des primes en hausse de 30 % en 2026. Les assureurs durcissent leurs conditions d'éligibilité, exigeant des mesures de sécurité minimales comme le MFA et les sauvegardes hors ligne. Explorer les solutions cybersécurité adaptées à son budget devient un impératif stratégique.
La réponse institutionnelle française
Face à l'ampleur de la menace, les autorités françaises ont considérablement renforcé leur dispositif de lutte contre les cyberattaques.
L'ANSSI (Agence nationale de la sécurité des systèmes d'information) a vu son budget augmenter de 25 % en 2026 et ses effectifs passer à plus de 800 agents. L'agence publie régulièrement des alertes et des recommandations à destination des entreprises et des administrations.
La plateforme Cybermalveillance.gouv.fr continue de jouer un rôle central dans l'accompagnement des victimes. En 2026, elle a enregistré plus de 450 000 consultations de ses fiches pratiques, signe d'une prise de conscience croissante du grand public.
La transposition de la directive NIS2 dans le droit français impose désormais des obligations de cybersécurité renforcées à plus de 15 000 entités, contre quelques centaines sous NIS1. Les secteurs essentiels et importants doivent notifier les incidents significatifs dans les 24 heures et mettre en place des mesures de gestion des risques proportionnées.
Le programme France 2030 consacre 1 milliard d'euros à la cybersécurité, avec pour objectif de tripler le chiffre d'affaires de la filière française et de créer 37 000 emplois d'ici 2030. La construction d'une cyber résilience nationale passe par cet investissement massif dans les compétences et les technologies souveraines.
Protéger concrètement son organisation
La protection contre les cyberattaques repose sur une combinaison de mesures techniques, organisationnelles et humaines. Voici les priorités pour 2026 :
- Authentification multifacteur (MFA) : Déployer le MFA sur tous les comptes, en particulier les accès administrateurs et les messageries. Cette mesure seule bloque 99 % des attaques par compromission de credentials.
- Politique de correctifs (patch management) : Appliquer les mises à jour de sécurité critiques dans les 48 heures suivant leur publication. Les failles zero-day exploitées en 2026 ciblent souvent des vulnérabilités pour lesquelles un correctif existait depuis des semaines.
- Sauvegardes 3-2-1 : Conserver trois copies des données, sur deux supports différents, dont une hors ligne. Tester la restauration au moins une fois par trimestre.
- Formation des collaborateurs : Organiser des exercices de simulation de phishing et des sessions de sensibilisation au moins deux fois par an. Le facteur humain reste le premier vecteur d'intrusion.
- Segmentation réseau : Isoler les systèmes critiques pour limiter la propagation latérale en cas de compromission. Le modèle Zero Trust gagne du terrain dans les architectures de sécurité modernes.
- Plan de réponse aux incidents : Documenter les procédures, désigner les responsables, tester le plan lors d'exercices réguliers. Le temps de réaction fait la différence entre un incident contenu et une catastrophe.
La France dans le contexte européen
Comment la France se positionne-t-elle face à ses voisins en matière de cybersécurité ? Le tableau est contrasté.
La France se classe au 3e rang européen des pays les plus ciblés par les cyberattaques, derrière l'Allemagne et le Royaume-Uni. Cette position s'explique par la taille de son économie numérique, son tissu industriel dense et la richesse des données détenues par ses administrations.
En matière d'investissement, la France consacre en moyenne 5,6 % de son budget IT à la cybersécurité, contre 8,2 % en Allemagne et 9,1 % aux Pays-Bas. Ce sous-investissement relatif explique en partie la vulnérabilité du pays. Les grandes entreprises françaises du CAC 40 investissent davantage, mais les ETI et PME restent en retrait.
Sur le plan réglementaire, la transposition de NIS2 place la France dans une dynamique positive, avec un cadre juridique plus exigeant qu'auparavant. Le RGPD continue de structurer la réponse aux fuites de données, avec des amendes pouvant atteindre 4 % du chiffre d'affaires mondial.
La coopération européenne s'intensifie à travers le réseau EU-CyCLONe (European Cyber Crises Liaison Organisation Network), qui coordonne la réponse aux incidents cyber majeurs à l'échelle de l'Union. La France y joue un rôle moteur aux côtés de l'Allemagne et de l'Estonie.
Perspectives pour la fin 2026 et au-delà
Les experts anticipent plusieurs évolutions majeures dans le paysage des cyberattaques en France pour les mois à venir.
L'intelligence artificielle offensive va continuer de transformer les méthodes d'attaque. Les deepfakes vocaux et vidéo sont déjà utilisés pour des fraudes au président, et leur qualité ne cesse de progresser. Les modèles de langage permettent de générer du code malveillant sur mesure et d'automatiser la reconnaissance des cibles.
La multiplication des objets connectés (IoT) dans les entreprises et les collectivités élargit considérablement la surface d'attaque. Caméras, capteurs industriels, dispositifs médicaux connectés : chaque appareil représente un point d'entrée potentiel souvent négligé dans les politiques de sécurité.
Les Jeux Olympiques de Paris 2024 ont servi de catalyseur pour renforcer les capacités cyber françaises, mais l'enjeu est désormais de maintenir cet élan dans la durée. Les investissements consentis pour l'événement doivent être pérennisés et étendus à l'ensemble du tissu économique.
Le recrutement reste un défi majeur : la France manque de plus de 15 000 experts en cybersécurité, et la concurrence internationale pour attirer les talents ne cesse de s'intensifier. Pour rester informé des évolutions du secteur, suivez nos actualités cybersécurité.
Questions fréquentes
Combien de cyberattaques la France subit-elle chaque année ?
La France enregistre environ 350 000 cyberattaques par an en 2026, toutes catégories confondues. Ce chiffre inclut les tentatives de phishing, les ransomwares, les attaques par déni de service et les intrusions dans les systèmes d'information. Plus de 54 000 incidents de sécurité ont été formellement déclarés au premier semestre 2026, soit une hausse de 38 % par rapport à 2025.
Quel est le coût moyen d'une cyberattaque pour une entreprise française ?
Le coût varie considérablement selon la taille de l'entreprise et le type d'attaque. Pour une PME, il se situe entre 25 000 et 150 000 euros en incluant la remédiation technique, l'interruption d'activité et les conséquences commerciales. Pour une grande entreprise, l'addition peut atteindre plusieurs millions d'euros. La rançon moyenne demandée lors d'une attaque par ransomware s'élève à 280 000 euros en 2026.
Quels sont les secteurs les plus visés par les cyberattaques en France ?
Le secteur de la santé arrive en tête, suivi par les administrations publiques, le secteur financier, l'éducation et les télécommunications. Les données de santé sont particulièrement prisées sur le marché noir, où elles se négocient entre 250 et 1 000 euros l'unité. Les collectivités territoriales sont également fortement ciblées en raison de la vétusté de leurs systèmes informatiques.
Comment signaler une cyberattaque en France ?
Plusieurs canaux existent selon la nature de l'incident. La plateforme Cybermalveillance.gouv.fr accompagne les particuliers et les petites entreprises. L'ANSSI doit être informée pour les incidents affectant les opérateurs d'importance vitale et les entités soumises à NIS2. Un dépôt de plainte auprès de la police ou de la gendarmerie est recommandé dans tous les cas. La CNIL doit être notifiée dans les 72 heures en cas de fuite de données personnelles.
La directive NIS2 concerne-t-elle mon entreprise ?
NIS2 s'applique à plus de 15 000 entités en France, réparties en deux catégories : essentielles et importantes. Sont concernés les secteurs de l'énergie, des transports, de la santé, de la finance, de l'eau, des infrastructures numériques, de l'administration publique, de l'espace, de l'alimentation, de la gestion des déchets et des services postaux. Les entreprises de plus de 50 salariés ou réalisant plus de 10 millions d'euros de chiffre d'affaires dans ces secteurs sont généralement visées.
L'assurance cyber est-elle obligatoire en France ?
L'assurance cyber n'est pas obligatoire, mais elle est fortement recommandée. Depuis la loi LOPMI de 2023, le versement d'une indemnisation pour une attaque par ransomware est conditionné au dépôt d'une plainte dans les 72 heures. Les primes ont augmenté de 30 % en 2026, et les assureurs exigent de plus en plus la mise en place de mesures de sécurité minimales comme le MFA et les sauvegardes hors ligne pour accorder leur couverture.