
Cybersecurity en France : industrie et innovation
Panorama complet de l'industrie cybersécurité française : acteurs clés, plan France 2030, label, NIS2, formations et opportunités en 2026.

L'écosystème cyber français : une filière en pleine expansion
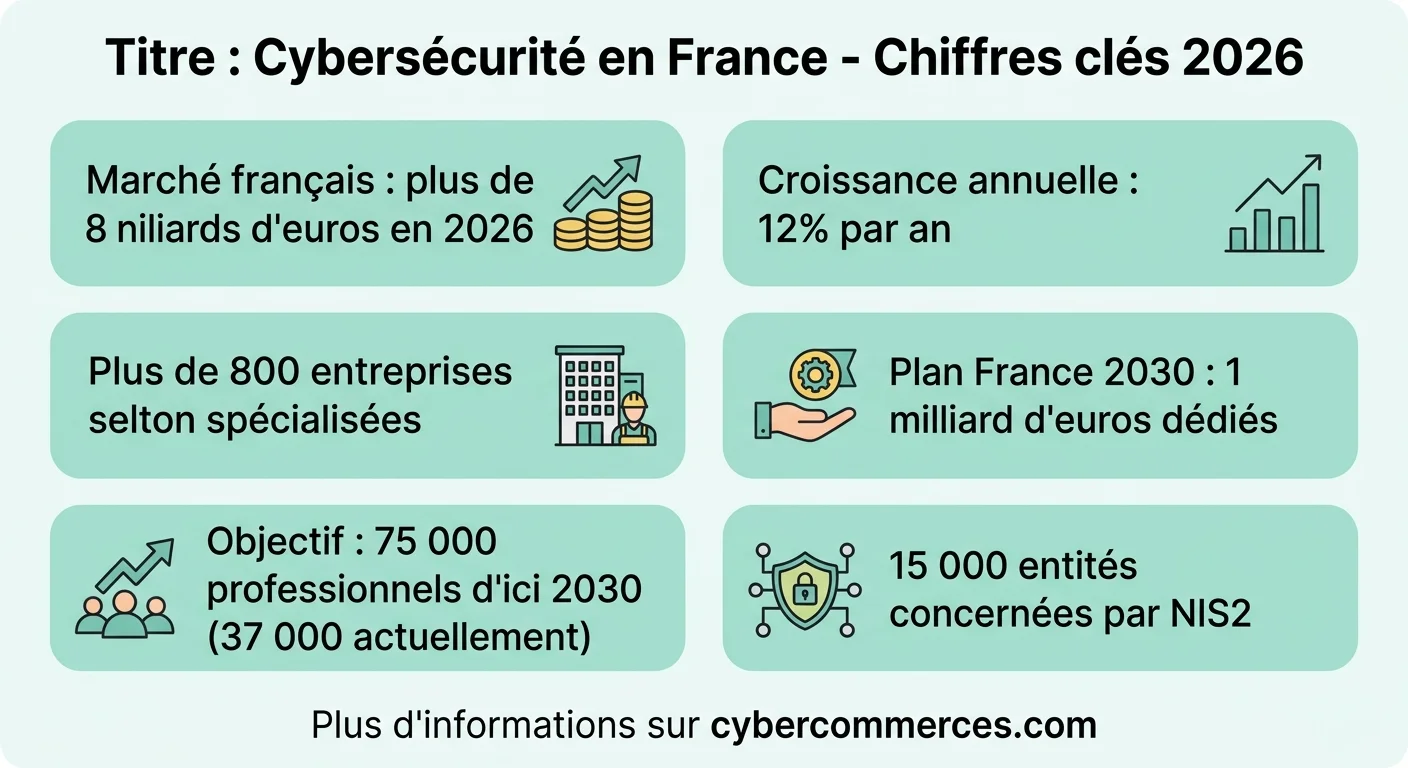
La cybersécurité en France n'est plus un secteur de niche réservé aux passionnés d'informatique. En 2026, c'est une industrie à part entière qui pèse plus de 8 milliards d'euros de chiffre d'affaires annuel, avec une croissance moyenne de 12% par an depuis 2020. Le pays compte désormais plus de 800 entreprises spécialisées, des startups aux grands groupes, formant un écosystème parmi les plus dynamiques d'Europe.
Cette transformation s'explique par la convergence de plusieurs facteurs : multiplication des cyberattaques (multipliées par 4 en cinq ans), réglementation européenne de plus en plus stricte (NIS2, DORA, Cyber Resilience Act), et volonté politique affirmée de faire de la France un leader mondial du secteur. Le plan France 2030 consacre plus d'un milliard d'euros à la cybersécurité, avec l'objectif de tripler le chiffre d'affaires de la filière et de créer 37 000 emplois supplémentaires d'ici 2030.
Pour les professionnels du numérique, les investisseurs ou les entreprises cherchant des partenaires, comprendre cet écosystème est devenu indispensable. Voici un panorama complet de l'industrie cybersécurité française, ses acteurs, ses innovations et ses opportunités.
Les acteurs majeurs de la cybersécurité française
L'écosystème se structure autour de plusieurs catégories d'acteurs complémentaires :
Grands groupes historiques : Thales, Atos (Eviden), Orange Cyberdefense, Airbus CyberSecurity et Capgemini dominent le marché des services managés et des solutions pour grands comptes. Ces entreprises emploient plusieurs milliers d'experts et réalisent une part significative de leur chiffre d'affaires à l'international.
ETI spécialisées : Stormshield (filiale Airbus), Wallix, Sekoia.io, HarfangLab, Gatewatcher représentent la génération intermédiaire. Ces sociétés de 100 à 500 employés ont développé des technologies propriétaires reconnues, souvent labélisées par l'ANSSI.
Startups innovantes : CrowdSec (sécurité collaborative open source), Patrowl (gestion de surface d'attaque), Filigran (threat intelligence), Citalid (quantification du risque cyber), Hackuity (gestion des vulnérabilités). La French Tech Cyber compte plus de 200 startups, dont une vingtaine ayant levé plus de 10 millions d'euros.
Organismes institutionnels : l'ANSSI (Agence nationale de la sécurité des systèmes d'information) joue un rôle central de régulateur, certificateur et coordinateur. Le Campus Cyber, inauguré à La Défense en 2022, regroupe plus de 160 acteurs publics et privés sur un site unique de 26 000 m2.
Cette diversité constitue une force : elle permet de couvrir l'ensemble de la chaîne de valeur, de la recherche fondamentale à la protection opérationnelle, en passant par la formation et le conseil.
Le label France Cybersecurity : gage de confiance
Créé en 2015, le label France Cybersecurity distingue les solutions de cybersécurité françaises fiables et performantes. Délivré par un jury indépendant composé de représentants de l'État, d'industriels et d'utilisateurs, il garantit que le produit ou service répond à des critères stricts de qualité, de pérennité et de souveraineté numérique.
En 2026, plus de 100 solutions portent ce label, couvrant des domaines aussi variés que la protection des endpoints, la gestion des identités, le chiffrement, la détection d'intrusion et la sécurisation du cloud. Pour une entreprise qui cherche un prestataire cyber, ce label constitue un premier filtre efficace : il assure que la solution a été évaluée par des experts et qu'elle respecte les standards français.
Le processus d'obtention dure environ 3 à 6 mois. L'entreprise candidate doit démontrer la maturité de sa solution, sa viabilité économique, la qualité de son support technique et sa conformité aux exigences légales françaises et européennes. Le label est valable 3 ans, avec un contrôle intermédiaire pour vérifier le maintien des engagements.
Pour les startups, obtenir ce label accélère considérablement le dveloppement commercial : il rassure les grands comptes, facilite l'accès aux marchés publics et constitue un argument de poids face aux concurrents américains ou israéliens.
France 2030 et la stratégie nationale cyber
La stratégie nationale de cybersécurité s'articule autour du plan France 2030, qui vise à positionner la France parmi les trois premières puissances cyber mondiales. Les axes prioritaires sont ambitieux :
Souveraineté technologique : développer des solutions souveraines dans les domaines critiques (chiffrement, détection, cloud de confiance). L'objectif est de réduire la dépendance aux solutions américaines, notamment pour les administrations et les opérateurs d'importance vitale.
Innovation et recherche : financer des programmes de R&D dans l'IA appliquée à la cybersécurité, la cryptographie post-quantique et la sécurisation de l'IoT. Plusieurs programmes sont pilotés par la DGA (Direction générale de l'armement) et le CEA.
Formation et emploi : passer de 37 000 à 75 000 professionnels de la cybersécurité d'ici 2030. Cela implique la création de nouvelles formations, la reconversion de profils IT existants et l'attractivité des salaires du secteur pour retenir les talents face à la concurrence internationale.
Structuration de l'écosystème : le Campus Cyber national à La Défense et ses déclinaisons régionales (Rennes, Lyon, Lille) créent des hubs où startups, grands groupes, chercheurs et forces de l'ordre collaborent au quotidien. Cette proximité physique accélère l'innovation et facilite le partage de renseignements sur les menaces.
Les résultats sont déjà tangibles : en 2025-2026, la France a attiré plus d'investissements en cybersécurité que tout autre pays européen hors Royaume-Uni, avec plus de 800 millions d'euros de levées de fonds cumulées pour les startups du secteur.
NIS2 et le cadre réglementaire : ce qui change pour les entreprises
La directive européenne NIS2, transposée en droit français depuis 2024, bouleverse les obligations des entreprises en matière de cybersécurité. Son champ d'application est considérablement élargi par rapport à NIS1 : environ 15 000 entités françaises sont désormais concernées, contre seulement 300 auparavant.
Les nouvelles obligations incluent :
- Mise en place d'une gouvernance cyber avec un responsable identifié au niveau de la direction
- Notification des incidents significatifs à l'ANSSI sous 24 heures
- Évaluations régulières des risques cyber et plans de remédiation documentés
- Sécurisation de la chaîne d'approvisionnement (sous-traitants et fournisseurs)
- Tests de pénétration et audits périodiques
Les sanctions en cas de non-conformité sont dissuasives : jusqu'à 10 millions d'euros ou 2% du chiffre d'affaires mondial pour les entités essentielles. Les dirigeants peuvent être personnellement mis en cause, une première qui change radicalement la perception de la cyberscurité au niveau des comités de direction.
Pour l'industrie cyber française, NIS2 représente une opportunité commerciale majeure. Des milliers d'entreprises doivent se mettre en conformité et cherchent des solutions et des prestataires. Les sociétés de conseil, d'audit et les éditeurs de logiciels de sécurité voient leur carnet de commandes se remplir pour les années à venir.
Intelligence artificielle et cybersécurité : la révolution en cours
L'IA générative transforme la cybersécurité des deux côtés de la barrière. Côté attaquants, elle permet de générer des emails de phishing indiscernables d'une communication légitime, de créer du code malveillant polymorphe et d'automatiser la reconnaissance de cibles. Côté défenseurs, elle accélère la détection d'anomalies, automatise la réponse aux incidents et aide à prioriser les vulnérabilités.
Plusieurs entreprises françaises sont à la pointe de cette convergence IA-cyber :
Sekoia.io utilise le machine learning pour enrichir automatiquement ses bases de threat intelligence et corréler des indicateurs de compromission en temps réel. Sa plateforme XDR traite des millions d'événements par seconde et identifie des patterns d'attaque invisibles à l'œil humain.
HarfangLab a développé un EDR souverain qui intègre des modèles d'IA pour détecter les comportements malveillants sans signature connue. Qualifié par l'ANSSI, c'est l'un des rares EDR européens capables de rivaliser avec les leaders américains.
Citalid quantifie le risque cyber grâce à des modèles probabilistes nourris par l'IA. Sa plateforme permet aux dirigeants de traduire les menaces techniques en impact financier, un langage que les comités de direction comprennent.
Le défi reste l'équilibre entre automatisation et contrôle humain. Une IA défensive qui génère trop de faux positifs paralyse les équipes. La recherche française, notamment au CEA et à l'INRIA, travaille activement sur ces problématiques.
Formation et carrières : rejoindre l'écosystème
Le secteur souffre d'une pénurie chronique de talents. En 2026, on estime à plus de 15 000 le nombre de postes non pourvus en France dans la cybersécurité. Les profils recherchés vont de l'analyste SOC au RSSI, en passant par le pentester, l'architecte sécurité et le consultant GRC.
Plusieurs voies d'accès existent :
Formations initiales : les écoles d'ingénieurs (ENSIBS, ESIEA, EPITA) et les masters spécialisés (Master SSIR de Paris-Saclay, MSc Cybersécurité de CentraleSupélec) forment environ 5 000 diplômés par an. C'est insuffisant face à la demande.
Reconversion : des programmes courts (6-12 mois) permettent aux professionnels IT de pivoter vers la cybersécurité. La Grande École du Numérique et plusieurs bootcamps (Jedha, Guardia) proposent des cursus certifiants accessibles sans diplôme d'ingénieur.
Autoformation : les certifications internationales (CISSP, CEH, OSCP, CompTIA Security+) sont valorisées par les recruteurs. Les plateformes de CTF comme Root-Me ou HackTheBox permettent de développer des compétences pratiques gratuitement.
Le France Cybersecurity Challenge (FCSC), organisé chaque année par l'ANSSI, identifie les meilleurs talents français et compose l'équipe nationale pour la compétition européenne. C'est un excellent tremplin pour les jeunes professionnels cherchant à se faire repérer.
Les salaires en cybersécurité reflètent cette tension : un analyste SOC junior démarre entre 35 000 et 42 000 euros, un pentester confirmé atteint 55 000-70 000 euros, et un RSSI d'un grand groupe peut dépasser 120 000 euros annuels.
Souveraineté numérique : l'enjeu géopolitique
Derrière l'industrie cyber française se joue une bataille de souveraineté. Aujourd'hui, une majorité des outils de sécurité utilisés en France sont édités par des entreprises américaines ou israéliennes. Cette dépendance pose un problème stratégique : en cas de conflit géopolitique, la France pourrait se retrouver privée d'outils essentiels à sa défense.
La doctrine SecNumCloud, définie par l'ANSSI, impose aux hébergeurs de données sensibles des critères d'immunité aux lois extraterritoriales étrangères. Seuls les clouds qualifiés SecNumCloud peuvent héberger des données de santé, judiciaires ou classifiées. Trois acteurs français ont obtenu cette qualification : OVHcloud, Outscale (Dassault Systèmes) et Numspot.
Cette exigence crée un marché protégé pour les solutions françaises, mais aussi des contraintes : les entreprises concernées doivent parfois renoncer aux fonctionnalités avancées des outils américains au profit de solutions locales moins matures. L'équilibre entre souveraineté et performance reste un débat actif dans la communauté.
La cybervigilance au quotidien complète ces enjeux macro en rappelant que chaque utilisateur est un maillon de la chaîne de sécurité, quelle que soit la sophistication des outils déployés.
Investir dans la cybersécurit française
Pour les investisseurs, la cybersécurité française offre des perspectives attrayantes. Le marché croît plus vite que la moyenne du numérique, la demande est structurellement supérieure à l'offre, et les valorisations restent raisonnables comparées aux équivalents américains.
Plusieurs véhicules d'investissement existent :
Investissement direct en startups : via les fonds spécialisés (Auriga Cyber Ventures, Cyber Impact) ou les plateformes de crowdfunding. Les tickets d'entrée varient de quelques milliers d'euros à plusieurs millions.
Actions cotées : Wallix (Euronext Growth) est l'un des rares pure players cyber cotés en France. À l'international, le secteur est représenté par CrowdStrike, Fortinet, Palo Alto Networks sur le Nasdaq.
ETF sectoriels : plusieurs ETF cybersécurité permettent une exposition diversifiée au secteur mondial, avec une pondération significative d'entreprises européennes.
Le risque principal reste la concentration du marché : les acquisitions par des grands groupes américains menacent régulièrement l'autonomie des pépites françaises. Pour les investisseurs, c'est à double tranchant : une sortie accélérée mais une perte de souveraineté pour l'écosystème.
L'industrie cybersécurité française représente un cas rare où l'intérêt économique, la sécurité nationale et l'innovation technologique convergent. C'est ce qui explique l'engagement massif de l'État et l'afflux de capitaux privés dans le secteur.
Les défis à relever pour maintenir l'élan
Malgré sa dynamique positive, l'écosystème cyber français fait face à plusieurs obstacles structurels :
Pénurie de talents persistante : même avec les efforts de formation, le déficit reste important. La concurrence internationale et la fuite de cerveaux vers les GAFAM fragilisent la base de compétences nationale.
Fragmentation du marché : 800 entreprises pour un marché de 8 milliards, cela signifie beaucoup d'acteurs très petits. La consolidation est nécessaire pour créer des champions capables de rivaliser à l'international.
Complexité réglementaire : la superposition de normes (NIS2, DORA, Cyber Resilience Act, AI Act, RGPD) crée un mille-feuille difficile à naviguer pour les PME. Le coût de la conformité peut freiner l'innovation pour les plus petites structures.
Dépendance aux commandes publiques : une part significative du chiffre d'affaires provient de marchés publics. Cette dépendance rend les entreprises vulnérables aux arbitrages budgétaires et aux cycles électoraux.
Surmonter ces défis nécessitera une coordination accrue entre l'État, les industriels et le monde académique, précisément ce que le Campus Cyber et les pôles régionaux tentent de faciliter.
La cybersécurité française ne manque ni de talents ni d'ambition. Ce qui lui manque, c'est la capacité à transformer ses pépites en géants mondiaux avant qu'ils ne soient rachetés par des concurrents étrangers.
Questions fréquentes
Quels sont les principaux acteurs de la cybersécurité en France ?
L'écosystème français compte plus de 800 entreprises spécialisées. Les grands groupes incluent Thales, Atos (Eviden), Orange Cyberdefense et Airbus CyberSecurity. Parmi les ETI notables : Stormshield, Wallix, Sekoia.io et HarfangLab. L'ANSSI joue un rôle central de régulateur et le Campus Cyber fédère l'écosystème depuis La Défense.
Comment fonctionne la cybersécurité en France ?
La cybersécurité française repose sur un modèle à trois piliers : l'ANSSI pour la régulation et la coordination, les entreprises privées pour les solutions et services, et le plan France 2030 pour le financement de l'innovation. La directive NIS2 impose des obligations de sécurité à environ 15 000 entités. Le Campus Cyber facilite la collaboration entre acteurs publics et privés.
Qu'est-ce que le label France Cybersecurity ?
C'est un label de qualité délivré par un jury indépendant qui distingue les solutions de cybersécurité françaises fiables et performantes. Il garantit la maturité technique, la viabilité économique et la conformité légale du produit. Plus de 100 solutions le portent en 2026. Il est valable 3 ans et facilite l'accès aux marchés publics.
Qui est concerné par la directive NIS2 ?
NIS2 concerne environ 15 000 entités françaises, contre 300 sous NIS1. Sont incluses : les administrations, les entreprises de plus de 50 salariés ou 10 millions de CA dans les secteurs essentiels (énergie, transport, santé, finance, eau, numérique) et importants (industrie, chimie, agroalimentaire, recherche). Les sanctions peuvent atteindre 10 millions d'euros.
Quelles formations pour travailler en cybersécurité ?
Plusieurs voies existent : écoles d'ingénieurs spécialisées (ENSIBS, ESIEA, EPITA), masters universitaires (Paris-Saclay, CentraleSupélec), bootcamps de reconversion (Jedha, Guardia) et certifications internationales (CISSP, CEH, OSCP). Le France Cybersecurity Challenge de l'ANSSI est un excellent tremplin pour les jeunes talents.
Combien gagne un professionnel de la cybersécurité en France ?
Les salaires varient selon l'expérience et le poste : analyste SOC junior 35 000-42 000 euros, pentester confirmé 55 000-70 000 euros, architecte sécurité senior 70 000-90 000 euros, RSSI grand groupe 100 000-130 000 euros. La pénurie de talents tire les rémunérations à la hausse chaque année.