
Assurer la sécurité des systèmes d’information : guide pratique
Comment assurer la sécurité des systèmes d’information ? Pare-feu, SIEM, politique de mots de passe et formation : le guide complet.

Sécurité des SI : pourquoi c’est devenu la priorité n°1 des entreprises
La sécurité des systèmes d’information (SSI) désigne l’ensemble des moyens techniques, organisationnels et humains mis en œuvre pour protéger les données, les réseaux et les applications d’une organisation. En 2026, les cyberattaques coûtent en moyenne 4,5 millions de dollars par incident, et une entreprise sur trois a subi une violation de données au cours des 12 derniers mois.
La numérisation croissante des processus métier, le télétravail généralisé et l’explosion des objets connectés ont élargi la surface d’attaque de manière considérable. Ce qui était autrefois l’affaire exclusive des équipes IT concerne désormais chaque collaborateur. Les trois principes fondamentaux de la cybersécurité, confidentialité, intégrité, disponibilité, constituent le socle de toute démarche de protection.
Les 5 piliers d’une politique de sécurité SI efficace
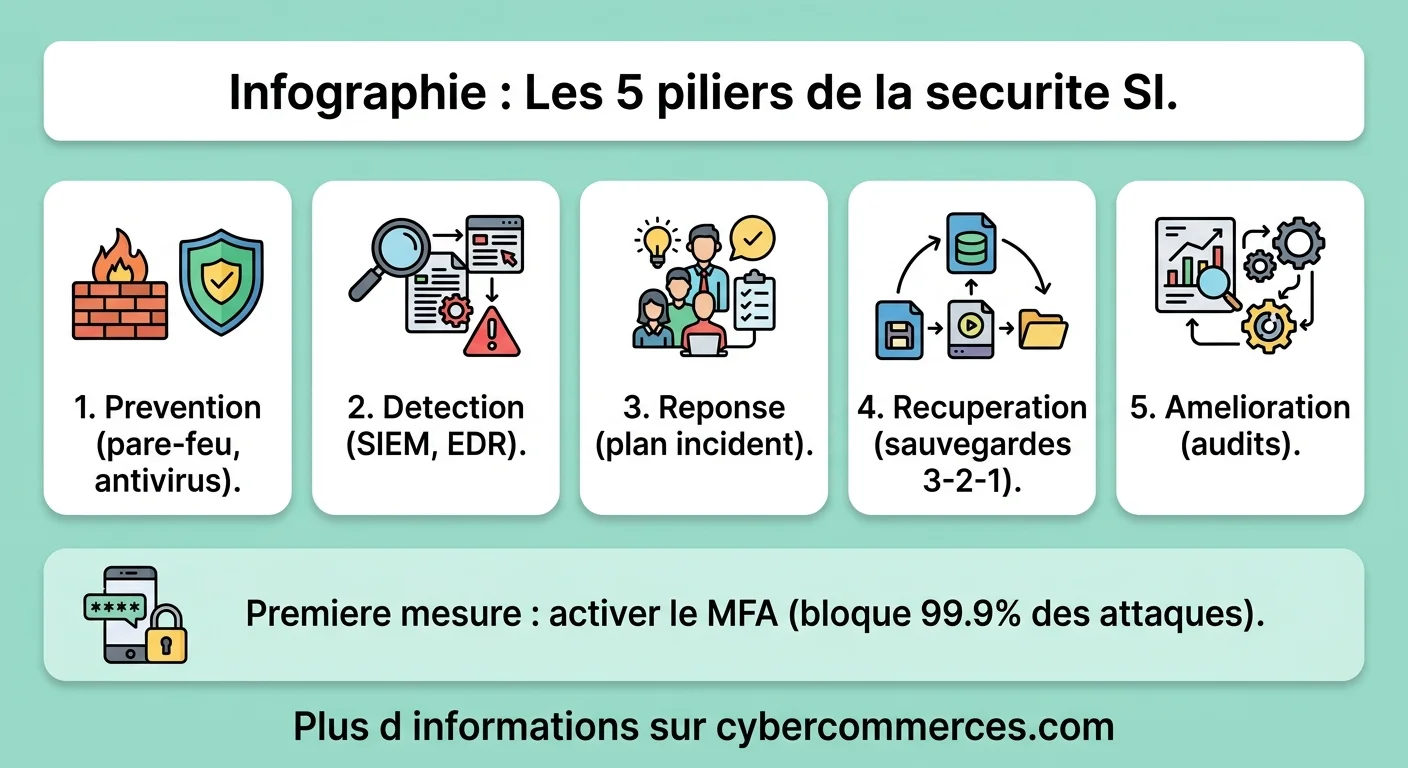
Une stratégie de sécurité complète repose sur cinq piliers complémentaires :
| Pilier | Objectif | Exemples de mesures |
|---|---|---|
| Prévention | Empêcher les intrusions | Pare-feu, antivirus, filtrage web, segmentation réseau |
| Détection | Identifier les menaces en temps réel | SIEM, IDS/IPS, monitoring 24/7, alertes automatisées |
| Réponse | Réagir rapidement à un incident | Plan de réponse aux incidents, équipe CSIRT, procédures d’escalade |
| Récupération | Reprendre l’activité après un incident | Sauvegardes, PRA/PCA, restauration testée régulièrement |
| Amélioration | Tirer les leçons | Retour d’expérience, audits périodiques, mise à jour des politiques |
Trop d’organisations se concentrent exclusivement sur la prévention. Or, aucune défense n’est infaillible. La capacité à détecter rapidement et à réagir efficacement fait souvent la différence entre un incident mineur et une catastrophe.
Les menaces actuelles en 2026
Les risques cyber évoluent constamment :
- Ransomware : menace n°1, coût moyen 1,8 million de dollars par incident.
- Phishing et spear phishing : 91 % des cyberattaques commencent par un email. Les campagnes ciblées sont indiscernables des communications légitimes.
- Attaques supply chain : compromission d’un fournisseur pour atteindre ses clients.
- Menaces internes : 60 % des violations impliquent un facteur humain interne.
- Zero-day : failles inconnues exploitées avant les correctifs.
Le facteur humain : première ligne de défense
La technologie seule ne suffit pas. La sensibilisation régulière est indispensable :
- Formations trimestrielles de 20-30 min plutôt qu’une session annuelle de 3 heures.
- Simulations de phishing pour mesurer le taux de clic et identifier les collaborateurs à risque.
- Culture du signalement : canal simple pour signaler les emails suspects. Récompensez les signalements.
- Gestionnaire de mots de passe d’entreprise : chaque mot de passe unique.
Pour se protéger individuellement, notamment contre la cybermalveillance sur téléphone, les mêmes principes s’appliquent.
Les organisations qui pratiquent des simulations de phishing régulières réduisent leur taux de clic sur les vrais emails malveillants de 75 % en 12 mois.
Protection technique : les couches de défense
La sécurité SI fonctionne en couches (defense in depth) :
- Périmètre réseau : pare-feu nouvelle génération, filtrage DNS, VPN.
- Endpoint : antivirus/EDR sur chaque poste, patch management automatisé.
- Identité : MFA, gestion des accès privilégiés, moindre privilège.
- Données : chiffrement au repos et en transit, classification, DLP.
- Sauvegarde : règle 3-2-1 (3 copies, 2 supports, 1 hors site). Tester la restauration trimestriellement.
Les services de sécurité informatique proposent des audits et des pentests pour valider ces couches.
Surveillance et détection : voir avant d’être vu
Même avec les meilleures défenses préventives, des attaques passeront. La capacité à détecter rapidement une intrusion fait la différence entre un incident mineur et une crise majeure. Le temps moyen de détection d’une intrusion est encore de 207 jours en moyenne mondiale, plus de 6 mois pendant lesquels l’attaquant explore, exfiltre et prépare son action principale.
Pour réduire ce délai, plusieurs outils complémentaires :
- SIEM (Security Information and Event Management) : agrège les logs de tous les systèmes et détecte les corrélations suspectes. Par exemple, un même compte qui se connecte depuis Paris puis Moscou en 10 minutes.
- EDR (Endpoint Detection and Response) : surveille en temps réel le comportement de chaque poste et serveur. Détecte les mouvements latéraux, l’élévation de privilèges et les comportements anormaux.
- NDR (Network Detection and Response) : analyse le trafic réseau pour identifier les communications suspectes, les exfiltrations de données et les connexions vers des serveurs de commande et contrôle (C2).
- SOC (Security Operations Center) : équipe dédiée à la surveillance 24/7. Les PME peuvent externaliser cette fonction via un SOC managé (MSSP) pour un coût mensuel de 500 à 3 000 € selon le périmètre.
La combinaison EDR + SIEM couvre 80 % des besoins de détection pour une organisation de taille moyenne. Les solutions modernes intègrent de l’intelligence artificielle pour réduire les faux positifs et prioriser les alertes réellement critiques.
PME : par où commencer avec un budget limité
Les PME représentent 43 % des cibles de cyberattaques. Mesures à impact maximal :
- Activer le MFA partout (gratuit) : bloque 99,9 % des attaques par mot de passe compromis.
- Gestionnaire de mots de passe (5-10 €/utilisateur/mois) : élimine les mots de passe réutilisés.
- Sauvegardes automatisées cloud (10-50 €/mois) : avec chiffrement et test de restauration.
- Mises à jour automatiques (gratuit) : sur tous les systèmes et logiciels.
- Formation phishing (500-2 000 €/an) : plateformes de simulation accessibles.
Les cours de cybersécurité permettent de former un référent interne.
Conformité RGPD et NIS2 : obligations légales
Deux cadres réglementaires s’imposent aux entreprises européennes :
- RGPD : protection des données personnelles. Notification CNIL sous 72h en cas de violation. Amendes jusqu’à 4 % du CA mondial.
- Directive NIS2 : élargit les obligations de cybersécurité aux PME de secteurs critiques (santé, énergie, transport, numérique).
La conformité est aussi un avantage concurrentiel. Les certifications ISO 27001 ou SOC 2 deviennent des prérequis dans de nombreux appels d’offres.
Le coût de la non-conformité dépasse largement celui de la mise en conformité. Une amende RGPD de 2 % du CA représente souvent 10 à 50 fois le budget nécessaire pour sécuriser correctement le SI.
Plan d’action sécurité SI : la feuille de route en 6 mois
Voici un plan progressif réaliste pour une organisation qui part de zéro :
- Mois 1-2 : audit de l’existant, activation du MFA, déploiement du gestionnaire de mots de passe, mise en place des sauvegardes automatisées.
- Mois 3-4 : déploiement de l’EDR sur tous les postes, segmentation réseau, classification des données sensibles, première simulation de phishing.
- Mois 5-6 : rédaction du plan de réponse aux incidents, test de restauration des sauvegardes, sensibilisation continue, premier audit de vulnérabilités.
Ce calendrier est ajustable selon la taille de l’organisation. L’essentiel est de commencer par les mesures les plus impactantes (MFA et sauvegardes) avant de s’attaquer aux couches plus complexes.
La gestion des accès : le principe du moindre privilège
Le principe du moindre privilège (PoLP) stipule que chaque utilisateur, application ou processus ne doit disposer que des droits strictement nécessaires à l’accomplissement de sa tâche. Un comptable n’a pas besoin d’accéder aux serveurs de développement, et un développeur n’a pas besoin de lire les dossiers RH. Cette segmentation limite considérablement la portée d’une compromission : si un compte est piraté, l’attaquant ne peut accéder qu’à un périmètre restreint.
En pratique, mettez en place une revue trimestrielle des accès. Les collaborateurs qui changent de poste, de département ou qui quittent l’entreprise conservent souvent leurs anciens droits par inertie administrative. Cette accumulation crée des "comptes fantômes" exploitables par un attaquant. Les comptes administrateurs doivent être nominatifs (pas de "admin" générique), protégés par MFA et utilisés uniquement pour les tâches administratives, jamais pour naviguer sur internet ou lire ses emails.
Sauvegardes : la règle 3-2-1 détaillée
La sauvegarde est votre assurance-vie numérique. La règle 3-2-1 constitue le standard minimal de l’industrie :
- 3 copies de chaque donnée importante (l’originale + 2 sauvegardes)
- 2 supports différents (par exemple NAS local + cloud chiffré, ou disque dur externe + cloud)
- 1 copie hors site (datacenter distant ou cloud) pour se prémunir contre les sinistres physiques (incendie, inondation, vol)
La sauvegarde seule ne suffit pas : il faut tester la restauration. Combien d’organisations découvrent au moment de la crise que leurs sauvegardes sont corrompues, incomplètes ou impossibles à restaurer dans un délai raisonnable ? Programmez un test de restauration complète au moins une fois par trimestre, idéalement en conditions réelles (restauration sur un environnement de test, vérification de l’intégrité des données).
Face aux ransomwares, les sauvegardes classiques ne suffisent plus. Les attaquants modernes chiffrent aussi les sauvegardes accessibles depuis le réseau. La parade : des sauvegardes immuables (impossible à modifier ou supprimer pendant une période définie) et déconnectées (air gap) du réseau principal.
Veille et mise à jour : la course contre les vulnérabilités
Les mises à jour de sécurité corrigent des failles que les attaquants exploitent parfois en quelques heures après leur publication. Le délai moyen entre la publication d’un correctif et sa première exploitation active est passé de 45 jours en 2020 à moins de 15 jours en 2026. Chaque jour sans correctif est un jour de vulnérabilité.
Mettez en place une politique de patch management structurée :
- Correctifs critiques : appliqués sous 48 heures, après un test rapide en environnement de pré-production
- Correctifs importants : appliqués dans la semaine
- Correctifs modérés : intégrés dans le cycle de maintenance mensuel
Les outils de gestion centralisée des mises à jour (WSUS, Intune, JAMF) automatisent largement ce processus. Pour les systèmes qui ne peuvent pas être mis à jour immédiatement (machines industrielles, logiciels métier anciens), isolez-les dans un réseau segmenté et surveillez-les étroitement.
Questions fréquentes
Quels sont les critères majeurs de sécurité des SI ?
Confidentialité, intégrité, disponibilité (triade CIA). On ajoute souvent la traçabilité et la non-répudiation.
Quelle est la première mesure de sécurité à mettre en place ?
L’authentification multi-facteurs (MFA). Gratuite sur la plupart des services, elle bloque 99,9 % des attaques par mot de passe compromis.
Combien coûte la sécurisation d’un SI pour une PME ?
Les mesures de base coûtent 50-200 €/mois pour 10-50 salariés. Un audit complet : 3 000-10 000 €.
Comment savoir si mon SI a été compromis ?
Surveillez : ralentissements inhabituels, connexions depuis des localisations inconnues, fichiers chiffrés. Un outil EDR détecte automatiquement les comportements suspects.
Le cloud est-il plus sûr que l’hébergement local ?
Pour la majorité des PME, oui. Les grands fournisseurs cloud investissent massivement en sécurité avec des équipes dédiées 24/7.
Que faire en cas de cyberattaque ?
Isolez les systèmes, ne payez pas la rançon, contactez l’ANSSI, déposez plainte. Restaurez depuis les sauvegardes.