
Les 3 principes fondamentaux de la cybersécurité expliqués
Confidentialité, intégrité, disponibilité : maîtrisez les 3 principes fondamentaux de la cybersécurité et protégez vos données au quotidien.

Confidentialité, intégrité, disponibilité : le socle de la cybersécurité
Quand on parle des trois principes fondamentaux de la cybersécurité, on fait référence à un modèle connu sous le nom de triade CIA (Confidentiality, Integrity, Availability). Ce cadre, utilisé depuis les années 1970 par les agences de renseignement puis adopté par l'ensemble du secteur informatique, structure encore aujourd'hui la totalité des politiques de sécurité des systèmes d'information.
Chaque décision en matière de sécurité informatique, du choix d'un mot de passe au déploiement d'un pare-feu d'entreprise, vise à protéger au moins l'un de ces trois piliers. Les comprendre permet de mieux évaluer les risques, de choisir les bons outils et de réagir efficacement en cas d'incident. Que vous soyez particulier, entrepreneur ou professionnel IT, ces trois principes s'appliquent à votre quotidien numérique.
Premier principe : la confidentialité
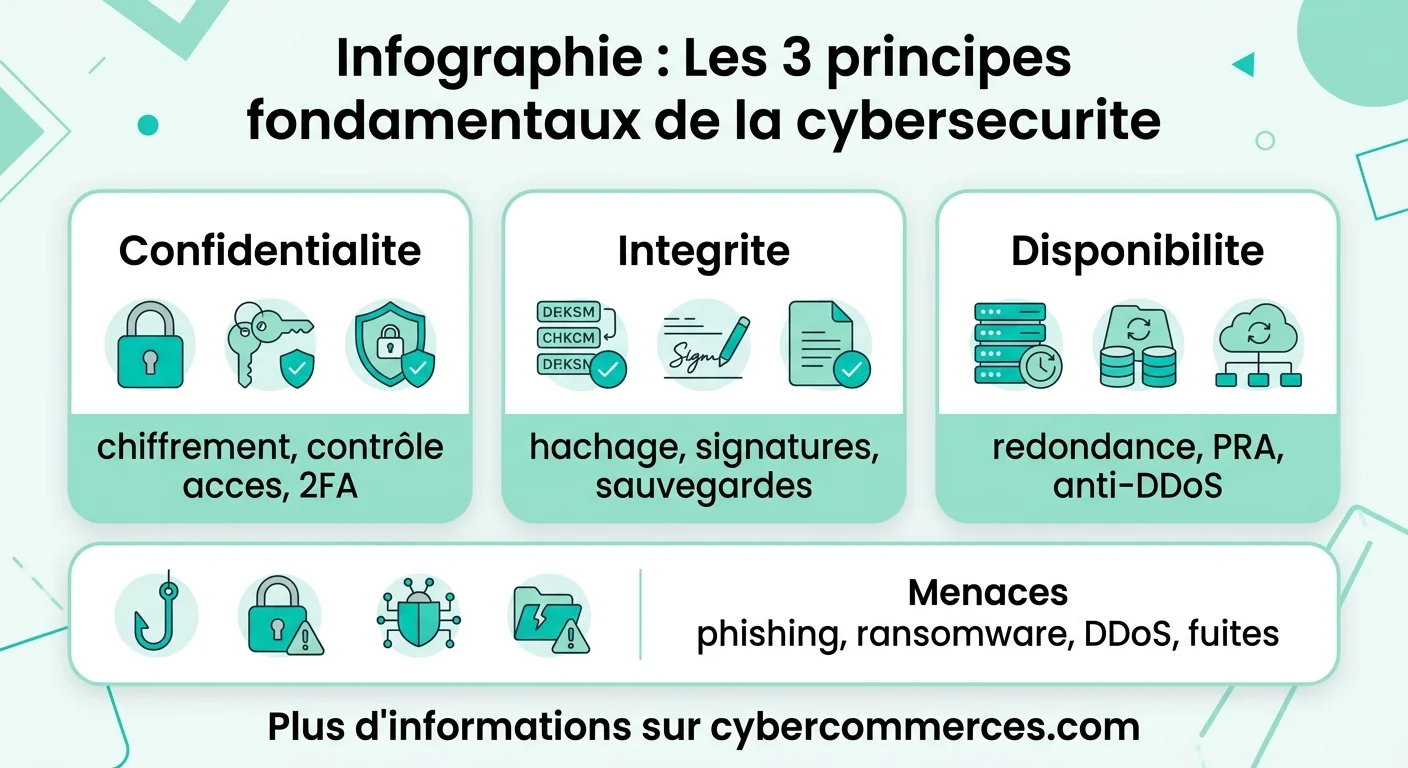
La confidentialité garantit que seules les personnes autorisées accèdent à une information. C'est le principe le plus intuitif : vos emails ne doivent être lus que par vous et vos destinataires, vos données bancaires ne doivent être accessibles qu'à votre banque, et les secrets industriels d'une entreprise doivent rester internes.
Les mécanismes qui protègent la confidentialité :
- Chiffrement : les données sont transformées en texte illisible sans la clé de déchiffrement. Le protocole HTTPS chiffre vos échanges web, les messageries comme Signal chiffrent vos messages de bout en bout.
- Contrôle d'accès : mots de passe, authentification multi-facteurs (MFA), biométrie. Chaque couche supplémentaire réduit le risque d'accès non autorisé.
- Cloisonnement des données : en entreprise, le principe du moindre privilège impose que chaque employé n'accède qu'aux données nécessaires à sa fonction. Un comptable n'a pas besoin des plans techniques, et un développeur n'a pas besoin des fiches de paie.
- Classification des données : toutes les informations ne méritent pas le même niveau de protection. Classer les données (publiques, internes, confidentielles, secrètes) permet d'allouer les ressources de sécurité proportionnellement.
Les attaques qui ciblent la confidentialité : le phishing (hameçonnage), les fuites de données, l'espionnage industriel, les écoutes réseau (man-in-the-middle). Pour comprendre l'ampleur du phénomène en France, notre article sur les cyberattaques en France dresse un état des lieux complet.
Deuxième principe : l'intégrité
L'intégrité garantit que les données n'ont pas été modifiées de manière non autorisée. Quand vous envoyez un virement de 100 euros, personne ne doit pouvoir le transformer en 10 000 euros en cours de route. Quand un hôpital consulte votre dossier médical, les informations doivent être exactes et complètes.
L'intégrité concerne aussi les logiciels : un programme que vous téléchargez doit être identique à celui publié par l'éditeur. Si un attaquant modifie le fichier entre le serveur et votre ordinateur, vous installez un logiciel compromis sans le savoir.
Les mécanismes de protection de l'intégrité :
- Hachage cryptographique : une empreinte numérique unique (hash SHA-256 par exemple) permet de vérifier qu'un fichier n'a pas été altéré. Si un seul bit change, le hash est complètement différent.
- Signatures numériques : elles authentifient l'auteur d'un document ou d'un logiciel et garantissent qu'il n'a pas été modifié depuis sa signature.
- Contrôle de version : en entreprise, les systèmes de gestion documentaire tracent chaque modification avec l'identité de l'auteur et un horodatage.
- Sauvegardes régulières : en cas de corruption de données (ransomware, erreur humaine, panne matérielle), la sauvegarde permet de restaurer la dernière version intègre.
Les attaques qui ciblent l'intégrité : les ransomwares (qui chiffrent vos données et les rendent inaccessibles), les injections SQL (qui modifient les bases de données), la falsification de documents numériques et les attaques de la chaîne d'approvisionnement logicielle.
Troisième principe : la disponibilité
La disponibilité garantit que les systèmes et les données sont accessibles quand on en a besoin. Un site e-commerce inaccessible pendant le Black Friday, un système hospitalier en panne pendant une urgence, un réseau bancaire hors service un jour de paie : ce sont des violations de la disponibilité aux conséquences parfois dramatiques.
Les mécanismes qui assurent la disponibilité :
- Redondance : doubler les serveurs, les connexions réseau et les alimentations électriques pour qu'une panne unique ne provoque pas d'interruption.
- Plans de reprise d'activité (PRA) : procédures documentées pour redémarrer les systèmes critiques en cas de sinistre majeur.
- Protection anti-DDoS : les attaques par déni de service distribué (DDoS) saturent un serveur de requêtes pour le rendre inaccessible. Des solutions comme Cloudflare ou AWS Shield filtrent le trafic malveillant.
- Mises à jour et maintenance : un système non maintenu développe des vulnérabilités qui peuvent entraîner des pannes ou des compromissions.
La disponibilité est souvent le principe négligé par les particuliers. Pourtant, perdre l'accès à ses photos, ses documents ou ses emails par manque de sauvegarde est une atteinte à la disponibilité aussi réelle qu'une cyberattaque.
Comment les trois principes interagissent
Les trois principes ne fonctionnent pas de manière isolée. Ils sont interdépendants et parfois en tension :
- Confidentialité vs disponibilité : un système ultra-sécurisé avec 5 niveaux d'authentification protège bien la confidentialité, mais ralentit l'accès et réduit la disponibilité. L'enjeu est de trouver l'équilibre.
- Intégrité vs disponibilité : une vérification d'intégrité systématique sur chaque fichier renforce la sécurité mais consomme des ressources et peut ralentir le système.
- Confidentialité vs intégrité : un document chiffré reste confidentiel, mais si la clé de chiffrement est perdue, on ne peut plus vérifier l'intégrité du contenu original.
Les professionnels de la cybersécurité doivent arbitrer en permanence entre ces trois dimensions, en fonction du contexte : un hôpital privilégie la disponibilité et l'intégrité (accès rapide à des données exactes), une banque privilégie la confidentialité et l'intégrité (données secrètes et non falsifiables), un site média privilégie la disponibilité (être accessible à tout moment). Pour approfondir les enjeux professionnels, notre guide sur les métiers de la sécurité informatique détaille les carrières du secteur.
Appliquer la triade CIA au quotidien
Les trois principes ne concernent pas que les entreprises. Voici comment les appliquer à votre vie numérique personnelle :
Protéger la confidentialité
- Utilisez un gestionnaire de mots de passe (Bitwarden, 1Password, KeePass) avec des mots de passe uniques de 16 caractères minimum pour chaque compte.
- Activez l'authentification à deux facteurs (2FA) partout : messagerie, banque, réseaux sociaux. Préférez une application (Google Authenticator, Authy) aux SMS.
- Utilisez un VPN sur les Wi-Fi publics (hôtels, cafés, aéroports).
Protéger l'intégrité
- Vérifiez les sommes de contrôle (checksums) des logiciels téléchargés, surtout les outils sensibles (antivirus, gestionnaire de mots de passe).
- Maintenez vos logiciels à jour : les correctifs de sécurité comblent les failles qui permettent la modification non autorisée de vos données.
- Méfiez-vous des emails et SMS demandant une action urgente : c'est la technique principale du phishing pour vous faire modifier vos propres données (changer un mot de passe, valider un virement).
Protéger la disponibilité
- Appliquez la règle 3-2-1 : 3 copies de vos données, sur 2 supports différents, dont 1 hors site (cloud ou disque externe chez un proche).
- Testez vos sauvegardes : une sauvegarde qui ne se restaure pas n'existe pas.
- Gardez un accès de secours à vos comptes critiques : codes de récupération imprimés, adresse email alternative.
Au-delà de la triade : les principes complémentaires
La triade CIA reste le fondement, mais la cybersécurité moderne y ajoute des principes complémentaires :
- Authenticité : garantir que l'identité d'un utilisateur ou d'un système est vérifiable. Les certificats numériques SSL/TLS en sont l'application la plus courante.
- Non-répudiation : empêcher quelqu'un de nier une action qu'il a effectuée. Les signatures électroniques et les journaux d'audit assurent cette fonction.
- Traçabilité : enregistrer qui a fait quoi, quand et depuis où. Les logs (journaux système) permettent de reconstituer un incident et d'identifier les responsables.
- Résilience : la capacité d'un système à continuer de fonctionner en mode dégradé après un incident, puis à revenir à la normale.
Ces principes étendent la triade CIA sans la remplacer. En France, l'ANSSI (Agence nationale de la sécurité des systèmes d'information) les intègre dans ses recommandations officielles. Pour une vue d'ensemble de l'écosystème français, notre article sur la cybersécurité en France fait le point sur l'industrie et les innovations.
Les menaces actuelles vues par la triade
Classer les menaces selon le principe qu'elles visent aide à comprendre leur gravité et à choisir les bonnes contre-mesures :
| Menace | Principe ciblé | Impact | Contre-mesure principale |
|---|---|---|---|
| Phishing | Confidentialité | Vol d'identifiants | 2FA + formation |
| Ransomware | Disponibilité + Intégrité | Données chiffrées, système paralysé | Sauvegardes 3-2-1 |
| Attaque DDoS | Disponibilité | Service inaccessible | Anti-DDoS cloud |
| Fuite de données | Confidentialité | Données personnelles exposées | Chiffrement + contrôle accès |
| Injection SQL | Intégrité + Confidentialité | Données modifiées ou volées | Requêtes préparées |
| Supply chain attack | Intégrité | Logiciel compromis | Vérification signatures |
La cybersécurité n'est pas une destination, c'est un processus continu. Les trois principes fondamentaux restent stables depuis 50 ans, mais les menaces qui les ciblent évoluent chaque jour. Comprendre le cadre permet de s'adapter aux nouvelles attaques sans repartir de zéro.
Se former aux fondamentaux de la cybersécurité
Pour aller plus loin dans la compréhension de ces principes, plusieurs ressources gratuites existent :
- ANSSI, MOOC SecNumacadémie : formation gratuite en ligne proposée par l'agence nationale française. Niveau débutant, accessible à tous.
- CNIL, guides pratiques : la Commission nationale de l'informatique et des libertés publie des guides clairs sur la protection des données personnelles.
- Certifications professionnelles : CompTIA Security+, CISSP, CEH pour ceux qui veulent en faire un métier. Notre guide des cours de cybersécurité détaille les formations disponibles en France.
Questions fréquentes
Quels sont les trois principes fondamentaux de la cybersécurité ?
Les trois principes fondamentaux sont la confidentialité (seules les personnes autorisées accèdent aux données), l'intégrité (les données ne sont pas modifiées sans autorisation) et la disponibilité (les systèmes et données sont accessibles quand on en a besoin). Ce modèle est connu sous le nom de triade CIA.
Pourquoi la triade CIA est-elle importante ?
La triade CIA fournit un cadre universel pour évaluer et concevoir la sécurité de tout système informatique. Chaque décision de sécurité vise à protéger au moins l'un de ces trois principes. Sans ce cadre, les efforts de sécurité manquent de cohérence et de priorisation.
Comment appliquer les principes de cybersécurité au quotidien ?
Confidentialité : mots de passe uniques + 2FA. Intégrité : mises à jour logicielles + vigilance anti-phishing. Disponibilité : sauvegardes régulières selon la règle 3-2-1 (3 copies, 2 supports, 1 hors site). Ces trois gestes simples couvrent l'essentiel des risques pour un particulier.
Quel principe est le plus souvent attaqué ?
La confidentialité est le principe le plus fréquemment ciblé, principalement via le phishing et les fuites de données. Cependant, les ransomwares (qui ciblent la disponibilité et l'intégrité) ont connu une explosion depuis 2020 et représentent aujourd'hui la menace la plus coûteuse pour les entreprises.
La triade CIA suffit-elle pour une bonne cybersécurité ?
La triade CIA est le socle indispensable mais ne couvre pas tout. Les principes complémentaires (authenticité, non-répudiation, traçabilité, résilience) sont nécessaires pour une sécurité complète en entreprise. Pour un particulier, maîtriser les trois principes fondamentaux suffit à se protéger de 90 % des menaces courantes.
Quelles formations gratuites existent en cybersécurité ?
Le MOOC SecNumacadémie de l'ANSSI est la référence gratuite française. La CNIL propose des guides pratiques sur la protection des données. Pour les professionnels, les certifications CompTIA Security+ et CISSP sont les plus reconnues, avec des formations payantes mais un fort retour sur investissement.