
Qui contacter en cas de cyberattaque : guide des bons réflexes
Qui contacter en cas de cyberattaque ? ANSSI, Cybermalveillance, CSIRT : les bons réflexes et la procédure à suivre étape par étape.

Vous êtes victime d'une cyberattaque : les premières minutes comptent
Une cyberattaque provoque un stress intense. Ransomware qui bloque vos fichiers, compte piraté, données volées : le premier réflexe est souvent la panique. Pourtant, les décisions prises dans les premières minutes déterminent l'ampleur des dégâts et la capacité de récupération.
Avant de contacter qui que ce soit, trois gestes immédiats s'imposent : déconnecter la machine du réseau (wifi et câble Ethernet), ne pas éteindre l'ordinateur (pour préserver les traces forensiques) et noter l'heure exacte de la découverte de l'incident. Ces trois actions simples peuvent faire la différence entre une attaque contenue et une propagation incontrôlable.
Ensuite, il faut savoir qui appeler et dans quel ordre. La France dispose d'un écosystème complet de réponse aux cyberattaques, mais les interlocuteurs varient selon votre profil (particulier, entreprise, collectivité) et le type d'attaque. Pour comprendre les différentes formes de menaces, notre état des lieux des cyberattaques en France dresse un panorama complet.
Les contacts d'urgence selon votre profil
Le bon interlocuteur dépend avant tout de qui vous êtes et de la gravité de l'incident.
Pour les particuliers
| Contact | Quand l'appeler | Comment |
|---|---|---|
| Cybermalveillance.gouv.fr | Tout type d'incident cyber | cybermalveillance.gouv.fr, diagnostic en ligne + mise en relation prestataire |
| Police/Gendarmerie | Escroquerie, vol de données, chantage | Commissariat local ou brigade de gendarmerie |
| Pharos | Contenu illicite en ligne | internet-signalement.gouv.fr |
| Votre banque | Fraude bancaire, phishing | Numéro d'opposition sur votre carte |
| INFO ESCROQUERIES | Arnaque en ligne | 0 805 805 817 (appel gratuit) |
Pour les entreprises et associations
| Contact | Quand l'appeler | Comment |
|---|---|---|
| ANSSI (Agence nationale) | Attaque majeure, infrastructure critique | cert-fr.cossi@ssi.gouv.fr, 24h/24 |
| Cybermalveillance.gouv.fr | PME/TPE, tout incident | Plateforme en ligne + prestataires labellisés |
| CSIRT régional | Entreprise ou collectivité locale | 13 CSIRT régionaux opérationnels en 2026 |
| Votre assureur cyber | Si contrat cyberassurance actif | Numéro sinistre de votre contrat |
| Police judiciaire | Dépôt de plainte formel | Brigade de lutte contre la cybercriminalité |
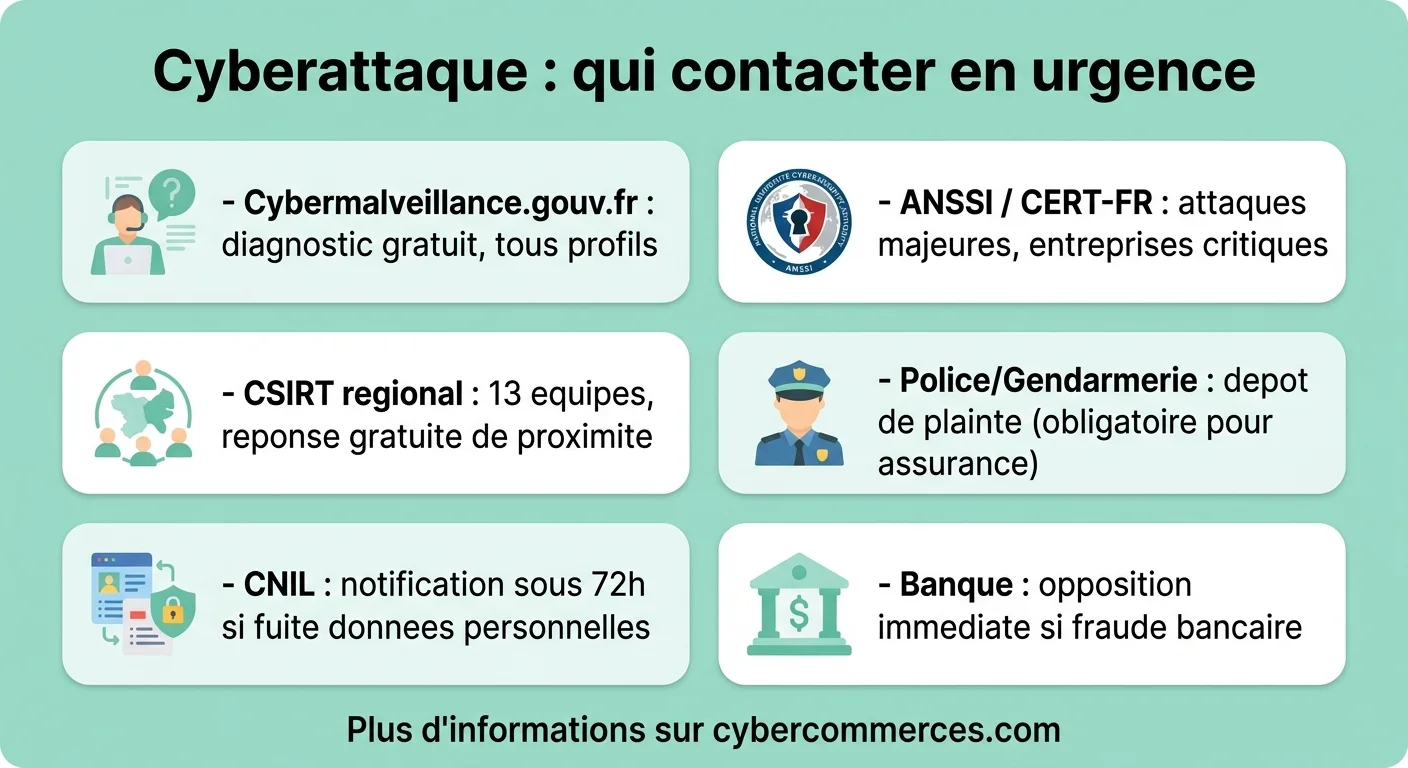
Le premier réflexe pour tout le monde : Cybermalveillance.gouv.fr. Cette plateforme gouvernementale guide chaque victime vers les bons interlocuteurs et propose un diagnostic automatisé de l'attaque subie.
Cybermalveillance.gouv.fr : la plateforme incontournable
Lancée en 2017, Cybermalveillance.gouv.fr est le guichet unique de l'État pour les victimes de cybermalveillance. Son fonctionnement est simple : vous décrivez votre incident via un formulaire en ligne, la plateforme identifie le type d'attaque et vous oriente vers les bonnes ressources.
Ce que propose la plateforme
- Diagnostic automatisé : identification du type d'attaque en quelques clics
- Fiches réflexes : guides étape par étape pour chaque type d'incident
- Mise en relation avec des prestataires labellisés ExpertCyber dans votre région
- Lettre de dépôt de plainte préremplie à remettre aux forces de l'ordre
- Outils de sensibilisation : quiz, vidéos et guides de prévention
En 2025, la plateforme a traité plus de 280 000 demandes d'assistance. Le service est entièrement gratuit et accessible 24h/24 en ligne.
L'ANSSI et le CERT-FR : pour les attaques majeures
L'ANSSI (Agence nationale de la sécurité des systèmes d'information) est l'autorité nationale en matière de cybersécurité. Son bras opérationnel, le CERT-FR, intervient sur les incidents les plus graves touchant les opérateurs d'importance vitale (OIV), les opérateurs de services essentiels (OSE) et les administrations.
Les PME et particuliers ne contactent généralement pas l'ANSSI directement, ils passent par Cybermalveillance.gouv.fr ou les CSIRT régionaux. Mais en cas d'attaque massive (ransomware paralysant une entreprise critique, fuite de données sensibles), le CERT-FR peut intervenir directement.
Pour approfondir les fondamentaux de la protection, notre article sur les bonnes pratiques de cybersécurité couvre les mesures essentielles.
Les CSIRT régionaux : la réponse de proximité
Depuis 2022, la France déploie des CSIRT régionaux (Computer Security Incident Response Team) pour offrir une assistance de proximité aux entreprises, associations et collectivités locales. En 2026, 13 CSIRT sont opérationnels et couvrent l'ensemble du territoire métropolitain.
Leur mission : apporter une première réponse technique gratuite dans les heures suivant la déclaration d'un incident. Ils orientent ensuite vers des prestataires spécialisés si nécessaire. Chaque CSIRT est rattaché à la région et travaille en coordination avec l'ANSSI.
Déposer plainte : pourquoi c'est indispensable
Beaucoup de victimes hésitent à porter plainte, pensant que « la police n'y pourra rien ». C'est une erreur pour trois raisons :
- L'assurance : la plupart des contrats de cyberassurance exigent un dépôt de plainte pour indemniser. Sans plainte, pas de remboursement.
- Le RGPD : en cas de fuite de données personnelles, les entreprises doivent notifier la CNIL sous 72 heures. La plainte fait partie du dossier.
- L'enquête : les forces de l'ordre disposent de moyens spécialisés (OCLCTIC, C3N) pour remonter aux auteurs. Chaque plainte alimente une base de données qui permet d'identifier les réseaux criminels.
Comment déposer plainte
- Au commissariat ou à la gendarmerie : munissez-vous des preuves (captures d'écran, emails, logs) et de la lettre de plainte préremplie par Cybermalveillance.gouv.fr.
- En ligne via THESEE : pour les escroqueries sur internet (phishing, arnaques commerciales), le portail THESEE permet de déposer plainte directement en ligne.
- Par courrier au procureur : pour les cas complexes, un courrier recommandé au procureur de la République du tribunal judiciaire compétent.
Notification CNIL : l'obligation RGPD en cas de fuite
Si la cyberattaque implique une violation de données personnelles (vol de fichier clients, accès non autorisé à des données RH, fuite d'adresses email), le RGPD impose une notification à la CNIL sous 72 heures après la découverte.
Cette obligation concerne toutes les entreprises, quelle que soit leur taille. La notification se fait en ligne sur le site de la CNIL et doit préciser :
- La nature de la violation (type de données, nombre de personnes concernées)
- Les conséquences probables
- Les mesures prises ou prévues pour y remédier
Si le risque est élevé pour les personnes concernées, vous devez aussi les informer individuellement. Le non-respect de cette obligation peut entraîner des amendes allant jusqu'à 4 % du chiffre d'affaires mondial ou 20 millions d'euros.
Ransomware : la procédure spécifique
Le ransomware est l'attaque la plus dévastatrice pour les entreprises en 2026. Voici la procédure chronologique à suivre :
- Isoler immédiatement les machines infectées du réseau (débrancher câbles et wifi)
- Ne pas payer la rançon : le paiement ne garantit pas la récupération des données et finance les groupes criminels
- Contacter Cybermalveillance.gouv.fr ou le CSIRT régional pour un diagnostic
- Déposer plainte et notifier l'assureur cyber dans les 72 heures
- Vérifier NoMoreRansom.org : ce projet international propose des outils de déchiffrement gratuits pour certains ransomwares connus
- Restaurer depuis les sauvegardes une fois les machines nettoyées, d'où l'importance vitale des sauvegardes hors ligne
Pour comprendre les mécanismes techniques des attaques, notre guide sur les attaques web explique les principaux vecteurs d'intrusion.
En 2025, le coût moyen d'une attaque par ransomware pour une PME française était estimé à 130 000 euros (interruption d'activité + reconstruction). La prévention reste infiniment moins chère que la remédiation.
Prévention : réduire les risques avant l'attaque
La meilleure réponse à une cyberattaque reste de l'éviter. Cinq mesures couvrent 80 % des risques :
- Sauvegardes régulières 3-2-1 : 3 copies, sur 2 supports différents, dont 1 hors ligne. Testez la restauration tous les trimestres.
- Mises à jour automatiques : système d'exploitation, navigateurs, logiciels. Les failles non corrigées sont la porte d'entrée n°1.
- Authentification multi-facteurs (MFA) : activez-la sur tous vos comptes critiques (email, banque, cloud). Elle bloque 99 % des tentatives d'accès non autorisé.
- Sensibilisation des équipes : 90 % des attaques commencent par un email de phishing. Des formations en cybersécurité réduisent drastiquement le risque humain.
- Segmentation réseau : séparer les postes de travail des serveurs et des sauvegardes limite la propagation en cas d'intrusion.
Le site computer security approfondit les mesures de protection pour les postes de travail individuels.
Questions fréquentes
Qui contacter en premier en cas de cyberattaque ?
Pour tout le monde, le premier réflexe est Cybermalveillance.gouv.fr qui propose un diagnostic gratuit et oriente vers les bons interlocuteurs. En parallèle, les particuliers victimes de fraude bancaire doivent contacter leur banque immédiatement. Les entreprises doivent aussi prévenir leur assureur cyber et leur prestataire informatique.
Faut-il porter plainte après une cyberattaque ?
Oui, c'est fortement recommandé et souvent obligatoire. Le dépôt de plainte est nécessaire pour activer la couverture d'assurance cyber, pour la notification CNIL en cas de fuite de données, et pour permettre aux forces de l'ordre de traquer les auteurs. Vous pouvez porter plainte au commissariat, en gendarmerie ou en ligne via THESEE pour les escroqueries.
Faut-il payer la rançon en cas de ransomware ?
Non, les autorités françaises déconseillent formellement de payer. Le paiement ne garantit pas la restitution des données (30 % des victimes qui paient ne récupèrent rien), finance les groupes criminels et vous désigne comme cible « payante » pour de futures attaques. Consultez NoMoreRansom.org pour les outils de déchiffrement gratuits.
Qu'est-ce qu'un CSIRT régional ?
Un CSIRT régional (Computer Security Incident Response Team) est une équipe publique de réponse aux incidents cyber, rattachée à la région. En 2026, 13 CSIRT couvrent le territoire français. Ils offrent une première réponse technique gratuite aux entreprises, associations et collectivités locales victimes de cyberattaques.
Quand faut-il notifier la CNIL ?
La notification est obligatoire sous 72 heures dès qu'une violation de données personnelles est constatée (vol de fichier clients, accès non autorisé à des données RH, fuite d'emails). Toutes les entreprises sont concernées, quelle que soit leur taille. La notification se fait en ligne sur le site de la CNIL.
Comment se protéger efficacement contre les cyberattaques ?
Cinq mesures couvrent 80 % des risques : sauvegardes régulières 3-2-1, mises à jour automatiques, authentification multi-facteurs (MFA) sur tous les comptes critiques, sensibilisation des équipes au phishing, et segmentation réseau pour limiter la propagation en cas d'intrusion.