
Computer security : protéger votre ordinateur
Protégez votre PC : antivirus, mots de passe, sauvegardes et bonnes pratiques en computer security pour contrer les cybermenaces actuelles.

Pourquoi la sécurité de votre ordinateur est devenue critique en 2026
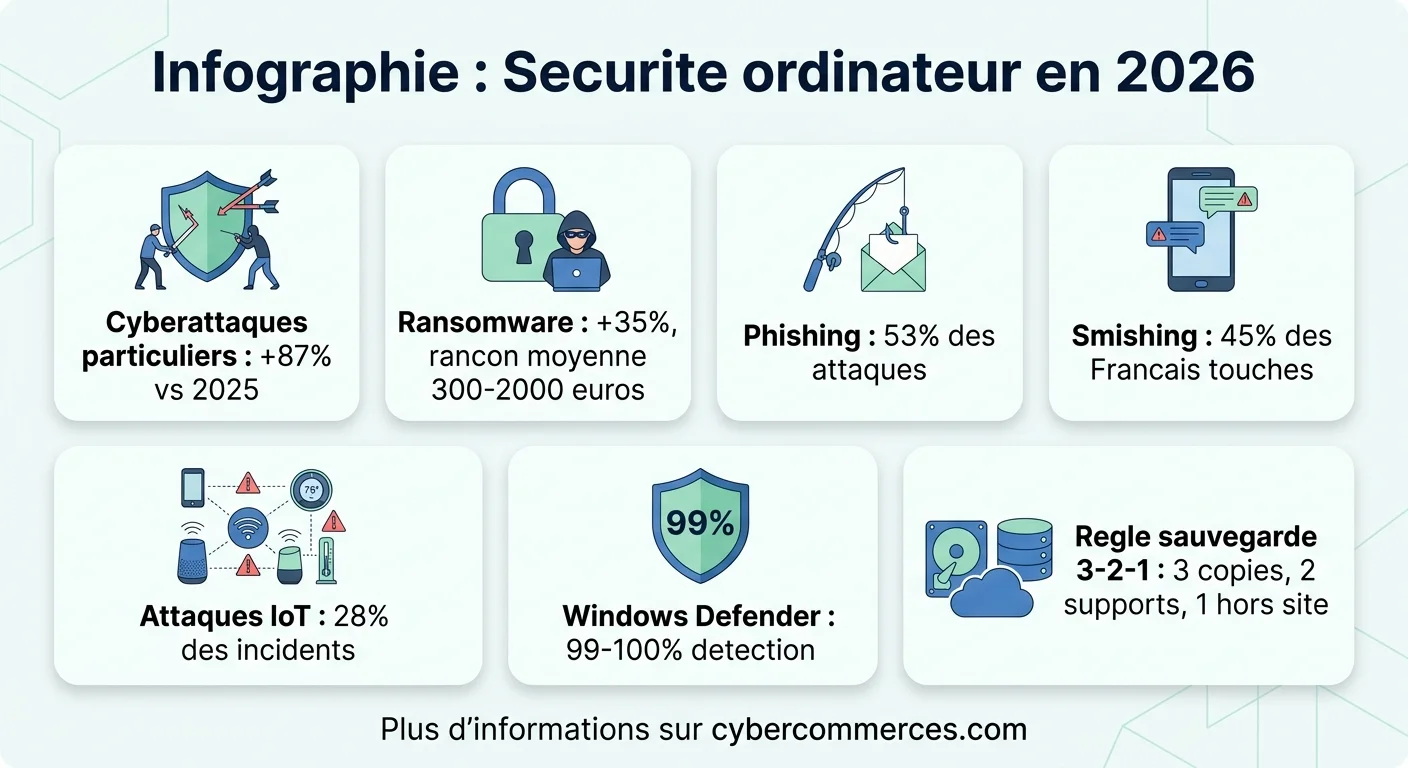
La sécurité informatique n'est plus une préoccupation réservée aux entreprises. En 2026, les cyberattaques ciblant les particuliers ont augmenté de 87 % par rapport à l'année précédente. Ransomwares, phishing, logiciels espions : les menaces se multiplient et se sophistiquent, exploitant chaque faille dans vos habitudes numériques.
Un ordinateur mal protégé représente une porte ouverte sur vos données bancaires, vos photos personnelles, vos mots de passe et votre identité numérique. Le coût moyen d'une attaque réussie pour un particulier français dépasse les 800 € (rançons, frais de récupération, achats frauduleux), sans compter le temps perdu et le stress engendré. Protéger son ordinateur est un investissement minimal comparé aux conséquences d'une intrusion.
Pour comprendre le contexte global, notre article sur les cyberattaques en France dresse un panorama complet de l'état de la menace sur le territoire.
Les principales menaces qui ciblent votre machine
Connaître les types d'attaques permet de mieux s'en prémunir. Voici les menaces les plus répandues en 2026.
| Menace | Mode d'action | Impact | Fréquence 2026 |
|---|---|---|---|
| Ransomware | Chiffre vos fichiers, exige une rançon | Perte de données, coût financier | +35 % vs 2025 |
| Phishing | Faux emails/sites imitant des services légitimes | Vol d'identifiants et données bancaires | 53 % des attaques |
| Spyware | S'installe silencieusement, espionne l'activité | Vol de données personnelles | +28 % vs 2025 |
| Adware | Affiche des publicités intrusives | Ralentissement, redirection malveillante | Stable |
| Attaque IoT | Compromet les objets connectés du réseau | Accès au réseau domestique | 28 % des incidents |
Le ransomware reste la menace la plus dévastatrice. Les groupes cybercriminels utilisent désormais la double extorsion : ils chiffrent vos fichiers ET menacent de publier vos données si vous ne payez pas. Les rançons demandées aux particuliers vont de 300 à 2 000 €, payables en cryptomonnaie. Payer ne garantit jamais la récupération des données, environ 30 % des victimes qui paient ne récupèrent rien.
Le smishing (phishing par SMS) a explosé en 2026, avec 45 % des utilisateurs de smartphone français ayant reçu au moins un message frauduleux. Ces SMS imitent Chronopost, l'Assurance Maladie, les impôts ou votre banque pour vous inciter à cliquer sur un lien piégé.
Mettre à jour : la première ligne de défense
Les mises à jour logicielles corrigent les failles de sécurité découvertes par les chercheurs et exploitées par les attaquants. En 2026, Microsoft publie en moyenne 120 correctifs de sécurité par mois pour Windows. Chaque mise à jour non installée est une porte laissée ouverte.
Activez les mises à jour automatiques sur votre système d'exploitation (Windows Update, macOS Software Update) et sur vos logiciels critiques : navigateur web, suite bureautique, lecteur PDF. Les navigateurs modernes (Chrome, Firefox, Edge) se mettent à jour automatiquement, ne désactivez jamais cette fonction.
Les pilotes matériels (carte graphique, carte réseau, BIOS) méritent aussi une attention régulière. Des pilotes obsolètes peuvent contenir des vulnérabilités exploitables. La plupart des fabricants proposent des utilitaires de mise à jour automatique (GeForce Experience pour Nvidia, AMD Software pour AMD).
Attention particulière à Windows 10, dont le support a pris fin en octobre 2025 : si vous n'avez pas encore migré vers Windows 11, votre système ne reçoit plus de correctifs de sécurité et devient une cible facile. La migration est gratuite pour les PC compatibles.
Antivirus et pare-feu : choisir la bonne protection
Le débat entre antivirus gratuit et payant persiste, mais les données sont claires. Windows Defender, intégré à Windows 11, offre désormais une protection comparable aux solutions payantes d'entrée de gamme dans les tests indépendants (AV-Test, AV-Comparatives). Pour la majorité des utilisateurs, il suffit à condition d'être correctement configuré et associé à de bonnes pratiques.
Les suites de sécurité payantes (Bitdefender, Kaspersky, Norton) ajoutent des fonctionnalités supplémentaires : VPN intégré, gestionnaire de mots de passe, protection bancaire renforcée, contrôle parental, surveillance du dark web. Si ces fonctionnalités vous intéressent, le surcoût (30 à 60 €/an) se justifie. Sinon, Windows Defender fait le travail.
Le pare-feu (firewall) contrôle les connexions entrantes et sortantes de votre ordinateur. Celui de Windows est activé par défaut et bloque les tentatives d'intrusion directe. Ne le désactivez jamais, même temporairement pour résoudre un problème de connexion, trouvez plutôt la règle spécifique à ajuster.
Le meilleur antivirus du monde ne protège pas contre un clic imprudent. La technologie bloque 95 % des menaces connues, mais les 5 % restants exploitent le facteur humain. La vigilance reste votre défense la plus efficace.
Mots de passe et authentification : verrouiller les accès
Les mots de passe faibles restent la cause numéro un des compromissions de comptes. "123456", "password" et "azerty" figurent toujours dans le top 10 des mots de passe les plus utilisés en France en 2026. Un pirate équipé d'un GPU moderne peut tester 100 milliards de combinaisons par seconde, un mot de passe de 8 caractères tombe en quelques secondes.
Les règles de base ont évolué. La CNIL recommande désormais des mots de passe d'au moins 12 caractères, combinant majuscules, minuscules, chiffres et caractères spéciaux. Mieux encore : les phrases de passe ("MonChatAdore3CroquettesLeMatin!") sont plus longues, plus résistantes et plus faciles à mémoriser que les combinaisons aléatoires.
Un gestionnaire de mots de passe (Bitwarden, 1Password, KeePass) génère et stocke des mots de passe uniques pour chaque service. Vous ne mémorisez qu'un seul mot de passe maître. C'est l'outil le plus efficace pour éliminer le réflexe du mot de passe unique partout. Bitwarden propose une version gratuite complète, 1Password coûte environ 3 €/mois.
L'authentification à deux facteurs (2FA) ajoute une couche de protection décisive. Même si votre mot de passe est compromis, l'attaquant ne peut pas se connecter sans le code envoyé sur votre téléphone ou généré par une application (Google Authenticator, Authy). Activez-la systématiquement sur vos comptes email, bancaires et réseaux sociaux. Pour les principes fondamentaux, consultez notre guide sur les bonnes pratiques en cybersécurité.
Sauvegardes : le filet de sécurité indispensable
La sauvegarde est votre dernière défense contre les ransomwares et les pannes matérielles. La règle 3-2-1 reste la référence : 3 copies de vos données, sur 2 supports différents, dont 1 hors site (cloud ou disque externe stocké ailleurs).
Windows 11 intègre l'historique des fichiers et la sauvegarde OneDrive. macOS propose Time Machine et iCloud. Ces outils natifs suffisent pour la plupart des usages personnels. Configurez une sauvegarde automatique quotidienne sur un disque externe USB et activez la synchronisation cloud pour vos documents critiques.
Pour une protection maximale contre les ransomwares, votre sauvegarde locale doit être déconnectée entre les sauvegardes. Un ransomware chiffre aussi les disques externes branchés en permanence. Branchez votre disque de sauvegarde une fois par jour ou par semaine, lancez la sauvegarde, puis débranchez-le. Les NAS (Synology, QNAP) proposent des fonctions de snapshot qui conservent des versions antérieures non modifiables par un ransomware.
Le cloud (Google Drive, OneDrive, Dropbox) offre une protection hors site automatique mais ne remplace pas une sauvegarde locale. En cas de compromission de votre compte cloud, vos fichiers en ligne sont aussi menacés. La combinaison locale + cloud assure une redondance optimale.
Sécuriser votre réseau domestique
Votre réseau Wi-Fi est le point d'entrée de toutes les attaques réseau. Un Wi-Fi mal configuré permet à un voisin ou un passant d'intercepter votre trafic, d'accéder à vos appareils partagés, voire d'utiliser votre connexion pour des activités illégales.
Le protocole WPA3 est le standard de chiffrement recommandé en 2026. Si votre routeur ne le supporte pas, utilisez WPA2-AES au minimum. Le WEP et le WPA (sans le 2 ou 3) sont obsolètes et craquables en quelques minutes. Changez le mot de passe par défaut de votre box internet pour un mot de passe fort d'au moins 20 caractères.
Changez aussi le mot de passe d'administration de votre routeur (souvent "admin/admin" par défaut). Désactivez le WPS (Wi-Fi Protected Setup), un protocole pratique mais vulnérable. Si vous avez des objets connectés (caméras, thermostats), isolez-les sur un réseau Wi-Fi séparé (réseau invité) pour limiter les dégâts en cas de compromission. Nos analyses des risques cyber détaillent les vecteurs d'attaque les plus courants.
Navigation web sécurisée : éviter les pièges en ligne
Le navigateur web est votre interface principale avec les menaces en ligne. Quelques réglages et habitudes réduisent considérablement votre exposition.
Installez un bloqueur de publicités (uBlock Origin est gratuit et efficace). Au-delà du confort de navigation, les bloqueurs empêchent le "malvertising", des publicités piégées qui installent des malwares via les réseaux publicitaires légitimes. En 2026, le malvertising représente 15 % des infections de malwares chez les particuliers.
Vérifiez systématiquement la présence du cadenas HTTPS dans la barre d'adresse avant de saisir des informations sensibles. Méfiez-vous des sites dont l'URL diffère subtilement d'un site légitime (amaz0n.com, paypa1.com). Les extensions comme HTTPS Everywhere forcent les connexions chiffrées quand elles sont disponibles.
Les extensions de navigateur peuvent être des vecteurs d'attaque. N'installez que celles dont vous avez réellement besoin, depuis les stores officiels (Chrome Web Store, Firefox Add-ons). Vérifiez les permissions demandées : une extension de calculatrice n'a pas besoin d'accéder à l'historique de navigation.
Pour la protection de vos appareils mobiles, notre guide sur la cybermalveillance téléphone couvre les menaces spécifiques aux smartphones.
Protéger ses données personnelles
La protection des données personnelles va au-delà de la simple sécurité technique. Chaque service en ligne collecte des informations qui, en cas de fuite, peuvent être utilisées pour du vol d'identité ou du phishing ciblé.
Le chiffrement du disque dur protège vos données en cas de vol physique de l'ordinateur. BitLocker (Windows Pro) et FileVault (macOS) chiffrent l'intégralité du disque de manière transparente. Sans le mot de passe de session, les données sont illisibles, même en retirant le disque pour le lire sur un autre ordinateur.
Utilisez un VPN (Virtual Private Network) sur les réseaux Wi-Fi publics (cafés, aéroports, hôtels). Le VPN chiffre tout votre trafic internet et empêche les interceptions sur les réseaux non sécurisés. Les solutions fiables coûtent entre 3 et 8 €/mois (Mullvad, ProtonVPN, NordVPN). Évitez les VPN gratuits qui monétisent souvent vos données de navigation.
Vérifiez régulièrement si vos identifiants ont fuité dans des bases de données compromises. Le site HaveIBeenPwned permet de vérifier gratuitement si votre email figure dans une fuite connue. Si c'est le cas, changez immédiatement le mot de passe du service concerné et de tout autre service utilisant le même mot de passe.
La sécurité informatique parfaite n'existe pas, mais une protection à 95 % suffit pour décourager la majorité des attaquants opportunistes. Les cybercriminels ciblent les proies faciles, rendez-vous simplement plus difficile à attaquer que la moyenne.
Plan d'action en cas d'infection ou de compromission
Si malgré toutes les précautions votre ordinateur est compromis, réagir vite limite les dégâts.
Signes d'infection : ralentissement soudain, fenêtres pop-up intempestives, programmes inconnus au démarrage, activité réseau anormale, fichiers renommés avec une extension inconnue (signe de ransomware), redirections de navigateur vers des sites suspects.
Actions immédiates :
- Déconnectez immédiatement l'ordinateur d'internet (câble Ethernet et Wi-Fi) pour stopper la propagation
- Ne payez jamais de rançon, contactez d'abord le dispositif Cybermalveillance.gouv.fr (numéro gratuit 0 805 805 817)
- Lancez un scan antivirus complet en mode sans échec (Windows) ou depuis un support de démarrage externe
- Changez tous vos mots de passe depuis un appareil sain (pas depuis l'ordinateur infecté)
- Vérifiez vos comptes bancaires pour détecter des transactions suspectes et alertez votre banque si nécessaire
- Portez plainte en ligne sur la plateforme THESEE du ministère de l'Intérieur pour les escroqueries
Si l'infection est sévère (ransomware, rootkit), la solution la plus sûre reste la réinstallation complète du système à partir d'une sauvegarde propre. C'est pourquoi les sauvegardes régulières sont cruciales, sans elles, une réinstallation signifie la perte de toutes vos données. Pour une protection professionnelle renforcée, consultez notre guide des services de sécurité informatique.
Questions fréquentes
Windows Defender suffit-il comme antivirus en 2026 ?
Oui, pour la majorité des utilisateurs. Windows Defender obtient régulièrement des scores de 99 à 100 % de détection dans les tests indépendants AV-Test et AV-Comparatives. Il est intégré, gratuit et mis à jour automatiquement. Les suites payantes ajoutent des fonctionnalités annexes (VPN, gestionnaire de mots de passe, protection bancaire) mais ne sont pas indispensables si vous adoptez de bonnes pratiques de sécurité.
Comment savoir si mon ordinateur est infecté par un virus ?
Les signes principaux sont un ralentissement inhabituel, des fenêtres pop-up intempestives, des programmes inconnus au démarrage, une activité réseau anormale (ventilateur qui tourne sans raison), des fichiers renommés avec des extensions étranges, ou des redirections de navigateur vers des sites inconnus. Lancez un scan complet avec votre antivirus en mode sans échec pour une détection optimale.
Faut-il payer en cas de ransomware ?
Non. Les autorités (ANSSI, Cybermalveillance.gouv.fr) déconseillent formellement le paiement. Environ 30 % des victimes qui paient ne récupèrent jamais leurs données. Le paiement finance les activités criminelles et vous identifie comme une cible payante pour de futures attaques. Signalez l'incident sur Cybermalveillance.gouv.fr et restaurez vos données à partir d'une sauvegarde.
Comment créer un mot de passe vraiment sécurisé ?
Utilisez une phrase de passe d'au moins 12 caractères combinant majuscules, minuscules, chiffres et caractères spéciaux. Mieux encore, utilisez un gestionnaire de mots de passe (Bitwarden, KeePass) qui génère et stocke des mots de passe aléatoires de 20+ caractères pour chaque service. Vous ne mémorisez qu'un seul mot de passe maître.
Un VPN est-il vraiment nécessaire pour un particulier ?
Sur votre réseau domestique, un VPN n'est pas indispensable si votre Wi-Fi est correctement sécurisé (WPA3, mot de passe fort). En revanche, sur les réseaux Wi-Fi publics (cafés, hôtels, aéroports), un VPN est fortement recommandé car ces réseaux permettent l'interception de votre trafic. Un VPN fiable coûte entre 3 et 8 € par mois.
À quelle fréquence faut-il sauvegarder ses données ?
Idéalement, activez une sauvegarde automatique quotidienne de vos fichiers importants (documents, photos). Une sauvegarde complète du système (image disque) peut être hebdomadaire. La règle 3-2-1 recommande 3 copies sur 2 supports différents dont 1 hors site. Pour les fichiers critiques, la synchronisation cloud en temps réel complète le dispositif.