
Attaques web : types, mécanismes et solutions de défense en 2026
Injection SQL, XSS, DDoS, phishing, ransomware : comprenez les attaques web les plus courantes et appliquez les bonnes pratiques de défense.

Pourquoi les attaques web explosent en 2026
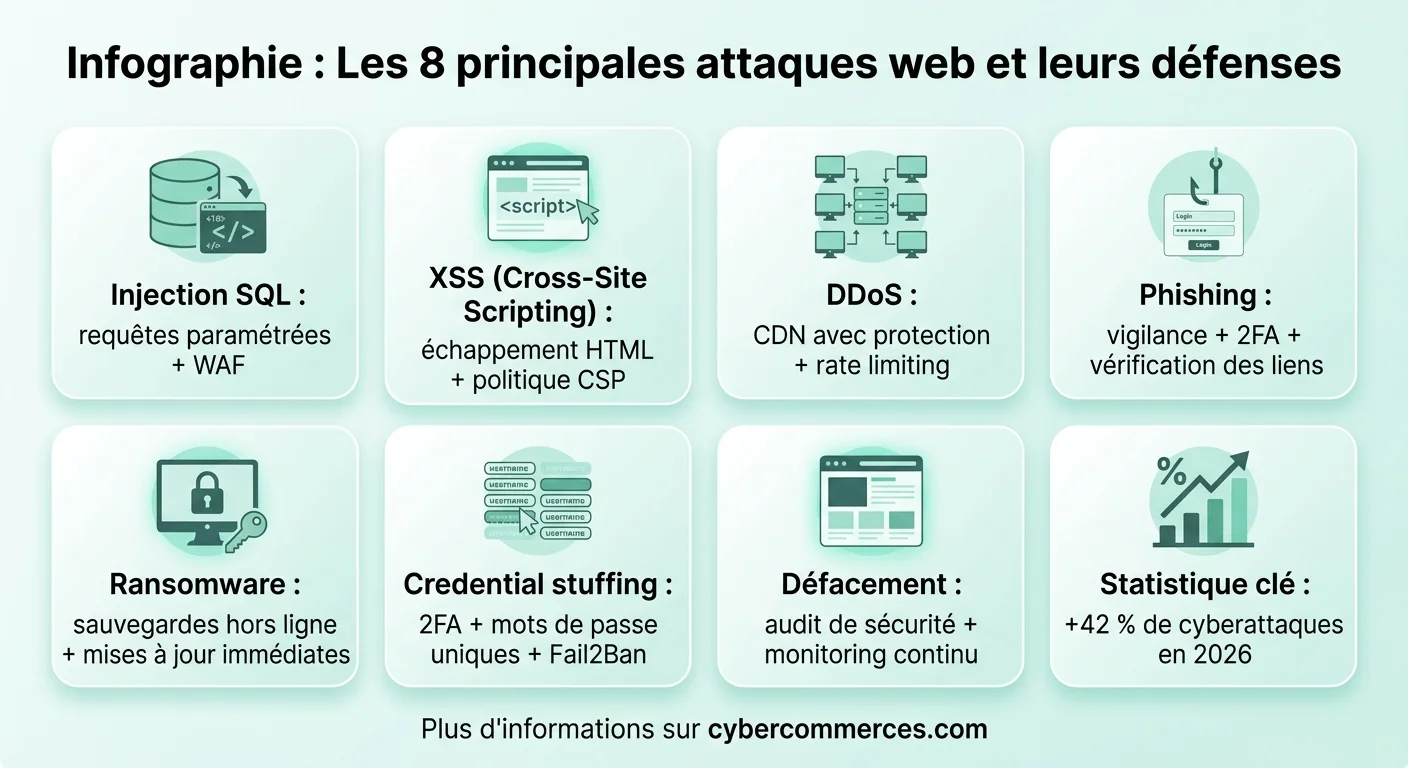
Les attaques web ont augmenté de 42 % à l'échelle mondiale par rapport à l'année précédente. En France, plus de 54 000 incidents de sécurité ont été recensés, touchant aussi bien les grands groupes que les PME et les sites personnels. Cette explosion s'explique par la multiplication des applications en ligne, la démocratisation des outils d'attaque et l'essor du travail à distance qui a élargi les surfaces d'exposition.
Comprendre les types d'attaques web est devenu indispensable, que vous soyez développeur, administrateur système, responsable d'un site e-commerce ou simple utilisateur soucieux de sa sécurité en ligne. Chaque vulnérabilité exploitée a des conséquences concrètes : vol de données, défacement de site, rançon, perte de chiffre d'affaires.
Ce guide détaille les principales catégories d'attaques informatiques ciblant les sites web, leurs mécanismes, et surtout les solutions de défense pour s'en protéger. Pour une vue d'ensemble de la cybersécurité, notre article sur les fondamentaux de la cybersécurité pose les bases essentielles.
Injection SQL : la faille la plus exploitée
L'injection SQL (SQLi) consiste à insérer du code SQL malveillant dans les champs de saisie d'un site web (formulaire de connexion, barre de recherche, URL) pour manipuler la base de données sous-jacente. C'est l'une des attaques les plus anciennes et pourtant elle reste dans le top 3 des vulnérabilités web en 2026.
Concrètement, un attaquant peut :
- Extraire la totalité des données d'une base (noms, emails, mots de passe, coordonnées bancaires)
- Modifier ou supprimer des enregistrements
- Contourner l'authentification (se connecter sans mot de passe)
- Exécuter des commandes sur le serveur dans les cas les plus graves
Comment s'en protéger :
- Utiliser des requêtes paramétrées (prepared statements) systématiquement, jamais de concaténation directe des entrées utilisateur dans les requêtes SQL
- Valider et assainir toutes les entrées côté serveur
- Limiter les privilèges du compte de base de données utilisé par l'application
- Déployer un WAF (Web Application Firewall) qui filtre les patterns d'injection connus
Répondez à ces questions pour évaluer le niveau de protection de votre site web.
Cross-Site Scripting (XSS) : le piège invisible
Le XSS (Cross-Site Scripting) permet à un attaquant d'injecter du code JavaScript malveillant dans une page web consultée par d'autres utilisateurs. Contrairement à l'injection SQL qui cible le serveur, le XSS cible les visiteurs du site.
Trois variantes existent :
- XSS stocké : le script malveillant est enregistré en base de données (commentaire, message forum) et s'exécute à chaque consultation de la page. Le plus dangereux.
- XSS réfléchi : le script est contenu dans un lien piégé. La victime clique, le serveur renvoie le script dans la page, et il s'exécute dans son navigateur.
- XSS basé sur le DOM : le script manipule directement le DOM côté client, sans passer par le serveur.
Les conséquences sont graves : vol de cookies de session (prise de contrôle de compte), redirection vers des sites de phishing, keylogging (enregistrement des frappes clavier), ou défacement visuel du site.
Protection : échapper systématiquement les sorties HTML (htmlspecialchars en PHP, textContent en JavaScript), implémenter une politique CSP (Content Security Policy) stricte, et valider les entrées côté serveur.
Attaques DDoS : submerger pour paralyser
Une attaque par déni de service distribué (DDoS) consiste à submerger un serveur web avec un volume massif de requêtes simultanées, le rendant inaccessible aux visiteurs légitimes. Ces attaques utilisent généralement des botnets, des réseaux de milliers d'appareils infectés coordonnés à distance.
En 2026, les attaques DDoS atteignent régulièrement des pics de plusieurs térabits par seconde. Les motivations varient : extorsion (payer pour arrêter l'attaque), concurrence déloyale, activisme ou simple vandalisme numérique.
| Type de DDoS | Couche ciblée | Exemple | Difficulté à contrer |
|---|---|---|---|
| Volumétrique | Réseau (L3/L4) | UDP flood, ICMP flood | Moyenne (filtrage réseau) |
| Protocolaire | Transport (L4) | SYN flood, Ping of Death | Moyenne |
| Applicatif | Application (L7) | HTTP flood, Slowloris | Élevée (ressemble à du trafic légitime) |
Protection : utiliser un CDN avec protection DDoS intégrée (Cloudflare, AWS Shield), configurer le rate limiting sur le serveur, et disposer d'un plan de réponse aux incidents pour basculer rapidement sur une infrastructure de secours. Pour un panorama des cyberattaques en France, notre état des lieux 2026 fournit les chiffres clés.
Phishing et ingénierie sociale : exploiter l'humain
Le phishing reste le vecteur d'attaque le plus répandu dans le monde. Il ne cible pas une faille technique mais une faille humaine : la confiance, la peur ou l'urgence. Un email imitant votre banque, un SMS prétendant venir de la Poste, une page de connexion clone de votre service préféré, les techniques sont de plus en plus sophistiquées.
Les variantes actuelles :
- Spear phishing : ciblé sur une personne précise, avec des informations personnelles récoltées sur les réseaux sociaux
- Whaling : phishing visant les dirigeants d'entreprise (CEO fraud)
- Smishing : phishing par SMS (faux colis, faux remboursement)
- Vishing : phishing vocal par téléphone
En 2026, l'intelligence artificielle générative permet de créer des emails de phishing quasi indétectables, avec un français parfait et une personnalisation poussée. La vigilance seule ne suffit plus : il faut des outils techniques en complément.
Réflexe de survie numérique : ne cliquez jamais sur un lien dans un email ou SMS inattendu. Accédez toujours au service directement via votre navigateur en tapant l'URL. Ce simple réflexe bloque 90 % des tentatives de phishing.
Ransomware : le chantage aux données
Le ransomware (rançongiciel) chiffre les fichiers d'un système et exige un paiement, généralement en cryptomonnaie, pour fournir la clé de déchiffrement. Les sites web sont ciblés via des vulnérabilités CMS non corrigées, des plugins obsolètes ou des accès admin compromis.
Les conséquences pour un site web sont dévastatrices : base de données chiffrée, fichiers du site inaccessibles, perte totale d'activité pendant la durée de l'attaque. Les demandes de rançon varient de quelques centaines d'euros pour les petits sites à des millions pour les entreprises.
Protection :
- Sauvegardes automatiques quotidiennes stockées hors ligne (la sauvegarde est la seule garantie de récupération sans payer)
- Mises à jour immédiates du CMS et des plugins
- Segmentation réseau pour limiter la propagation
- Formation des utilisateurs aux risques de phishing (vecteur principal d'infection)
En cas d'attaque, les autorités françaises recommandent de ne jamais payer la rançon : rien ne garantit la récupération des données, et le paiement finance les réseaux criminels. Le site cybermalveillance.gouv.fr centralise les procédures de signalement et d'assistance.
Credential stuffing et brute force : forcer l'entrée
Le credential stuffing exploite les fuites de données massives : des millions de couples email/mot de passe volés sur un site sont testés automatiquement sur d'autres plateformes. Si vous utilisez le même mot de passe sur plusieurs services, une seule fuite compromet tous vos comptes.
L'attaque par brute force teste systématiquement toutes les combinaisons possibles de mots de passe jusqu'à trouver le bon. Sur un site web, cela se traduit par des milliers de tentatives de connexion par minute sur la page d'administration.
Comment s'en protéger :
- Imposer l'authentification à deux facteurs (2FA) sur tous les accès sensibles
- Limiter le nombre de tentatives de connexion (verrouillage après 5 échecs)
- Utiliser un gestionnaire de mots de passe pour garantir des identifiants uniques
- Surveiller les tentatives de connexion suspectes via des outils comme Fail2Ban
- Masquer la page de connexion admin (pour WordPress : changer /wp-admin)
Adopter ces pratiques fait partie d'une démarche globale de cybersécurité qui protège votre site et vos utilisateurs sur le long terme.
Défacement et autres menaces ciblées
La défiguration de site web (defacement) consiste à modifier l'apparence d'un site pour afficher un message (politique, revendicatif ou simple vandalisme). C'est l'équivalent numérique du tag sur un mur. L'impact est surtout réputationnel, mais il révèle une faille de sécurité exploitable pour des attaques plus graves.
D'autres menaces ciblées méritent attention :
- CSRF (Cross-Site Request Forgery) : force un utilisateur connecté à exécuter une action à son insu (changement de mot de passe, virement). Protection : jetons anti-CSRF dans chaque formulaire.
- Typosquatting : enregistrement de noms de domaine similaires à des sites populaires (goggle.com au lieu de google.com) pour piéger les visiteurs.
- Cryptojacking : scripts cachés dans une page web qui utilisent le processeur du visiteur pour miner de la cryptomonnaie. Impact : ralentissement du navigateur, surconsommation d'énergie.
Pour renforcer votre posture défensive globale, notre guide sur la cyber résilience détaille les stratégies de continuité d'activité en cas d'incident.
En 2026, l'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) recommande aux entreprises d'effectuer un test d'intrusion annuel et de maintenir un plan de réponse aux incidents documenté et régulièrement mis à jour. Ces deux mesures réduisent de 60 % l'impact moyen d'une cyberattaque.
Questions fréquentes
Quel est le type de cyberattaque le plus répandu ?
Le phishing reste le type de cyberattaque le plus fréquent, représentant plus de 80 % des incidents signalés. Il exploite la confiance humaine plutôt qu'une faille technique, ce qui le rend efficace malgré les protections logicielles. L'injection SQL et le XSS complètent le podium pour les attaques spécifiquement web.
Comment savoir si mon site web a été piraté ?
Plusieurs signes doivent alerter : modification non autorisée du contenu, redirections vers des sites suspects, ralentissement inhabituel, alertes Google Search Console sur des contenus indésirables, ou fichiers inconnus sur le serveur. Des outils comme Sucuri SiteCheck ou VirusTotal permettent un scan rapide et gratuit.
Quelles sont les trois catégories d'attaques informatiques ?
Les attaques se classent en trois grandes familles : les attaques réseau (DDoS, man-in-the-middle), les attaques applicatives (injection SQL, XSS, CSRF) et les attaques par ingénierie sociale (phishing, spear phishing, vishing). Chaque catégorie nécessite des mesures de protection spécifiques.
Comment protéger un site WordPress contre les attaques ?
Les mesures essentielles sont : maintenir WordPress, les thèmes et plugins à jour, utiliser un plugin de sécurité (Wordfence, Sucuri), activer le 2FA sur les comptes admin, limiter les tentatives de connexion, masquer la page wp-admin, déployer un WAF et effectuer des sauvegardes automatiques quotidiennes.
Que faire en cas de cyberattaque sur mon site ?
Isolez immédiatement le serveur compromis, changez tous les mots de passe, analysez les logs pour identifier le vecteur d'attaque, restaurez depuis une sauvegarde saine, corrigez la vulnérabilité exploitée, et signalez l'incident sur cybermalveillance.gouv.fr. Ne payez jamais de rançon en cas de ransomware.
Un certificat SSL protège-t-il contre toutes les attaques web ?
Non. Le certificat SSL/TLS (HTTPS) chiffre les communications entre le navigateur et le serveur, ce qui protège contre l'interception des données en transit (man-in-the-middle). Mais il ne protège pas contre les injections SQL, le XSS, le phishing ou les attaques DDoS. C'est une couche de sécurité nécessaire mais insuffisante seule.