
Réglementation objets connectés : normes et sécurité
Cyber Resilience Act, marquage CE, RGPD : toutes les normes qui encadrent les objets connectés en Europe. Ce que fabricants et consommateurs doivent savoir.

Pourquoi la réglementation des objets connectés est devenue urgente
En 2026, on estime à plus de 17 milliards le nombre d'objets connectés actifs dans le monde, caméras de surveillance, thermostats intelligents, montres connectées, assistants vocaux, serrures numériques. Chacun de ces appareils est un point d'entrée potentiel pour les cyberattaques. Et jusqu'à récemment, la plupart étaient mis sur le marché sans exigence minimale de sécurité.
La situation a changé. L'Union européenne a adopté une série de réglementations qui transforment en profondeur les obligations des fabricants et les droits des consommateurs. Le Cyber Resilience Act (CRA), entré en vigueur en 2024 avec une application progressive jusqu'en 2027, impose pour la première fois des standards de cybersécurité obligatoires pour tous les produits numériques vendus en Europe.
Pour les consommateurs, ces normes signifient des appareils plus sûrs, des mises à jour garanties et une meilleure protection des données personnelles. Pour les fabricants, c'est une refonte complète du cycle de développement. Voici ce que vous devez savoir, que vous soyez acheteur ou professionnel du secteur. Si vous découvrez le sujet, notre article sur la définition des objets connectés pose les bases.
Le Cyber Resilience Act : le texte qui change tout
Le Cyber Resilience Act (CRA) est le règlement européen le plus ambitieux jamais adopté en matière de cybersécurité des produits numériques. Il s'applique à pratiquement tous les appareils connectés et logiciels vendus dans l'UE.
Ce que le CRA impose aux fabricants
Sécurité by design. Les produits doivent intégrer la sécurité dès leur conception, pas comme un ajout après coup. Cela inclut le chiffrement des communications, l'authentification forte et la minimisation des surfaces d'attaque.
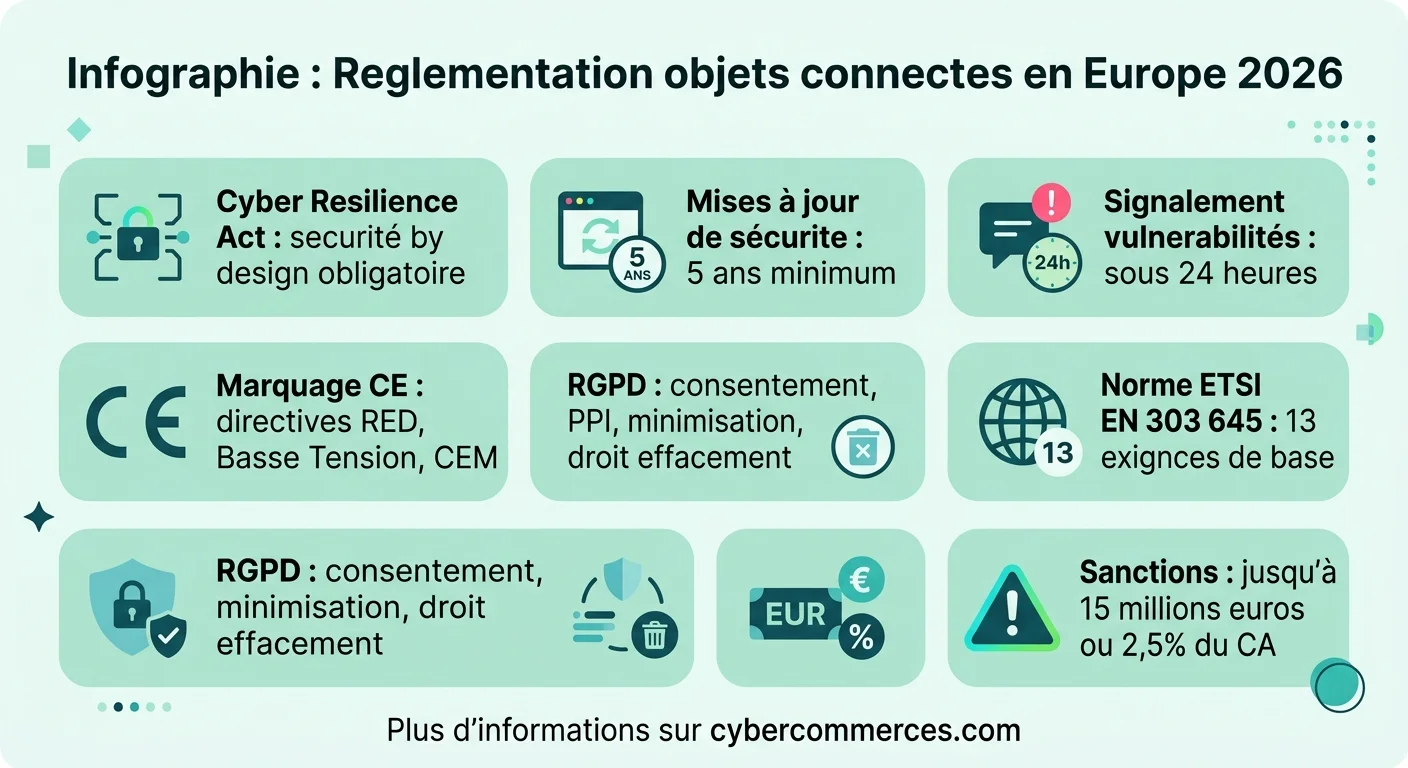
Mises à jour de sécurité obligatoires. Les fabricants doivent fournir des correctifs de sécurité pendant toute la durée de vie attendue du produit, avec un minimum de 5 ans. Fini les caméras IP abandonnées après 18 mois sans patch.
Signalement des vulnérabilités. Toute faille de sécurité activement exploitée doit être signalée à l'ENISA (agence européenne de cybersécurité) dans les 24 heures. Les correctifs doivent suivre sans délai injustifié.
Documentation technique. Chaque produit doit être accompagné d'une évaluation de risque cybersécurité et d'une documentation détaillant les mesures de protection mises en place.
Le calendrier d'application
| Date | Obligation |
|---|---|
| Décembre 2024 | Entrée en vigueur du CRA |
| Septembre 2026 | Obligation de signalement des vulnérabilités |
| Décembre 2027 | Application complète : tous les produits sur le marché doivent être conformes |
Les sanctions prévues sont dissuasives : jusqu'à 15 millions d'euros ou 2,5 % du chiffre d'affaires mondial, selon le montant le plus élevé. Pour comprendre l'ampleur des menaces qui ont motivé ce règlement, notre état des lieux des cyberattaques en France donne un panorama édifiant.
Le marquage CE et les normes techniques IoT
Le marquage CE est obligatoire pour tout produit vendu dans l'Espace économique européen. Pour les objets connectés, il couvre plusieurs directives.
Directive RED (Radio Equipment Directive 2014/53/UE). Depuis août 2025, tous les équipements radio (WiFi, Bluetooth, Zigbee, Z-Wave) doivent satisfaire des exigences de cybersécurité renforcées. Cela inclut la protection contre les accès non autorisés, la protection des données personnelles et la protection contre la fraude.
Directive Basse Tension (2014/35/UE). Elle couvre la sécurité électrique des appareils fonctionnant entre 50 et 1 000 V en courant alternatif. Vos prises connectées, thermostats et systèmes domotiques doivent s'y conformer.
Directive CEM (2014/30/UE). La compatibilité électromagnétique garantit que votre objet connecté ne perturbe pas les autres appareils et résiste aux interférences extérieures.
En pratique, le marquage CE sur un objet connecté signifie que le fabricant déclare sa conformité à ces directives. Mais attention : le marquage CE est une auto-déclaration, pas une certification indépendante. Les produits critiques (dispositifs médicaux connectés, par exemple) font l'objet d'une vérification par un organisme notifié.
RGPD et objets connectés : vos données sont-elles protégées ?
Les objets connectés collectent des données personnelles par nature : votre caméra filme, votre thermostat enregistre vos habitudes de présence, votre montre mesure votre fréquence cardiaque. Le RGPD s'applique pleinement.
Consentement explicite. Le fabricant doit obtenir votre consentement avant de collecter et traiter vos données. Ce consentement doit être libre, spécifique et éclairé, cocher une case lors de l'installation ne suffit pas si les termes sont incompréhensibles.
Minimisation des données. Seules les données strictement nécessaires au fonctionnement du service doivent être collectées. Une ampoule connectée n'a pas besoin de votre géolocalisation précise.
Droit à l'effacement. Vous pouvez demander la suppression de toutes vos données à tout moment. Le fabricant a un mois pour répondre.
Portabilité. Vous avez le droit de récupérer vos données dans un format lisible pour les transférer vers un autre service ou appareil.
Les sanctions RGPD peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires mondial. Pour approfondir les enjeux de cybersécurité au-delà des objets connectés, notre dossier sur la cyber résilience explore les stratégies de défense globales.
Les bonnes pratiques pour sécuriser vos objets connectés
La réglementation protège en amont, mais vos propres actions comptent aussi. Voici les gestes essentiels.
Changez systématiquement le mot de passe par défaut. C'est la faille numéro un. Les mots de passe d'usine (admin/admin, 1234, 0000) sont connus de tous les hackers. Utilisez un mot de passe unique d'au moins 12 caractères pour chaque appareil.
Activez les mises à jour automatiques. Si votre appareil le propose, activez-les. Sinon, vérifiez manuellement chaque mois. Un objet connecté non mis à jour est un objet vulnérable.
Isolez votre réseau IoT. Créez un réseau WiFi dédié (la plupart des box récentes le permettent) pour vos objets connectés, séparé de votre réseau principal (ordinateur, smartphone). Si un appareil est compromis, l'attaquant ne peut pas accéder à vos données personnelles.
Désactivez les fonctions inutiles. Micro sur l'assistant vocal quand vous n'utilisez pas les commandes vocales, accès distant sur la caméra quand vous êtes chez vous : chaque fonction active est une surface d'attaque potentielle.
Vérifiez avant d'acheter. Avant d'acquérir un objet connecté, vérifiez que le fabricant publie une politique de sécurité, propose des mises à jour régulières et précise la durée de support. Privilégiez les marques qui affichent des certifications de sécurité (ETSI EN 303 645, par exemple).
La sécurité d'un réseau domestique est celle de son maillon le plus faible. Un seul objet connecté non sécurisé peut compromettre l'ensemble de votre installation.
La norme ETSI EN 303 645 : le standard de référence
Publiée par l'Institut européen des normes de télécommunications, la norme ETSI EN 303 645 est devenue le standard de facto pour la sécurité des objets connectés grand public. Elle définit 13 exigences de base.
Parmi les plus importantes : pas de mot de passe par défaut universel, mécanisme de signalement des vulnérabilités, mises à jour logicielles sécurisées, stockage sécurisé des données sensibles, communication chiffrée, et minimisation de la surface d'attaque. Le CRA s'appuie largement sur cette norme pour définir ses exigences techniques.
Pour le consommateur, la certification ETSI EN 303 645 est un gage de sérieux. Si un fabricant l'affiche, c'est que ses produits ont été évalués selon des critères exigeants et reconnus internationalement.
Que faire si votre objet connecté n'est plus supporté ?
Un appareil dont le fabricant a cessé de fournir des mises à jour représente un risque croissant. Voici les options.
Le déconnecter. Si l'appareil fonctionne en mode local (thermostat programmable, par exemple), déconnectez-le d'Internet. Il perd ses fonctions connectées mais reste fonctionnel et sûr.
Le remplacer. Pour les appareils critiques (caméras, serrures, alarmes), un remplacement est la seule option sûre. Choisissez un modèle d'un fabricant engagé sur un support minimum de 5 ans (conformément au CRA).
Le recycler. Les objets connectés contiennent des composants électroniques qui doivent être recyclés correctement. Les points de collecte DEEE (Déchets d'Équipements Électriques et Électroniques) acceptent tous les appareils connectés.
Le CRA obligera à terme tous les fabricants à annoncer clairement la durée de support de leurs produits avant l'achat. D'ici là, renseignez-vous avant d'investir. Pour suivre les évolutions du secteur, notre rubrique actualités cybersécurité couvre les dernières nouvelles.
Un objet connecté n'est pas un achat ponctuel mais un engagement continu. Sa valeur dépend autant de la qualité du support logiciel que de ses fonctionnalités matérielles.
L'avenir de la réglementation IoT en Europe
Le cadre réglementaire européen continue d'évoluer. Plusieurs textes en préparation ou récemment adoptés complètent le CRA.
Le Data Act (2024). Ce règlement donne aux utilisateurs d'objets connectés un droit d'accès aux données générées par leurs appareils, y compris les données techniques. Un propriétaire de voiture connectée pourra, par exemple, accéder aux données de diagnostic sans passer par le concessionnaire.
L'AI Act (2024). Les objets connectés intégrant de l'intelligence artificielle (assistants vocaux, caméras avec reconnaissance faciale) sont soumis à des obligations supplémentaires de transparence et de non-discrimination.
NIS 2 (2024-2025). La directive Network and Information Security 2 étend les obligations de cybersécurité aux fabricants d'objets connectés considérés comme essentiels ou importants pour la chaîne d'approvisionnement numérique européenne.
L'ensemble de ces textes dessine un écosystème réglementaire cohérent où chaque couche, du matériel au logiciel, des données à l'IA, est couverte par des obligations précises. L'Europe se positionne comme le marché le plus exigeant au monde en matière de sécurité IoT, ce qui profitera in fine aux consommateurs.
Questions fréquentes
Qu'est-ce que le Cyber Resilience Act pour les objets connectés ?
Le Cyber Resilience Act (CRA) est un règlement européen qui impose des exigences de cybersécurité obligatoires pour tous les produits numériques vendus dans l'UE. Pour les objets connectés, cela signifie : sécurité intégrée dès la conception, mises à jour obligatoires pendant au moins 5 ans, signalement des vulnérabilités sous 24 heures, et documentation technique complète. L'application complète est prévue pour décembre 2027.
Comment savoir si un objet connecté est sûr avant de l'acheter ?
Vérifiez le marquage CE, cherchez une certification ETSI EN 303 645, consultez la politique de sécurité du fabricant (durée de support, fréquence des mises à jour), et lisez les avis spécialisés. Évitez les produits sans marque connue ou sans engagement clair sur les mises à jour de sécurité.
Le RGPD protège-t-il mes données collectées par les objets connectés ?
Oui, pleinement. Le fabricant doit obtenir votre consentement explicite, ne collecter que les données nécessaires, vous permettre de les effacer ou de les récupérer, et les protéger contre les accès non autorisés. Les sanctions RGPD atteignent 20 millions d'euros ou 4 % du chiffre d'affaires mondial.
Que faire si mon objet connecté ne reçoit plus de mises à jour ?
Trois options : le déconnecter d'Internet s'il fonctionne en mode local, le remplacer par un modèle supporté (surtout pour les appareils critiques comme les caméras ou serrures), ou le recycler via un point DEEE. Un appareil sans mise à jour est une porte ouverte aux intrusions.
La norme ETSI EN 303 645 est-elle obligatoire ?
Pas directement, mais le CRA s'appuie largement sur ses exigences. Les fabricants qui respectent l'ETSI EN 303 645 se conforment de facto aux principales obligations du CRA. Pour le consommateur, cette certification est un indicateur fiable de qualité sécuritaire.
Comment sécuriser mes objets connectés à la maison ?
Changez tous les mots de passe par défaut (12 caractères minimum), activez les mises à jour automatiques, créez un réseau WiFi séparé pour vos appareils IoT, désactivez les fonctions inutilisées (micro, accès distant), et remplacez les appareils qui ne reçoivent plus de mises à jour depuis plus de 12 mois.