
Cyber web : le guide concret pour sécuriser votre présence en ligne
Mots de passe, phishing, 2FA, VPN et sauvegardes : les 10 gestes pour sécuriser votre présence sur le cyber web en 2026.

Votre vie numérique laisse des traces partout : comptes en ligne, réseaux sociaux, achats, emails, données personnelles stockées sur des dizaines de serveurs. Le cyber web, cet espace numérique interconnecté dans lequel nous naviguons quotidiennement, est aussi le terrain de jeu des cybercriminels. En 2026, les tentatives de phishing ont augmenté de 35 % par rapport à 2024, et les vols de données personnelles touchent des millions de Français chaque année.
Ce guide pratique se concentre sur ce que vous pouvez faire concrètement pour sécuriser votre présence en ligne, sans être expert en informatique. Des gestes simples, des outils accessibles et une compréhension claire des risques réels.
Le cyber web en 2026 : comprendre le terrain de jeu
Le terme cyber web désigne l'ensemble de l'espace numérique accessible via internet : sites web, applications, services cloud, messageries, réseaux sociaux. C'est un écosystème où circulent simultanément vos données personnelles, financières et professionnelles.
Quelques chiffres qui situent l'ampleur du sujet :
- 4,2 milliards d'enregistrements de données exposés dans des fuites en 2025 au niveau mondial
- 1 Français sur 2 a déjà été confronté à une tentative d'arnaque en ligne
- Le phishing représente 80 % des cyberattaques visant les particuliers
- Le coût moyen d'un vol d'identité pour une victime : entre 1 200 et 3 500 euros en démarches et pertes financières
La bonne nouvelle : la grande majorité des attaques exploitent des failles humaines (mot de passe faible, clic sur un lien frauduleux), pas des failles techniques sophistiquées. Quelques habitudes de sécurité suffisent à se protéger contre 95 % des menaces courantes. Pour une vue d'ensemble des menaces et de leurs mécanismes, notre guide sur les cyberattaques détaille chaque type d'attaque en profondeur.
Mots de passe : la première ligne de défense
Le mot de passe reste le maillon le plus faible de la sécurité en ligne. Les analyses de fuites de données montrent que les mots de passe les plus utilisés en France restent désespérants : "123456", "azerty", "password", prénoms, dates de naissance. Ces mots de passe sont craqués en moins d'une seconde par un logiciel de force brute.
Les règles qui fonctionnent vraiment :
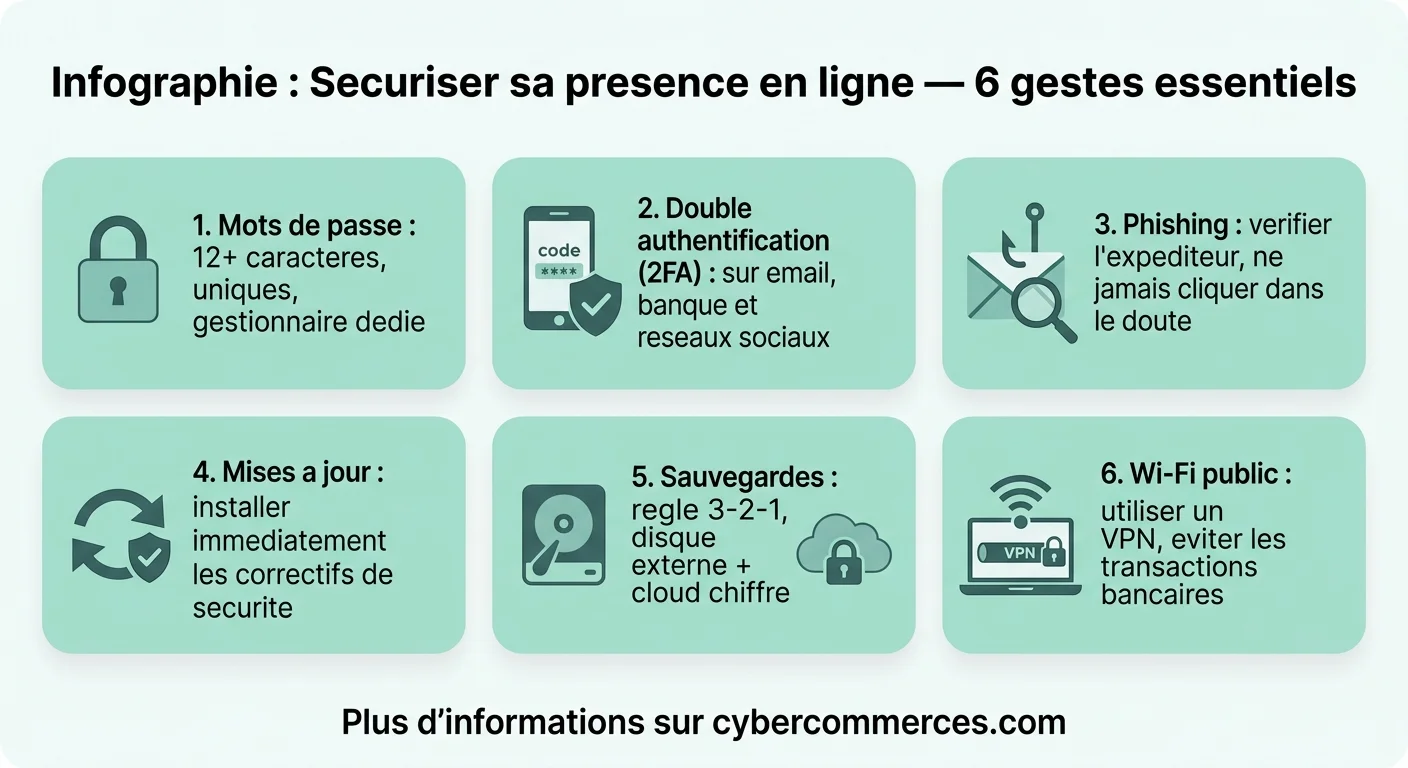
- 12 caractères minimum avec lettres majuscules, minuscules, chiffres et caractères spéciaux. Chaque caractère supplémentaire multiplie le temps de craquage par un facteur considérable.
- Un mot de passe unique par service : si un site se fait pirater et que vous utilisez le même mot de passe partout, tous vos comptes sont compromis.
- Utiliser un gestionnaire de mots de passe : Bitwarden (gratuit et open source), 1Password ou Dashlane génèrent et stockent des mots de passe complexes. Vous ne retenez qu'un seul mot de passe maître.
- La passphrase : une alternative efficace : une phrase de 4-5 mots aléatoires comme "cheval-piano-brouillard-orange-42" est à la fois facile à retenir et extrêmement difficile à deviner.
L'authentification à deux facteurs : le bouclier indispensable
Même le meilleur mot de passe du monde peut être compromis dans une fuite de données. L'authentification à deux facteurs (2FA) ajoute une deuxième couche de vérification : après le mot de passe, vous devez confirmer votre identité via un code temporaire envoyé sur votre téléphone ou généré par une application.
Les méthodes de 2FA, classées par niveau de sécurité :
| Méthode | Niveau | Avantages | Inconvénients |
|---|---|---|---|
| SMS | Basique | Simple, pas d'app nécessaire | Vulnérable au SIM swapping |
| Application (TOTP) | Bon | Fonctionne hors ligne, gratuit | Dépend du téléphone |
| Clé physique (YubiKey) | Excellent | Inviolable à distance | Coût (25-60 euros), risque de perte |
| Biométrie | Bon | Pratique, rapide | Irremplaçable si compromise |
Au minimum, activez la 2FA sur vos comptes les plus sensibles : messagerie email (c'est la porte d'entrée vers tous vos autres comptes), banque en ligne, réseaux sociaux et tout service stockant vos données de paiement. Google Authenticator et Microsoft Authenticator sont gratuits et fonctionnent avec la plupart des services.
Phishing : reconnaître et déjouer les tentatives
Le phishing (hameçonnage) est la menace numéro un pour les particuliers. Le principe : un email, un SMS ou un message imitant une entité de confiance (banque, impôts, La Poste, Netflix) vous incite à cliquer sur un lien et à entrer vos identifiants sur un faux site.
Les signaux d'alerte qui ne trompent pas :
- L'urgence artificielle"Votre compte sera suspendu dans 24h", "Paiement refusé, action immédiate requise". Les entreprises légitimes ne menacent jamais par email.
- L'adresse de l'expéditeur : vérifiez le domaine complet (après le @). "service@ameli-sante.info" n'est pas "service@ameli.fr".
- Les fautes d'orthographe : les emails officiels sont relus. Un message truffé de fautes est suspect, même si les attaques modernes deviennent mieux rédigées grâce à l'IA.
- Le lien suspect : survolez le lien sans cliquer pour voir l'URL réelle. Si l'adresse ne correspond pas au site officiel, c'est du phishing.
- La demande de données sensibles : aucune banque, aucun service public ne demande votre mot de passe ou votre numéro de carte par email.
En cas de doute, ne cliquez jamais sur le lien. Ouvrez un navigateur et tapez directement l'adresse du site officiel, ou appelez le service client via le numéro indiqué sur votre relevé bancaire ou votre contrat. Pour signaler une tentative, utilisez la plateforme officielle cybermalveillance.gouv.fr ou notre guide sur la cyber police en France.
La règle d'or du phishing : si un message vous met sous pression ou vous promet quelque chose de trop beau, c'est probablement une arnaque. Les vrais services importants vous laissent toujours le temps de vérifier.
VPN, navigateur et vie privée : ce qui protège vraiment
La protection de la vie privée en ligne repose sur plusieurs outils complémentaires :
Le VPN (réseau privé virtuel) : il chiffre votre connexion et masque votre adresse IP. Utile sur les Wi-Fi publics (cafés, hôtels, aéroports) qui sont des cibles faciles pour l'interception de données. En revanche, un VPN n'est pas une solution miracle : il ne protège pas contre le phishing, les malwares ou les mauvais mots de passe. Les services fiables : Mullvad, ProtonVPN (option gratuite correcte), NordVPN.
Le navigateur : Firefox avec les extensions uBlock Origin et HTTPS Everywhere offre un bon niveau de protection sans complexité. Brave est une alternative orientée vie privée par défaut. Évitez de stocker vos mots de passe dans le navigateur, un gestionnaire dédié est plus sûr.
Les paramètres de confidentialité : chaque réseau social et service en ligne a des paramètres de confidentialité. Prenez 15 minutes pour les configurer, désactivez le suivi publicitaire, limitez la visibilité de votre profil, refusez le partage de données avec des tiers. Ce n'est pas passionnant, mais c'est parmi les gestes les plus efficaces.
Sécuriser ses appareils : smartphone, ordinateur et objets connectés
La sécurité en ligne commence par la sécurité de vos appareils physiques :
Smartphone :
- Verrou biométrique ou code PIN à 6 chiffres minimum (pas 1234 ni votre date de naissance)
- Mises à jour système installées dès qu'elles sont disponibles, elles corrigent des failles de sécurité
- Applications téléchargées uniquement depuis les stores officiels (App Store, Google Play)
- Bluetooth et Wi-Fi désactivés quand ils ne servent pas, ils sont des vecteurs d'attaque
Ordinateur :
- Antivirus activé (Windows Defender suffit sur Windows, il est intégré et performant)
- Pare-feu activé (généralement par défaut)
- Sauvegardes régulières sur un disque externe ou un cloud chiffré
- Chiffrement du disque dur (BitLocker sur Windows, FileVault sur Mac), si l'ordinateur est volé, les données restent inaccessibles
Objets connectés : changez les mots de passe par défaut de votre routeur, caméras, enceintes connectées. Les mots de passe d'usine sont publics et identiques pour tous les appareils du même modèle. Pour un aperçu plus large de la sécurité des systèmes, notre article sur la sécurité des systèmes d'information pose les fondations théoriques et pratiques.
Réseaux sociaux : maîtriser son empreinte numérique
Chaque publication, like, commentaire et photo partagée contribue à votre empreinte numérique. Cette empreinte est exploitable par des annonceurs, des recruteurs, des arnaqueurs, ou simplement par des personnes mal intentionnées.
Principes de base pour contrôler votre empreinte :
- Auditez vos profils : cherchez votre nom sur Google. Ce que vous trouvez, tout le monde le peut. Supprimez ou masquez ce qui ne doit pas être public.
- Paramètres de confidentialité : passez vos profils en mode privé si vous n'avez pas besoin d'une visibilité publique. Limitez qui peut voir vos publications, votre liste d'amis, votre localisation.
- Géolocalisation : désactivez le marquage automatique de localisation dans les photos. Publier votre position en temps réel est une invitation au cambriolage.
- Applications tierces : révoquez les accès des applications que vous n'utilisez plus. Beaucoup d'anciens jeux Facebook ou quiz en ligne conservent un accès à vos données.
- Ingénierie sociale : les informations que vous partagez (nom du chien, école, date d'anniversaire) sont souvent utilisées comme réponses aux questions de sécurité de vos comptes.
Achats en ligne : payer sans risque
Le commerce en ligne est globalement sûr en 2026, à condition de respecter quelques précautions élémentaires :
- Vérifiez le HTTPS : le cadenas dans la barre d'adresse confirme que la connexion est chiffrée. Pas de cadenas = ne saisissez aucune information de paiement.
- Préférez la carte virtuelle : la plupart des banques proposent des numéros de carte éphémères pour les achats en ligne. Le numéro expire après utilisation, limitant les risques en cas de fuite.
- PayPal ou équivalent : un intermédiaire de paiement ajoute une couche de protection et un recours en cas de litige.
- 3D Secure : activez la validation par SMS ou application bancaire pour chaque paiement. C'est une contrainte légère qui bloque les achats frauduleux.
- Méfiez-vous des prix trop bas : un iPhone à -80 % sur un site inconnu est une arnaque. Vérifiez l'ancienneté du site, les avis clients et les mentions légales avant de commander.
En cas de fraude avérée sur votre carte bancaire, vous avez 13 mois pour contester l'opération auprès de votre banque. Conservez toutes les preuves (emails, captures d'écran, relevés) et déposez une pré-plainte en ligne sur pre-plainte-en-ligne.gouv.fr.
Sauvegardes : le filet de sécurité que personne n'installe
Les ransomwares, ces logiciels qui chiffrent vos données et exigent une rançon, ont touché plus de 400 000 particuliers en France en 2025. La meilleure protection contre cette menace n'est pas un antivirus (qui peut être contourné) mais une sauvegarde régulière de vos données.
La règle du 3-2-1 :
- 3 copies de vos données importantes
- 2 supports différents (disque dur externe + cloud, par exemple)
- 1 copie hors site (cloud chiffré ou disque stocké ailleurs)
Solutions concrètes : un disque dur externe de 1 To (40-60 euros) avec une sauvegarde hebdomadaire automatique (Time Machine sur Mac, Historique des fichiers sur Windows). Pour le cloud : Google Drive (15 Go gratuits), iCloud ou pCloud (chiffrement de bout en bout). Automatisez la sauvegarde pour ne pas l'oublier, la régularité est tout.
Que faire en cas de piratage : le protocole d'urgence
Si vous suspectez un piratage de l'un de vos comptes, voici la marche à suivre dans l'ordre :
- Étape 1 : Changez immédiatement le mot de passe du compte compromis. Si vous ne pouvez plus y accéder, utilisez la procédure de récupération.
- Étape 2 : Changez le mot de passe de votre messagerie email (si ce n'est pas elle qui est compromise). C'est le point central de récupération de tous vos comptes.
- Étape 3 : Activez la 2FA sur tous les comptes sensibles si ce n'est pas déjà fait.
- Étape 4 : Vérifiez vos relevés bancaires et signalez toute opération suspecte à votre banque.
- Étape 5 : Déposez un signalement sur cybermalveillance.gouv.fr pour être guidé dans les démarches.
- Étape 6 : Changez les mots de passe de tous les services où vous utilisiez le même mot de passe que le compte compromis.
La rapidité est cruciale. Plus vous réagissez vite, moins les dégâts sont importants. Un compte email compromis pendant 24 heures peut servir à réinitialiser les mots de passe de tous vos autres comptes. Pour connaître les solutions professionnelles disponibles, notre article sur les solutions cybersécurité propose un panorama complet des outils de protection.
Questions fréquentes
Comment sécuriser sa présence en ligne efficacement ?
Trois actions prioritaires couvrent 90 % des risques : utilisez un gestionnaire de mots de passe avec des mots de passe uniques de 12+ caractères, activez la double authentification (2FA) sur vos comptes sensibles, et ne cliquez jamais sur les liens dans les emails suspects. Ajoutez une sauvegarde régulière de vos données pour vous protéger contre les ransomwares.
Un VPN est-il vraiment nécessaire ?
Un VPN est utile sur les Wi-Fi publics (cafés, hôtels) où vos données peuvent être interceptées, et pour protéger votre vie privée en masquant votre adresse IP. En revanche, il ne protège pas contre le phishing, les malwares ou les mauvais mots de passe. Sur votre réseau domestique sécurisé, un VPN est un plus mais pas une nécessité absolue.
Comment reconnaître un email de phishing ?
Les signaux principaux : urgence artificielle dans le message, adresse d'expéditeur suspecte (vérifiez le domaine après le @), fautes d'orthographe, demande de données sensibles (mot de passe, numéro de carte) et liens dont l'URL ne correspond pas au site officiel. En cas de doute, n'utilisez jamais le lien dans l'email, allez directement sur le site officiel via votre navigateur.
Quel est le meilleur gestionnaire de mots de passe ?
Bitwarden est la référence gratuite et open source, compatible avec tous les appareils. 1Password et Dashlane sont des alternatives premium avec des fonctionnalités supplémentaires (partage familial, alertes de fuites). Tous les trois sont nettement plus sûrs que de stocker vos mots de passe dans le navigateur ou sur un post-it.
Que faire si mon compte a été piraté ?
Agissez immédiatement : changez le mot de passe du compte compromis (et de votre email), activez la 2FA, vérifiez vos relevés bancaires et signalez la situation sur cybermalveillance.gouv.fr. Changez ensuite les mots de passe de tous les services où vous utilisiez le même identifiant. Plus vous réagissez vite, moins les dégâts seront importants.
Les antivirus gratuits sont-ils suffisants ?
Oui, pour la plupart des utilisateurs. Windows Defender, intégré à Windows, offre une protection solide contre les malwares courants. Sur Mac, les protections natives sont efficaces. L'antivirus ne remplace cependant pas les bonnes pratiques : mises à jour régulières, vigilance sur les emails et les téléchargements, et mots de passe robustes restent votre meilleure défense.