
Sécurité des systèmes d'information : piliers, menaces et bonnes pratiques
Comprendre la SSI : 5 piliers fondamentaux, menaces actuelles, réglementation NIS2, RGPD et 10 mesures concrètes pour protéger votre système d'information.

SSI : que signifie la sécurité des systèmes d'information
La sécurité des systèmes d'information (SSI) désigne l'ensemble des moyens techniques, organisationnels et humains mis en place pour protéger les données, les infrastructures informatiques et les processus numériques d'une organisation. Elle ne se limite pas à installer un antivirus : la SSI couvre la protection physique des serveurs, le chiffrement des communications, la gestion des accès, la formation des utilisateurs et la réponse aux incidents.
En France, c'est l'ANSSI (Agence nationale de la sécurité des systèmes d'information) qui définit les standards et accompagne les organisations dans leur démarche de sécurisation. La SSI s'applique aussi bien aux entreprises du CAC 40 qu'aux PME, aux administrations publiques et aux associations qui manipulent des données personnelles.
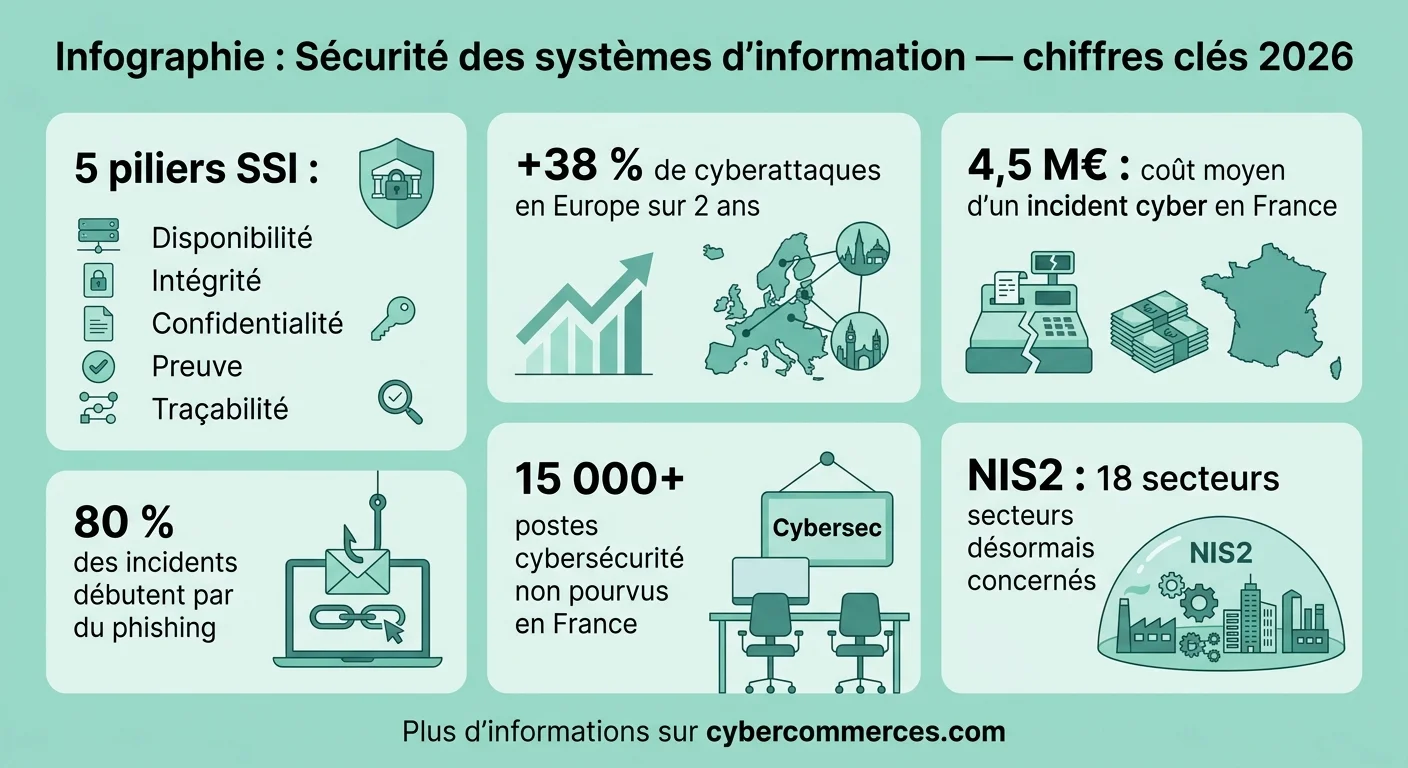
Le contexte de 2026 rend la SSI plus critique que jamais. Les cyberattaques ont augmenté de 38 % en Europe sur les deux dernières années, avec un coût moyen de 4,5 millions d'euros par incident pour les entreprises françaises. La directive NIS2, entrée en application fin 2024, étend les obligations de cybersécurité à des milliers d'organisations qui n'étaient pas concernées auparavant.
Les 5 piliers fondamentaux de la SSI
La sécurité des systèmes d'information repose sur cinq critères fondamentaux, souvent désignés par l'acronyme DICP (augmenté de la traçabilité) :
| Pilier | Définition | Exemple concret |
|---|---|---|
| Disponibilité | Garantir l'accès aux systèmes et données quand nécessaire | Redondance des serveurs, plan de continuité d'activité |
| Intégrité | S'assurer que les données n'ont pas été altérées | Sommes de contrôle (hash), signatures numériques |
| Confidentialité | Restreindre l'accès aux seules personnes autorisées | Chiffrement, contrôle d'accès par rôles |
| Preuve / Non-répudiation | Pouvoir prouver qu'une action a bien été réalisée | Journaux d'audit, horodatage certifié |
| Traçabilité | Suivre qui a fait quoi et quand | Logs centralisés, SIEM |
Chaque décision de sécurité doit servir au moins un de ces piliers. Un bon audit SSI évalue la maturité de l'organisation sur chacun d'entre eux. Pour une vue d'ensemble du cadre institutionnel français, notre guide sur l'ANSSI et la cybersécurité détaille les recommandations officielles.
Évaluez le niveau de sécurité de votre organisation
Les menaces principales qui pèsent sur les systèmes d'information
Comprendre les menaces est la première étape pour s'en protéger. En 2026, les plus fréquentes sont :
- Rançongiciels (ransomware) : ils chiffrent les données et exigent une rançon. En France, une entreprise sur cinq a été ciblée au cours des 12 derniers mois. Le montant moyen demandé dépasse 200 000 €
- Hameçonnage (phishing) : des emails frauduleux imitant des marques connues pour voler des identifiants. C'est le vecteur d'attaque numéro un, à l'origine de 80 % des incidents de sécurité
- Attaques par déni de service (DDoS) : saturation des serveurs pour rendre un site ou un service indisponible
- Fuite de données : vol ou exposition accidentelle de données personnelles ou confidentielles, avec des sanctions RGPD pouvant atteindre 4 % du chiffre d'affaires mondial
- Menaces internes : employés malveillants ou négligents. Les erreurs humaines restent la cause de 60 à 70 % des incidents
- Supply chain attacks : compromission d'un fournisseur ou d'un logiciel tiers pour atteindre la cible finale
L'état des lieux complet des menaces en France est détaillé dans notre article sur les cyberattaques en France en 2026.
La politique de sécurité des systèmes d'information (PSSI)
La PSSI est le document fondateur de toute démarche SSI. Elle définit les règles, les responsabilités et les procédures que chaque membre de l'organisation doit respecter. L'ANSSI publie un guide de rédaction de la PSSI qui sert de référence aux entreprises françaises.
Une PSSI efficace couvre au minimum :
- La classification des données (publiques, internes, confidentielles, secrètes)
- Les règles d'accès aux systèmes et aux locaux
- La politique de mots de passe et d'authentification
- Les procédures de sauvegarde et de restauration
- Le plan de continuité et de reprise d'activité (PCA/PRA)
- Les obligations légales (RGPD, NIS2, LPM pour les OIV)
- Les procédures de signalement et de gestion des incidents
La PSSI n'est pas un document figé : elle doit être révisée au moins une fois par an et après chaque incident significatif.
La sécurité des systèmes d'information n'est pas un projet avec une date de fin. C'est un processus continu d'amélioration, de surveillance et d'adaptation aux nouvelles menaces. Les organisations qui considèrent la SSI comme un poste de dépense plutôt qu'un investissement le regrettent toujours après un incident.
NIS2 et RGPD : le cadre réglementaire en 2026
Deux textes européens structurent les obligations de sécurité des entreprises françaises :
La directive NIS2 (Network and Information Security), transposée en droit français, étend considérablement le périmètre des organisations concernées par des obligations de cybersécurité. Là où NIS1 ne visait qu'une centaine d'opérateurs d'importance vitale, NIS2 concerne désormais des milliers d'entités dans 18 secteurs, y compris les administrations locales, les entreprises de gestion des déchets et les fournisseurs numériques.
Le RGPD impose quant à lui des mesures techniques et organisationnelles pour protéger les données personnelles. Les sanctions peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial. En pratique, le RGPD et la SSI se recoupent largement : une bonne politique SSI couvre la majorité des exigences RGPD.
Les métiers de la SSI : profils et rémunérations
Le secteur de la cybersécurité souffre d'une pénurie chronique de talents. En France, on estime à plus de 15 000 le nombre de postes non pourvus en 2026. Les profils les plus recherchés :
| Poste | Missions principales | Salaire annuel moyen |
|---|---|---|
| RSSI (Responsable SSI) | Définir et piloter la stratégie de sécurité | 70 000-120 000 € |
| Analyste SOC | Surveiller les alertes et répondre aux incidents | 35 000-55 000 € |
| Pentester | Tester la résistance des systèmes par des attaques simulées | 45 000-75 000 € |
| Architecte sécurité | Concevoir les infrastructures sécurisées | 60 000-100 000 € |
| DPO (Data Protection Officer) | Assurer la conformité RGPD | 50 000-80 000 € |
Notre article sur les salaires en cybersécurité détaille les grilles par niveau d'expérience et par région.
Dix mesures concrètes pour sécuriser votre système d'information
L'ANSSI recommande de commencer par ces actions fondamentales, classées par ordre de priorité :
- Activer l'authentification multifacteur (MFA) sur tous les comptes critiques, c'est la mesure la plus efficace à coût quasi nul
- Appliquer les mises à jour de sécurité dans les 48 heures suivant leur publication
- Sauvegarder selon la règle 3-2-1 : 3 copies, 2 supports différents, 1 copie hors site (cloud ou bande magnétique)
- Segmenter le réseau pour limiter la propagation en cas de compromission
- Former les collaborateurs au phishing et aux bonnes pratiques (simulations régulières)
- Chiffrer les données sensibles au repos et en transit
- Limiter les droits d'accès au strict nécessaire (principe du moindre privilège)
- Surveiller les journaux (logs) en temps réel avec un outil SIEM
- Rédiger et tester un plan de réponse aux incidents au moins une fois par an
- Auditer régulièrement les systèmes avec des tests d'intrusion (pentest)
Pour les PME qui n'ont pas les ressources d'un service informatique dédié, faire appel à une agence de cybersécurité externe est souvent la solution la plus pragmatique.
La question n'est plus de savoir si votre organisation sera attaquée, mais quand. Les entreprises qui survivent le mieux aux cyberattaques ne sont pas celles qui n'ont jamais été ciblées, mais celles qui s'y étaient préparées.
SSI et intelligence artificielle : les nouveaux défis
L'essor de l'intelligence artificielle en 2026 crée de nouveaux défis pour la sécurité des systèmes d'information. Les attaquants utilisent désormais l'IA pour générer des emails de phishing plus convaincants, automatiser la recherche de vulnérabilités et créer des deepfakes pour l'ingénierie sociale.
En réponse, les outils de défense intègrent aussi l'IA : détection d'anomalies comportementales, analyse prédictive des menaces, automatisation de la réponse aux incidents. Le marché des solutions de cybersécurité basées sur l'IA devrait dépasser 40 milliards de dollars en 2027 selon les projections du secteur.
Le défi principal reste la protection des modèles IA eux-mêmes : empoisonnement des données d'entraînement, vol de modèles propriétaires, attaques adverses qui trompent les systèmes de détection. Ces nouvelles surfaces d'attaque nécessitent des compétences à l'intersection de la cybersécurité et du machine learning.
Questions fréquentes
Quels sont les 5 critères de sécurité d'un système d'information ?
Les cinq critères sont la disponibilité (accès garanti aux ressources), l'intégrité (données non altérées), la confidentialité (accès restreint aux autorisés), la non-répudiation (preuve des actions) et la traçabilité (suivi des événements). Ces piliers, résumés par l'acronyme DICP+T, constituent la base de toute politique SSI.
Quelles sont les menaces sur les systèmes d'information ?
Les principales menaces en 2026 sont les rançongiciels, le phishing (80 % des incidents), les attaques DDoS, les fuites de données, les menaces internes et les attaques via la chaîne d'approvisionnement. Les erreurs humaines restent responsables de 60 à 70 % des incidents de sécurité.
Comment sécuriser les systèmes d'information ?
Commencez par les mesures à fort impact : activer le MFA, appliquer les mises à jour sous 48h, sauvegarder selon la règle 3-2-1, former les collaborateurs au phishing et rédiger un plan de réponse aux incidents. Ces cinq actions couvrent la majorité des vecteurs d'attaque courants.
Quels sont les objectifs de la sécurité des systèmes d'information ?
L'objectif principal est de protéger les actifs informationnels de l'organisation contre les menaces internes et externes. Cela passe par la prévention des incidents, la détection rapide des compromissions, la réponse efficace aux attaques et la reprise d'activité après un sinistre. La conformité réglementaire (RGPD, NIS2) est aussi un objectif majeur.
Qu'est-ce que la directive NIS2 change pour les entreprises ?
NIS2 étend les obligations de cybersécurité à des milliers d'organisations dans 18 secteurs, contre une centaine sous NIS1. Les entreprises concernées doivent mettre en place des mesures de gestion des risques, signaler les incidents sous 24 heures et désigner un responsable de la sécurité. Les sanctions peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires.
Quel est le rôle de l'ANSSI dans la SSI ?
L'ANSSI est l'autorité nationale en matière de cybersécurité. Elle publie des recommandations et guides de bonnes pratiques, certifie les produits et prestataires de sécurité, accompagne les organisations victimes de cyberattaques et coordonne la réponse nationale aux crises cyber. Elle est aussi chargée de la transposition de NIS2 en France.