
Cyberattaque : Définition complète, types d'attaques et comment s'en protéger
Phishing, ransomware, DDoS, man-in-the-middle : comprenez chaque type de cyberattaque, ses mécanismes et les réflexes pour protéger vos données efficacement.

Qu'est-ce qu'une cyberattaque exactement ?
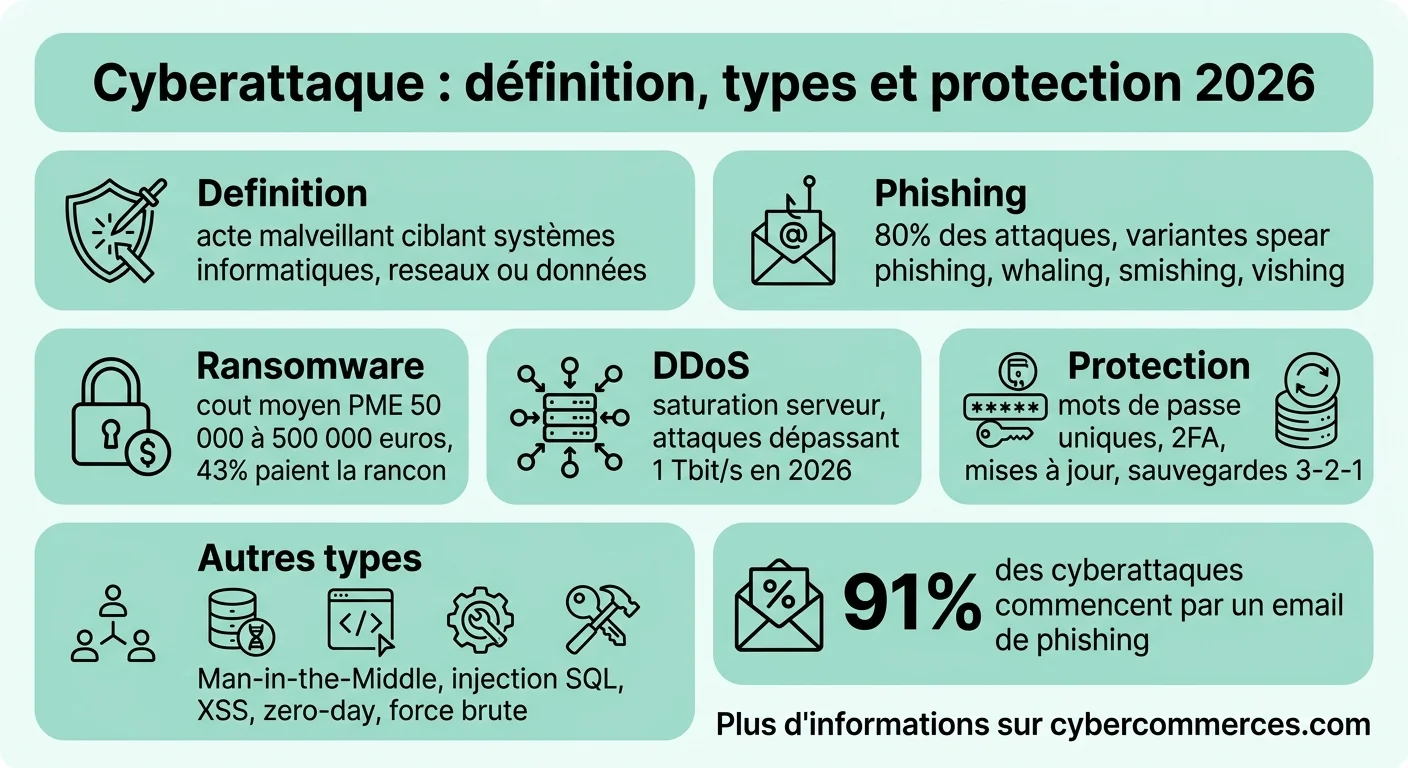
Une cyberattaque est un acte malveillant visant des systèmes informatiques, des réseaux ou des données numériques. L'ANSSI (Agence nationale de la sécurité des systèmes d'information) la définit comme une tentative d'accès non autorisé, de modification, de vol ou de destruction d'informations via des moyens informatiques.
Le terme couvre un spectre très large : du simple email de phishing reçu par un particulier jusqu'aux opérations sophistiquées menées par des États contre des infrastructures critiques. Ce qui les unit, c'est l'exploitation d'une vulnérabilité, technique (faille logicielle) ou humaine (erreur de manipulation, naïveté).
En 2025, l'ANSSI a traité plus de 1 100 incidents de sécurité significatifs en France. Les hôpitaux, collectivités locales et PME restent les cibles privilégiées car leur niveau de protection est souvent inférieur à celui des grandes entreprises. Pour comprendre le contexte général de la terminologie, notre article sur la définition du mot cyber retrace l'étymologie et l'évolution du concept.
Pourquoi les cyberattaques se multiplient-elles ?
Trois facteurs convergent pour expliquer l'explosion des cyberattaques depuis 2020 :
La numérisation accélérée. Télétravail généralisé, commerce en ligne, dossiers médicaux électroniques : la surface d'attaque n'a jamais été aussi étendue. Chaque nouvel outil connecté est un point d'entrée potentiel.
La rentabilité. Le modèle économique du cybercrime est devenu extrêmement lucratif. Un ransomware demandé pour 50 000 € ne coûte que quelques centaines d'euros à déployer. Des kits d'attaque clés en main (RaaS, Ransomware as a Service) se vendent sur le dark web, rendant le cybercrime accessible à des individus sans compétences techniques avancées.
Les tensions géopolitiques. Les conflits entre États se prolongent désormais dans le cyberespace. La cyber guerre n'est plus un scénario de science-fiction : c'est une réalité quotidienne qui touche aussi les entreprises et les citoyens par ricochet.
Phishing : l'attaque la plus répandue
Le phishing (hameçonnage) représente plus de 80 % des cyberattaques signalées. Le principe : un email, SMS ou message qui imite une source légitime (banque, impôts, La Poste, Netflix) pour vous inciter à cliquer sur un lien frauduleux ou communiquer vos identifiants.
Les variantes se sont sophistiquées :
- Spear phishing : attaque ciblée utilisant des informations personnelles (nom de votre supérieur, projet en cours) pour paraître crédible
- Whaling : phishing visant spécifiquement les dirigeants d'entreprise
- Smishing : phishing par SMS (faux colis, fausse amende)
- Vishing : phishing vocal par téléphone (faux conseiller bancaire)
Le réflexe salvateur : ne jamais cliquer sur un lien reçu sans vérifier l'expéditeur et l'URL de destination. En cas de doute, accédez directement au site officiel en tapant l'adresse dans votre navigateur.
Ransomware : le chantage numérique
Le ransomware (rançongiciel) chiffre les fichiers de la victime et exige une rançon, généralement en cryptomonnaie, pour fournir la clé de déchiffrement. C'est l'attaque qui cause le plus de dégâts financiers aux entreprises et aux collectivités.
En France, les ransomwares ont paralysé des hôpitaux (CHU de Rennes, hôpital de Versailles), des mairies et des entreprises de toutes tailles. Le coût moyen d'une attaque ransomware pour une PME française est estimé à 50 000 à 500 000 € en comptant la rançon, l'arrêt d'activité, la restauration des systèmes et l'image de marque.
La meilleure protection : des sauvegardes régulières hors ligne (règle 3-2-1). Si vos données sont sauvegardées, payer la rançon devient inutile. L'ANSSI recommande formellement de ne jamais payer, car le paiement ne garantit ni la récupération des données ni l'absence d'attaque future.
En 2025, 43 % des entreprises françaises victimes de ransomware ont payé la rançon. Parmi elles, 26 % n'ont jamais récupéré leurs données. Payer finance le cybercrime et ne résout rien.
Attaques DDoS : saturer pour paralyser
L'attaque par déni de service distribué (DDoS) consiste à inonder un serveur de requêtes simultanées jusqu'à ce qu'il s'effondre sous la charge. Le site web ou le service en ligne devient inaccessible pour les utilisateurs légitimes.
Les attaques DDoS sont souvent utilisées comme diversion : pendant que l'équipe technique gère la surcharge, les attaquants exploitent une autre vulnérabilité pour pénétrer le réseau. Elles servent aussi de moyen de pression (hacktivisme) ou de représailles économiques.
En 2026, les attaques DDoS volumétriques dépassent régulièrement le térabit par seconde. Les solutions de protection (Cloudflare, Akamai, OVH Anti-DDoS) filtrent le trafic malveillant en amont, mais les plus petites structures restent vulnérables sans protection dédiée.
Man-in-the-Middle, injection SQL et autres types d'attaques
Au-delà des trois grandes familles, d'autres types de cyberattaques méritent d'être connus :
| Type d'attaque | Mécanisme | Cible typique |
|---|---|---|
| Man-in-the-Middle | Interception des communications entre deux parties | Wi-Fi publics, connexions non chiffrées |
| Injection SQL | Insertion de code malveillant dans les formulaires web | Sites web, bases de données |
| Cross-Site Scripting (XSS) | Injection de scripts dans des pages web légitimes | Navigateurs des visiteurs |
| Zero-day | Exploitation d'une faille inconnue de l'éditeur | Logiciels, systèmes d'exploitation |
| Attaque par force brute | Test systématique de toutes les combinaisons de mots de passe | Comptes utilisateurs, serveurs |
| Supply chain attack | Compromission d'un fournisseur pour atteindre ses clients | Chaînes d'approvisionnement logicielles |
Chaque type d'attaque exploite un maillon différent de la chaîne de sécurité. Pour une approche globale de la protection, consultez notre guide sur les risques cyber et la cyber résilience.
Qui sont les attaquants ?
Les profils des cybercriminels sont variés et leurs motivations diffèrent considérablement :
- Cybercriminels organisés : groupes structurés (LockBit, Cl0p, BlackCat) motivés par le profit financier. Ils opèrent comme de véritables entreprises avec des développeurs, des négociateurs et un service « client ».
- Hacktivistes : individus ou groupes (Anonymous, par exemple) qui attaquent pour des motifs idéologiques ou politiques.
- États-nations : services de renseignement qui mènent des opérations d'espionnage, de sabotage ou de déstabilisation (APT28, Lazarus Group, APT41).
- Insiders : employés malveillants ou négligents qui compromettent la sécurité de l'intérieur.
- Script kiddies : amateurs qui utilisent des outils préfabriqués sans véritable compétence technique.
Que faire en cas de cyberattaque ?
Si vous êtes victime ou suspectez une cyberattaque, voici les étapes à suivre immédiatement :
- Déconnectez l'appareil du réseau (Wi-Fi et câble) pour limiter la propagation. Ne l'éteignez pas, les preuves en mémoire vive seront nécessaires pour l'analyse.
- Ne payez jamais de rançon. Aucune garantie de récupération et vous financez les criminels.
- Documentez l'incident : captures d'écran, messages d'erreur, heure de découverte, actions effectuées.
- Signalez : sur cybermalveillance.gouv.fr (assistance officielle), déposez plainte auprès de la gendarmerie ou du commissariat.
- Changez vos mots de passe immédiatement depuis un appareil non compromis.
- Restaurez depuis une sauvegarde saine après nettoyage complet du système.
Pour les entreprises, l'ANSSI met à disposition un service d'assistance et de conseil gratuit via la plateforme cybermalveillance.gouv.fr.
Se protéger : les fondamentaux de la cybersécurité
La protection repose sur une combinaison de mesures techniques et de bonnes pratiques humaines :
Mots de passe robustes et uniques. Minimum 12 caractères, mélange de lettres, chiffres et caractères spéciaux. Un gestionnaire de mots de passe (Bitwarden, KeePass, 1Password) rend cette discipline réaliste au quotidien.
Double authentification (2FA). Activez-la sur tous les comptes qui le proposent : email, banque, réseaux sociaux, cloud. Préférez une application (Google Authenticator, Authy) plutôt que les SMS, vulnérables au SIM swapping.
Mises à jour systématiques. Les correctifs de sécurité comblent les failles exploitées par les attaquants. Activez les mises à jour automatiques pour votre système d'exploitation, votre navigateur et vos applications.
Sauvegardes régulières. Règle 3-2-1 : 3 copies de vos données, sur 2 supports différents, dont 1 hors site (cloud chiffré ou disque externe rangé ailleurs). Testez régulièrement la restauration pour vérifier que vos sauvegardes fonctionnent.
Formation et vigilance. Le facteur humain reste la première faille. Apprenez à reconnaître les tentatives de phishing, ne branchez jamais une clé USB trouvée, et vérifiez toujours l'identité de votre interlocuteur avant de communiquer des informations sensibles.
91 % des cyberattaques réussies commencent par un email de phishing. La meilleure pare-feu, c'est un utilisateur formé et vigilant.
Le coût réel d'une cyberattaque pour une entreprise
Les conséquences financières d'une cyberattaque dépassent largement le montant d'une éventuelle rançon. Voici les postes de dépense les plus significatifs :
Arrêt d'activité. Selon le secteur, une interruption de quelques heures à plusieurs semaines. Un site e-commerce paralysé pendant 3 jours peut perdre plusieurs dizaines de milliers d'euros de chiffre d'affaires. Les hôpitaux doivent reporter des interventions chirurgicales et revenir au papier.
Restauration des systèmes. Reconstruire un réseau compromis nécessite l'intervention de consultants spécialisés (forensics), le remplacement de matériel potentiellement compromis et la réinstallation complète des logiciels. Coût moyen pour une PME : 15 000 à 100 000 €.
Sanctions réglementaires. En cas de fuite de données personnelles, le RGPD prévoit des amendes pouvant atteindre 4 % du chiffre d'affaires annuel mondial. La CNIL a déjà sanctionné des entreprises françaises pour défaut de sécurisation ayant facilité une cyberattaque.
Atteinte à la réputation. La confiance des clients et partenaires est difficile à reconstruire après une fuite de données. Selon une étude IBM, 60 % des consommateurs affirment qu'ils cesseraient d'acheter auprès d'une entreprise victime d'une violation de données majeure.
L'intelligence artificielle : nouvelle arme des deux côtés
L'IA générative a bouleversé le paysage des cyberattaques en 2025-2026. Côté attaquants, elle permet de créer des emails de phishing quasi parfaits, sans fautes d'orthographe, avec un ton adapté à la cible, dans n'importe quelle langue. Les deepfakes audio permettent désormais d'imiter la voix d'un dirigeant pour ordonner un virement frauduleux (fraude au président).
Côté défenseurs, l'IA améliore la détection d'anomalies en temps réel. Les outils de sécurité basés sur le machine learning identifient des comportements suspects (connexion inhabituelle, transfert massif de fichiers) bien plus rapidement qu'un analyste humain. La course technologique entre attaquants et défenseurs s'accélère.
Questions fréquentes
Quelle est la définition d'une cyberattaque ?
Une cyberattaque est un acte malveillant ciblant des systèmes informatiques, réseaux ou données numériques. Elle vise à voler, modifier, détruire des informations ou perturber le fonctionnement d'un service, généralement en exploitant des vulnérabilités techniques ou humaines.
Quels sont les types de cyberattaques les plus courants ?
Le phishing (80 % des attaques signalées), le ransomware (le plus coûteux), les attaques DDoS, l'injection SQL, le man-in-the-middle et les attaques par force brute sont les plus répandus.
Qui est à l'origine des cyberattaques ?
Les attaquants sont variés : cybercriminels organisés motivés par l'argent, hacktivistes poussés par l'idéologie, États-nations pour l'espionnage ou le sabotage, employés malveillants (insiders) et amateurs utilisant des outils préfabriqués.
Quels sont les impacts d'une cyberattaque sur une entreprise ?
Arrêt d'activité, perte de données, rançon, atteinte à la réputation, sanctions RGPD en cas de fuite de données personnelles. Le coût moyen pour une PME française est estimé entre 50 000 et 500 000 €.
Que faire si on est victime d'une cyberattaque ?
Déconnectez l'appareil du réseau, ne payez pas de rançon, documentez l'incident, signalez sur cybermalveillance.gouv.fr, déposez plainte, changez vos mots de passe depuis un appareil sain et restaurez depuis une sauvegarde.
Comment se protéger efficacement des cyberattaques ?
Mots de passe uniques et complexes via un gestionnaire, double authentification partout, mises à jour automatiques, sauvegardes régulières (règle 3-2-1) et formation aux tentatives de phishing. Le facteur humain est la première ligne de défense.