
Pourquoi la cybersécurité est devenue essentielle pour tous
Pourquoi la cybersécurité est-elle indispensable en 2026 ? Menaces, enjeux financiers, obligations légales et solutions concrètes pour tous.

En 2025, une entreprise française sur deux a subi au moins une cyberattaque. Les rançongiciels ont coûté 20 milliards d'euros aux organisations mondiales. Les fuites de données personnelles ont touché des millions de citoyens. Malgré ces chiffres, la cybersécurité reste perçue par beaucoup comme un sujet technique réservé aux informaticiens. C'est une erreur qui coûte de plus en plus cher.
Ce guide explique pourquoi la cybersécurité est devenue un enjeu vital, pour les entreprises comme pour les particuliers. Pas de jargon inutile, pas de paranoïa : des faits, des chiffres et des actions concrètes pour comprendre les risques réels et s'en protéger. Pour approfondir les concepts fondamentaux, notre article sur les trois principes de la cybersécurité pose les bases.
Le paysage des menaces en 2026 : un terrain miné
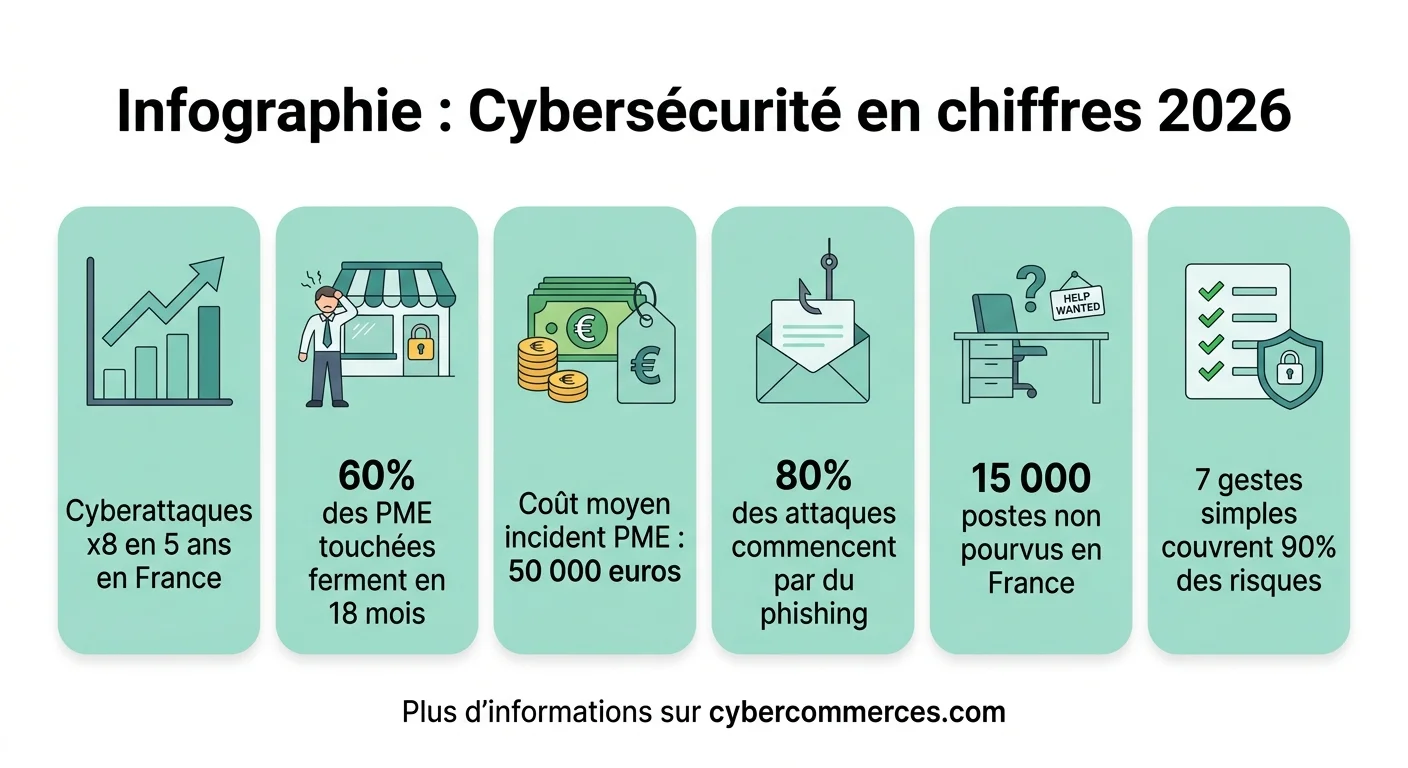
Le nombre de cyberattaques a été multiplié par 8 en cinq ans en France. L'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) rapporte une hausse de 400 % des attaques par rançongiciel depuis 2020. Les hôpitaux, les collectivités locales, les PME et même les particuliers sont désormais des cibles régulières.
Trois facteurs expliquent cette explosion :
- La numérisation accélérée : télétravail, cloud, e-commerce, objets connectés, chaque nouvelle technologie crée de nouvelles surfaces d'attaque. Une entreprise moyenne utilise aujourd'hui plus de 100 applications SaaS, contre 30 il y a cinq ans.
- La professionnalisation des cybercriminels : le cybercrime est devenu une industrie. Des groupes organisés vendent des kits d'attaque "as-a-service" à des néophytes. Un rançongiciel prêt à l'emploi se loue pour 50 dollars par mois sur le dark web.
- L'intelligence artificielle offensive : les attaquants utilisent l'IA pour générer des emails de phishing indétectables, contourner les défenses et automatiser les intrusions à grande échelle.
Combien coûte une cyberattaque : les chiffres qui font réfléchir
Le coût d'une cyberattaque dépasse largement la rançon ou les dommages techniques immédiats. Pour une PME française, le coût moyen d'un incident de sécurité s'élève à 50 000 euros (source : rapport Hiscox 2025). Pour une ETI ou un grand groupe, le chiffre grimpe à 500 000 euros voire plusieurs millions.
Ce coût se décompose ainsi :
| Poste de coût | Part moyenne | Détail |
|---|---|---|
| Interruption d'activité | 40 % | Arrêt de production, perte de chiffre d'affaires, retards |
| Investigation et remédiation | 25 % | Experts forensiques, nettoyage des systèmes, restauration |
| Atteinte à la réputation | 15 % | Perte de clients, dévaluation de la marque |
| Amendes réglementaires | 10 % | RGPD : jusqu'à 4 % du CA mondial (CNIL) |
| Rançon éventuelle | 10 % | Montant médian : 15 000 euros pour une PME |
Le plus frappant : 60 % des PME victimes d'une cyberattaque majeure déposent le bilan dans les 18 mois qui suivent. Ce n'est pas la rançon qui tue l'entreprise, c'est l'accumulation de la perte de données, de l'interruption d'activité et de la perte de confiance des clients. Pour un panorama complet des cyberattaques en France, notre article dédié aux cyberattaques détaille les cas les plus récents.
Évaluez votre niveau de protection cyber
Les 5 cybermenaces qui touchent aussi les particuliers
La cybersécurité ne concerne pas que les entreprises. En tant que particulier, vous êtes exposé à des menaces bien réelles :
- Phishing (hameçonnage) : de faux emails ou SMS imitant votre banque, votre opérateur ou un service de livraison pour voler vos identifiants. C'est la menace numéro un : 80 % des incidents de sécurité commencent par un phishing. Les versions générées par IA sont de plus en plus convaincantes.
- Rançongiciel (ransomware) : un logiciel qui chiffre vos fichiers et exige une rançon pour les débloquer. Les photos de famille, les documents fiscaux, les souvenirs numériques, tout peut disparaître en quelques secondes. Et payer la rançon ne garantit pas la récupération.
- Vol d'identité : avec votre nom, date de naissance et numéro de sécurité sociale, un criminel peut ouvrir des crédits à votre nom, détourner vos allocations ou commettre des fraudes. Les fuites de données (hôpitaux, mutuelles, sites e-commerce) alimentent ce marché.
- Piratage de compte : si vous utilisez le même mot de passe sur plusieurs services et que l'un d'eux est compromis, tous vos comptes deviennent accessibles. Les listes de mots de passe volés circulent massivement sur le dark web.
- Arnaques à la webcam : de faux messages prétendant avoir filmé votre écran ou votre webcam et exigeant un paiement. Dans 99 % des cas, c'est du bluff, mais la peur fait agir impulsivement.
Pourquoi les entreprises investissent massivement dans la cyber
Le marché mondial de la cybersécurité atteindra 300 milliards de dollars en 2026. Les entreprises investissent pour trois raisons principales :
La réglementation : le RGPD (Europe), la directive NIS2 (entrée en vigueur 2024) et la loi de programmation militaire imposent des obligations de sécurité aux entreprises. Le non-respect entraîne des amendes pouvant atteindre 4 % du chiffre d'affaires mondial. La CNIL a prononcé plus de 500 millions d'euros d'amendes RGPD en France depuis 2018.
La continuité d'activité : une entreprise dont les systèmes sont paralysés pendant une semaine perd en moyenne 23 % de son chiffre d'affaires annuel. La cybersécurité est devenue un enjeu de survie, pas un simple poste budgétaire IT.
La confiance client : 73 % des consommateurs déclarent qu'ils changeraient de prestataire après une fuite de données. La cybersécurité est un argument commercial au même titre que la qualité du produit. Les certifications (ISO 27001, SOC 2) deviennent des critères de sélection dans les appels d'offres. Notre article sur les cyberattaques d'entreprises illustre ces enjeux avec des cas concrets.
Le directeur de l'ANSSI déclarait en 2025 : "La question n'est plus de savoir si votre entreprise sera attaquée, mais quand. La cybersécurité n'est plus une option, c'est une condition de survie dans l'économie numérique."
Les métiers de la cybersécurité : un secteur qui recrute massivement
La France manque de 15 000 professionnels en cybersécurité en 2026. C'est l'un des rares secteurs où le taux de chômage est quasi nul et où les salaires progressent chaque année. Un analyste SOC junior démarre à 35 000 euros bruts annuels, un pentester confirmé dépasse les 60 000 euros, et un RSSI (Responsable de la Sécurité des Systèmes d'Information) dans un grand groupe atteint 100 000 à 150 000 euros.
Les profils recherchés vont bien au-delà du hacker éthique. Le secteur a besoin de :
- Analystes SOC : surveillent les alertes de sécurité 24h/24, trient les faux positifs, détectent les vraies menaces
- Pentesters : simulent des attaques pour trouver les failles avant les vrais attaquants
- Consultants GRC (Gouvernance, Risques, Conformité) : aident les entreprises à se conformer aux réglementations
- Architectes sécurité : conçoivent des infrastructures résistantes aux attaques
- Formateurs et sensibilisateurs : forment les employés aux bons réflexes
Les formations existent à tous les niveaux : du BTS SIO option cybersécurité aux masters spécialisés, en passant par les certifications professionnelles (CompTIA Security+, CEH, CISSP). Des reconversions depuis d'autres métiers IT sont fréquentes et encouragées.
Les 7 gestes essentiels pour se protéger au quotidien
Vous n'avez pas besoin d'être expert pour réduire drastiquement votre exposition aux cybermenaces. Ces sept gestes couvrent 90 % des risques courants :
- Utilisez un gestionnaire de mots de passe (Bitwarden, KeePass, 1Password). Un mot de passe unique et complexe par service, généré automatiquement. Vous ne devez retenir qu'un seul mot de passe maître.
- Activez la double authentification (2FA) partout où c'est possible. En priorité : email, banque, réseaux sociaux. Préférez une application (Google Authenticator, Authy) au SMS, plus facilement interceptable.
- Mettez à jour immédiatement tous vos appareils et logiciels. Les mises à jour corrigent des failles de sécurité connues et exploitées activement. Activez les mises à jour automatiques.
- Sauvegardez régulièrement vos données sur un support externe ET dans le cloud. La règle 3-2-1 : 3 copies, sur 2 supports différents, dont 1 hors site.
- Ne cliquez jamais sur un lien dans un email sans vérifier l'adresse de l'expéditeur. En cas de doute, accédez au service directement via votre navigateur, jamais via le lien reçu.
- Sécurisez votre Wi-Fi : mot de passe fort, protocole WPA2 minimum (WPA3 idéalement), réseau invité séparé pour les visiteurs.
- Chiffrez vos données sensibles : activez le chiffrement complet du disque sur votre ordinateur (BitLocker sur Windows, FileVault sur Mac) et le verrouillage biométrique sur votre smartphone.
Pour aller plus loin dans la protection de vos systèmes, notre guide sur les services de sécurité informatique détaille les solutions professionnelles disponibles. Et si vous êtes victime, notre article explique qui contacter en cas de cyberattaque.
L'IA et la cybersécurité : une course aux armements
L'intelligence artificielle bouleverse le paysage de la cybersécurité dans les deux sens. Les attaquants l'utilisent pour automatiser et personnaliser leurs attaques. Les défenseurs l'utilisent pour détecter et répondre plus rapidement.
Côté offensif, l'IA permet de créer des emails de phishing personnalisés à grande échelle, de générer des deepfakes vocaux pour des arnaques au président (le faux dirigeant appelle le comptable pour ordonner un virement), et d'identifier automatiquement les vulnérabilités dans les systèmes.
Côté défensif, les outils de détection basés sur l'IA analysent des milliards d'événements réseau en temps réel pour repérer les anomalies que l'œil humain ne peut pas voir. Ils réduisent le temps de détection d'une intrusion de 200 jours (moyenne sans IA) à quelques heures.
Le défi pour les prochaines années : maintenir un équilibre dans cette course. Chaque progrès défensif de l'IA est contré par une innovation offensive, et vice versa. C'est pourquoi la formation humaine reste indispensable, la technologie seule ne suffit pas.
Selon le Forum Économique Mondial, la cybercriminalité sera le troisième plus grand "PIB" mondial en 2026, derrière les États-Unis et la Chine. Si c'était un pays, le cybercrime serait la troisième puissance économique de la planète.
Questions fréquentes
Pourquoi la cybersécurité est-elle devenue essentielle ?
La numérisation massive de l'économie a créé des milliards de points d'attaque. Les cyberattaques ont été multipliées par 8 en cinq ans, touchant entreprises, hôpitaux, collectivités et particuliers. Le coût moyen d'un incident pour une PME est de 50 000 euros, et 60 % des PME victimes ferment dans les 18 mois. La cybersécurité est passée d'un sujet technique à un enjeu de survie économique.
Pourquoi sensibiliser à la cybersécurité ?
Parce que 80 % des cyberattaques réussies exploitent une erreur humaine : un clic sur un lien de phishing, un mot de passe faible, une mise à jour ignorée. La technologie seule ne protège pas si les utilisateurs ne sont pas formés. Un programme de sensibilisation réduit le risque d'incident de 70 % selon les études.
Combien coûte la cybersécurité pour une entreprise ?
Le budget cybersécurité recommandé représente 5 à 10 % du budget IT global. Pour une PME, cela correspond à 5 000 à 30 000 euros par an (antivirus, firewall, sauvegarde, formation). Pour une ETI, le budget se situe entre 50 000 et 200 000 euros. Ce coût est toujours inférieur au coût moyen d'un incident, ce qui rend l'investissement rentable dès la première attaque évitée.
Quelles études pour travailler dans la cybersécurité ?
Les parcours vont du Bac+2 (BTS SIO option SISR) au Bac+5 (master cybersécurité, école d'ingénieur). Des certifications professionnelles comme CompTIA Security+, CEH ou CISSP permettent aussi d'intégrer le secteur, y compris en reconversion. Le secteur manque de 15 000 professionnels en France, donc les opportunités sont nombreuses à tous les niveaux de qualification.
Comment se protéger des cyberattaques en tant que particulier ?
Les cinq gestes prioritaires sont : utiliser un gestionnaire de mots de passe avec des mots de passe uniques, activer la double authentification sur tous les comptes importants, maintenir ses appareils à jour, sauvegarder régulièrement ses données et ne jamais cliquer sur un lien suspect dans un email. Ces actions simples couvrent 90 % des risques courants.
Pourquoi la cybersécurité est-elle un travail perpétuel ?
Les menaces évoluent en permanence. De nouvelles vulnérabilités sont découvertes chaque jour, de nouveaux types d'attaques apparaissent, et les technologies changent. La cybersécurité n'est pas un projet ponctuel mais un processus continu de surveillance, mise à jour, test et adaptation. Un système sécurisé aujourd'hui peut devenir vulnérable demain si une nouvelle faille est publiée.