
Cybersurveillance gouvernementale : cadre légal, techniques et enjeux pour les citoyens
Loi renseignement, CNCTR, boîtes noires : comprendre le cadre légal de la cybersurveillance gouvernementale et ce qu’elle implique pour vos données.

De quoi parle-t-on quand on évoque la cybersurveillance gouvernementale ?
La cybersurveillance gouvernementale désigne l’ensemble des techniques utilisées par les services de renseignement d’un État pour collecter, analyser et exploiter des données numériques. Emails, appels téléphoniques, métadonnées de connexion, flux réseau : le spectre est large et les capacités techniques ne cessent de progresser.
En France, cette activité n’est pas clandestine. Elle repose sur un cadre juridique précis, encadré principalement par la loi Renseignement du 24 juillet 2015. Avant cette loi, les services opéraient dans un flou juridique hérité de la Guerre froide. Les révélations d’Edward Snowden en 2013 sur les programmes de la NSA américaine ont accéléré la prise de conscience et la nécessité de légiférer.
L’enjeu central reste le même depuis des décennies : trouver l’équilibre entre la sécurité nationale et le respect des libertés individuelles. C’est un débat qui ne sera jamais clos, mais dont les règles évoluent à chaque nouvelle menace et chaque nouvelle technologie.
La loi Renseignement de 2015 : fondement du dispositif français
Adoptée dans le sillage des attentats de janvier 2015, la loi n° 2015-912 a posé pour la première fois un cadre légal complet aux activités de renseignement en France. Avant elle, la surveillance reposait sur des textes épars et des pratiques à la légalité parfois discutable.
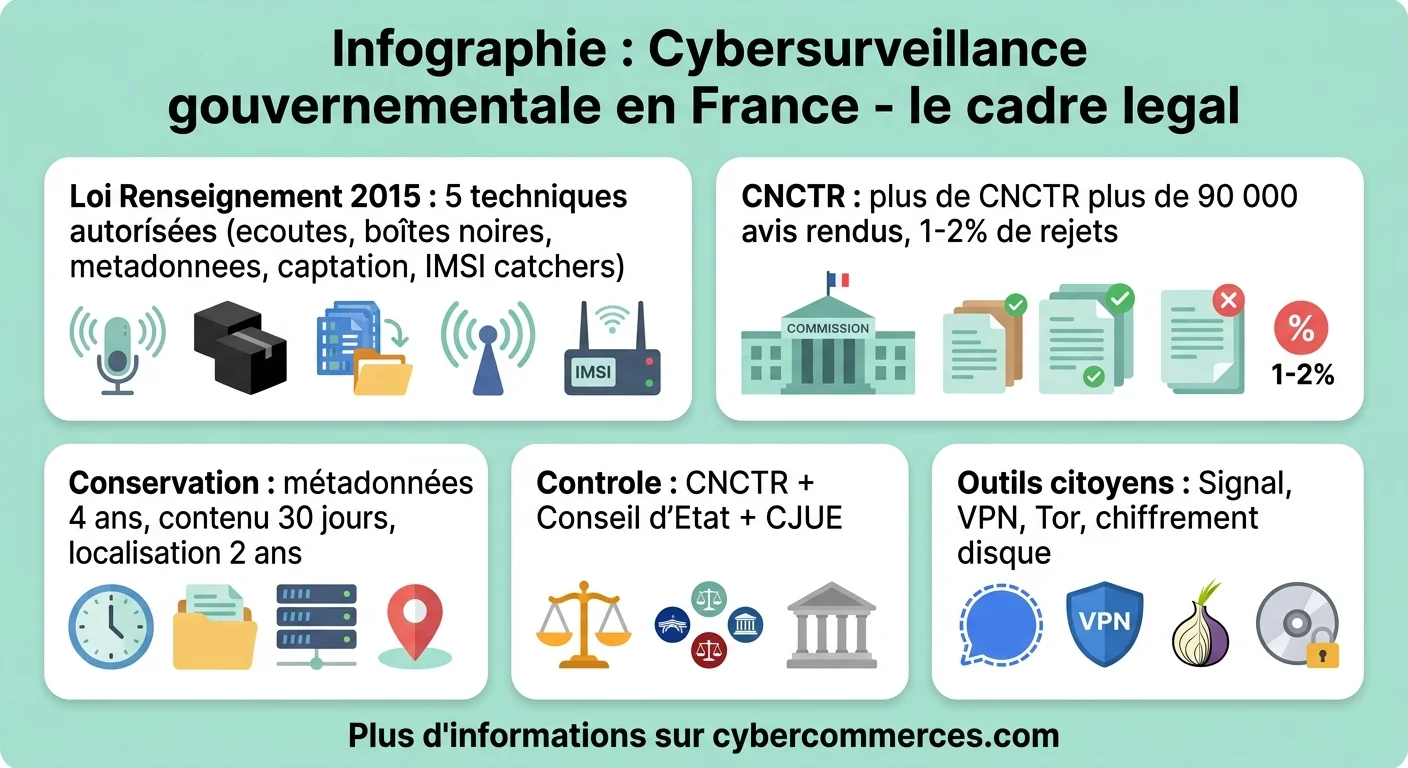
Cette loi autorise plusieurs techniques de surveillance, chacune soumise à des conditions strictes :
- Interceptions de sécurité : écoutes téléphoniques et captation de correspondances électroniques sur autorisation du Premier ministre.
- Boîtes noires algorithmiques (article L.851-3 du Code de la sécurité intérieure) : dispositifs placés chez les opérateurs télécoms pour détecter des comportements suspects via des algorithmes.
- Accès aux métadonnées : qui a appelé qui, quand, pendant combien de temps, depuis où, sans accéder au contenu de la conversation.
- Captation de données informatiques : installation de logiciels espions sur des appareils ciblés, l’équivalent français du “hacking légal”.
- IMSI catchers : fausses antennes-relais capables d’intercepter les communications mobiles dans un périmètre donné.
Chaque technique ne peut être mise en œuvre que pour des finalités limitées : lutte contre le terrorisme, défense nationale, prévention de la criminalité organisée, protection des intérêts économiques de la France.
La CNCTR : le gardien indépendant du dispositif
La Commission nationale de contrôle des techniques de renseignement (CNCTR) est l’organe créé par la loi de 2015 pour superviser l’ensemble des demandes de surveillance. Composée de magistrats, de parlementaires et d’experts techniques, elle rend un avis sur chaque demande avant que le Premier ministre ne l’autorise.
En pratique, le Premier ministre peut passer outre un avis négatif de la CNCTR, mais il doit motiver sa décision. La Commission peut alors saisir le Conseil d’État si elle estime que la surveillance est illégale. Ce mécanisme constitue un filet de sécurité institutionnel, même s’il ne garantit pas l’absence d’abus.
Dans son rapport annuel 2025, la CNCTR indiquait avoir émis plus de 90 000 avis. Le taux de rejet reste faible (autour de 1 à 2 %), ce qui alimente les critiques sur l’indépendance réelle de l’organe. Ses défenseurs répondent que les demandes sont soigneusement filtrées en amont par les services, ce qui explique le faible taux de refus.
La CNCTR est au renseignement ce que la CNIL est aux données personnelles : une autorité de contrôle dont l’efficacité dépend autant de ses pouvoirs légaux que de sa volonté politique de les exercer.
Quelles données sont réellement collectées ?
La distinction fondamentale porte sur deux catégories : les métadonnées et le contenu. Les métadonnées, c’est l’enveloppe : qui communique avec qui, quand, depuis où, pendant combien de temps. Le contenu, c’est la lettre à l’intérieur : le texte du message, la voix de l’appel.
Les services de renseignement accèdent plus facilement aux métadonnées qu’au contenu. Pourtant, les métadonnées révèlent souvent davantage que le contenu lui-même. Savoir qu’une personne appelle régulièrement un oncologue, un avocat spécialisé en divorce et une agence immobilière dresse un portrait intime, sans avoir lu un seul message.
Les durées de conservation sont encadrées par la loi :
| Type de donnée | Durée maximale de conservation |
|---|---|
| Métadonnées de connexion | 4 ans |
| Contenu des correspondances interceptées | 30 jours (6 mois si chiffré) |
| Données de localisation | 2 ans |
| Données collectées par IMSI catcher | 2 mois (6 mois pour les métadonnées) |
| Transcriptions d’écoutes | 6 ans (si liées au terrorisme) |
Ces délais, bien que limités, autorisent une accumulation considérable de données lorsqu’on les multiplie par le nombre de cibles suivies simultanément. Pour en savoir plus sur les menaces qui justifient ces dispositifs, consultez notre article sur les risques cyber actuels.
Les boîtes noires algorithmiques : surveillance de masse ou ciblage intelligent ?
Le dispositif le plus controversé de la loi de 2015 est sans doute celui des “boîtes noires”. Il s’agit d’algorithmes déployés directement chez les opérateurs télécoms et les hébergeurs pour analyser en temps réel les flux de communication.
Sur le papier, ces algorithmes ne traitent que les métadonnées et cherchent des patterns comportementaux liés au terrorisme. L’identité des personnes n’est révélée que si l’algorithme détecte un signal suspect. En pratique, la définition de ce qui constitue un “signal suspect” reste opaque.
La Quadrature du Net et d’autres associations de défense des libertés numériques dénoncent un système de surveillance de masse déguisée en surveillance ciblée. Le Conseil constitutionnel, saisi en 2015, a validé le dispositif sous réserve qu’il soit limité à la lutte antiterroriste et soumis au contrôle de la CNCTR.
En 2021, la loi relative à la prévention d’actes de terrorisme a pérennisé et étendu ce dispositif initialement expérimental. Les algorithmes peuvent désormais analyser aussi les URL visitées, pas seulement les métadonnées de connexion. Une extension qui inquiète les défenseurs des libertés.
Comparaison internationale : la France dans le paysage mondial
La cybersurveillance gouvernementale n’est pas un phénomène français. Chaque grande puissance a développé ses propres programmes, avec des niveaux de transparence et de contrôle très variables.
États-Unis (NSA) : le programme PRISM, révélé par Snowden en 2013, permettait une collecte massive de données auprès des géants du web (Google, Facebook, Apple). Le USA FREEDOM Act de 2015 a limité certaines pratiques, mais les capacités de surveillance restent considérables via la section 702 du FISA, renouvelée en 2024.
Royaume-Uni (GCHQ) : l’Investigatory Powers Act de 2016, surnommé “Snoopers’ Charter”, autorise la conservation massive des métadonnées. Le GCHQ fait partie de l’alliance Five Eyes avec les États-Unis, le Canada, l’Australie et la Nouvelle-Zélande.
Chine : la loi sur la cybersécurité de 2017 et la loi sur la sécurité des données de 2021 imposent aux entreprises de stocker les données sur le sol chinois et de les rendre accessibles au gouvernement sur demande. Le “Grand Firewall” filtre en permanence le trafic internet entrant et sortant.
Russie : la loi Yarovaya de 2016 oblige les opérateurs à stocker les communications pendant six mois et les métadonnées pendant trois ans. SORM permet aux services de sécurité un accès direct aux flux de données.
Par rapport à ces exemples, la France se situe dans une position intermédiaire : plus encadrée que les régimes autoritaires, mais dotée de capacités significatives au sein de l’Union européenne. L’article sur la cyber guerre détaille les enjeux géopolitiques qui sous-tendent ces programmes.
Impact sur les entreprises et les professionnels du numérique
La cybersurveillance étatique ne concerne pas uniquement les individus. Les entreprises sont également touchées, à double titre : comme cibles potentielles de l’espionnage économique et comme intermédiaires techniques contraints de coopérer.
Les opérateurs télécoms et les hébergeurs sont légalement tenus de faciliter la mise en œuvre des techniques de renseignement. Ils doivent installer les équipements nécessaires et fournir les données demandées dans des délais contraints. Le non-respect de ces obligations est passible de sanctions pénales.
Pour les entreprises qui traitent des données sensibles, la question de la confiance se pose avec acuité. Certaines ont migré vers des solutions de chiffrement de bout en bout ou des hébergements dans des juridictions réputées plus protectrices. Une réflexion approfondie sur les solutions de cybersécurité disponibles est indispensable pour toute organisation soucieuse de protéger ses échanges.
Le paradoxe de la cybersurveillance pour les entreprises : l’État qui les protège contre les cyberattaques est aussi celui qui peut légalement accéder à leurs données.
Les recours du citoyen : que faire si vous pensez être surveillé ?
Contrairement à une idée répandue, un citoyen français dispose de voies de recours, même si elles restent limitées par nature.
Saisir la CNCTR : toute personne qui souhaite vérifier qu’elle n’est pas illégalement surveillée peut adresser une réclamation à la Commission. Celle-ci procède à des vérifications mais ne révèle ni si la personne était effectivement surveillée, ni le résultat de l’enquête. Elle se contente d’informer que “les vérifications ont été effectuées”.
Saisir le Conseil d’État : c’est la juridiction compétente pour statuer sur la légalité d’une technique de renseignement. La formation spécialisée peut ordonner la destruction de données collectées illégalement et accorder une indemnisation.
Saisir la CNIL : si la surveillance porte sur des données personnelles traitées en dehors du cadre strict du renseignement, la Commission nationale de l’informatique et des libertés peut intervenir. Elle est toutefois incompétente pour les traitements liés à la sécurité nationale.
Pour rester vigilant au quotidien face aux cybermenaces qui ne relèvent pas du renseignement, notre guide sur la cybervigilance propose des réflexes concrets.
La jurisprudence européenne : un contre-pouvoir croissant
La Cour de justice de l’Union européenne (CJUE) s’est progressivement imposée comme un contre-pouvoir majeur face aux velléités de surveillance des États membres. Plusieurs arrêts fondateurs ont redéfini les limites acceptables.
L’arrêt Digital Rights Ireland (2014) a invalidé la directive européenne sur la conservation des données, jugeant qu’elle portait une atteinte disproportionnée au droit à la vie privée. L’arrêt Tele2/Watson (2016) a confirmé que la conservation généralisée et indifférenciée des métadonnées est contraire au droit européen.
L’arrêt La Quadrature du Net (2020) a directement visé la France. La CJUE a jugé que la conservation généralisée des données de connexion ne pouvait être imposée que pour faire face à une menace grave pour la sécurité nationale, constatée de manière réelle et actuelle. Cette décision a contraint le Conseil d’État français à adapter sa jurisprudence, sans toutefois remettre en cause l’essentiel du dispositif national.
En 2026, la tension entre le droit européen et les législations nationales reste vive. Chaque nouvel attentat relance le débat sur l’extension des capacités de surveillance. Chaque nouvelle décision de la CJUE rappelle les limites imposées par les droits fondamentaux. Pour un état des lieux des menaces qui alimentent ce débat, consultez notre analyse des cyberattaques en France.
Protéger sa vie privée : les outils à disposition des citoyens
Face à la cybersurveillance, plusieurs outils permettent de renforcer la confidentialité de ses communications. Ils ne rendent pas invisible, mais élèvent considérablement le coût technique d’une surveillance ciblée.
Messageries chiffrées de bout en bout : Signal reste la référence. Le protocole garantit que seuls l’expéditeur et le destinataire peuvent lire les messages. Même si le serveur est saisi, les messages restent illisibles.
VPN (réseaux privés virtuels) : ils masquent votre adresse IP réelle et chiffrent le trafic entre votre appareil et le serveur VPN. Utiles contre la surveillance de masse, mais inefficaces contre une surveillance ciblée de haut niveau.
Navigateur Tor : il fait transiter votre trafic par plusieurs relais chiffrés, rendant le traçage extrêmement difficile. La contrepartie : une navigation nettement plus lente.
Chiffrement du disque dur : BitLocker (Windows), FileVault (macOS), LUKS (Linux) protègent vos données en cas de saisie physique de l’appareil.
Emails chiffrés : ProtonMail et Tutanota proposent un chiffrement de bout en bout natif, avec des serveurs hébergés dans des juridictions favorables à la protection des données (Suisse, Allemagne).
Aucune de ces solutions n’est infaillible, et leur utilisation combinée ne vous rend pas anonyme face à un État déterminé. Mais elles constituent une hygiène numérique de base que chaque citoyen devrait connaître.
Questions fréquentes
Qui surveille Internet en France ?
En France, la surveillance d’Internet est principalement assurée par la DGSI (Direction générale de la sécurité intérieure) et la DGSE (Direction générale de la sécurité extérieure). Ces services agissent dans le cadre de la loi Renseignement de 2015, sous le contrôle de la CNCTR.
La cybersurveillance gouvernementale est-elle légale ?
Oui, à condition qu’elle respecte le cadre fixé par la loi Renseignement de 2015. Chaque technique doit être autorisée par le Premier ministre après avis de la CNCTR, pour des finalités strictement définies (terrorisme, défense nationale, criminalité organisée). Toute surveillance hors cadre constitue une atteinte aux libertés.
Comment savoir si je suis surveillé par l’État ?
Vous ne pouvez pas le savoir directement. Cependant, vous pouvez saisir la CNCTR pour qu’elle vérifie la légalité d’une éventuelle surveillance à votre encontre. Vous pouvez également saisir le Conseil d’État, qui dispose d’une formation spécialisée compétente en matière de renseignement.
Les boîtes noires lisent-elles mes emails ?
Non, les algorithmes déployés chez les opérateurs n’accèdent pas au contenu des communications. Ils analysent les métadonnées (qui communique avec qui, quand, depuis où) pour détecter des patterns suspects. Depuis 2021, ils peuvent aussi analyser les URL visitées.
Le chiffrement protège-t-il contre la surveillance étatique ?
Le chiffrement de bout en bout (Signal, ProtonMail) rend la lecture des contenus extrêmement difficile, même pour les services de renseignement. Cependant, les métadonnées (qui vous contactez, quand, depuis où) restent accessibles. Le chiffrement est efficace contre la surveillance de masse, mais n’offre pas une protection absolue contre une surveillance ciblée avec des moyens importants.
La France pratique-t-elle la surveillance de masse ?
Le gouvernement affirme que non, arguant que les techniques de surveillance sont ciblées et contrôlées. Les associations de défense des libertés numériques contestent cette position, estimant que les boîtes noires algorithmiques et la conservation généralisée des métadonnées constituent de facto une forme de surveillance de masse.