
Sécurité des systèmes d'information : définition complète
Comprenez la sécurité des systèmes d'information : 5 critères DICP, menaces actuelles, cadre NIS2/RGPD et étapes pour protéger votre organisation.

La sécurité des systèmes d'information (SSI) englobe l'ensemble des mesures techniques, organisationnelles et humaines destinées à protéger les données et les infrastructures numériques d'une organisation. Dans un contexte où les cyberattaques se multiplient et se sophistiquent, comprendre les fondamentaux de la SSI n'est plus réservé aux experts informatiques. Ce guide pose les bases : définition, critères essentiels, menaces actuelles et bonnes pratiques pour protéger efficacement un système d'information en 2026.
Définition de la sécurité des systèmes d'information
Un système d'information (SI) désigne l'ensemble des ressources, matérielles, logicielles, humaines et procédurales, qui permettent de collecter, stocker, traiter et diffuser l'information au sein d'une organisation. Il comprend les serveurs, les postes de travail, les réseaux, les bases de données, les applications métier et les utilisateurs eux-mêmes.
La sécurité de ce système vise trois objectifs simultanés :
- Protéger les données contre les accès non autorisés, les fuites et les destructions.
- Garantir la continuité de service des applications et des infrastructures critiques.
- Assurer la conformité aux réglementations en vigueur (RGPD, NIS2, normes sectorielles).
L'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) définit la SSI comme la protection de la disponibilité, de l'intégrité et de la confidentialité des systèmes d'information et des données qu'ils contiennent. Cette définition constitue le socle de toute politique de sécurité, du PME au grand groupe.
Les cinq critères fondamentaux de la sécurité des SI
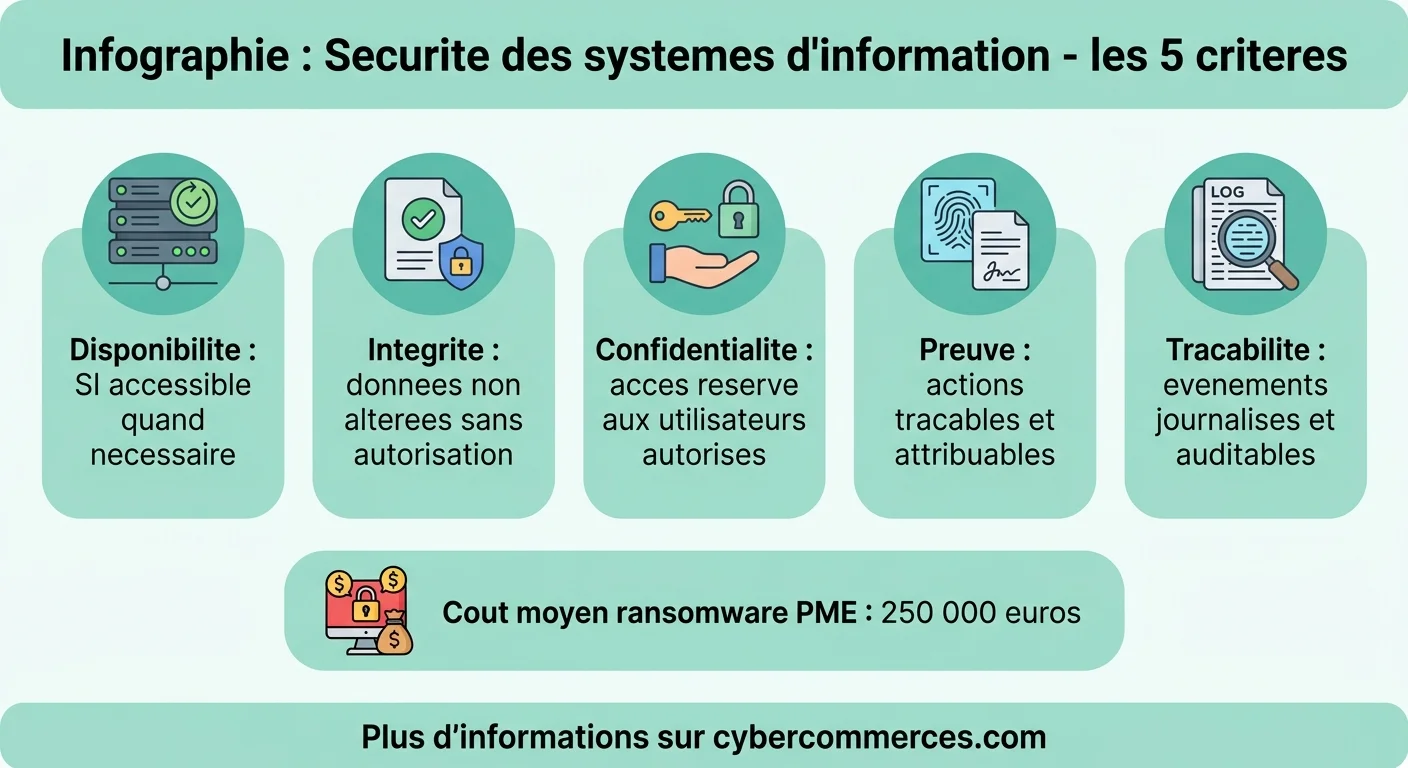
Tout professionnel de la SSI s'appuie sur cinq critères essentiels, souvent désignés par l'acronyme DICP+T.
| Critère | Définition | Exemple concret |
|---|---|---|
| Disponibilité | Le SI est accessible quand on en a besoin | Un site e-commerce reste en ligne pendant les pics de trafic |
| Intégrité | Les données ne sont pas altérées de manière non autorisée | Un virement bancaire ne peut pas être modifié en transit |
| Confidentialité | Seules les personnes autorisées accèdent aux données | Les dossiers médicaux sont réservés au personnel soignant |
| Preuve (non-répudiation) | Les actions sont traçables et attribuables | Un log certifie qui a modifié un fichier et quand |
| Traçabilité | Les événements du SI sont enregistrés et auditables | Les journaux de connexion permettent de détecter les anomalies |
Ces critères ne sont pas indépendants : renforcer la confidentialité (chiffrement lourd) peut nuire à la disponibilité (ralentissements). Un bon responsable SSI cherche le juste équilibre en fonction des risques spécifiques à son organisation. Pour approfondir les bonnes pratiques de protection numérique, notre guide complet de cybersécurité couvre les mesures concrètes à mettre en place.
Les principales menaces en 2026
Le paysage des menaces évolue constamment. Voici les risques majeurs auxquels font face les organisations cette année.
Ransomware (rançongiciel)
Le ransomware reste la menace numéro un. Les attaquants chiffrent les données du SI et exigent une rançon pour les déchiffrer. En 2026, les groupes criminels pratiquent la double extorsion : en plus du chiffrement, ils menacent de publier les données volées. Le coût moyen d'une attaque par ransomware dépasse 250 000 € pour une PME (rançon, perte d'exploitation, remédiation).
Phishing et ingénierie sociale
Le phishing (hameçonnage) exploite la faille humaine plutôt que technique. Des emails ou SMS frauduleux imitent des communications légitimes pour obtenir des identifiants, des virements ou installer des malwares. Avec les outils d'IA générative, les messages sont de plus en plus crédibles et personnalisés. Pour savoir comment réagir face à ces attaques sur mobile, notre article sur la cybermalveillance téléphone détaille les gestes de protection.
Attaques de la chaîne d'approvisionnement
Plutôt que d'attaquer directement une cible, les cybercriminels compromettent un fournisseur ou un prestataire pour atteindre ses clients. Les mises à jour logicielles piégées et les bibliothèques open source compromises sont les vecteurs les plus courants en 2026.
Menaces internes
Un employé malveillant ou négligent peut causer autant de dégâts qu'un attaquant externe. La fuite de données par erreur (email envoyé au mauvais destinataire, clé USB perdue) reste une source majeure d'incidents de sécurité.
Le cadre réglementaire : RGPD, NIS2 et normes sectorielles
La SSI n'est plus seulement une bonne pratique, c'est une obligation légale pour la plupart des organisations.
Le RGPD (Règlement Général sur la Protection des Données) impose aux entreprises de garantir la sécurité des données personnelles qu'elles traitent. En cas de violation, les sanctions peuvent atteindre 4% du chiffre d'affaires annuel mondial ou 20 millions d'euros.
La directive NIS2, entrée en vigueur en 2024, élargit considérablement le périmètre des organisations soumises à des obligations de cybersécurité. Les secteurs concernés incluent désormais la santé, l'énergie, les transports, la finance, mais aussi l'agroalimentaire, la gestion des déchets et les services numériques. Les entreprises de plus de 50 salariés dans ces secteurs doivent mettre en place des mesures techniques et organisationnelles proportionnées aux risques.
Les normes ISO 27001 et ISO 27002 fournissent un cadre de référence international pour le management de la sécurité de l'information. La certification ISO 27001 n'est pas obligatoire mais constitue un gage de sérieux vis-à-vis des clients et partenaires, particulièrement dans les appels d'offres.
Le coût de la non-conformité dépasse largement celui de la mise en conformité. En moyenne, les entreprises sanctionnées par la CNIL en France paient des amendes 5 à 10 fois supérieures au budget qu'elles auraient dû investir en sécurité pour éviter l'incident.
Mettre en place une politique de sécurité : les étapes clés
Pour les organisations qui débutent en SSI, voici un parcours structuré en cinq étapes.
- Cartographie du SI : inventorier tous les actifs (serveurs, postes, applications, données sensibles) et identifier les dépendances entre eux. Impossible de protéger ce qu'on ne connaît pas.
- Analyse de risques : pour chaque actif, évaluer les menaces potentielles, leur probabilité et leur impact. La méthode EBIOS Risk Manager de l'ANSSI est la référence française pour cette étape.
- Plan de traitement : pour chaque risque identifié, décider d'une action : réduire (mesure de sécurité), transférer (assurance cyber), accepter (risque faible) ou éviter (supprimer l'actif).
- Déploiement des mesures : implémenter les contrôles techniques (pare-feu, antivirus, chiffrement, MFA) et organisationnels (chartes, procédures, formation).
- Suivi et amélioration continue : auditer régulièrement, tester les sauvegardes, simuler des incidents, mettre à jour les procédures. La sécurité n'est jamais un état figé.
Les métiers de la SSI : un secteur en pleine expansion
La pénurie de talents en cybersécurité est l'un des défis majeurs du secteur. En France, on estime le déficit à 15 000 à 20 000 postes non pourvus en 2026. Cette tension crée des opportunités pour les professionnels qualifiés.
Les profils les plus recherchés :
- RSSI (Responsable Sécurité des SI) : pilote la politique de sécurité globale. Salaire médian : 70 000-90 000 € brut/an.
- Analyste SOC : surveille le SI en temps réel et détecte les incidents. Salaire junior : 35 000-42 000 €.
- Pentester (testeur d'intrusion) : simule des attaques pour identifier les failles. Salaire médian : 45 000-65 000 €.
- Architecte sécurité : conçoit les infrastructures sécurisées. Salaire médian : 60 000-80 000 €.
- DPO (Délégué à la Protection des Données) : assure la conformité RGPD. Salaire médian : 50 000-70 000 €.
Les formations sont accessibles à différents niveaux : BTS/BUT informatique avec spécialisation cybersécurité, écoles d'ingénieurs, masters spécialisés, et certifications professionnelles (CISSP, CEH, CompTIA Security+). Pour en savoir plus sur le métier d'auditeur, consultez notre fiche auditeur technique en cybersécurité.
L'ANSSI met à disposition gratuitement un ensemble de guides et de recommandations pour sécuriser les SI. Le guide d'hygiène informatique (42 mesures essentielles) est le point de départ recommandé pour toute organisation, quelle que soit sa taille.
Objets connectés et SSI : le maillon faible
Les objets connectés (IoT) multiplient les points d'entrée potentiels dans le SI. Caméras IP, capteurs industriels, thermostats connectés : chaque appareil est un vecteur d'attaque potentiel s'il n'est pas correctement sécurisé.
Les risques principaux : mots de passe par défaut jamais changés, firmware non mis à jour, communications non chiffrées, absence de segmentation réseau. En 2026, les botnets IoT (réseaux d'objets connectés compromis) continuent d'alimenter les attaques DDoS les plus massives.
Les bonnes pratiques : isoler les objets connectés sur un réseau dédié (VLAN), changer systématiquement les identifiants par défaut, maintenir le firmware à jour, et désactiver les fonctionnalités inutilisées. Notre article sur les appareils IoT explique en détail leur fonctionnement et les précautions à prendre.
Questions fréquentes
Quels sont les 5 critères de sécurité d'un système d'information ?
Les cinq critères fondamentaux sont la disponibilité (le SI est accessible quand nécessaire), l'intégrité (les données ne sont pas altérées sans autorisation), la confidentialité (seuls les utilisateurs autorisés accèdent aux données), la preuve ou non-répudiation (les actions sont traçables et attribuables), et la traçabilité (les événements du SI sont journalisés et auditables).
Quels sont les 4 facteurs de la sécurité informatique ?
Les quatre facteurs principaux sont le facteur technique (pare-feu, chiffrement, antivirus, MFA), le facteur humain (formation, sensibilisation, vigilance des utilisateurs), le facteur organisationnel (politiques de sécurité, procédures, gestion des accès) et le facteur physique (contrôle d'accès aux locaux, protection des serveurs, alimentation de secours). Les quatre doivent être adressés simultanément.
Comment assurer la sécurité des systèmes d'information ?
Suivez un processus en cinq étapes : cartographier votre SI et identifier les données sensibles, analyser les risques avec une méthode structurée (EBIOS), déployer des mesures techniques (MFA, chiffrement, sauvegardes) et organisationnelles (chartes, formations), surveiller en continu les événements de sécurité, et auditer régulièrement pour identifier les failles. La conformité NIS2 et RGPD doit guider vos priorités.
Quels sont les risques liés au système d'information ?
Les risques majeurs en 2026 sont les ransomwares (chiffrement des données avec demande de rançon), le phishing (hameçonnage pour voler des identifiants), les attaques sur la chaîne d'approvisionnement (fournisseurs compromis), les fuites de données (accidentelles ou malveillantes), les attaques DDoS (saturation des services) et les vulnérabilités zero-day (failles non corrigées exploitées avant publication du patch).
Quelle est la différence entre sécurité informatique et SSI ?
La sécurité informatique se concentre sur la protection technique des équipements et des logiciels. La sécurité des systèmes d'information (SSI) englobe une vision plus large incluant les aspects organisationnels (procédures, gouvernance), humains (formation, sensibilisation) et juridiques (conformité réglementaire) en plus de la dimension technique. La SSI considère le système d'information dans sa globalité, pas seulement son infrastructure technique.
Combien coûte la mise en place de la sécurité du SI pour une PME ?
Le budget varie selon la taille et le secteur. Pour une PME de 50 salariés, comptez 15 000 à 40 000 € la première année (audit initial, déploiement MFA, sauvegarde externalisée, formation) puis 8 000 à 20 000 €/an en maintenance. Ce coût est à mettre en perspective avec le coût moyen d'une cyberattaque réussie : plus de 250 000 € pour une PME en incluant la rançon, la perte d'exploitation et la remédiation.